
pe-sieve
 hasherezade/pe-sieve
Scannt einen bestimmten Prozess. Erkennt und extrahiert eine Vielzahl potenziell bösartiger Implantate (ersetzte/injizierte PEs, Shellcodes, Hooks,…
memory-forensicsreverse-engineeringforensics+2
3.9k
hasherezade/pe-sieveScannt einen bestimmten Prozess. Erkennt und extrahiert eine Vielzahl potenziell bösartiger Implantate (ersetzte/injizierte PEs, Shellcodes, Hooks,…
 shcesama/cve-2023-4863-analysis
Pädagogische Analyse von CVE-2023-4863 (libwebp Heap-Pufferüberlauf) mit Blue-Team-Erkennungstools, statischem WebP-Scanner, defensivem…
 maldev-academy/dumpbrowsersecrets
Extrahiert im Browser gespeicherte Daten wie Aktualisierungstoken, Cookies, gespeicherte Anmeldeinformationen, Kreditkarten, Autofill-Einträge,…
 akatorich/kernelflirt
Windows-Kernel-Debugger mit OllyDbg/IDA-artiger Benutzeroberfläche, Software- und Hardware-Breakpoints, PDB-Symbolen, Decompiler und 17 Plugins für…
 bert-janp/incident-response-powershell
PowerShell-basiertes Incident-Response-Toolkit, das über 25 forensische Artefakte (Prozesse, Netzwerkverbindungen, Registrierung, Browserverlauf)…
 bedrock-safeguard/gentlemen-decryptor
Erster Entschlüssler für die The-Gentlemen-Ransomware — stellt Verschlüsselungsschlüssel aus Prozessspeicher-Dumps mithilfe der Extraktion…
 star-laboratory/prism
PrISM: Eine skalierbare probabilistische RowHammer-Mitigation (ISCA 2026). Ramulator2-Quellcode und Evaluierungsskripte.
 tsale/awesome-dfir-skills
Eine kuratierte Sammlung von DFIR-Fähigkeiten und Arbeitsabläufen für InfoSec-Praktiker.
 memn0ps/illusion-rs
Rusty Hypervisor – Windows-UEFI-Blue-Pill-Typ-1-Hypervisor in Rust (Codename: Illusion)
 memn0ps/matrix-rs
Rusty Hypervisor - Windows Kernel Blue Pill Type-2 Hypervisor in Rust (Codename: Matrix)
 idov31/novahypervisor
Windows-Hypervisor für Intel x64: defensiver Host-Hypervisor für Windows, entwickelt zur Abmilderung von Kernel-Level-Angriffen einschließlich BYOVD,…
 awnumar/memguard
Software-Sandbox zur Speicherung sensibler Informationen im Arbeitsspeicher.
 gengstah/windbg-mcp
Ein MCP-Server (Model Context Protocol), der alle pybag-Windows-Debugger-Funktionen in native MCP-Tools verwandelt. Er ermöglicht MCP-kompatiblen…
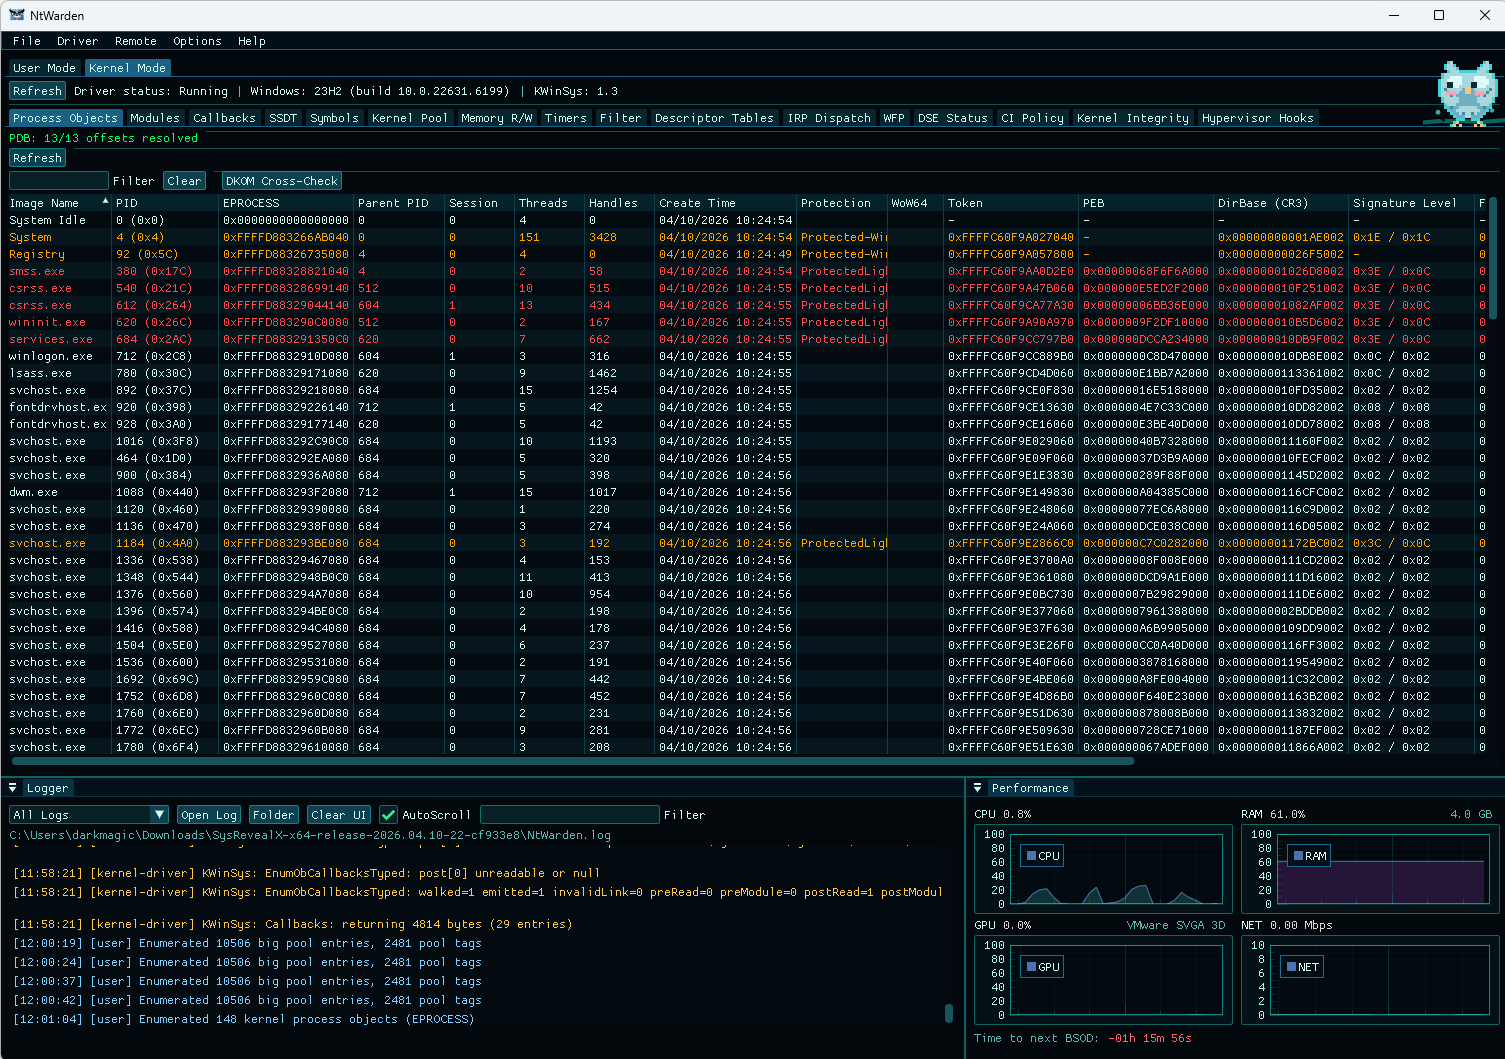 mrt4ntr4/ntwarden
Windows-Analyse- und Forschungs-Toolkit
 nour833/stegoforge
Das ultimative Toolkit für Steganografie und digitale Forensik. Verstecken und extrahieren Sie Daten in Bildern, Audio, Video, Dokumenten und…
 la3ar0v/tuxresponse
Automatisiertes Linux-Vorfallreaktionsskript mit Live-Triage, Speichererfassung (LiME), Disk-Imaging, YARA-Scans und HTML-Berichterstellung.
 kuwaitist/astral_projection
Cobalt Strike UDRL, das fortgeschrittenes Module Stomping mittels VEH durchführt, um Aufrufe abzufangen, Module während des Schlafens zu entladen und…