Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
StegoForge — Das ultimative Toolkit für Steganografie und digitale Forensik. Verstecken und extrahieren Sie Daten in Bildern, Audio, Video, Dokumenten und Netzwerkpaketen, oder führen Sie 11 fortschrittliche Erkennungs-Engines aus, um versteckte Nutzlasten aufzudecken. | Kitploit
Tools/GitHubGitHub/nour833/stegoforge
Verschlüsselungs-/EntschlüsselungstoolsSpeicherforensikNetzwerkforensikDatenexfiltrationForensikSteganografieDigitale ForensikKryptographieCTFMaschinelles LernenLernen & Bildung
5758066vor 27 TagenVon Kitploit geprüft
Teilen
GitHub
nour833/stegoforge

StegoForge

Das ultimative Toolkit für Steganografie und digitale Forensik. Verstecken und extrahieren Sie Daten in Bildern, Audio, Video, Dokumenten und Netzwerkpaketen, oder führen Sie 11 fortschrittliche Erkennungs-Engines aus, um versteckte Nutzlasten aufzudecken.

Repository anzeigen

StegoForge

Verstecke verschlüsselte Daten in Bildern, Audio, Video, Dokumenten und ausführbaren Dateien.
Finde sie wieder – oder finde, was jemand anderes versteckt hat.


PyPI Python CI License: MIT Downloads

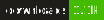
Bildschirmaufnahme der StegoForge-Weboberfläche: Auswahl eines Fotos und einer geheimen Datei, Eingabe einer Passphrase, Einbetten, erneutes Extrahieren der Nutzlast und Ausführen der Detektoren

Eine echte Aufnahme der lokalen Weboberfläche (stegoforge web): eine Datei verstecken, sie extrahieren, die Detektoren ausführen.


Warum StegoForge

  • Beide Seiten des Problems. Bette eine Nutzlast ein und analysiere eine verdächtige Datei mit demselben Werkzeug: 20 Einbettungsmethoden, 11 Detektoren, CTF-Modus mit einem einzigen Befehl.
  • Verschlüsselt, bevor es versteckt wird. Jede Nutzlast wird mit AES-256-GCM unter einem Argon2id-Schlüssel versiegelt. Eine gefundene Nutzlast lässt sich ohne die Passphrase dennoch nicht lesen.
  • Ehrlich über Grenzen. Steganografie ist statistisch, nicht magisch. Detektoren melden unschlüssig, wenn sie es nicht entscheiden können, die Dokumentation listet auf, was jede Methode nicht übersteht, und gemessene Zahlen werden mit ihren Fehlerbalken veröffentlicht (docs/DETECTOR-EVAL.md).
  • Standardmäßig lokal. Die Weboberfläche lauscht nur auf Loopback und stellt keine Anfragen an Dritte; --offline schaltet das Netzwerk vollständig ab; StegoForge lädt niemals eine ausführbare Datei oder ein Modell herunter.
  • Skriptfähig. Jeder Befehl hat --json; Fehler gehen mit stabilen Codes an stderr, sodass stdout für Pipes sauber bleibt.

Installation

Du bist aufMach das
Beliebiges OS, Python 3.10+pipx install stegoforge (Browser-UI mit pipx install "stegoforge[web]" hinzufügen)
Debian, Ubuntu, KaliLade das .deb von Releases herunter und führe dann sudo apt install ./stegoforge_*_all.deb aus (nutzt die Python-Bibliotheken deines Systems und installiert eine Man-Page)
Kein Python, nur eine BinärdateiLade stegoforge-linux-x86_64, stegoforge-macos-arm64 oder stegoforge-windows-x86_64.exe von Releases herunter
Dockerdocker build -t stegoforge . und dann docker run -p 5000:5000 stegoforge (die UI ist token-geschützt; das Token steht in docker logs)
Aus dem Quellcodegit clone https://github.com/Nour833/StegoForge && cd StegoForge && pip install -e ".[web]"

Prüfe dann die Installation:

$ stegoforge doctor
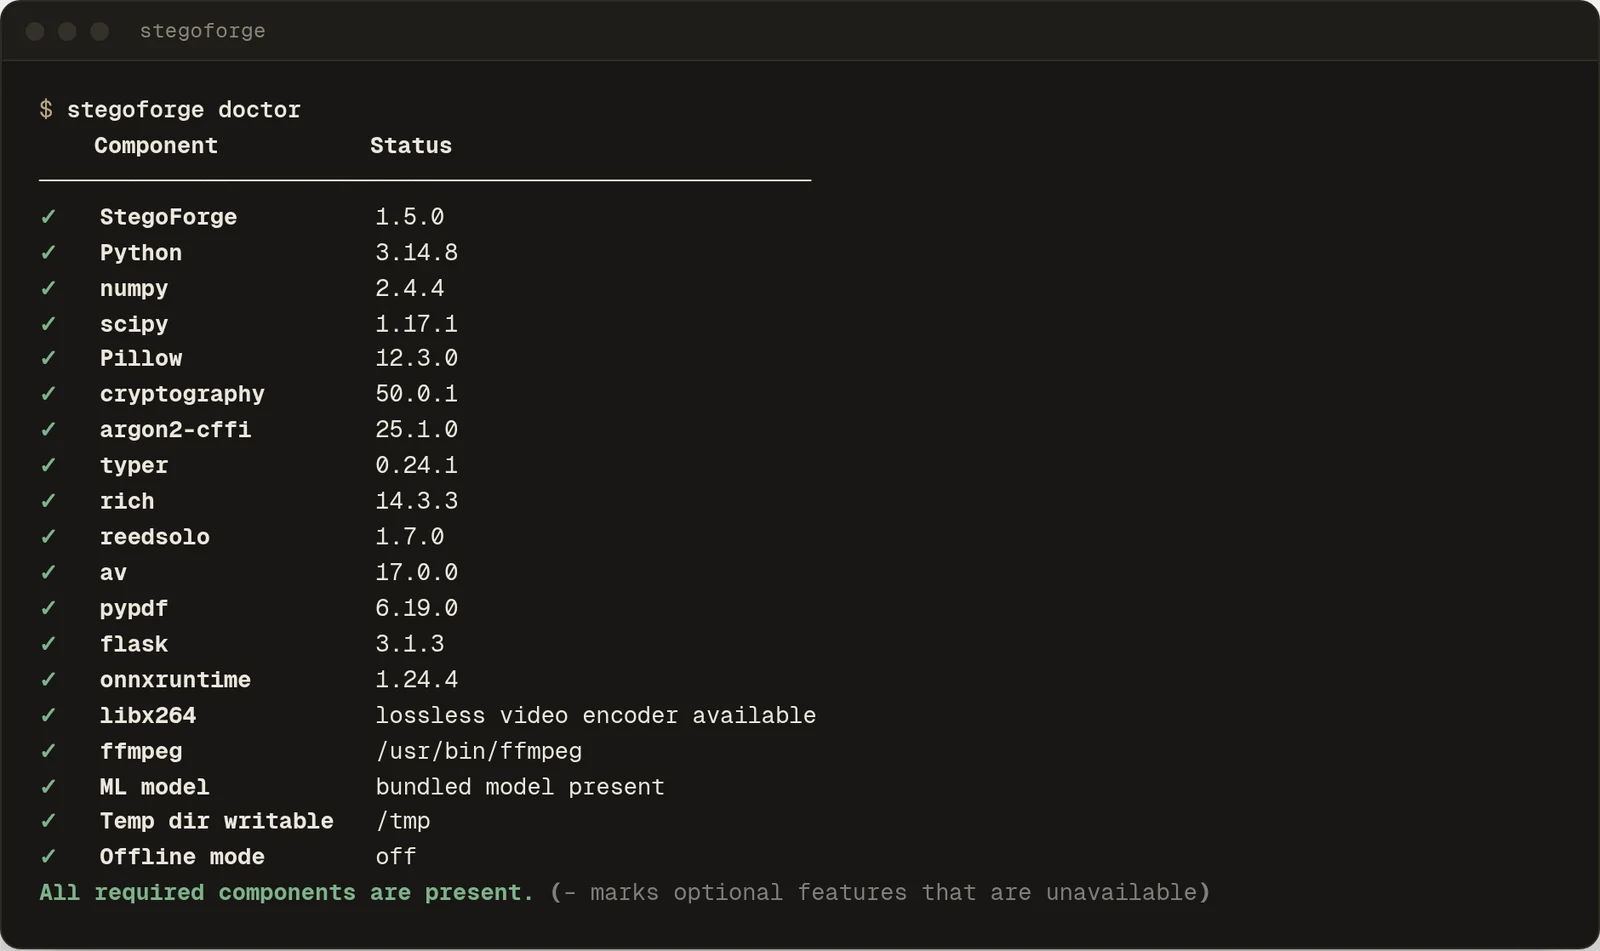
Ausgabe von stegoforge doctor: jede erforderliche Komponente vorhanden, Video-Encoder und ffmpeg gefunden, ML-Modell mitgeliefert

doctor listet auf, was diese Maschine kann und was nicht (Video-Unterstützung, FFmpeg für MP3/FLAC/OGG, das mitgelieferte ML-Modell), und greift dabei nie auf das Netzwerk zu.

Python 3.10: es funktioniert, aber die Korrekturen für Pillows Bild-Decoder (24 Sicherheitshinweise in 12.3.0, behoben in 13.0.0) erfordern Python 3.11 oder neuer. Verwende Python 3.11+, wenn du Dateien analysierst, denen du nicht vertraust.
Ein Rundgang in einer Minute

Terminalaufzeichnung: ein Geheimnis in ein Foto kodieren, es dekodieren und dann den CTF-Modus auf eine Datei anwenden, die eine unverschlüsselte Nutzlast enthält, und sie finden
# Keep the passphrase out of your shell history and `ps` (a plain -k works, with a warning)
export STEGOFORGE_KEY="a long passphrase, not a short one"

stegoforge encode -c photo.png -p secret.txt        # method picked from the carrier type
stegoforge decode -f photo_stego.png                # -> photo_decoded.txt

stegoforge capacity -c photo.png --depth 2          # how much fits, and how stealthy each method is
stegoforge diff -c photo.png -s photo_stego.png     # heatmap of exactly which pixels changed
stegoforge detect -f photo_stego.png                # run the detectors on a file
stegoforge ctf -f challenge.png                     # every detector + extraction, one ranked report

# Will it survive an upload? Simulates the platform's recompression locally and tries to extract.
stegoforge encode -c photo.png -p secret.txt --target twitter --test-survival

# The same secret into every carrier in a folder
stegoforge batch -d ./carriers -p secret.txt --jobs 4

stegoforge web                                      # the local web UI on http://localhost:5000

Eine unverschlüsselte Nutzlast (--allow-plaintext) wird abgelehnt, sofern du sie nicht ausdrücklich anforderst. Das ist Absicht: Ohne Schlüssel sind die eingebetteten Bytes für jeden lesbar, der sie extrahiert, und die CTF-Szene in der Aufzeichnung oben zeigt, wie leicht das passiert.

Interaktives Menü

Führe stegoforge ohne Argumente aus, um ein geführtes Menü zu erhalten (es öffnet sich mit dem Bootscreen oben). STEGOFORGE_FAST_UI=1 überspringt die Animation für sofortige Starts, und STEGOFORGE_UI_STAGE_DELAY=0.4 stimmt ihr Tempo ab.


Was es wo verbergen kann

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    260

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →