Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Speicherforensik — Tools — Seite 5 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
328 Ergebnisse
RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis preview

RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis

GitHubkaandemir993/redline-stealer-c2-defender-bypass-payload-analysis

Reverse-Engineering-Analyse von RedLine Stealer, einem .NET-basierten Info-Stealer, der C2-Domains (198.46.86.63, tempuri.org) verwendet, Windows…

memory-forensicspersistence-mechanismsreverse-engineering+4
1
vor 2 Monaten
splinter preview

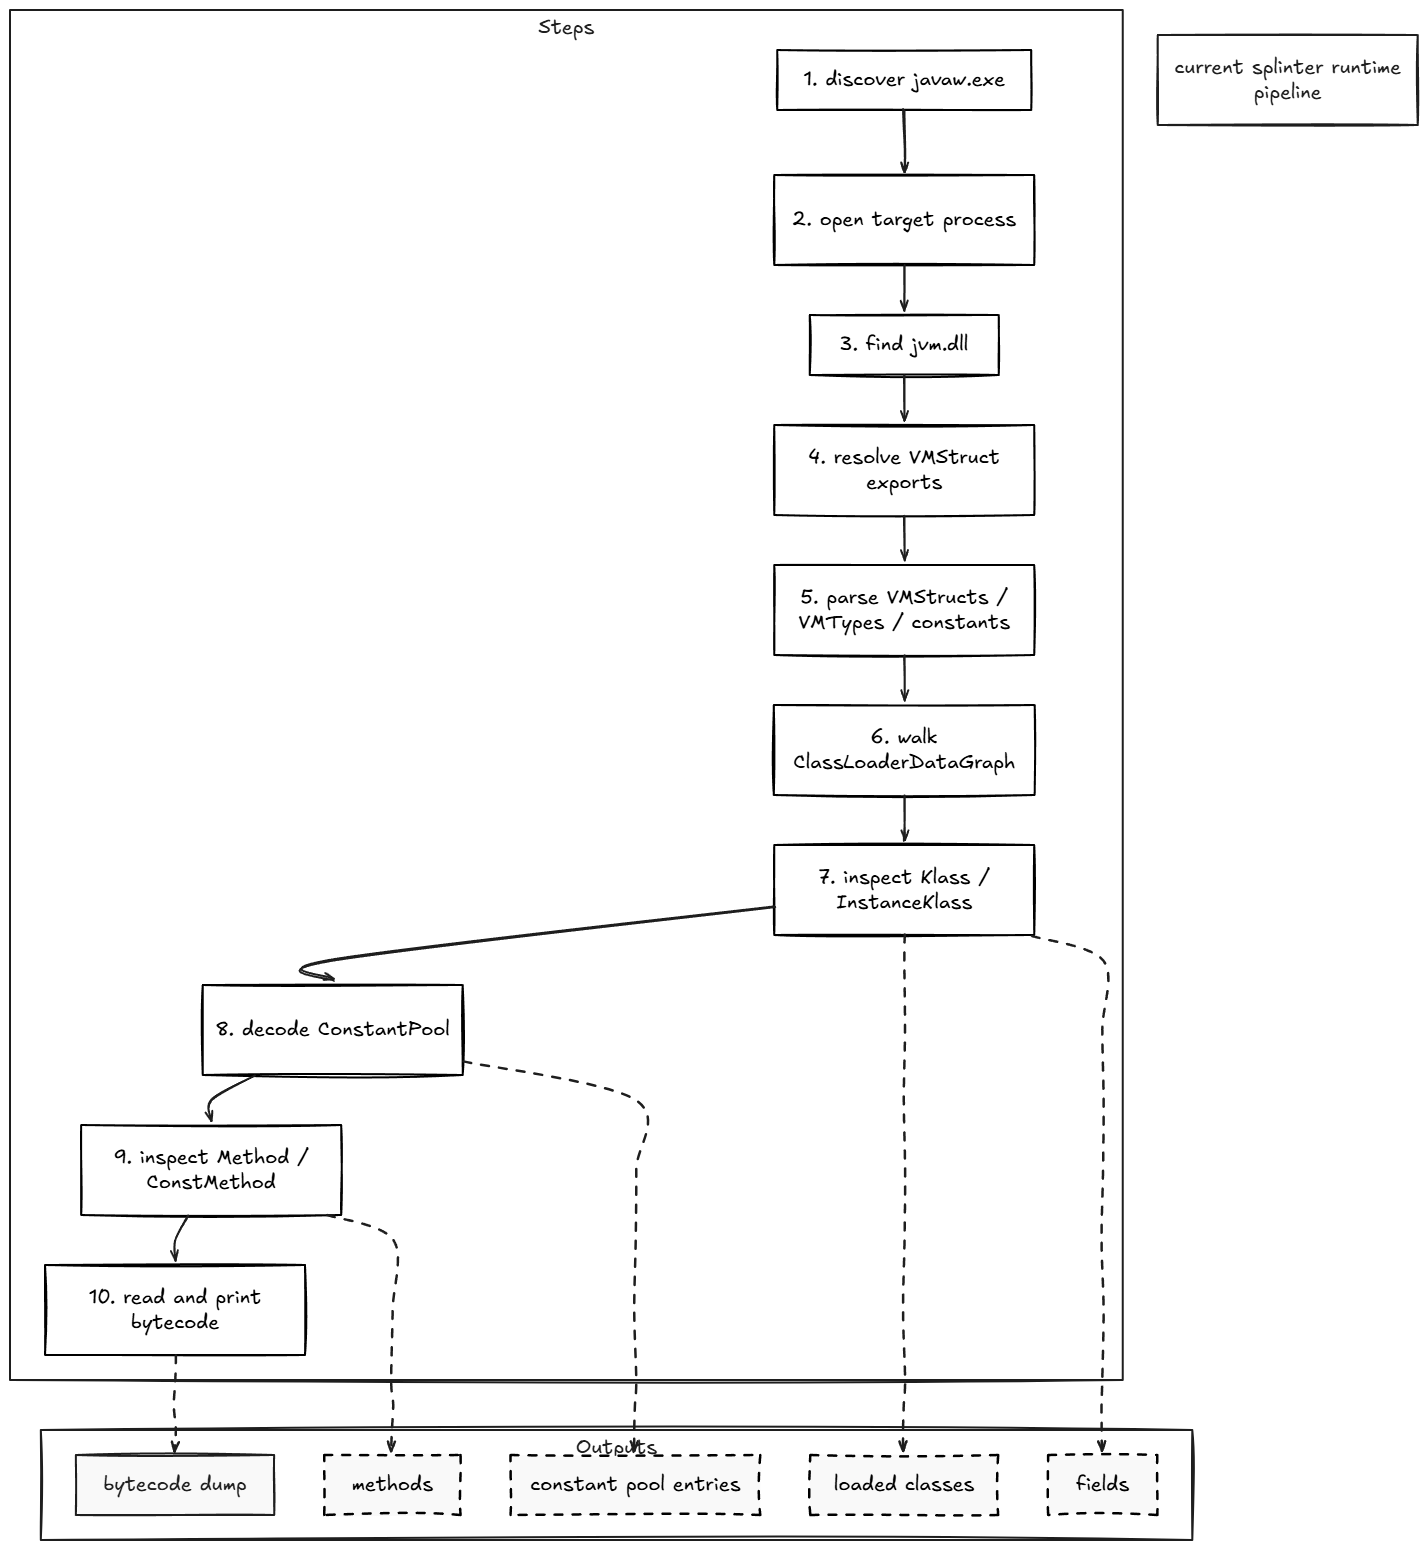
splinter

GitHubawrped/splinter

Laufzeit-JVM-Analyse-Toolkit zur Inspektion von Klassen, Methoden, Feldern, Constant Pool und Bytecode

dynamic-analysis-sandboxingmemory-forensicsdynamic-code-analysis+4
80vor 2 Monaten
ghost preview

ghost

GitHubpandaadir05/ghost

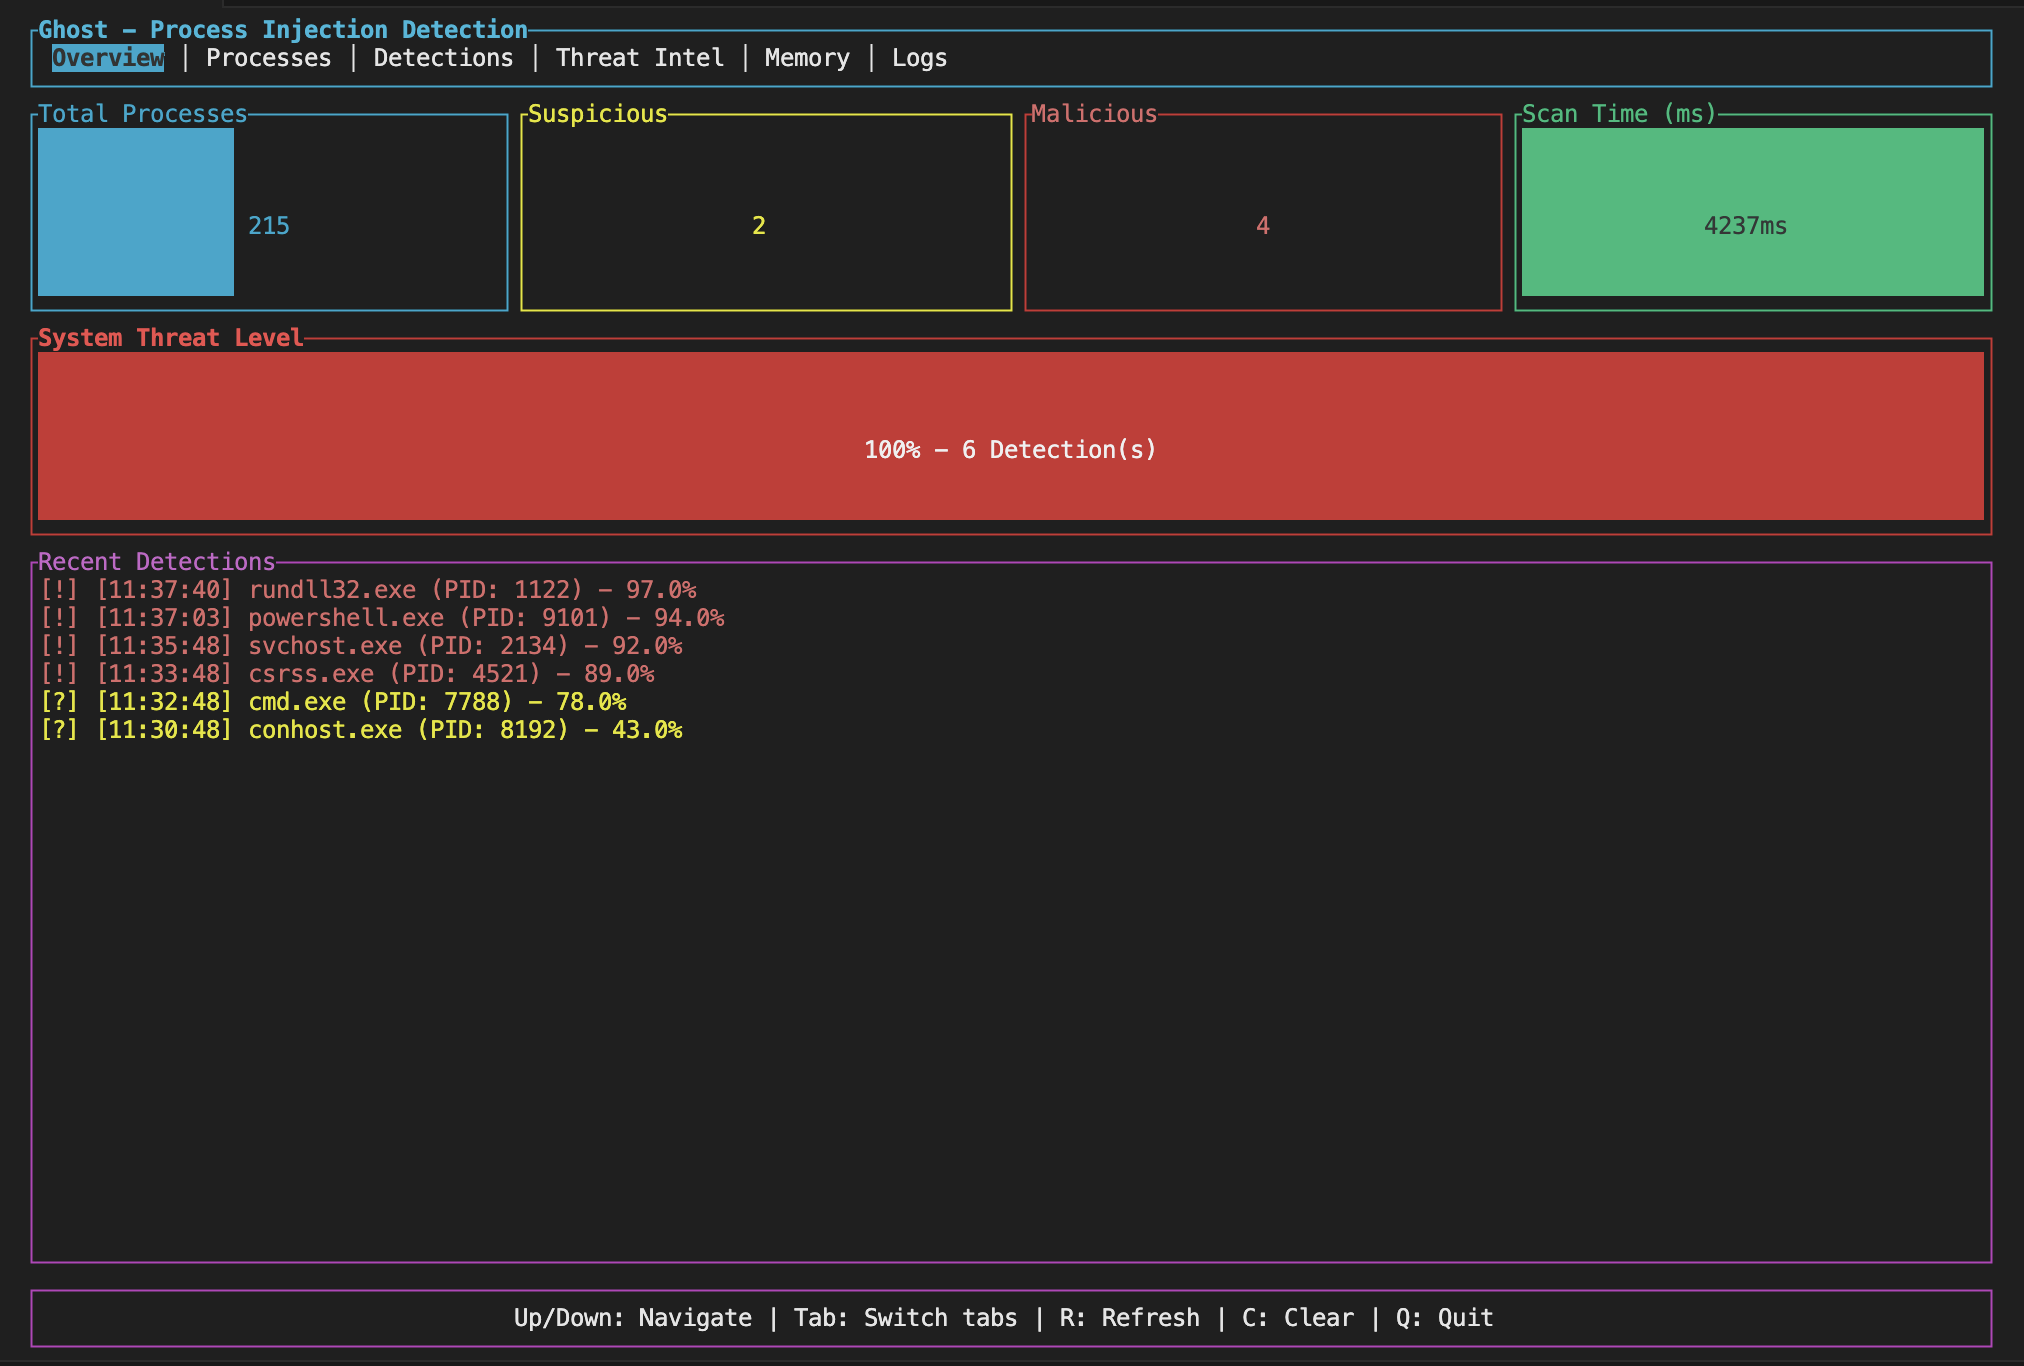
Erkennt Prozessinjektion und Speichermanipulation, die von Malware verwendet werden. Findet RWX-Bereiche, Shellcode-Muster, API-Hooks,…

defensive-toolsmemory-forensicsreverse-engineering+6
382vor 2 Monaten
GhostTrace preview

GhostTrace

GitHubdevzinh/ghosttrace

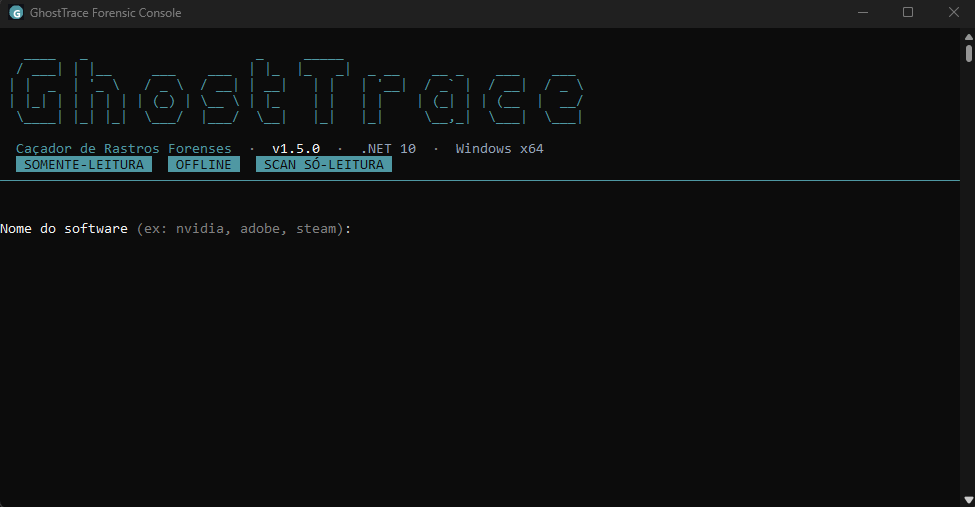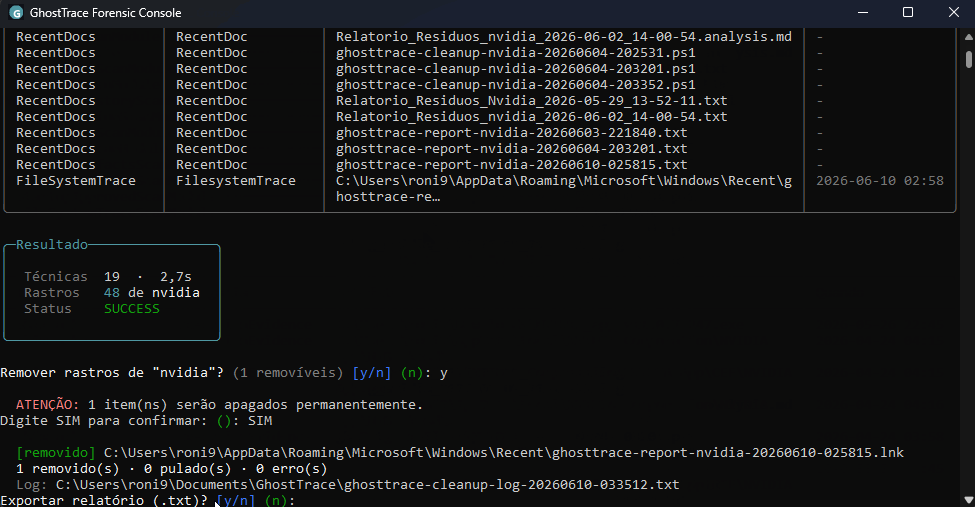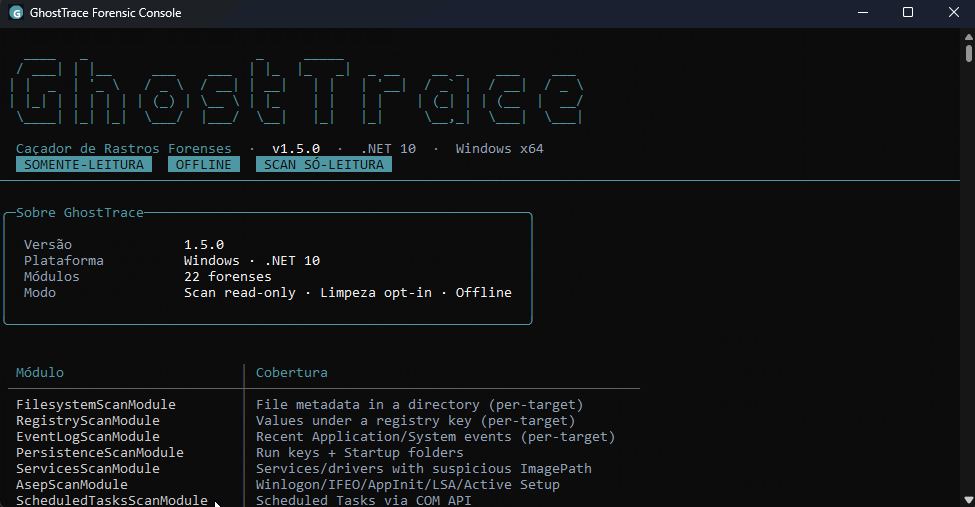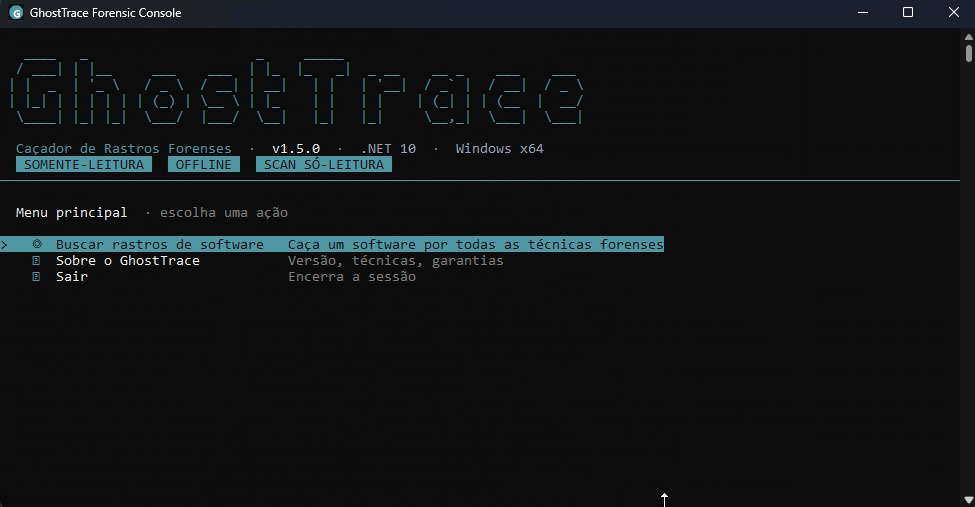
Schreibgeschützter Windows-Forensik-Scanner für Softwarespuren — Persistenz, Ausführungsartefakte (Prefetch, Shimcache, BAM), Benutzeraktivität und…

memory-forensicspersistence-mechanismsforensics+3
vor 2 Monaten
lithium-kernel preview

lithium-kernel

GitHubgmh5225/lithium-kernel

Windows-Kernelmodus-Treiber mit User-Mode-Client, der IOCTL-basiertes Lesen/Schreiben von physischem und virtuellem Speicher, Page-Table-Walking,…

memory-forensicsreverse-engineeringanti-bot+1
vor 3 Monaten
-Remcos-RAT-Fileless-svchost-Injection-Obfuscated-Payload-Analysis- preview

-Remcos-RAT-Fileless-svchost-Injection-Obfuscated-Payload-Analysis-

GitHubkaandemir993/-remcos-rat-fileless-svchost-injection-obfuscated-payload-analysis-

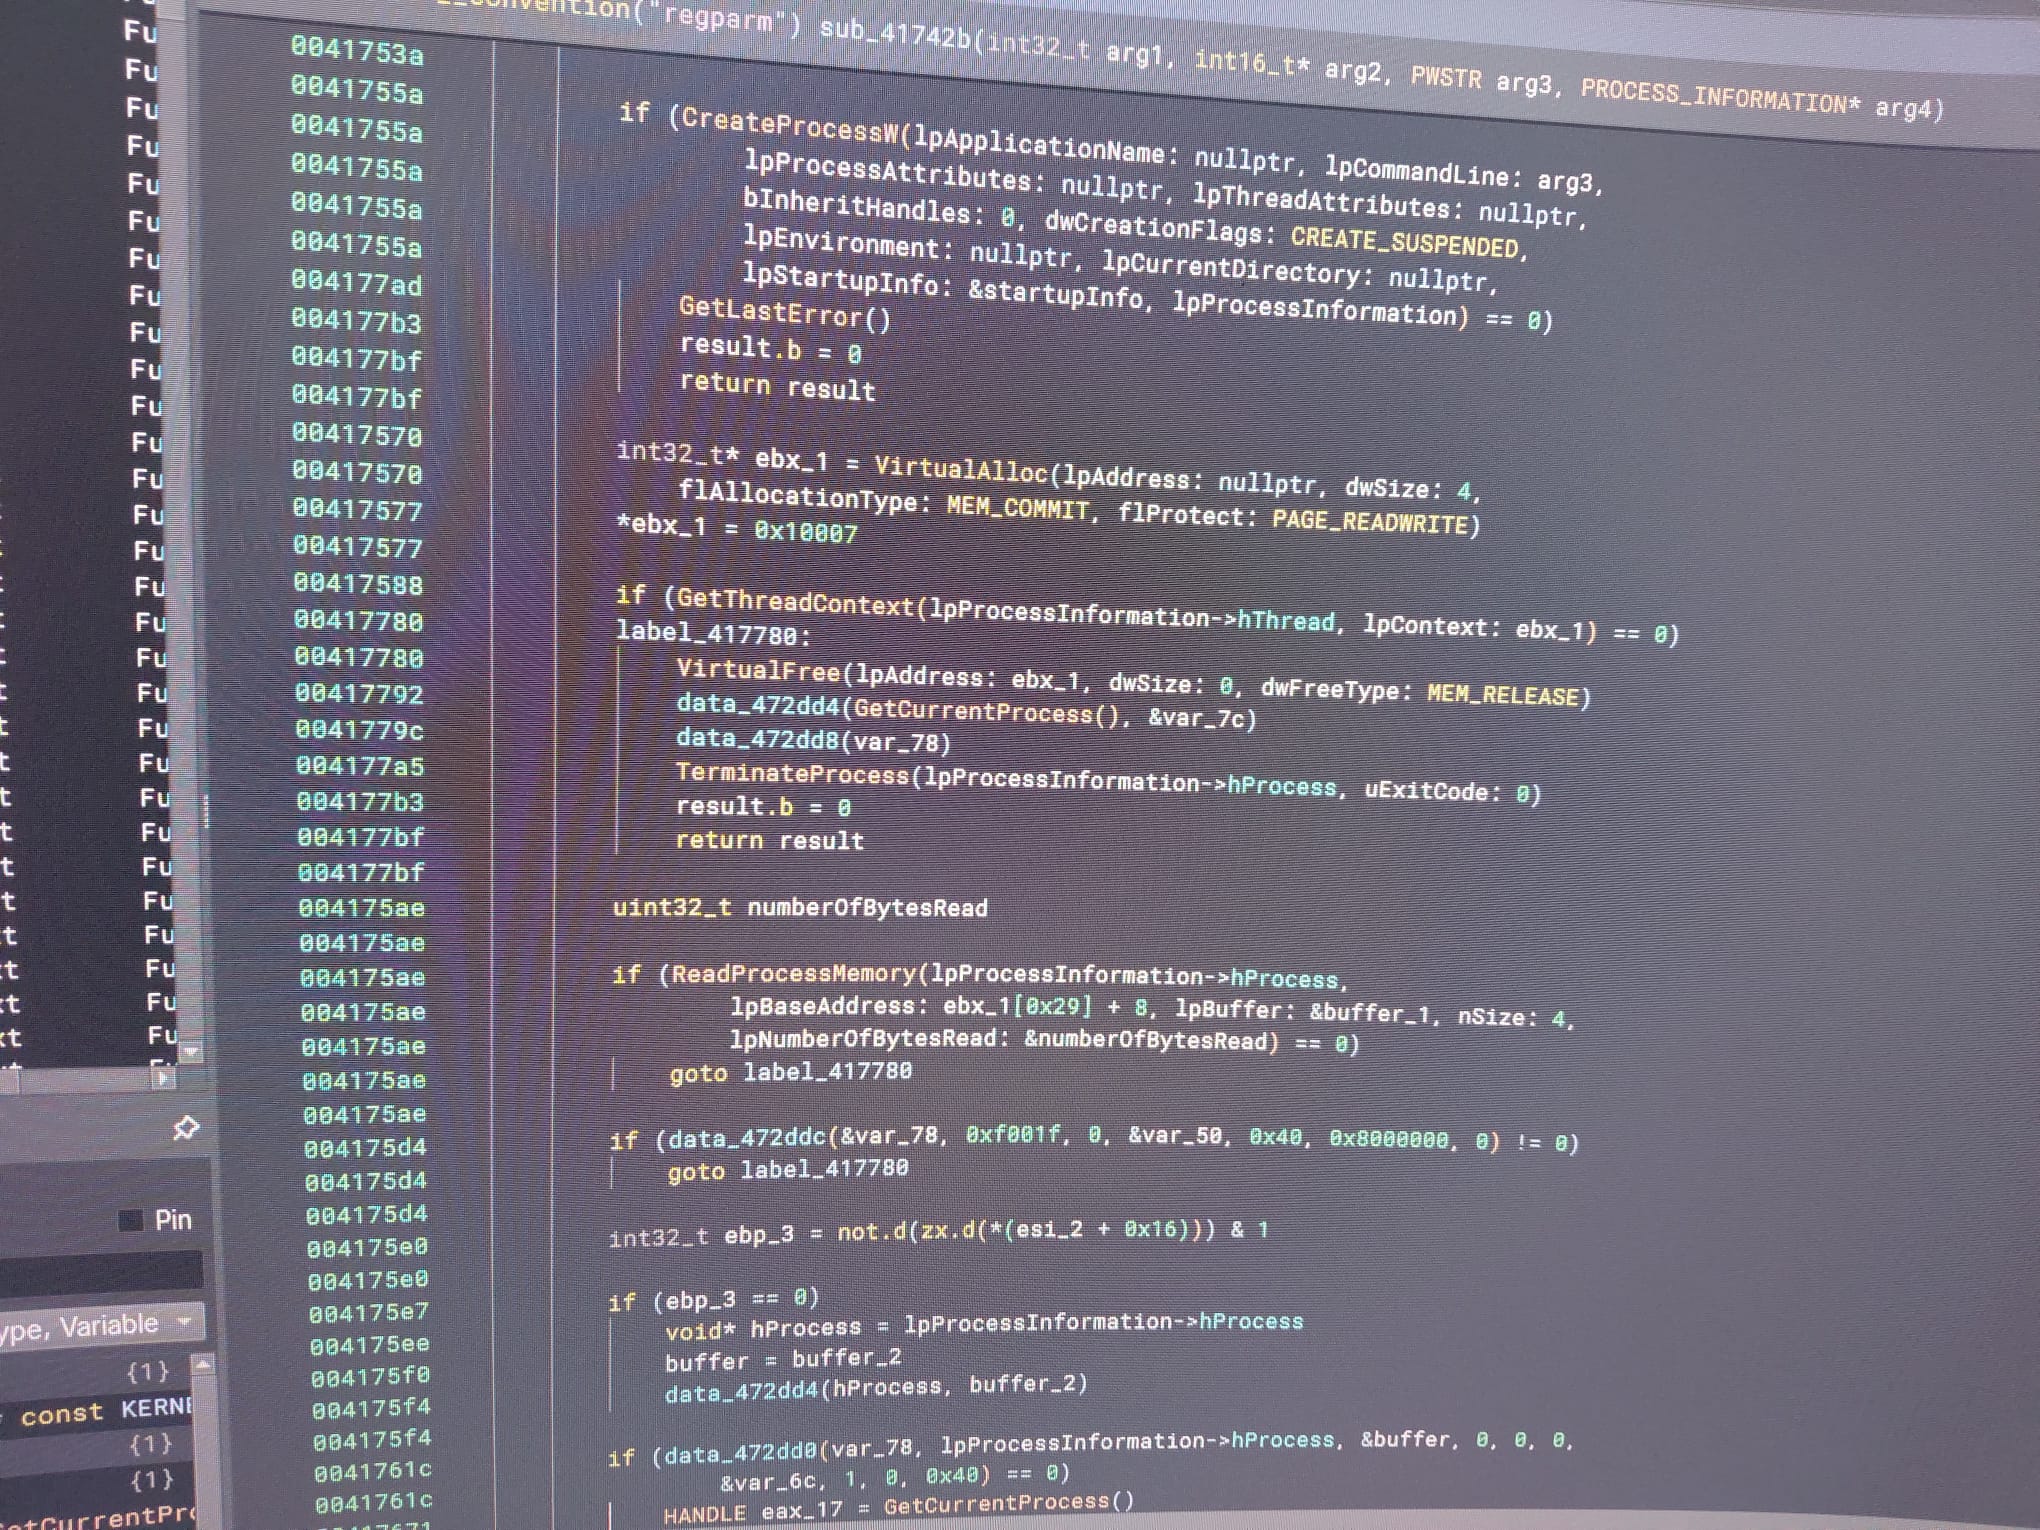
Reverse-Engineering-Analyse einer dateilosen Remcos-RAT-Variante, die sich über Native-API-Aufrufe in svchost.exe einschleust. Umfasst extrahierte…

privilege-escalationdynamic-analysis-sandboxingmemory-forensics+8
3vor 3 Monaten
BareMetal-RAM-Dumper preview

BareMetal-RAM-Dumper

GitHubpiat0n/baremetal-ram-dumper

Ein Bare-Metal-x86-Dienstprogramm zum direkten Auslagern des physischen RAMs auf die Festplatte. Entwickelt und getestet für…

memory-forensicsexploitationforensics+3
101vor 3 Monaten
Quantum-Silicon-Core-Loader preview

Quantum-Silicon-Core-Loader

GitHubsharif-bot-cmd/quantum-silicon-core-loader

Führt an der Siliziumgrenze aus.

embedded-systems-securityprivilege-escalationmemory-forensics+8
29vor 3 Monaten
ltm preview

ltm

GitHubagent-hellboy/ltm

ltm ist ein Maschinenverlaufs-Debugger für Linux. Es zeichnet Prozess-, Datei-, Netzwerk-, Speicher- und Block-I/O-Metadaten via eBPF auf und…

disk-forensicsosintdynamic-analysis-sandboxing+7
23vor 3 Monaten
Vidar-Stealer-Reverse-Engineering preview

Vidar-Stealer-Reverse-Engineering

GitHubkaandemir993/vidar-stealer-reverse-engineering

Tiefgehende Reverse-Engineering-Analyse von Vidar Stealer 2.0, die die Manipulation des Aufgabenplaners (1999-Zeitstempel),…

memory-forensicspersistence-mechanismsreverse-engineering+7
2vor 3 Monaten
Advanced-Loader-Reverse-Engineering preview

Advanced-Loader-Reverse-Engineering

GitHubkaandemir993/advanced-loader-reverse-engineering

Tiefgehende Reverse-Engineering-Analyse eines fortschrittlichen mehrphasigen Loaders, der Shellhost.exe, amsi.dll, mstscax.dll und clbcatq.dll…

privilege-escalationmemory-forensicspersistence-mechanisms+8
12vor 3 Monaten
aether preview

aether

GitHub0xsp-srd/aether

Windows-Tool für Speicherforensik und Threat Hunting, das den Speicher laufender Prozesse auf schädliche Muster, Injection-Techniken und reflektiv…

dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+7
58vor 3 Monaten
gluegate preview

gluegate

GitHubsbousseaden/gluegate

Memory-API-Proxy via signierter mozglue.dll

defensive-toolsprivilege-escalationmemory-forensics+2
39vor 3 Monaten
renef-skills preview

renef-skills

GitHubvichhka-git/renef-skills

Agent Skill für die Bedienung von renef.io — dynamische Instrumentierung für Android ARM64: nativen/Java-Code hooken, Speicher patchen, Syscalls…

android-securitydynamic-analysis-sandboxingmemory-forensics+9
11vor 4 Monaten
Squalr preview

Squalr

GitHubsqualr/squalr

Ein generisches Hacktool für Spiele/Software, von Grund auf in Rust geschrieben.

dynamic-analysis-sandboxingmemory-forensicsexploitation+5
151vor 4 Monaten
AllTools preview

AllTools

GitHubzodiacon/alltools

Alle einigermaßen stabilen Tools

general-purpose-utilitiesmemory-forensicsdebuggers+1
1.4kvor 4 Monaten
JYso preview

JYso

GitHubqi4l/jyso

Dualzweck-JNDI-Injection- und Java-Deserialisierungs-Exploitation-Framework mit erweiterten Bypass-Fähigkeiten für WAF, RASP und hohe JDK-Versionen.…

penetration-testing-frameworksexploit-frameworksmemory-forensics+5
1.8kvor 4 Monaten
hollows_hunter preview

hollows_hunter

GitHubhasherezade/hollows_hunter

Scannt alle laufenden Prozesse. Erkennt und extrahiert eine Vielzahl potenziell schädlicher Implantate (ersetzte/implantierte PEs, Shellcodes, Hooks,…

defensive-toolsmemory-forensicsforensics+2
2.4kvor 4 Monaten
Zurück1…456…19Weiter