
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Speicherforensik — Tools — Seite 3 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
328 Ergebnisse
umbra preview

umbra

GitHubymsniper/umbra

External read-only game overlay for Linux. Derived offsets, composed skeletons, optional kernel module for ptrace-independent memory reads and…

memory-forensicsexploitationreverse-engineering+1
18
vor 15 Tagen
vol-rs preview

vol-rs

GitHubdaffainfo/vol-rs

Volatility 3 ported to Rust. Same output, much faster.

memory-forensicsvulnerability-analysisforensics+3
197vor 15 Tagen
MemProcFS preview

MemProcFS

GitHubufrisk/memprocfs

MemProcFS

memory-forensicsreverse-engineeringforensics+5
4.2kvor 16 Tagen
pcileech preview

pcileech

GitHubufrisk/pcileech

Direct Memory Access (DMA) Angriffssoftware

privilege-escalationmemory-forensicsexploitation+7
7.9kvor 16 Tagen
Process-Dump preview

Process-Dump

GitHubglmcdona/process-dump

Windows-Tool zum Auslagern von Schadsoftware-PE-Dateien aus dem Speicher zurück auf die Festplatte zur Analyse.

memory-forensicsreverse-engineeringforensics+2
1.9kvor 18 Tagen
VMkatz preview

VMkatz

GitHubnikaiw/vmkatz

Windows-Anmeldedaten direkt aus VM-Speicher-Snapshots und virtuellen Festplatten extrahieren

password-crackingmemory-forensicsvulnerability-analysis+7
1.5kvor 19 Tagen
grr preview

grr

GitHubgoogle/grr

Remote Live Forensics und Incident Response Framework mit Python-Agent zur Sammlung forensischer Daten von Endpunkten, einschließlich Speicher-,…

disk-forensicsmemory-forensicsnetwork-forensics+4
5.1kvor 20 Tagen
NativePe preview

NativePe

GitHubhabanada/nativepe

Object Pascal (Delphi)-Bibliothek zum Parsen, Mapping, Laden und Dumpen von Windows-PE-Dateien, mit Relocations, Imports, TLS und Lesen von…
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
18vor 20 Tagen
VolWeb preview

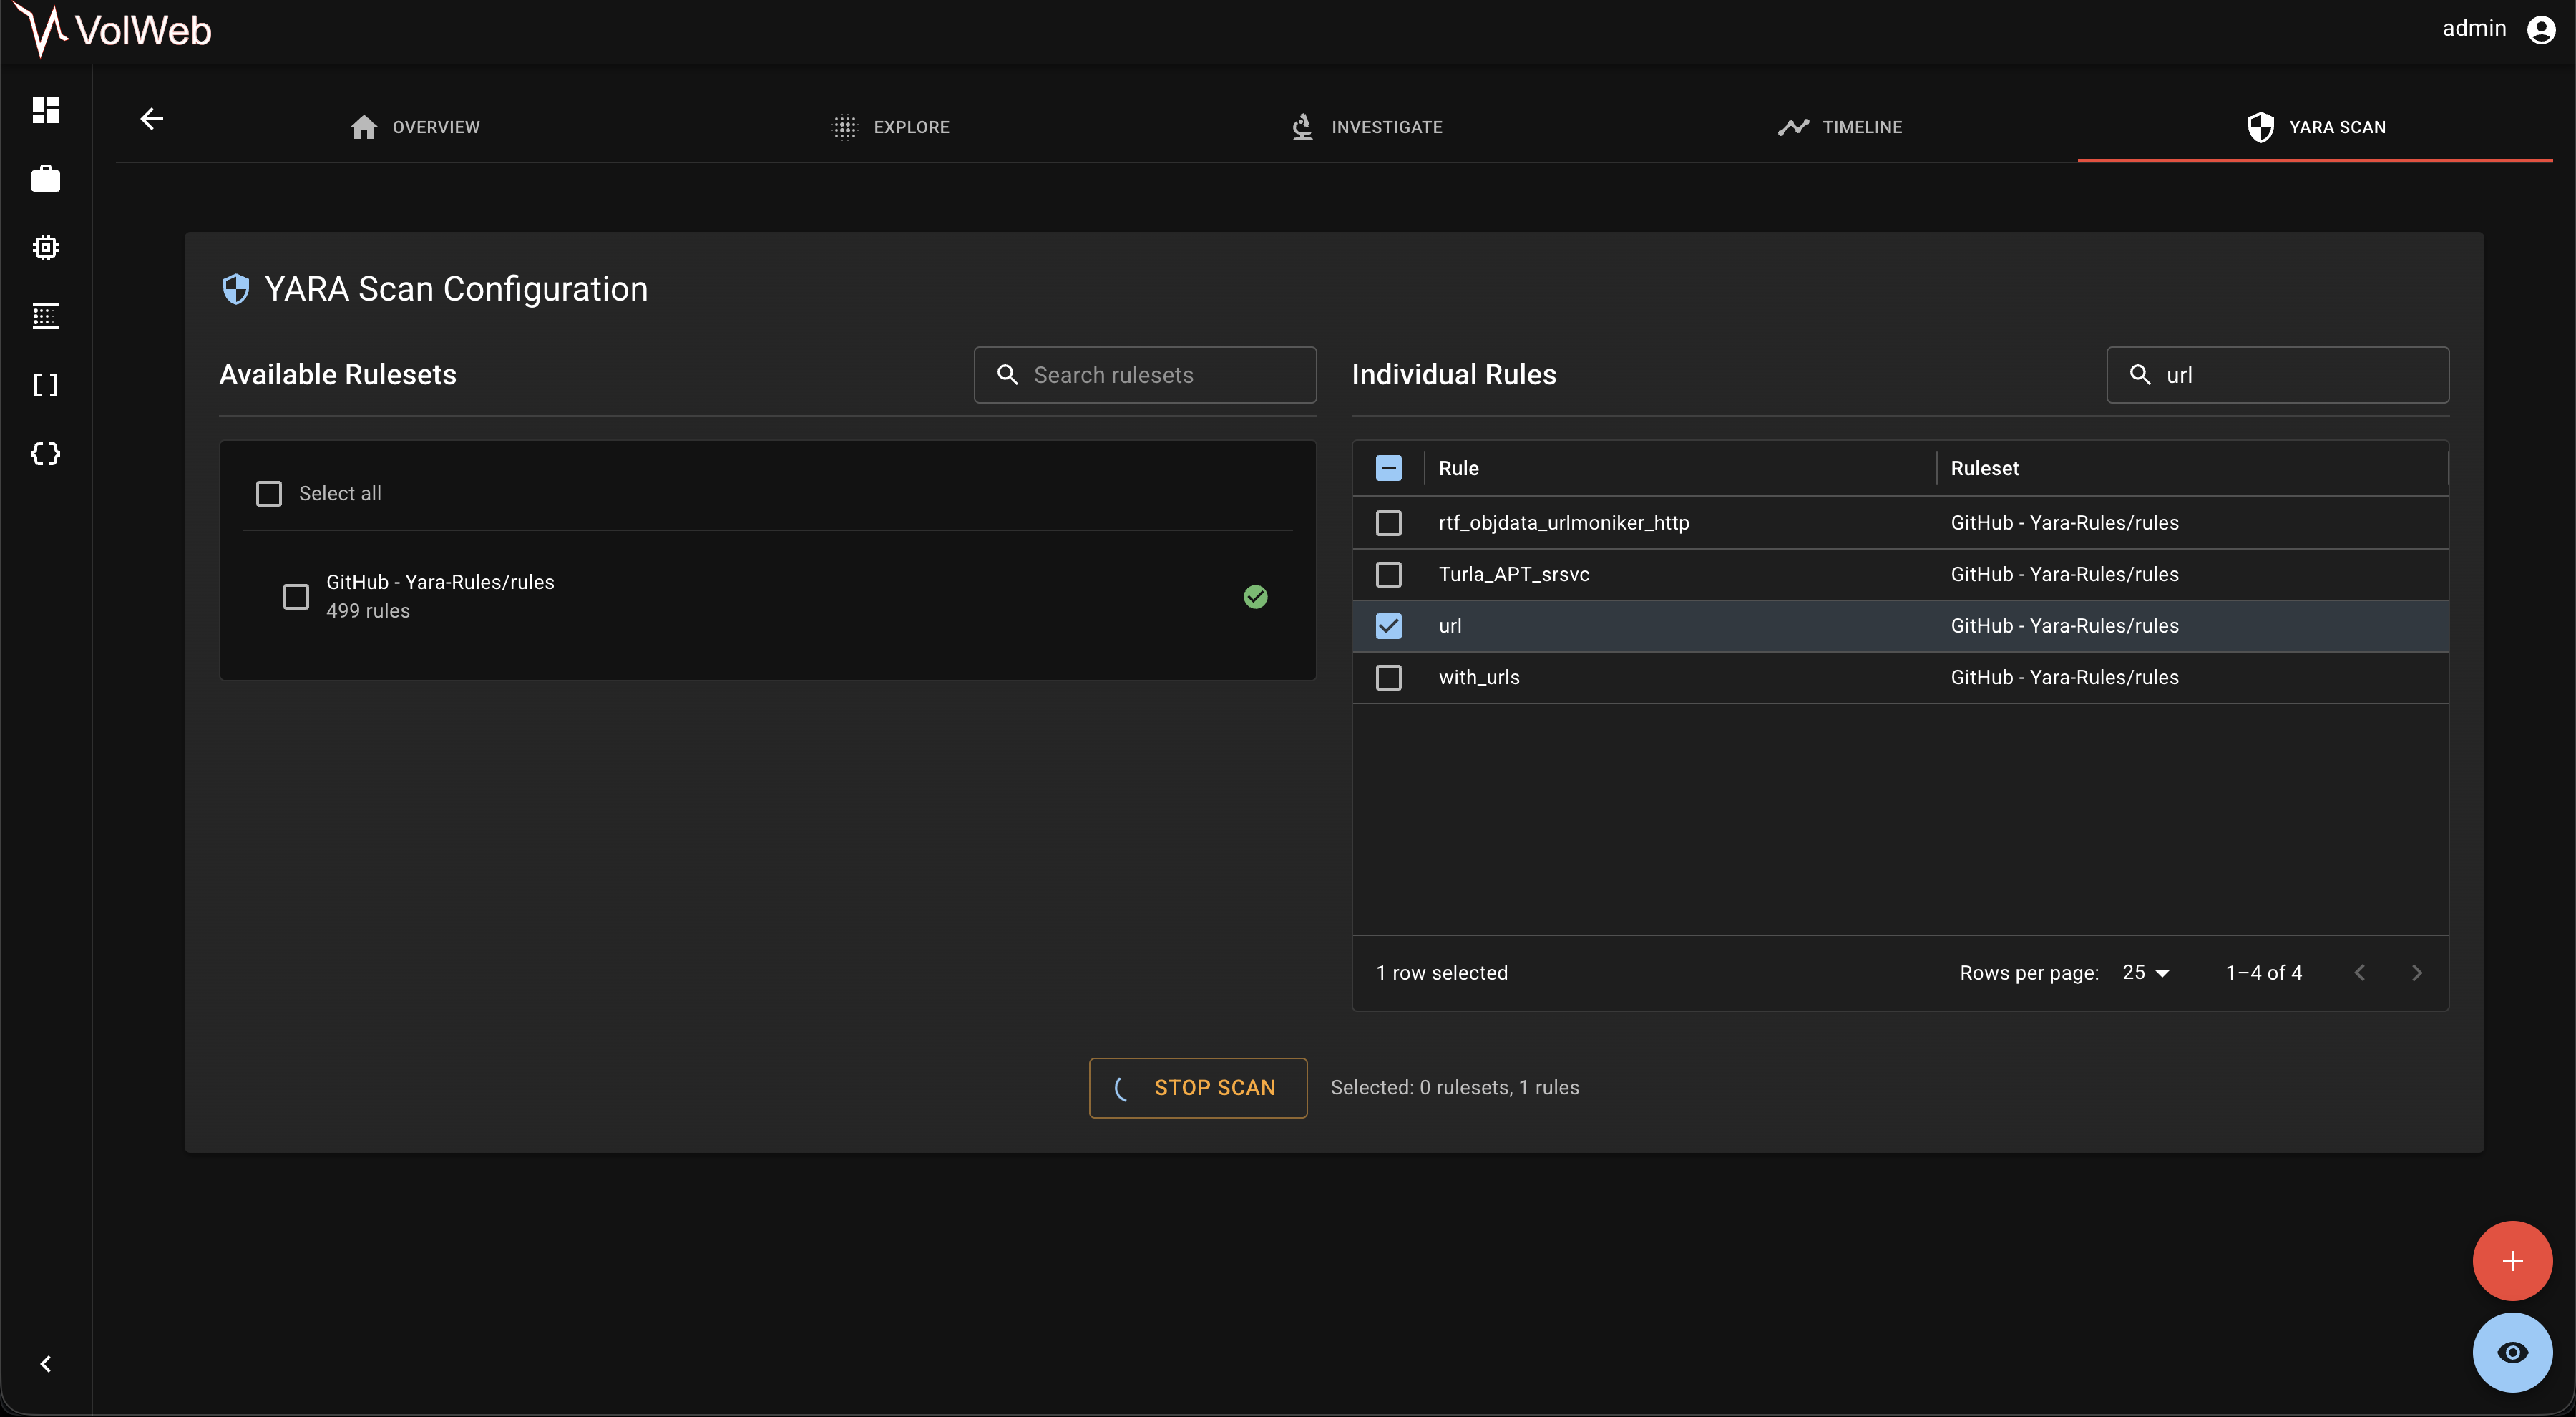
VolWeb

GitHubk1nd0ne/volweb

Eine zentralisierte und erweiterte Speicheranalyse-Plattform

ioc-managementmemory-forensicsforensics+5
538vor 22 Tagen
fibratus preview

fibratus

GitHubrabbitstack/fibratus

Sicherheitssensor für Echtzeit-Bedrohungserkennung und -schutz

defensive-toolsmemory-forensicsforensics+3
2.5kvor 23 Tagen
Loki-RS preview

Loki-RS

GitHubneo23x0/loki-rs

🐍 Hochleistungs-, multithreaded YARA & IOC Scanner
ioc-managementmemory-forensicsvulnerability-analysis+7
349vor 24 Tagen
ShadowNet preview

ShadowNet

GitHubantisurveillanceagency/shadownet

ShadowNet ist ein anonymes Routing-Protokoll, das alle Verbindungen (systemweit) zwingt, über Tor zu laufen, während es Mixnet-ähnliche…

wi-fi-auditingmemory-forensicsosint-social-engineering+9
37vor 25 Tagen
Blue-Team-Notes preview

Blue-Team-Notes

GitHubpurp1ew0lf/blue-team-notes

Du hast doch nicht gedacht, dass ich das Blue Team außen vor lasse, oder?
memory-forensicsnetwork-forensicsmalware-analysis+5
1.8kvor 28 Tagen
apk-medit preview

apk-medit

GitHubsterrasec/apk-medit

Speicher-Such- und Patch-Tool für debuggbare APK ohne Root und NDK

android-securitymemory-forensicspenetration-testing+2
431vor 1 Monat
DFIR-LABS preview

DFIR-LABS

GitHubazr43lkn1ght/dfir-labs

Hands-on-DFIR-Herausforderungen, die digitale Forensik, Incident Response, Malware-Analyse und Threat Hunting mit CTF-artigen Flags und realen…

disk-forensicsmemory-forensicsnetwork-forensics+6
609vor 1 Monat
objection preview

objection

GitHubsensepost/objection

Frida-betriebenes Runtime-Mobile-Exploration-Toolkit zur Überprüfung der Sicherheit von iOS- und Android-Apps. SSL Pinning umgehen, Keychains…

android-securitypenetration-testing-frameworksdynamic-analysis-sandboxing+9
9.3kvor 1 Monat
BHPAI preview

BHPAI

GitHubrin449/bhpai

Multi-Format-Malware-Analyseplattform, die eine stealth Ring-3 Windows-Sandbox, statische PE/PDF-Analysatoren, Ransomware-Schlüsselwiederherstellung…

defensive-toolsstatic-analysisdynamic-analysis-sandboxing+8
5vor 1 Monat
EVENSTAR preview

EVENSTAR

GitHubwinterknife/evenstar

Niedrigstufige Experimente mit Intel 64/Windows

memory-forensicsexploitationreverse-engineering+5
108vor 1 Monat
Zurück1234…19Weiter
