

dezlock-dump
 dougwithseismic/dezlock-dump
Laufzeitschema- und RTTI-Extraktionstool für Deadlock, CS2, Dota und andere (Source 2). Kein source2gen erforderlich.
reconnaissancememory-forensicsdynamic-code-analysis+6
82
dougwithseismic/dezlock-dumpLaufzeitschema- und RTTI-Extraktionstool für Deadlock, CS2, Dota und andere (Source 2). Kein source2gen erforderlich.
 winsiderss/systeminformer
Echtzeit-Windows-Systemmonitor mit erweiterter Prozess-, Netzwerk- und Datenträgeranalyse, Stacktrace-Debugging, Malware-Erkennung und…
 pwndbg/pwndbg
Exploit-Entwicklung und Reverse Engineering mit GDB & LLDB leicht gemacht
 radareorg/radare2
UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset
 x64dbg/x64dbg
An open-source user mode debugger for Windows. Optimized for reverse engineering and malware analysis.
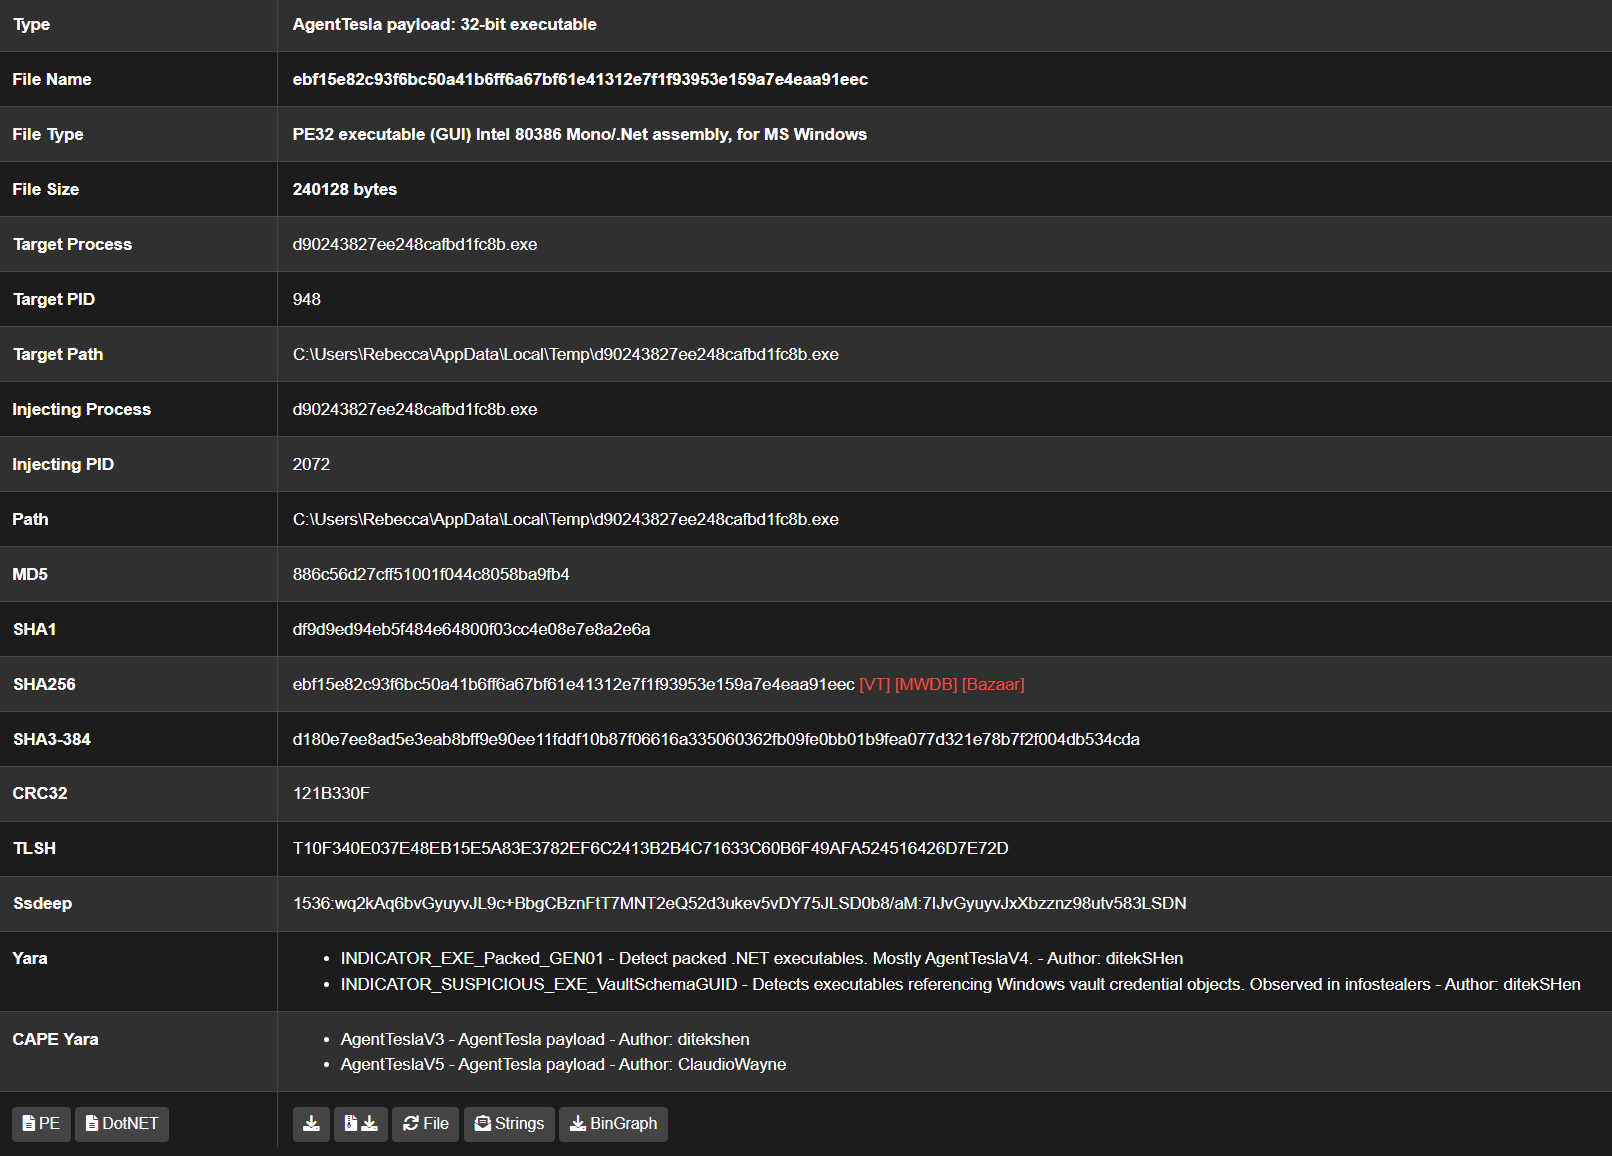 kevoreilly/capev2
Malware-Konfiguration und Payload-Extraktion
 dnspyex/dnspy
Inoffizielle Wiederbelebung des bekannten .NET-Debuggers und Assembly-Editors dnSpy
 hasamba/dfir-companion
DFIR forensics companion server + capture extension
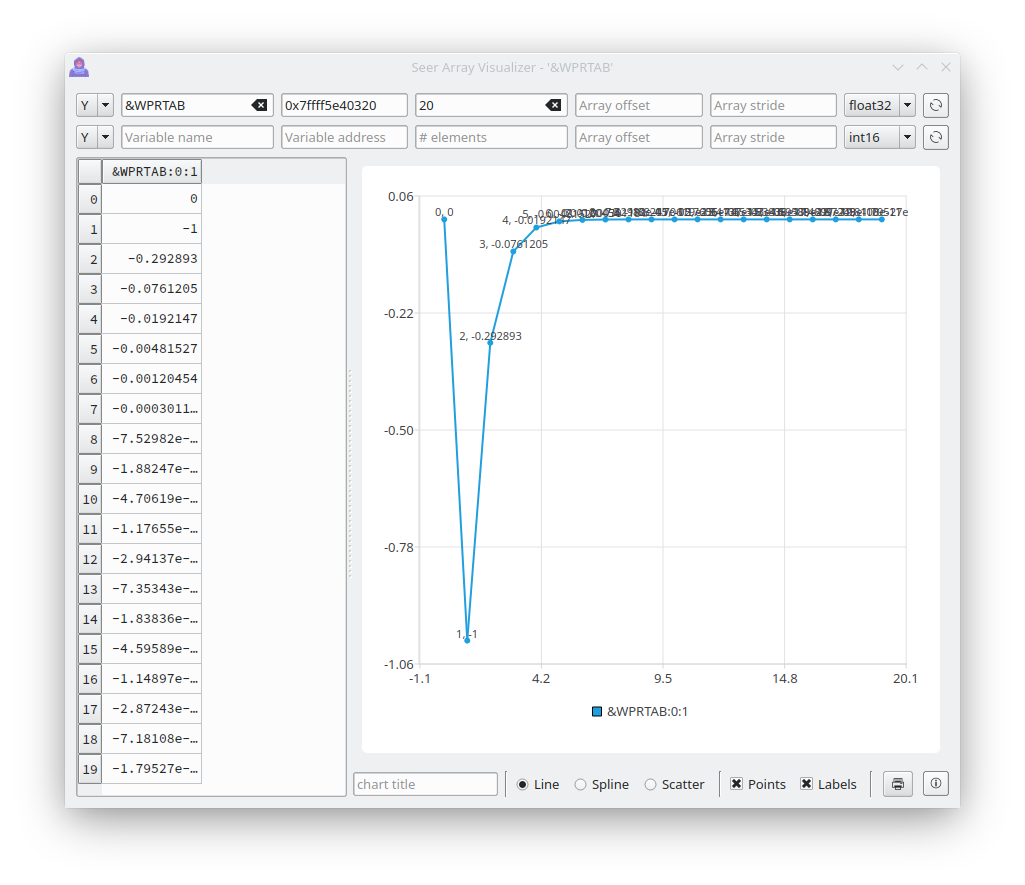 epasveer/seer
Seer - eine grafische Benutzeroberfläche für gdb
 nationalsecurityagency/ghidra
Ghidra ist ein Software-Reverse-Engineering (SRE)-Framework.
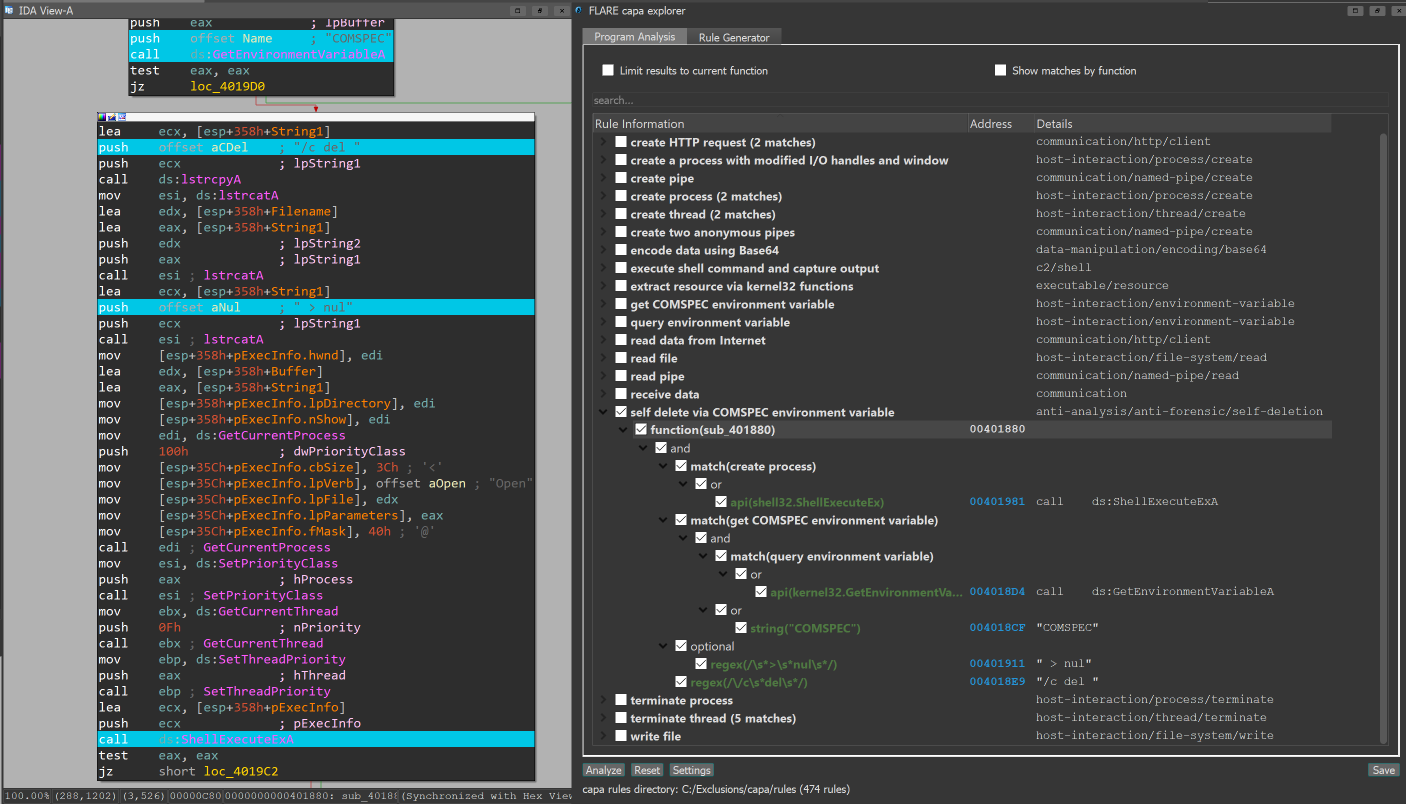 mandiant/capa
Regelbasiertes statisches und dynamisches Analyse-Tool, das Fähigkeiten in PE-, ELF-, .NET- und Shellcode-Dateien identifiziert und sie MITRE…
 microsoft/procdump-for-linux
Eine Linux-Version des ProcDump Sysinternals-Tools
 virustotal/yara-x
Eine Neuimplementierung von YARA in Rust.
 mandiant/flare-floss
FLARE Obfuscated String Solver - Automatisch verschleierte Zeichenketten aus Malware extrahieren.
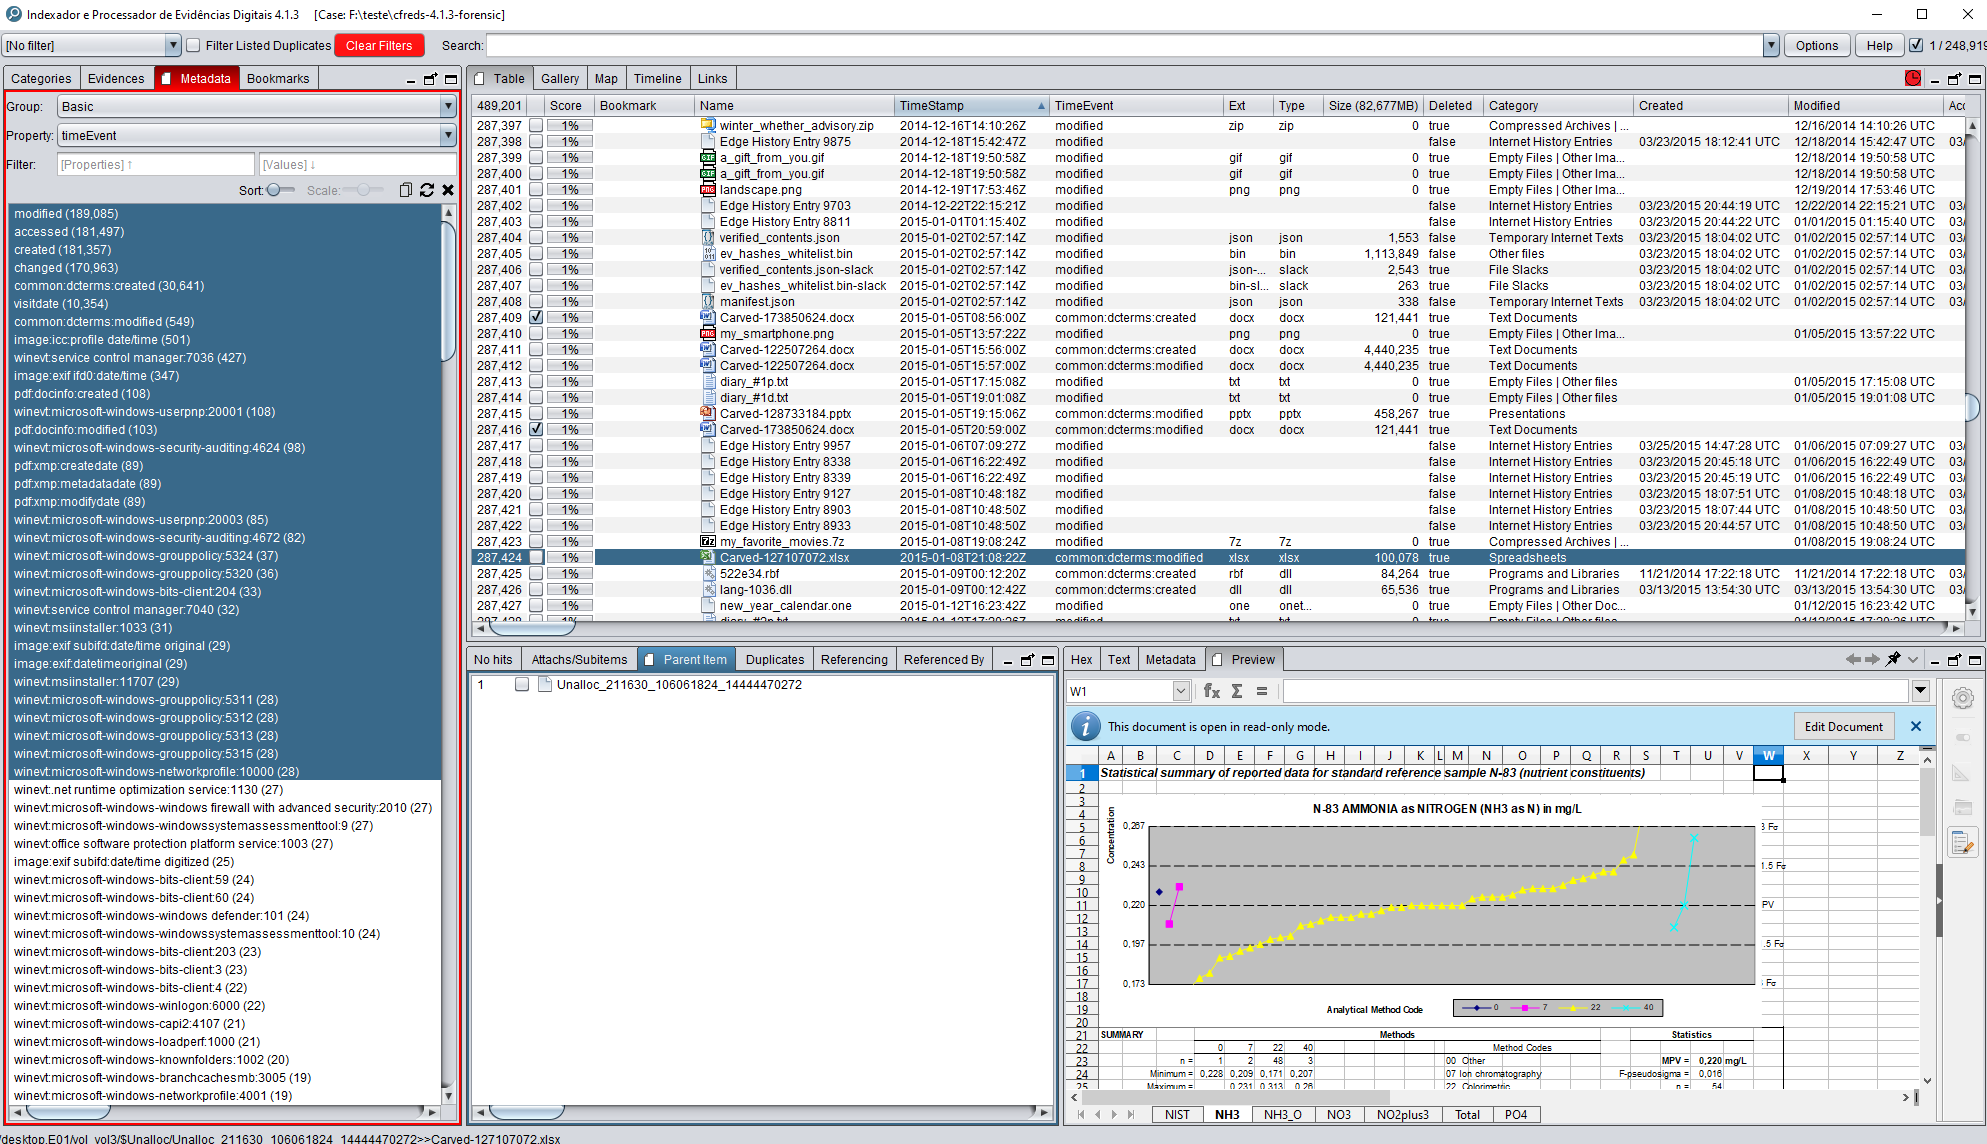 sepinf-inc/iped
IPED Digital Forensic Tool. Es ist eine Open-Source-Software, die zur Verarbeitung und Analyse digitaler Beweise verwendet werden kann, die häufig…
 pdb333/cortex
Ein Windows-Laufzeitanalyse-Toolkit, das Speicherscans, Debugging, Automatisierung und KI-freundliche APIs kombiniert.
 structio-labs/n0xis
AI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).