

Sandboxie
 sandboxie-plus/sandboxie
Sandboxie Plus & Classic
defensive-toolsdynamic-analysis-sandboxingmalware-analysis+1
19.1kvor 4h 22m
sandboxie-plus/sandboxieSandboxie Plus & Classic
 pwndbg/pwndbg
Exploit-Entwicklung und Reverse Engineering mit GDB & LLDB leicht gemacht
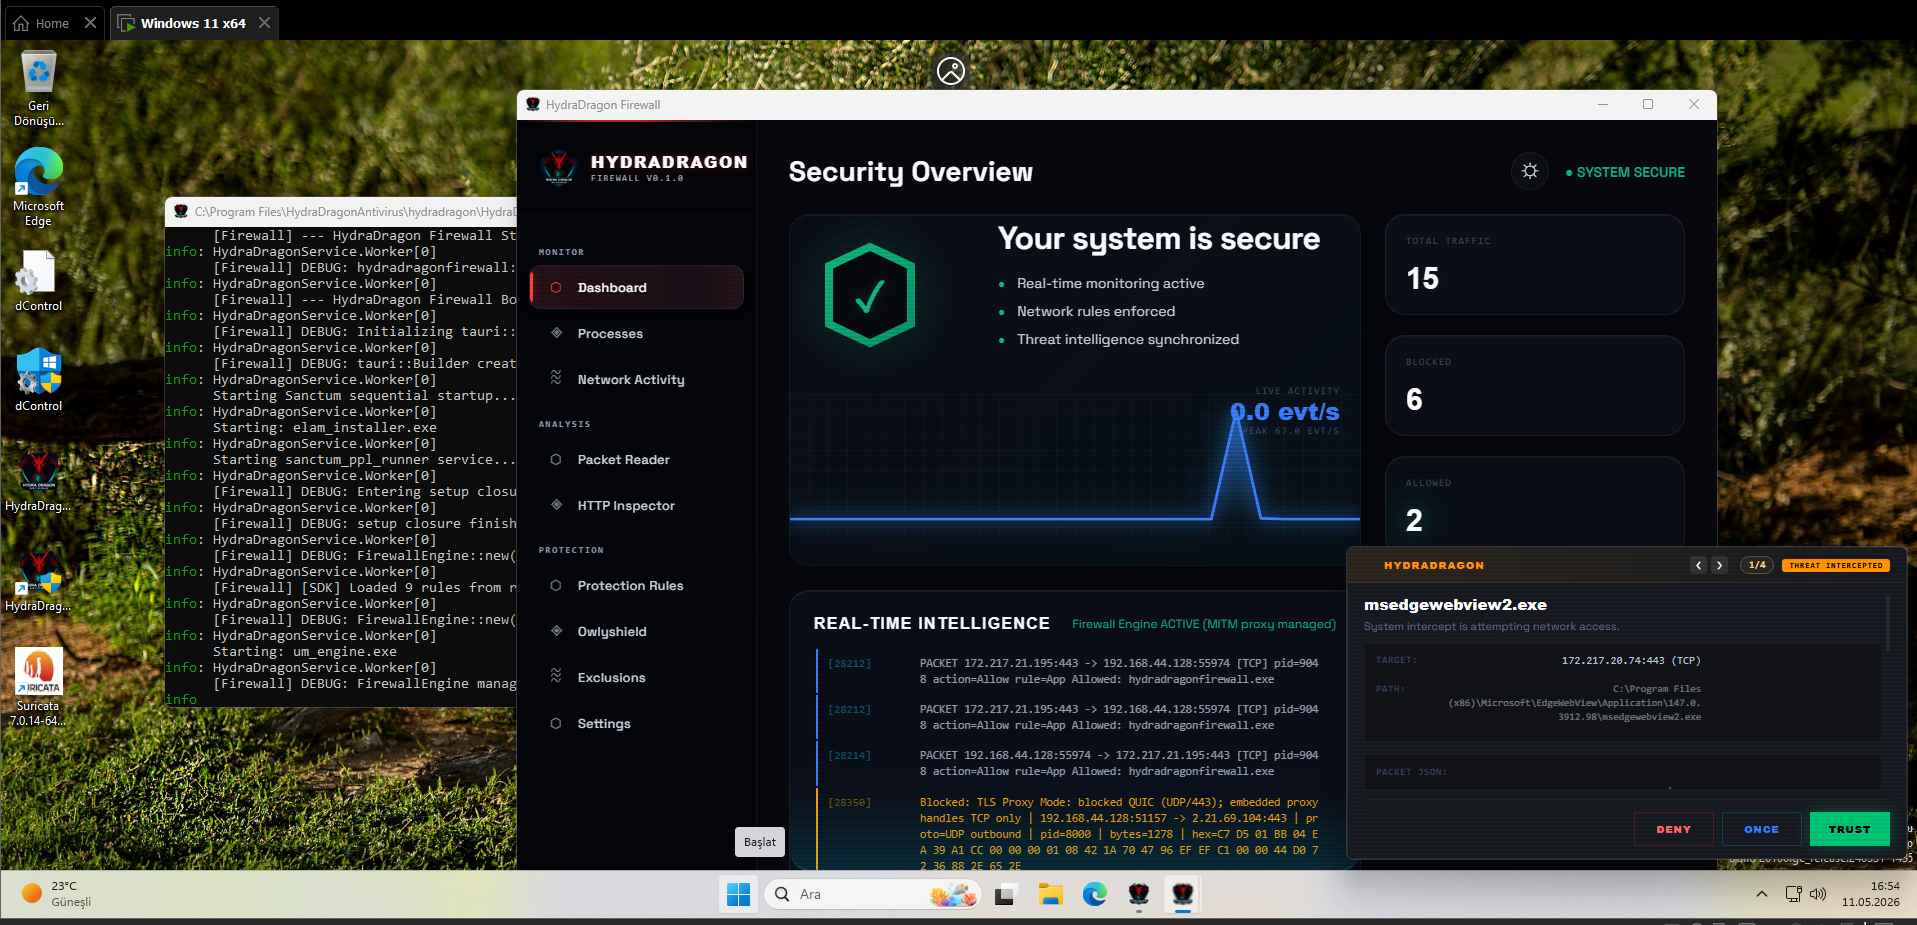 hydradragonantivirus/hydradragonantivirus
Dynamic and static analysis with Real Time Malware Analysis with Antivirus for Windows, including open-source XDR (3 EDR projects), ClamAV, YARA-X,…
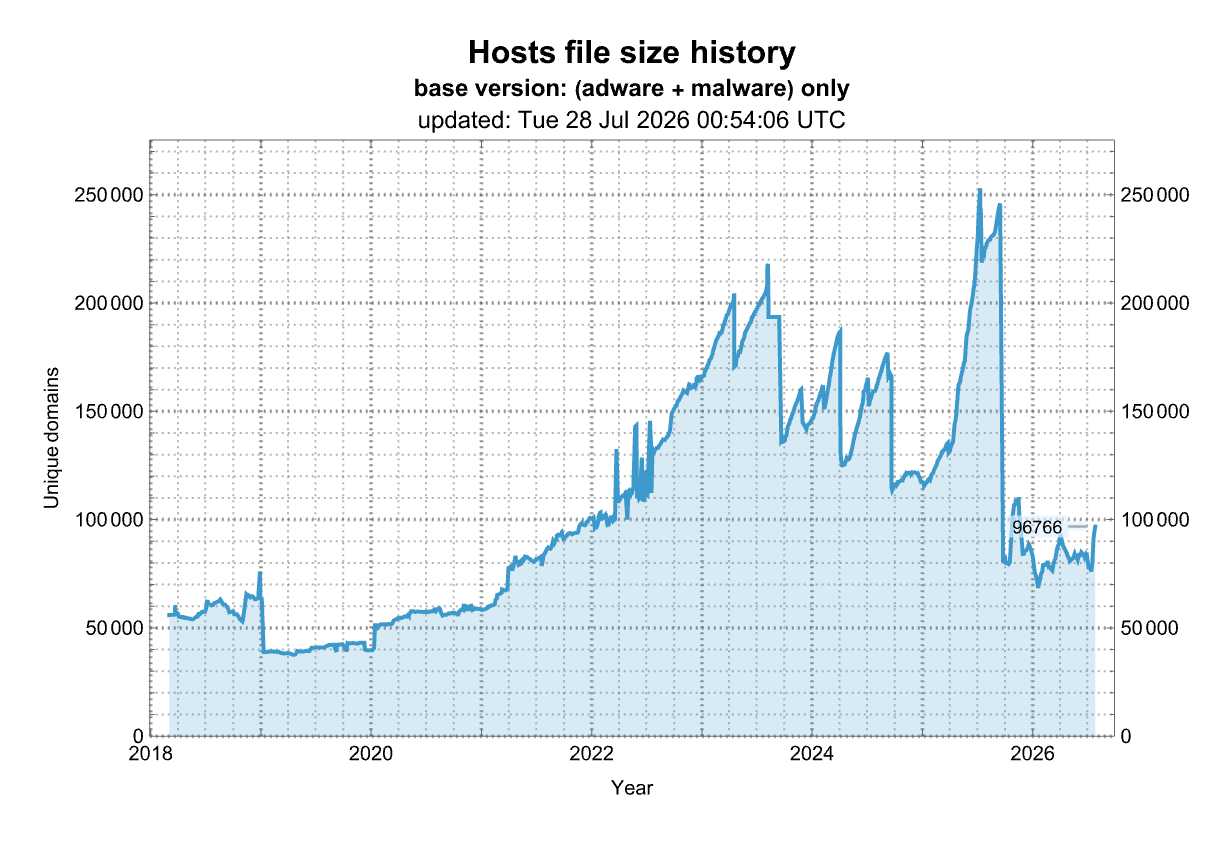 stevenblack/hosts
🔒 Consolidating and extending hosts files from several well-curated sources. Optionally pick extensions for porn, social media, and other categories.
 radareorg/radare2
UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset
 advdebug/brovan
User-Mode-x86_64-Binäremulator für Malware-Analyse und Reverse Engineering. Unterstützt PE, ELF, Speicherabbilder und rohe Binärdateien mit…
 hashgraph-online/hol-guard
Open-Source-Antivirus für KI-Agenten: Blockiert riskante Tools, Secret-Zugriffe, Prompt-Injection, bösartige Pakete, MCP-Server, Plugins und Skills…
 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 toborrm9/malicious_extension_sentry
Malicious Extension Database
 capstone-engine/capstone
Multi-Architektur-Disassemblierungs-Framework, das eine leichtgewichtige, threadsichere API für Binäranalyse, Reverse Engineering und…
 lief-project/lief
Plattformübergreifende Bibliothek zum Parsen, Modifizieren und Abstrahieren von ELF-, PE- und MachO-Ausführungsformaten. Unterstützt C++-, Python-…
 winsiderss/systeminformer
Echtzeit-Windows-Systemmonitor mit erweiterter Prozess-, Netzwerk- und Datenträgeranalyse, Stacktrace-Debugging, Malware-Erkennung und…
 stamparm/maltrail
Echtzeit-Erkennungssystem für schädlichen Datenverkehr unter Verwendung öffentlicher Blacklists, statischer Malware-Spuren und heuristischer Analysen…
 momo5502/sogen
🪅 Windows- und Linux-Userspace-Emulator
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 radareorg/r2ai
Radare2-KI-Plugin, das lokale oder entfernte LLMs für Dekompilierung, Funktionserklärung, Schwachstellenerkennung, Umbenennung und skriptgesteuertes…
 bigbodycobain/shadowbroker
Echtzeit-Geospatial-OSINT-Plattform, die über 60 öffentliche Telemetrie-Feeds (ADS-B, AIS, Satelliten, CCTV) in einer einheitlichen Karte…