

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Malware-Analyse — Tools | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
1254 Ergebnisse
ceasta preview

ceasta

GitHubngwg/ceasta

disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…

static-analysisdynamic-analysis-sandboxingreverse-engineering+6
169
vor 22 Tagen
wazuh preview

wazuh

GitHubwazuh/wazuh

Open-Source-XDR- und SIEM-Plattform für Bedrohungserkennung, Protokollanalyse, Dateiintegritätsüberwachung, Schwachstellenbewertung und…

defensive-toolsvulnerability-scannerscontainer-security+12
16.5kvor 2 Tagen
recurse preview

recurse

GitHubrecurse-labs/recurse

Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…

static-analysisdynamic-analysis-sandboxingreverse-engineering+7
295vor 15 Tagen
KernelFlirt preview

KernelFlirt

GitHubakatorich/kernelflirt

Windows-Kernel-Debugger mit OllyDbg/IDA-artiger Benutzeroberfläche, Software- und Hardware-Breakpoints, PDB-Symbolen, Decompiler und 17 Plugins für…

static-analysisdynamic-analysis-sandboxingmemory-forensics+9
48vor 4 Monaten
MISP preview

MISP

GitHubmisp/misp

MISP (Kernsoftware) – Open-Source-Plattform für Threat Intelligence und Informationsaustausch
defensive-toolsioc-managementthreat-feeds-aggregators+10
6.5kvor 8 Tagen
hosts preview

hosts

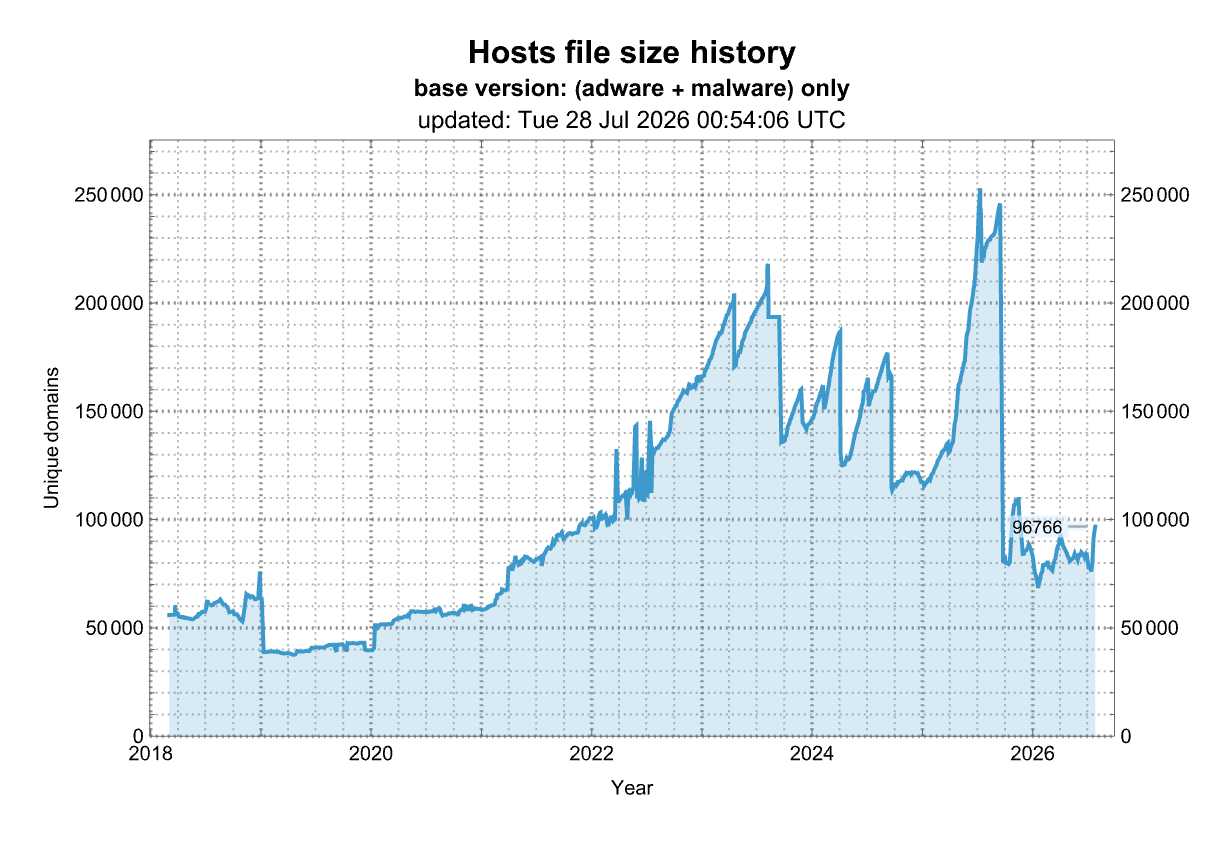
GitHubstevenblack/hosts

🔒 Consolidating and extending hosts files from several well-curated sources. Optionally pick extensions for porn, social media, and other categories.

information-gatheringmalware-analysisprivacy+3
30.8kvor 15h 2m
Awesome-Hacking preview

Awesome-Hacking

GitHubhack-with-github/awesome-hacking

Eine Sammlung verschiedener fantastischer Listen für Hacker, Pentester und Sicherheitsforscher

osintreverse-engineeringweb-security+7
118.0kvor 2 Monaten
vmp-devirt preview

vmp-devirt

GitHubrasetsuu/vmp-devirt

Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…

static-analysisdynamic-analysis-sandboxingcode-analysis+8
42vor 15 Tagen
REx-skill preview

REx-skill

GitHubtihanyin/rex-skill

REx@Skill – Agentische Reverse-Engineering-Ausführungsfähigkeit zur Entdeckung von Schwachstellen in Binärdateien

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+8
112vor 25 Tagen
disrobe preview

disrobe

GitHub1-3-7/disrobe

Rust CLI suite that statically decompiles, deobfuscates, and unpacks native code, bytecode, scripts, firmware, and app packages across 15+ ecosystems…

android-securitystatic-analysisreverse-engineering+4
152vor 3 Tagen
maltrail preview

maltrail

GitHubstamparm/maltrail

Echtzeit-Erkennungssystem für schädlichen Datenverkehr unter Verwendung öffentlicher Blacklists, statischer Malware-Spuren und heuristischer Analysen…

defensive-toolsioc-managementthreat-feeds-aggregators+11
8.6kvor 21h 52m
KDU preview

KDU

GitHubhfiref0x/kdu

Windows-Kernel-Treiber-Dienstprogramm, das anfällige signierte Treiber missbraucht (BYOVD), um DSE zu umgehen, unsignierte Treiber zu laden,…

defensive-toolsprivilege-escalationpersistence-mechanisms+8
2.8kvor 20 Tagen
scan preview

scan

GitHubatomdrift-project/scan

0-Day-Malware-Erkennung für Binärdateien, Quellcode und Skripte (die nicht schlecht ist)

defensive-toolsstatic-analysisvulnerability-scanners+9
218vor 3 Tagen
tirith preview

tirith

GitHubsheeki03/tirith

Terminalsicherheit für Entwickler und KI-Agenten. Fängt homograph URLs, pipe-to-shell, ANSI injection, obfuscated payloads, data exfiltration und…

osintphishing-toolsvulnerability-scanners+8
2.7kvor 1 Tag
Mobile-Security-Framework-MobSF preview

Mobile-Security-Framework-MobSF

GitHubmobsf/mobile-security-framework-mobsf

Automatisiertes Framework für Sicherheitstests mobiler Anwendungen für Android, iOS und Windows. Führt statische und dynamische Analyse,…

android-securitystatic-analysisdynamic-analysis-sandboxing+8
21.6kvor 6 Tagen
bytecode-viewer preview

bytecode-viewer

GitHubkonloch/bytecode-viewer

Eine Java 8+ Jar & Android APK Reverse-Engineering-Suite (Decompiler, Editor, Debugger & Mehr)
android-securitystatic-analysisdynamic-analysis-sandboxing+6
15.6kvor 3 Monaten
cowrie preview

cowrie

GitHubcowrie/cowrie

Cowrie SSH/Telnet Honeypot https://docs.cowrie.org/

defensive-toolsinformation-gatheringnetwork-security+3
6.5kvor 3 Tagen
OshoosiClaw preview

OshoosiClaw

GitHuboyesanyf/oshoosiclaw

Autonomer Rust-Endpunkt-Sicherheitsagent, der einen Ring-0-Windows-Treiber und Linux-eBPF-Blockierung vor der Ausführung, YARA-Erkennung,…

defensive-toolsnetwork-securitymalware-analysis+8
vor 3 Tagen
Zurück12…70Weiter