

syswarden
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
defensive-toolsconfiguration-auditingnetwork-security+4
396
duggytuxy/syswardenHost-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
 tenzir/tenzir
Sammeln, parsen, normalisieren, aggregieren, speichern, abfragen und weiterleiten von Sicherheitstelemetriedaten in großem Maßstab unter Verwendung…
 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
 ntop/ntopng
Webbasiertes Netzwerkverkehrs- und Cybersicherheitsmonitoring
 sigmahq/sigma
Haupt-Sigma-Regel-Repository
 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 graylog2/graylog2-server
Zentralisierte Log-Management-Plattform zum Sammeln, Indexieren und Analysieren von Streaming-Logs, mit Alarmierung und Ereigniskorrelation für die…
 grafana/loki
Horizontal skalierbares, mandantenfähiges Log-Aggregationssystem, das Labels statt Volltext indiziert, sich in Grafana integriert und für die…
 lore-hex/quill-router
TrustedRouter.com Repo für sicheres LLM-Proxying
 omerbenamram/evtx
Ein schneller (und sicherer) Parser für das Windows XML Event Log (EVTX)-Format
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
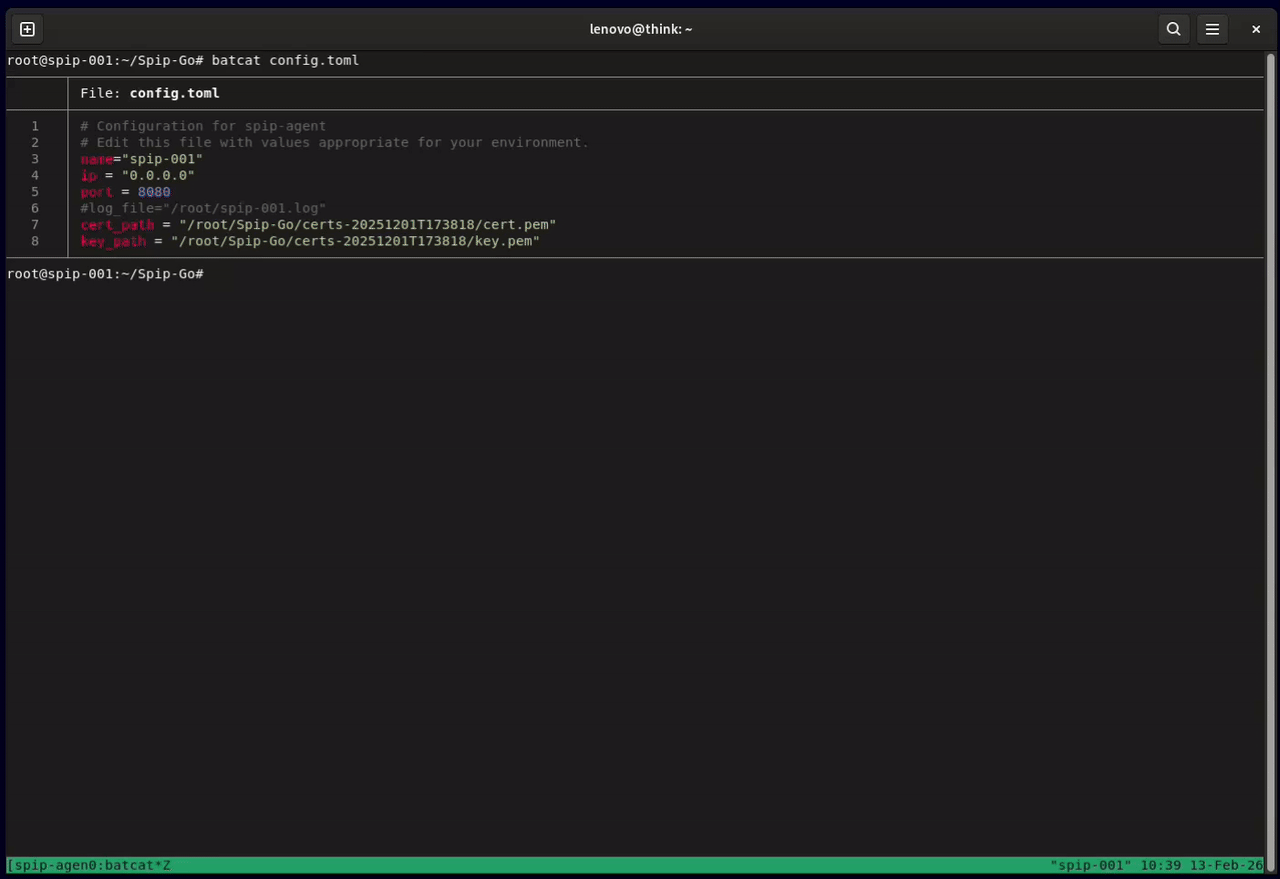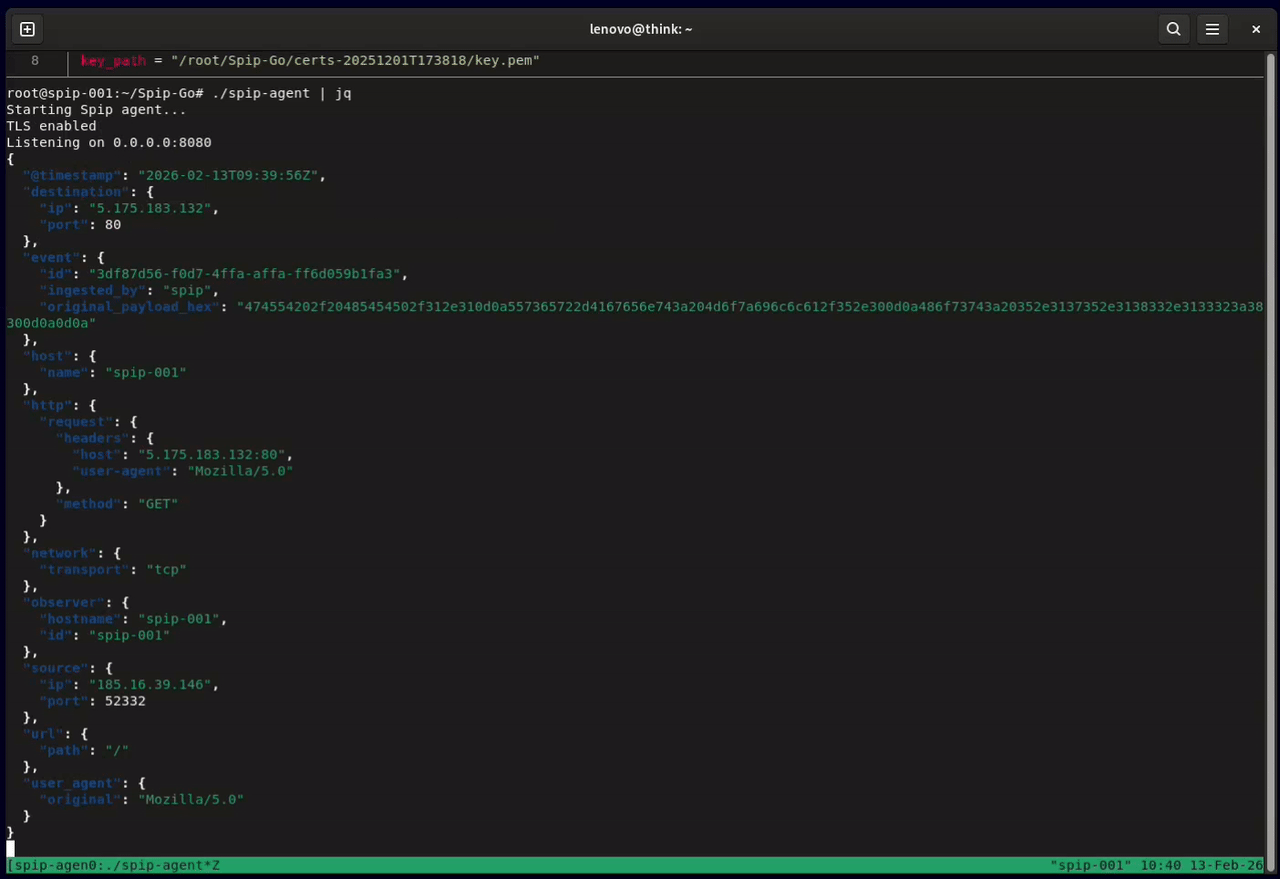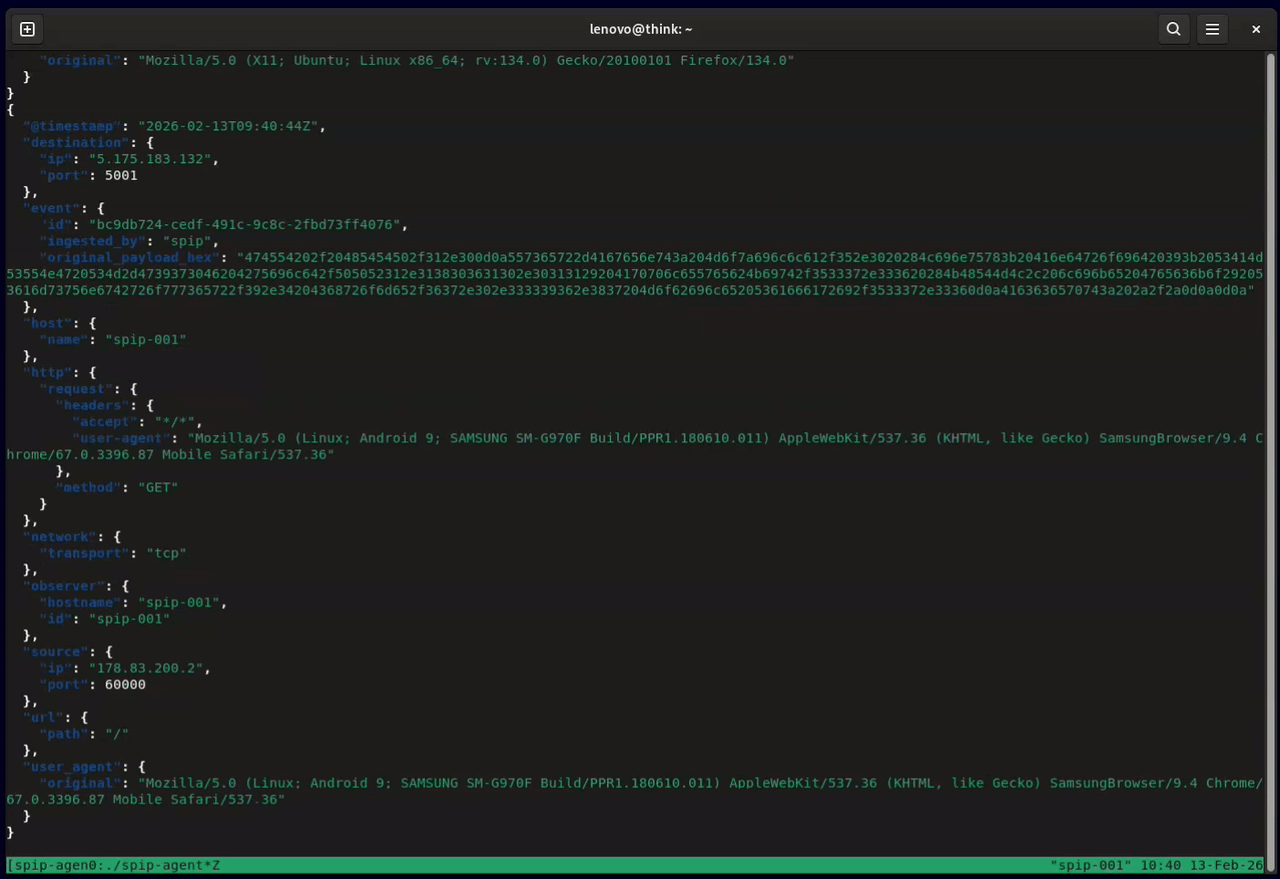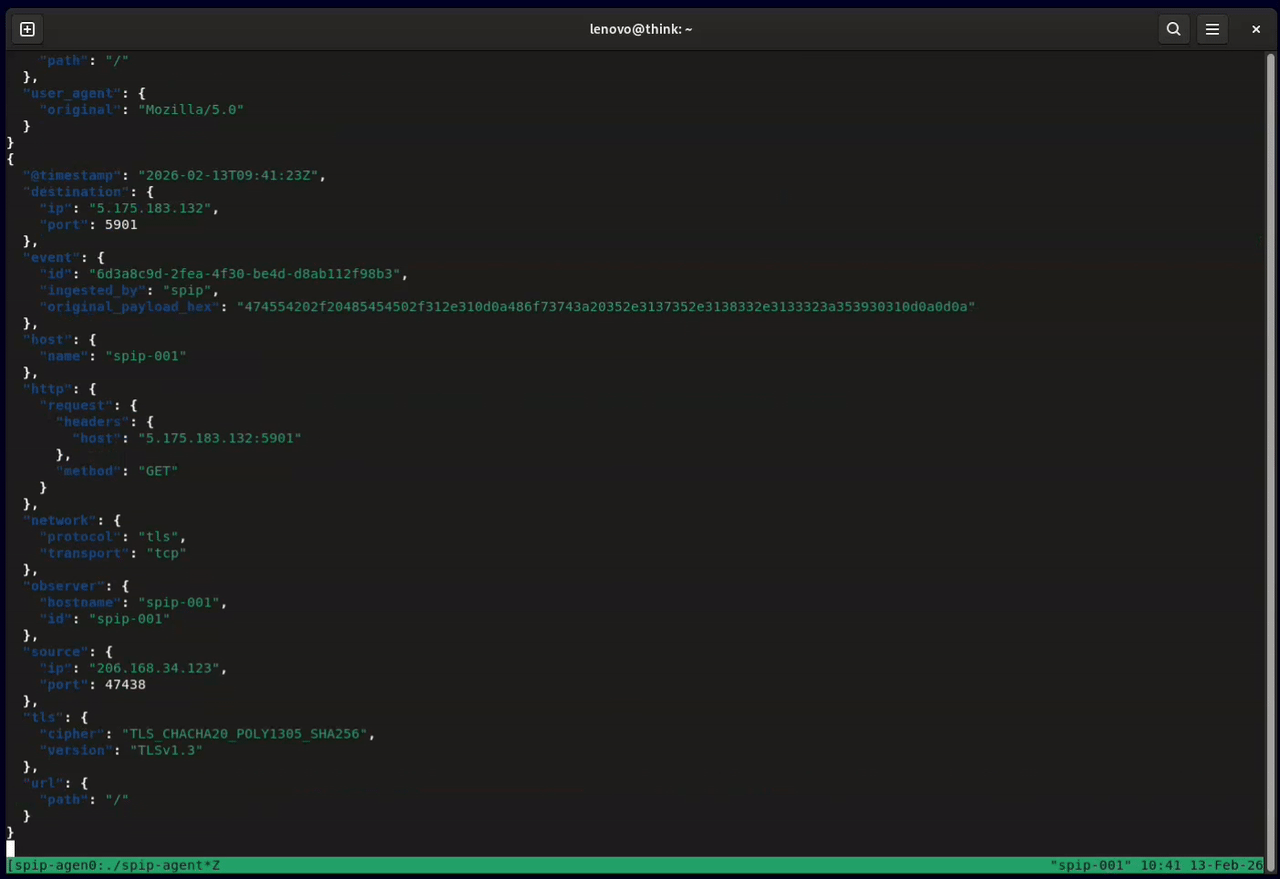 honeylabshq/spip-go
Spip network sensor written in Go
 ossec/ossec-hids
OSSEC ist ein quelloffenes, hostbasiertes Intrusion-Detection-System, das Loganalyse, Dateiintegritätsprüfung, Policy-Überwachung, Rootkit-Erkennung,…
 the-tcpdump-group/tcpdump
der TCPdump-Netzwerk-Dissector
 crowdsecurity/crowdsec
Open-Source-IDS/IPS- und WAF-Engine, die Protokolle und HTTP-Anfragen analysiert, um bösartige IPs zu erkennen und zu blockieren. Dabei wird eine…
 corelight/suricata_exporter
Ein Prometheus-Exporter für Suricata
 wagga40/zircolite
A standalone SIGMA-based detection tool for EVTX, Auditd and Sysmon for Linux logs
 domainaware/parsedmarc
Ein Python-Paket und eine CLI zum Parsen von aggregierten und forensischen DMARC-Berichten