

red-team-map
 kypvas/red-team-map
Red-Team-Operations-Architektur-Karte Umfassende Operator-Referenz — Von der Infrastruktur zur Wirkung
privilege-escalationexploitationlateral-movement+7
38
kypvas/red-team-mapRed-Team-Operations-Architektur-Karte Umfassende Operator-Referenz — Von der Infrastruktur zur Wirkung
 b23r0/heroinn
A cross platform C2/post-exploitation framework.
 karmanya03/overthrone
All-Rust Active-Directory-Exploitation-Framework: LDAP-/SMB-/Kerberos-Enumeration, Angriffspfad-Suche, Kerberoasting, NTLM-Relay, Ticket-Forging,…
 bishopfox/sliver
Angreifer-Emulations-Framework
 kypvas/ad_attack_architecture
Active-Directory-Angriffsarchitektur-Karte Umfassende Pentest-Referenz — Von der Aufklärung bis zur Domänen-Dominanz
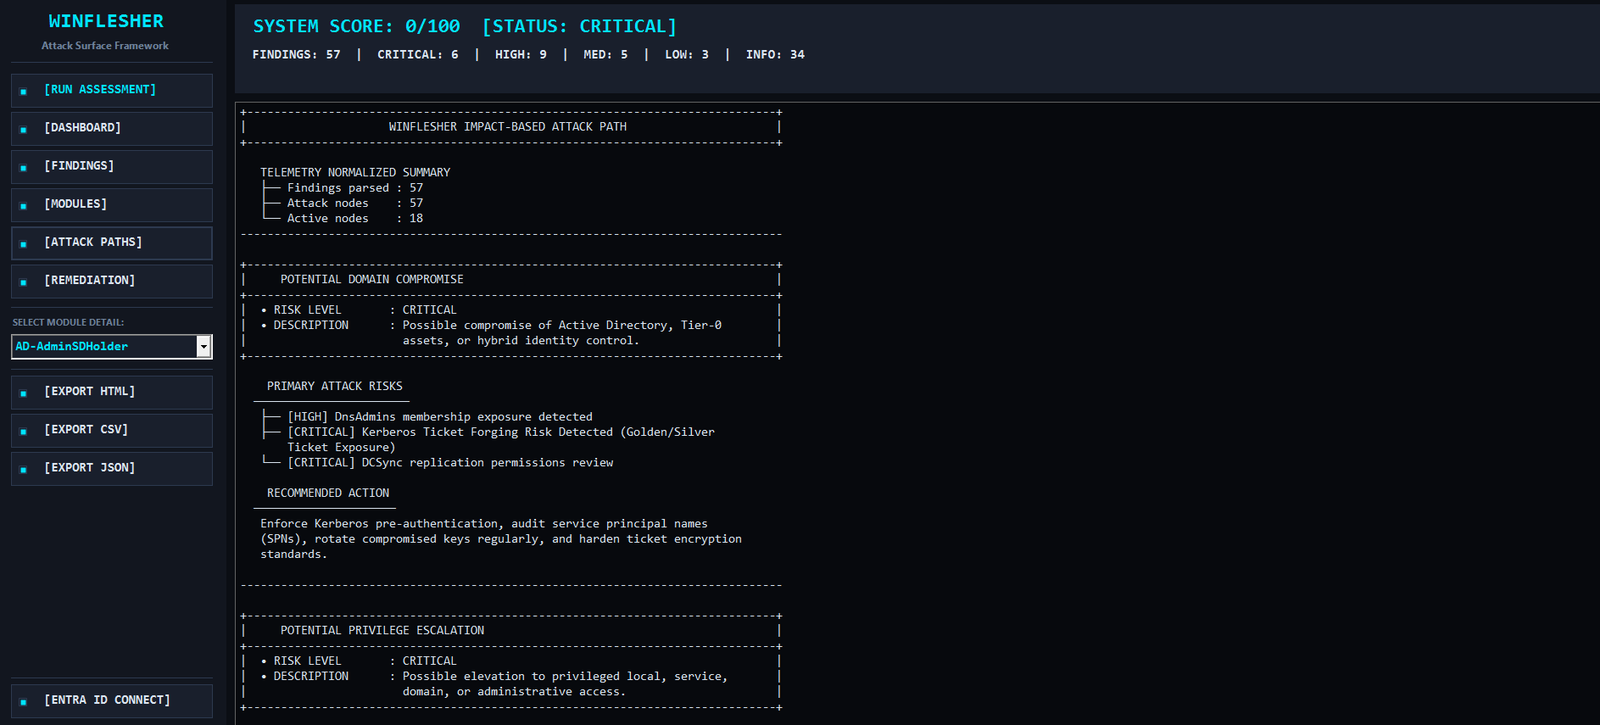 mindsflee/winflesher
Automatisiertes Framework zur Bewertung der Angriffsfläche für Active Directory und lokale Infrastrukturen, das Schwachstellen mit Angriffspfaden zu…
 mandiant/gopacket
Ein vollständiger Go-Port von Impacket – 63 CLI-Tools und 24 Bibliotheken für Angriffe auf Windows- und Active-Directory-Protokolle, kompiliert zu…
 adityatelange/evil-winrm-py
Führen Sie Befehle interaktiv auf entfernten Windows-Rechnern über das WinRM-Protokoll aus (einfach schneller)
 hac01/azure-pentesting-suite
Go-Toolkit für autorisierte Azure-Sicherheitsbewertungen: zählt Abonnements und Ressourcen auf, prüft Fehlkonfigurationen und greift anonym auf…
 sliverarmory/sliver-gui
Plattformübergreifende Electron-GUI für das Sliver-C2-Framework, die Session- und Beacon-Dashboards, Payload-Generierung, Listener, Loot und…
 capture0x/adstrike
KI-gestütztes modulares Active-Directory-Red-Team-Framework für autorisierte Penetrationstests, AD-Enumeration, Angriffspfadanalyse,…
 bc-security/empire
Empire ist ein Post-Exploitation- und Adversary-Emulation-Framework, das verwendet wird, um Red Teams und Penetrationstester zu unterstützen.
 purpleailab/decepticon
Autonomous Hacking Agent for Red Team
 rapid7/metasploit-framework
Open-Source-Exploitation-Framework mit modularem Payload-, Encoder- und Hilfssystem für Penetrationstests, Schwachstellenvalidierung und…
 lgandx/responder
Responder ist ein LLMNR-, NBT-NS- und MDNS-Vergifter mit integriertem HTTP/SMB/MSSQL/FTP/LDAP-Rogue-Authentifizierungsserver, der NTLMv1/NTLMv2/LMv2,…
 mythicagents/xenon
Ein in C geschriebener Mythic-Agent für Windows
 samratashok/nishang
Nishang - Offensives PowerShell für Red Team, Penetrationstests und offensive Sicherheit.
 hacktricks-wiki/hacktricks
Willkommen auf der Seite, auf der Sie jeden Trick/jede Technik/was auch immer finden, den/die ich in CTFs, echten Anwendungen und beim Lesen von…