

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Debugger — Tools | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
432 Ergebnisse
ceasta preview

ceasta

GitHubngwg/ceasta

disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…

static-analysisdynamic-analysis-sandboxingreverse-engineering+6
169
vor 22 Tagen
lighthouse preview

lighthouse

GitHubgaasedelen/lighthouse

Ein Coverage-Explorer für Reverse Engineers

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+6
2.6kvor 8 Monaten
recurse preview

recurse

GitHubrecurse-labs/recurse

Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…

static-analysisdynamic-analysis-sandboxingreverse-engineering+7
295vor 15 Tagen
KernelFlirt preview

KernelFlirt

GitHubakatorich/kernelflirt

Windows-Kernel-Debugger mit OllyDbg/IDA-artiger Benutzeroberfläche, Software- und Hardware-Breakpoints, PDB-Symbolen, Decompiler und 17 Plugins für…

static-analysisdynamic-analysis-sandboxingmemory-forensics+9
48vor 4 Monaten
vmp-devirt preview

vmp-devirt

GitHubrasetsuu/vmp-devirt

Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…

static-analysisdynamic-analysis-sandboxingcode-analysis+8
42vor 15 Tagen
ipsw preview

ipsw

GitHubblacktop/ipsw

Schweizer Taschenmesser für iOS/macOS-Forschung

encryption-decryption-toolsios-securityexploitation+9
3.8kvor 2 Tagen
mitmproxy preview

mitmproxy

GitHubmitmproxy/mitmproxy

Ein interaktiver, TLS-fähiger abfangender HTTP-Proxy für Penetrationstester und Softwareentwickler.

android-securitygeneral-purpose-utilitiespacket-sniffing-analysis+12
44.7kvor 5 Tagen
ILSpy preview

ILSpy

GitHubicsharpcode/ilspy

.NET-Decompiler mit Unterstützung für PDB-Generierung, ReadyToRun, Metadaten (&mehr) - plattformübergreifend!

static-analysiscode-analysisreverse-engineering+2
25.8kvor 8h 4m
bytecode-viewer preview

bytecode-viewer

GitHubkonloch/bytecode-viewer

Eine Java 8+ Jar & Android APK Reverse-Engineering-Suite (Decompiler, Editor, Debugger & Mehr)

android-securitystatic-analysisdynamic-analysis-sandboxing+6
15.6kvor 3 Monaten
jadx preview

jadx

GitHubskylot/jadx

Kommandozeilen- und GUI-Tool zum Dekompilieren von Android-Dex- und APK-Dateien in lesbaren Java-Quellcode, mit Ressourcendekodierung, Entschleierung…

android-securitystatic-analysismobile-app-pentesting+5
50.0kvor 4 Tagen
frida preview

frida

GitHubfrida/frida

Haupt-Repository für das Hosten von Release-Binärdateien
android-securitydynamic-analysis-sandboxingios-security+9
21.4kvor 15 Stunden
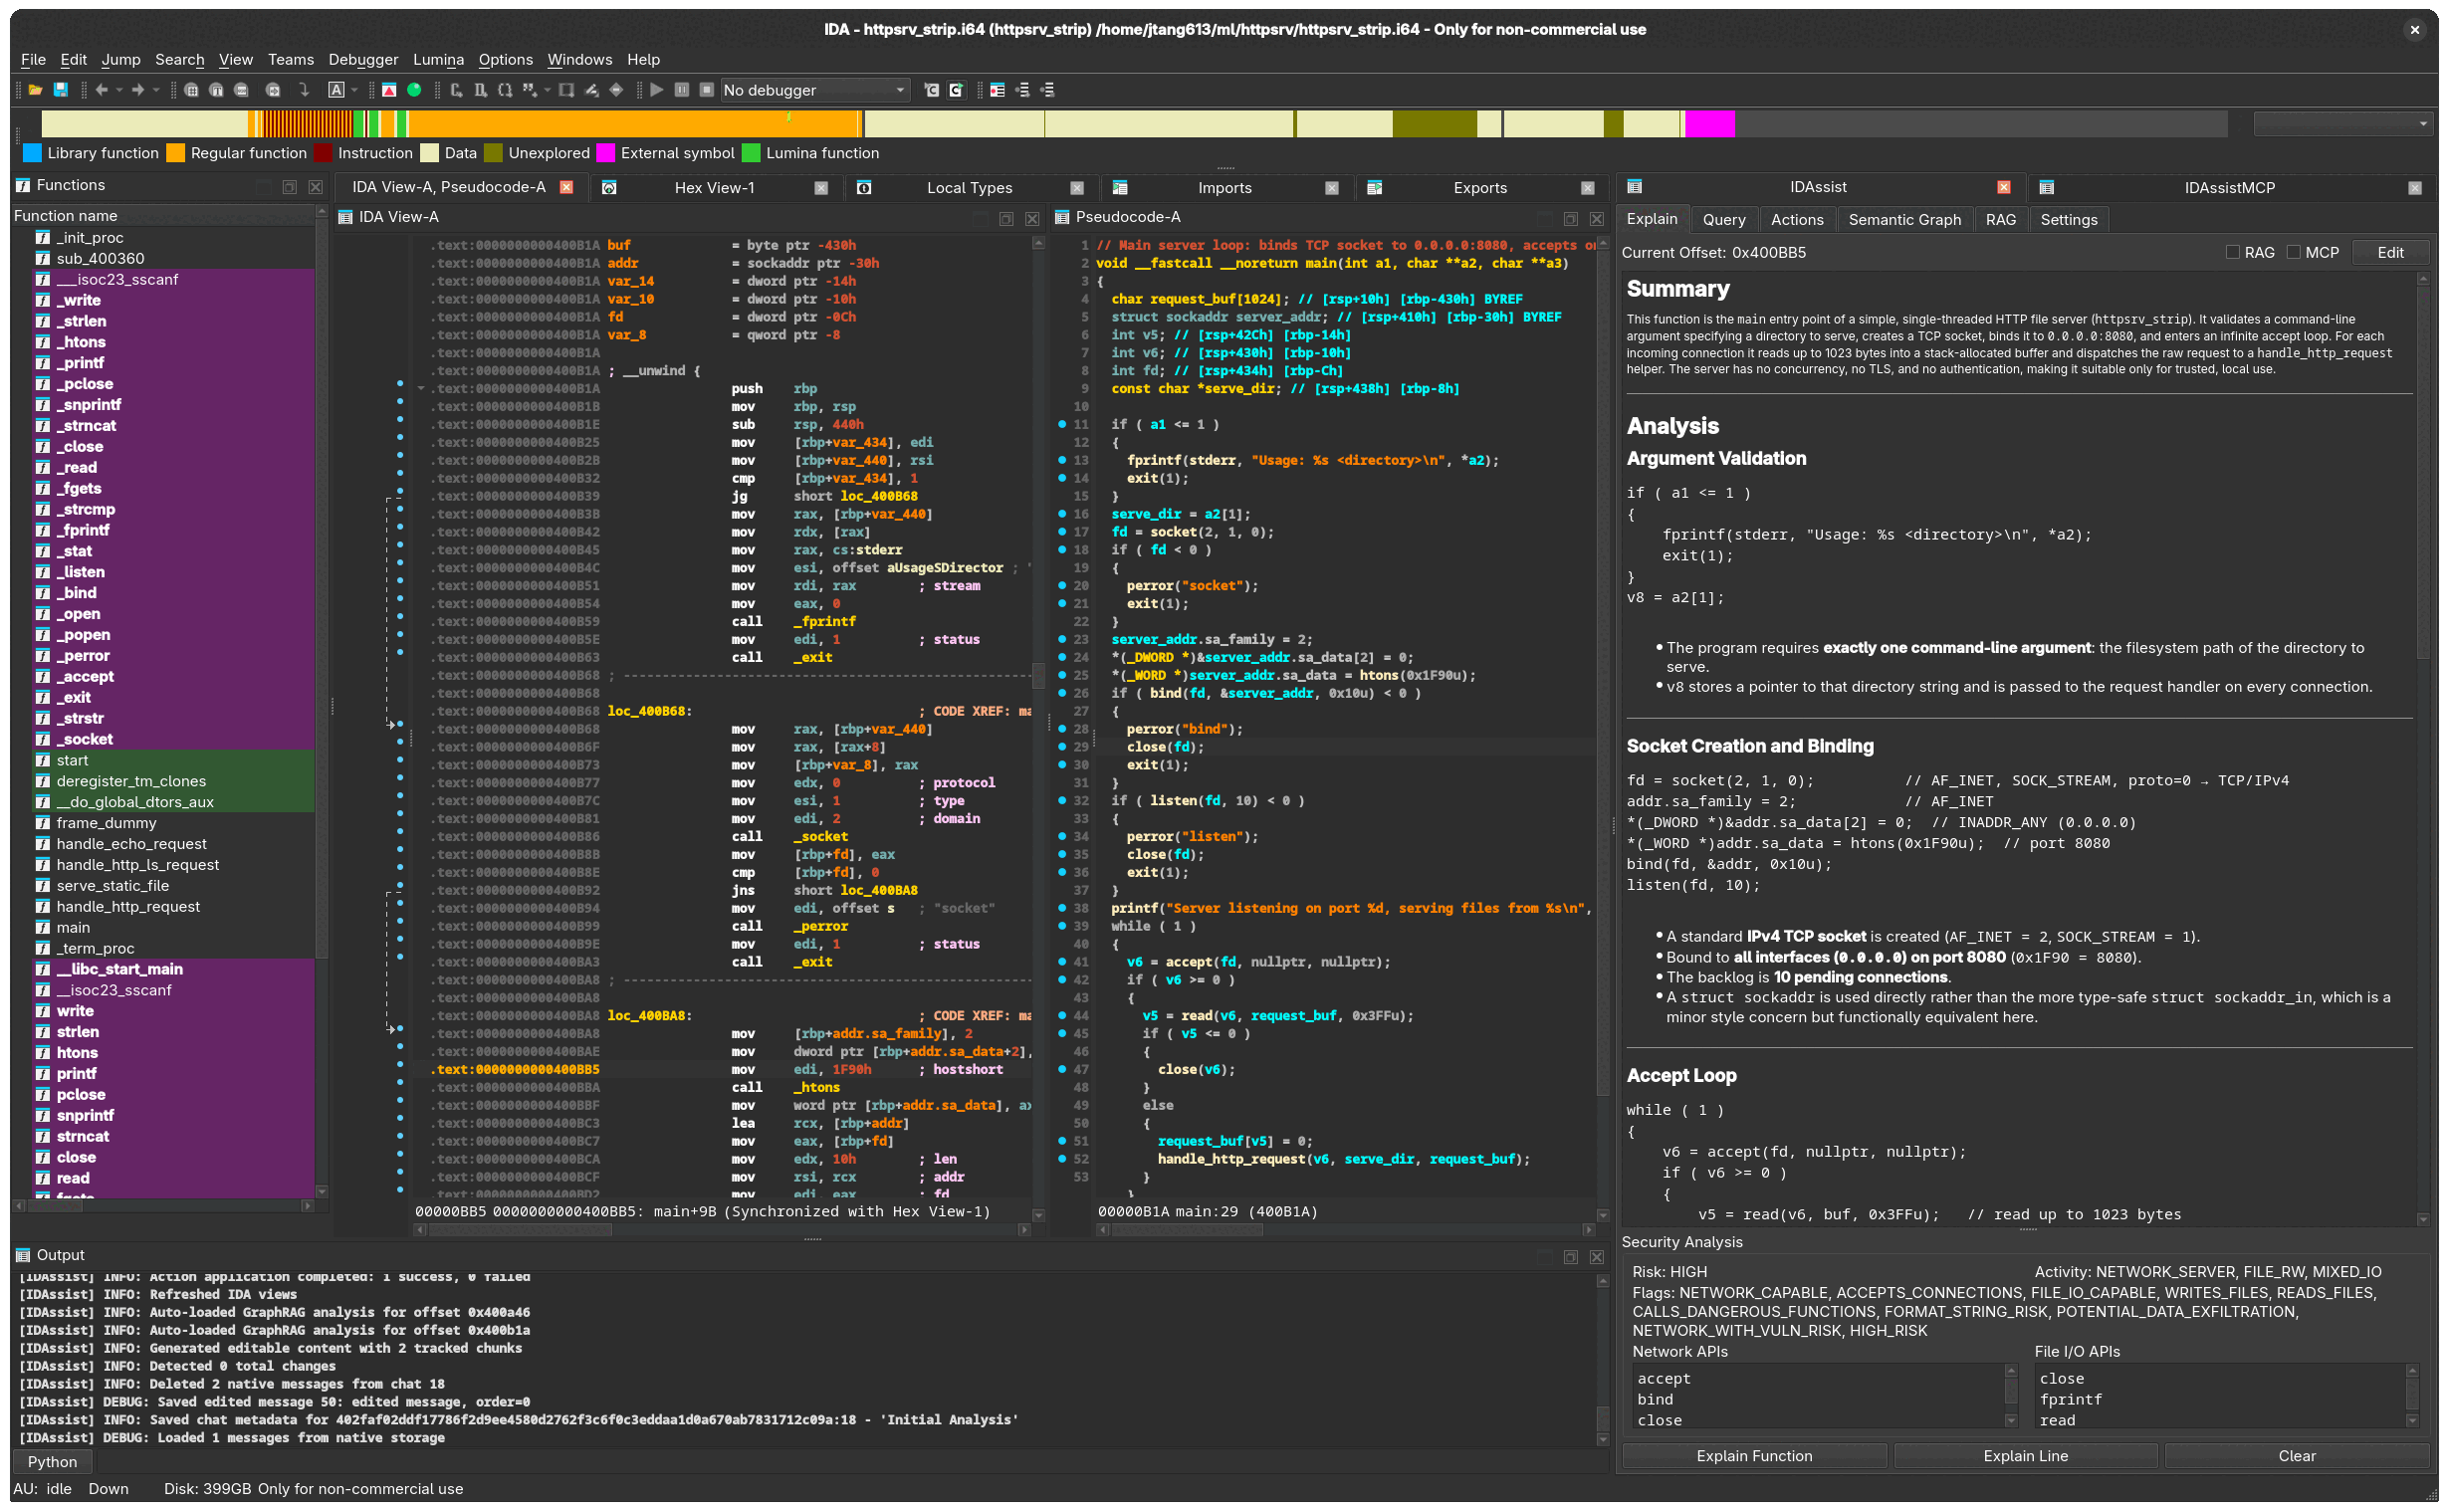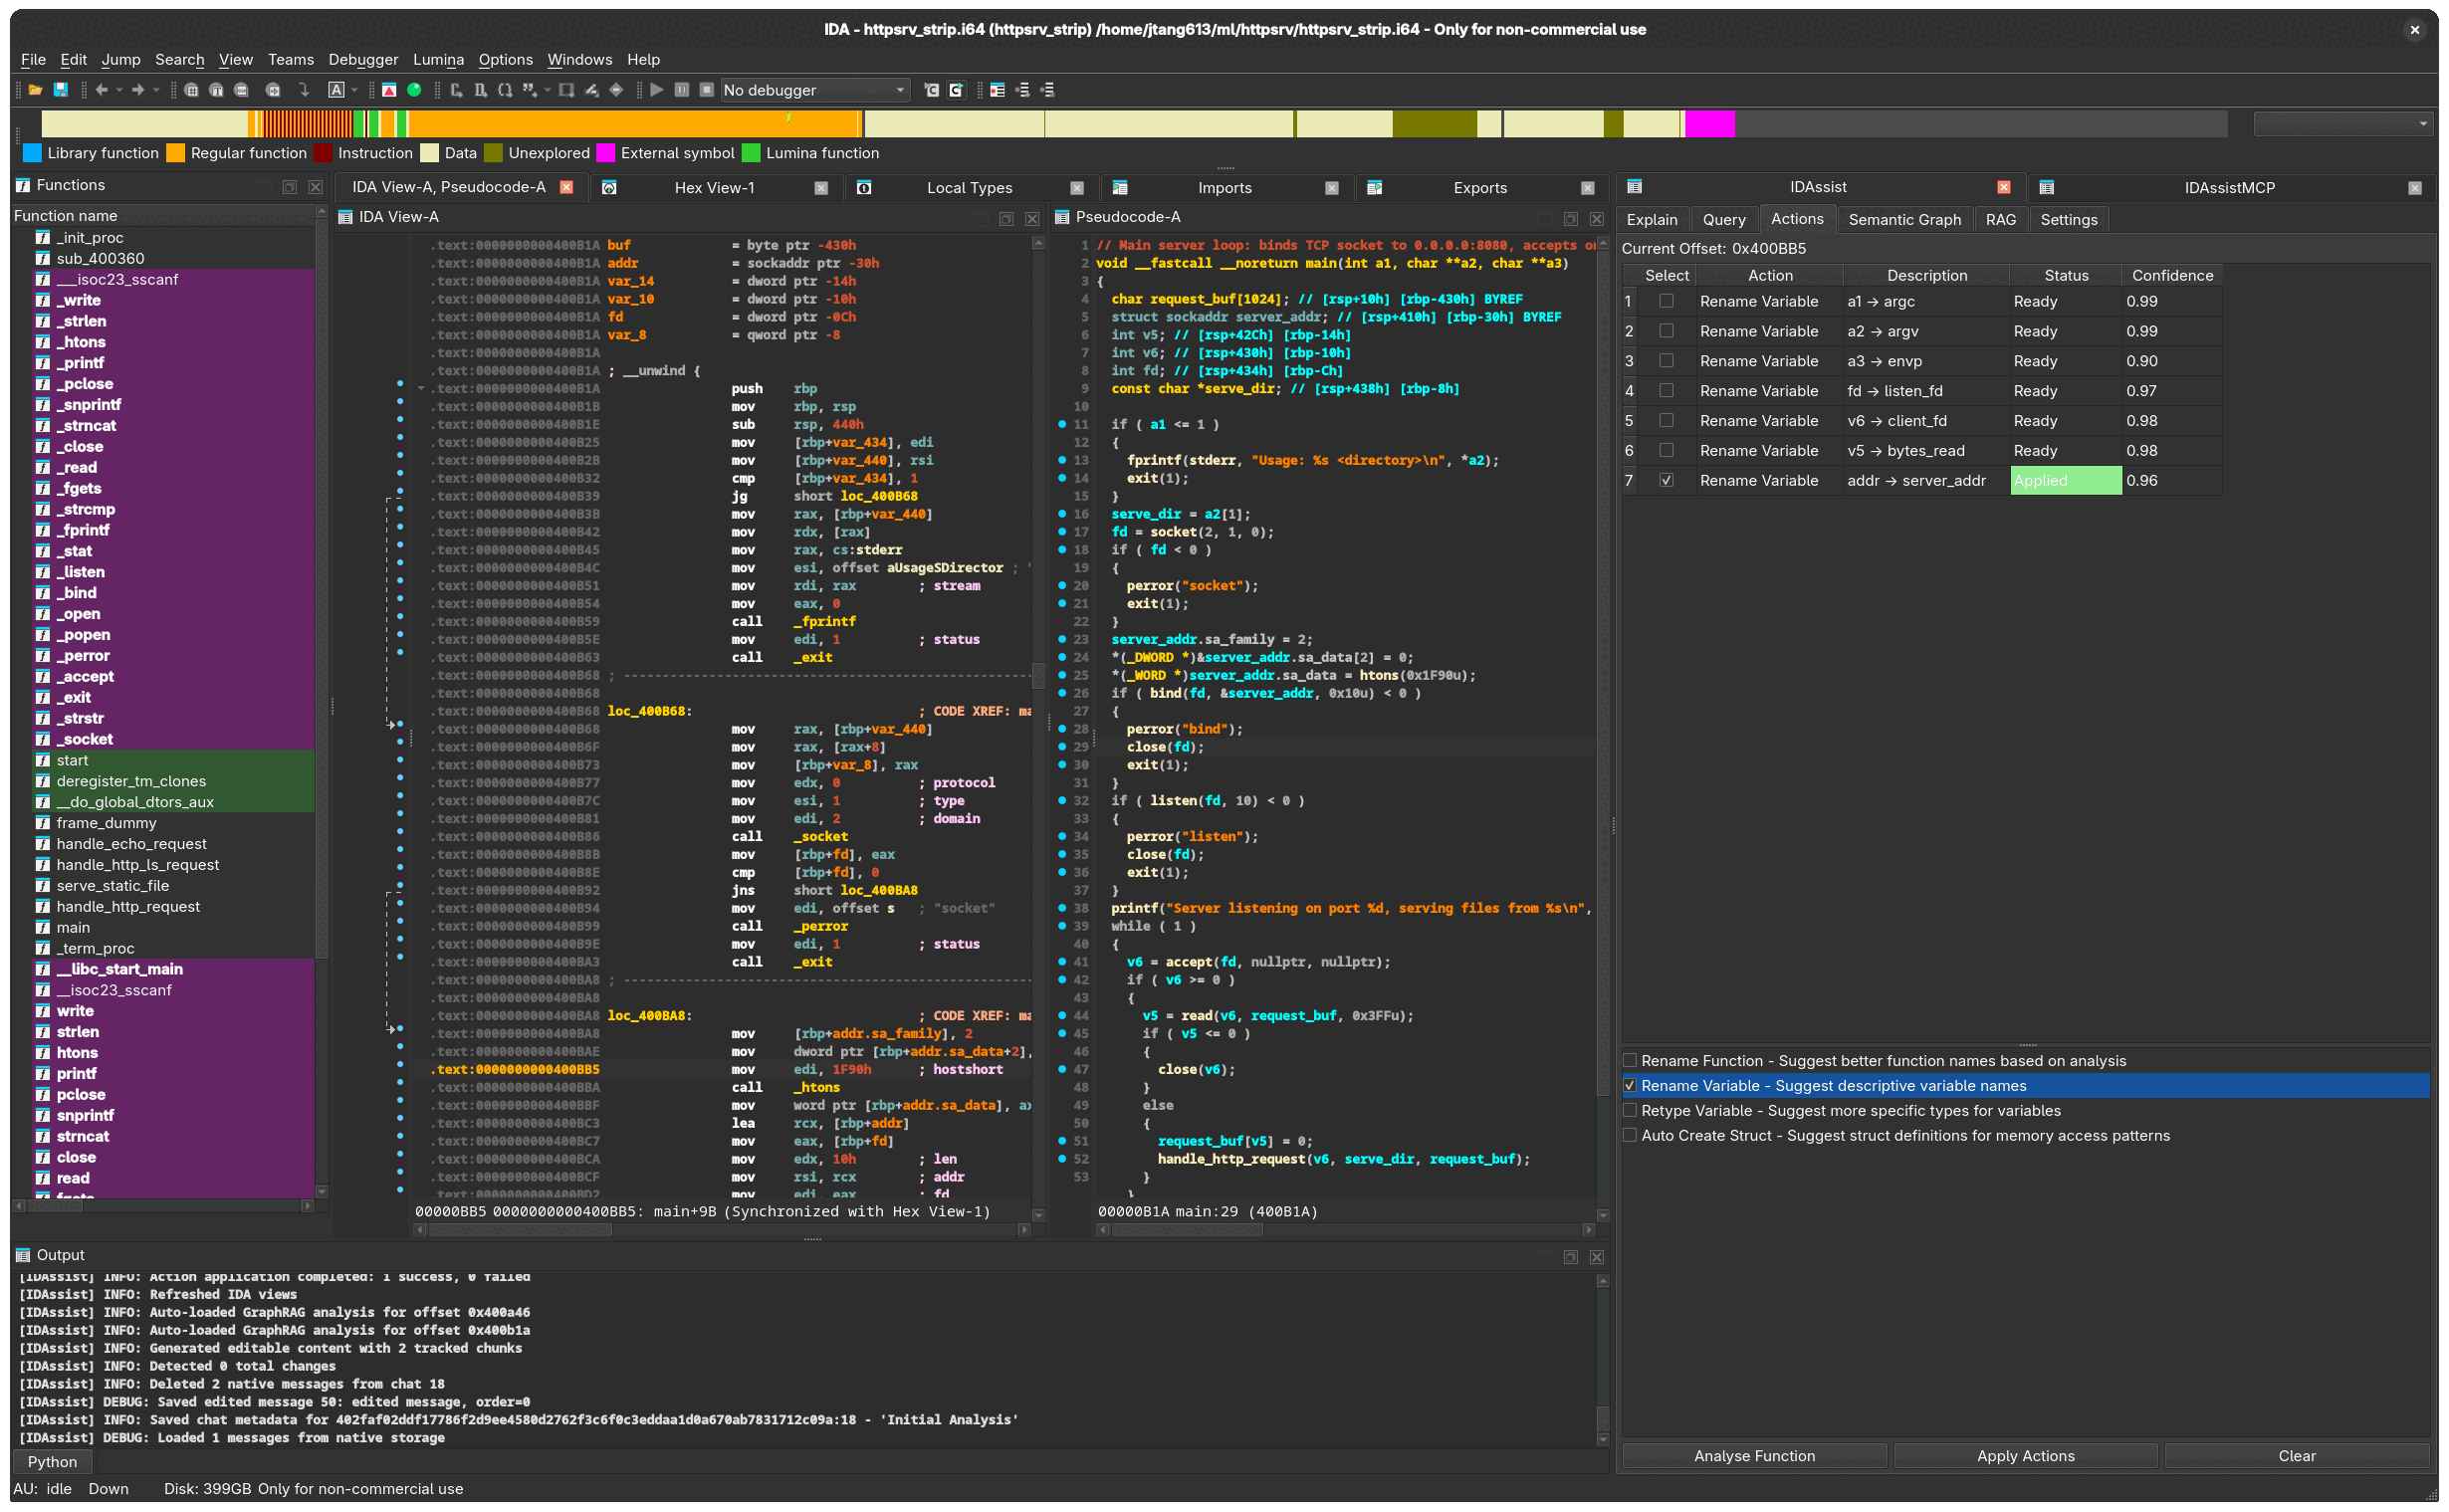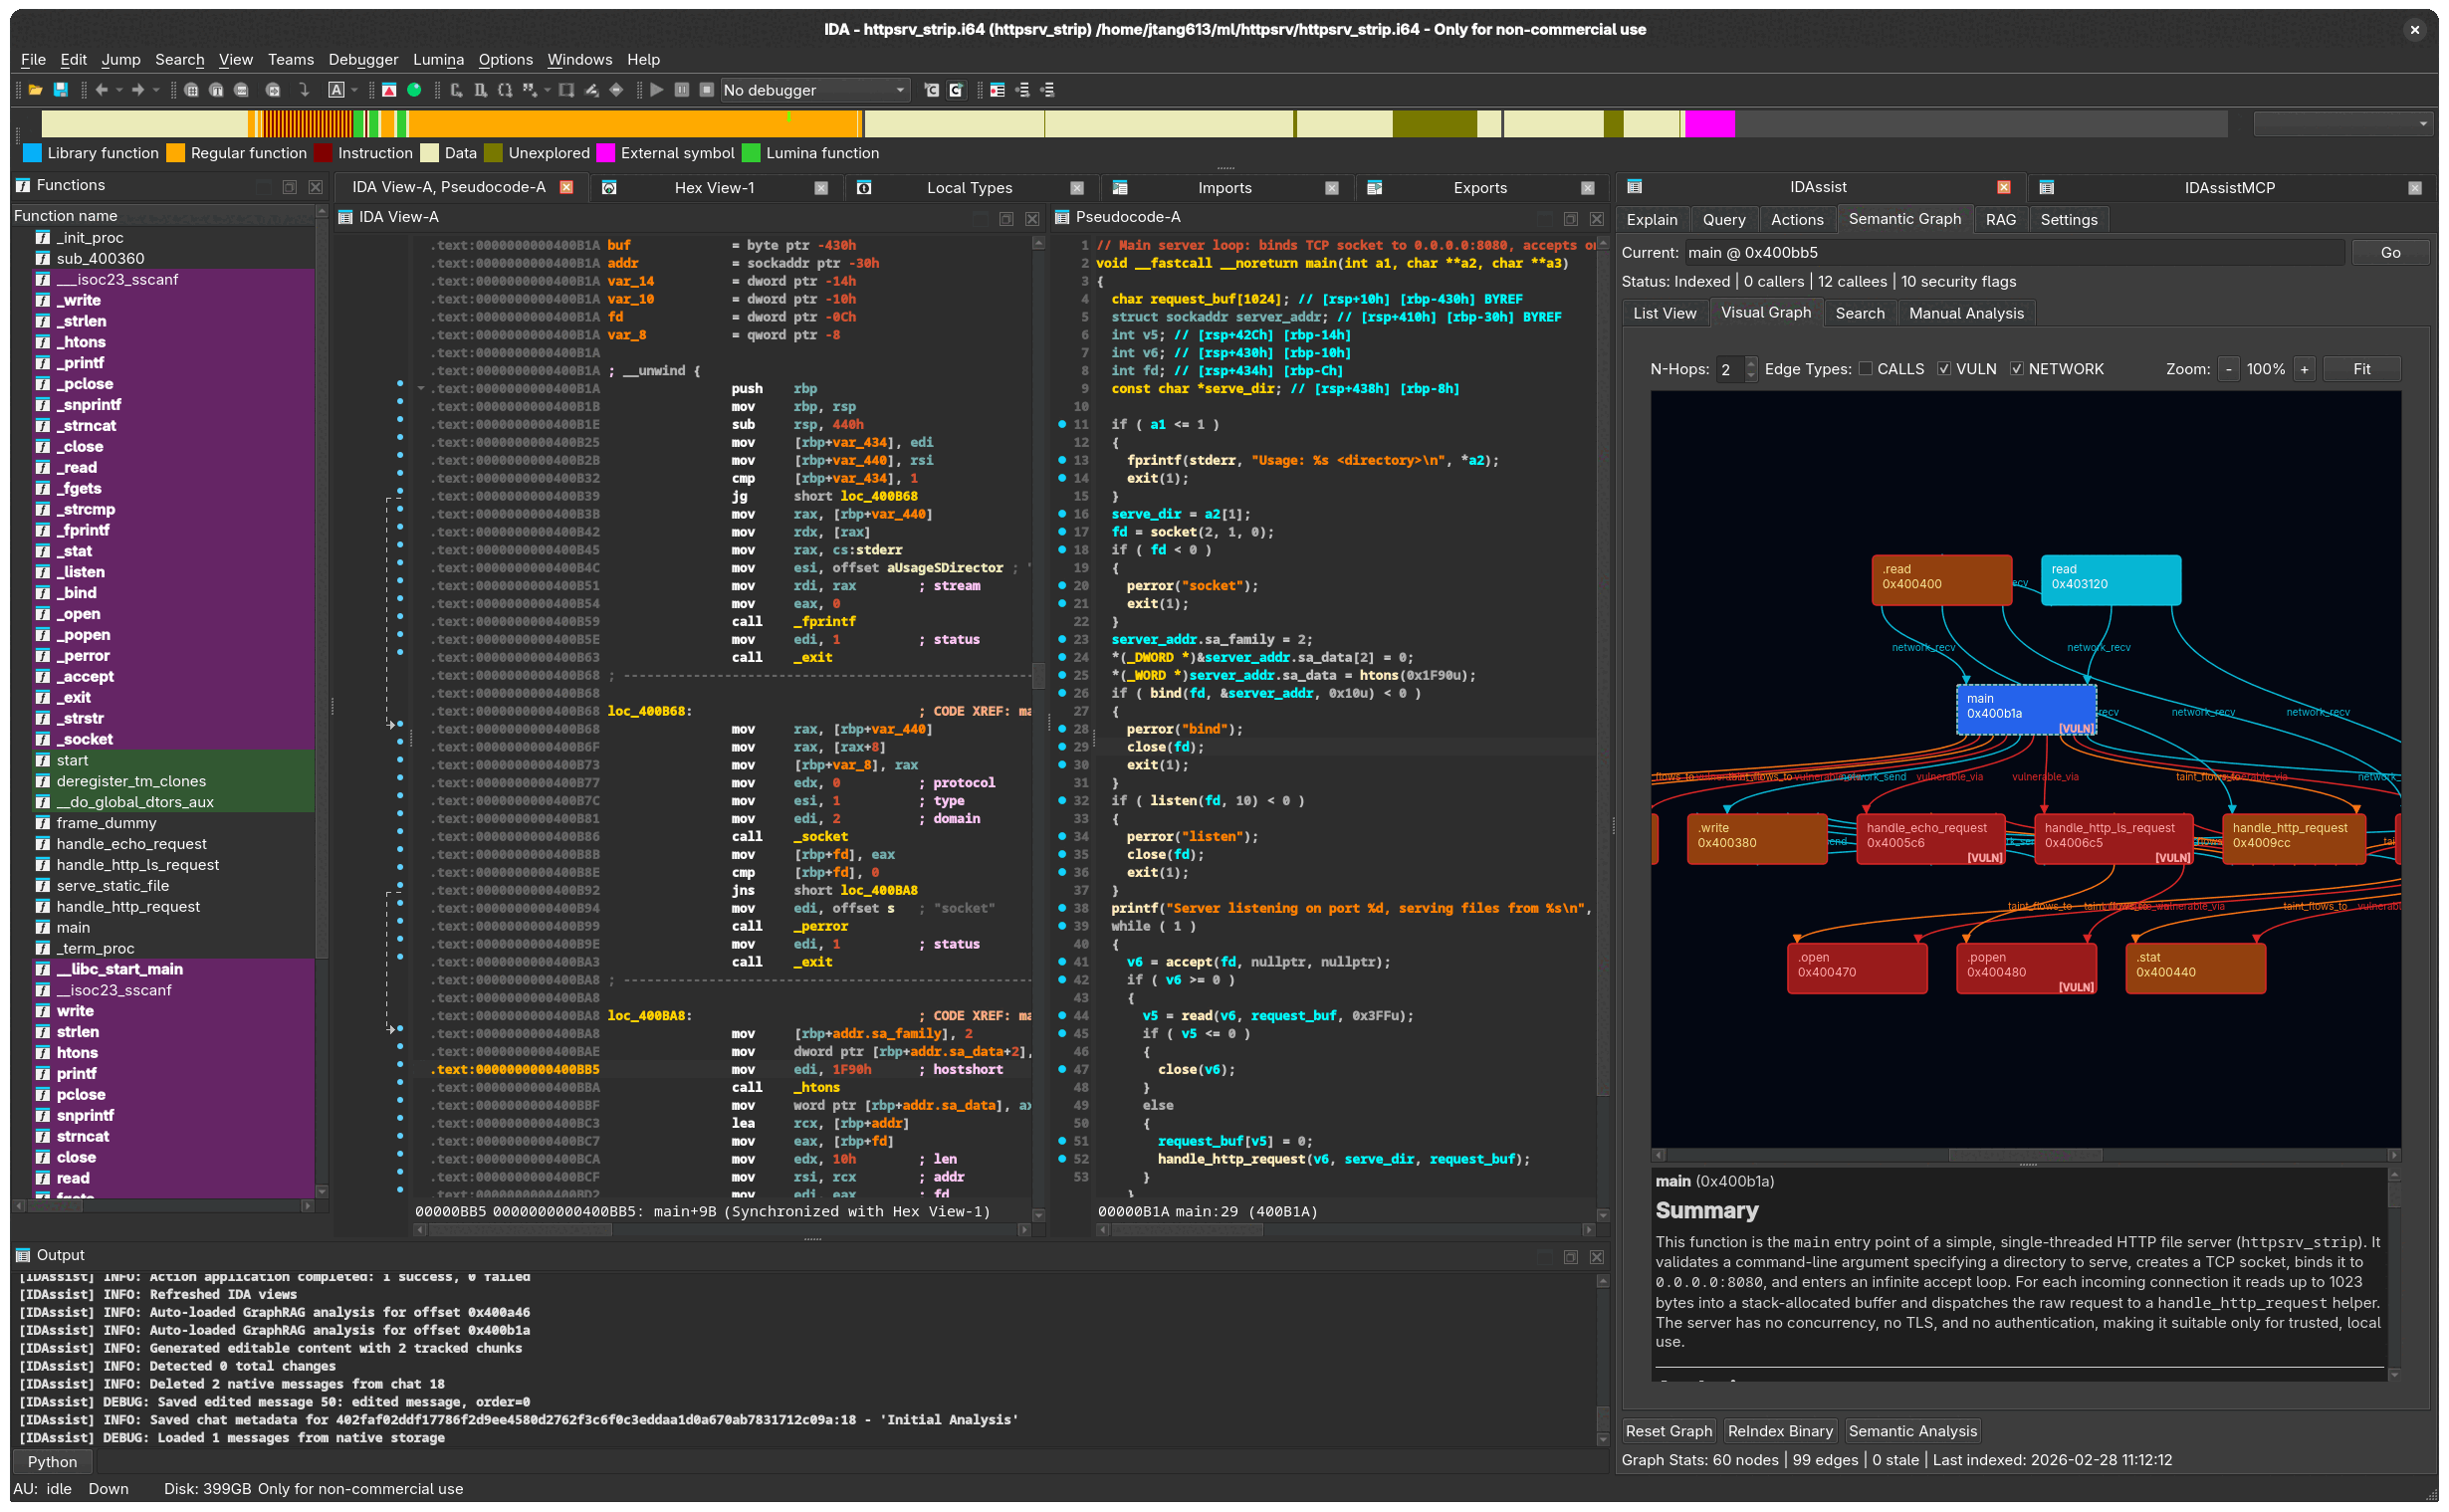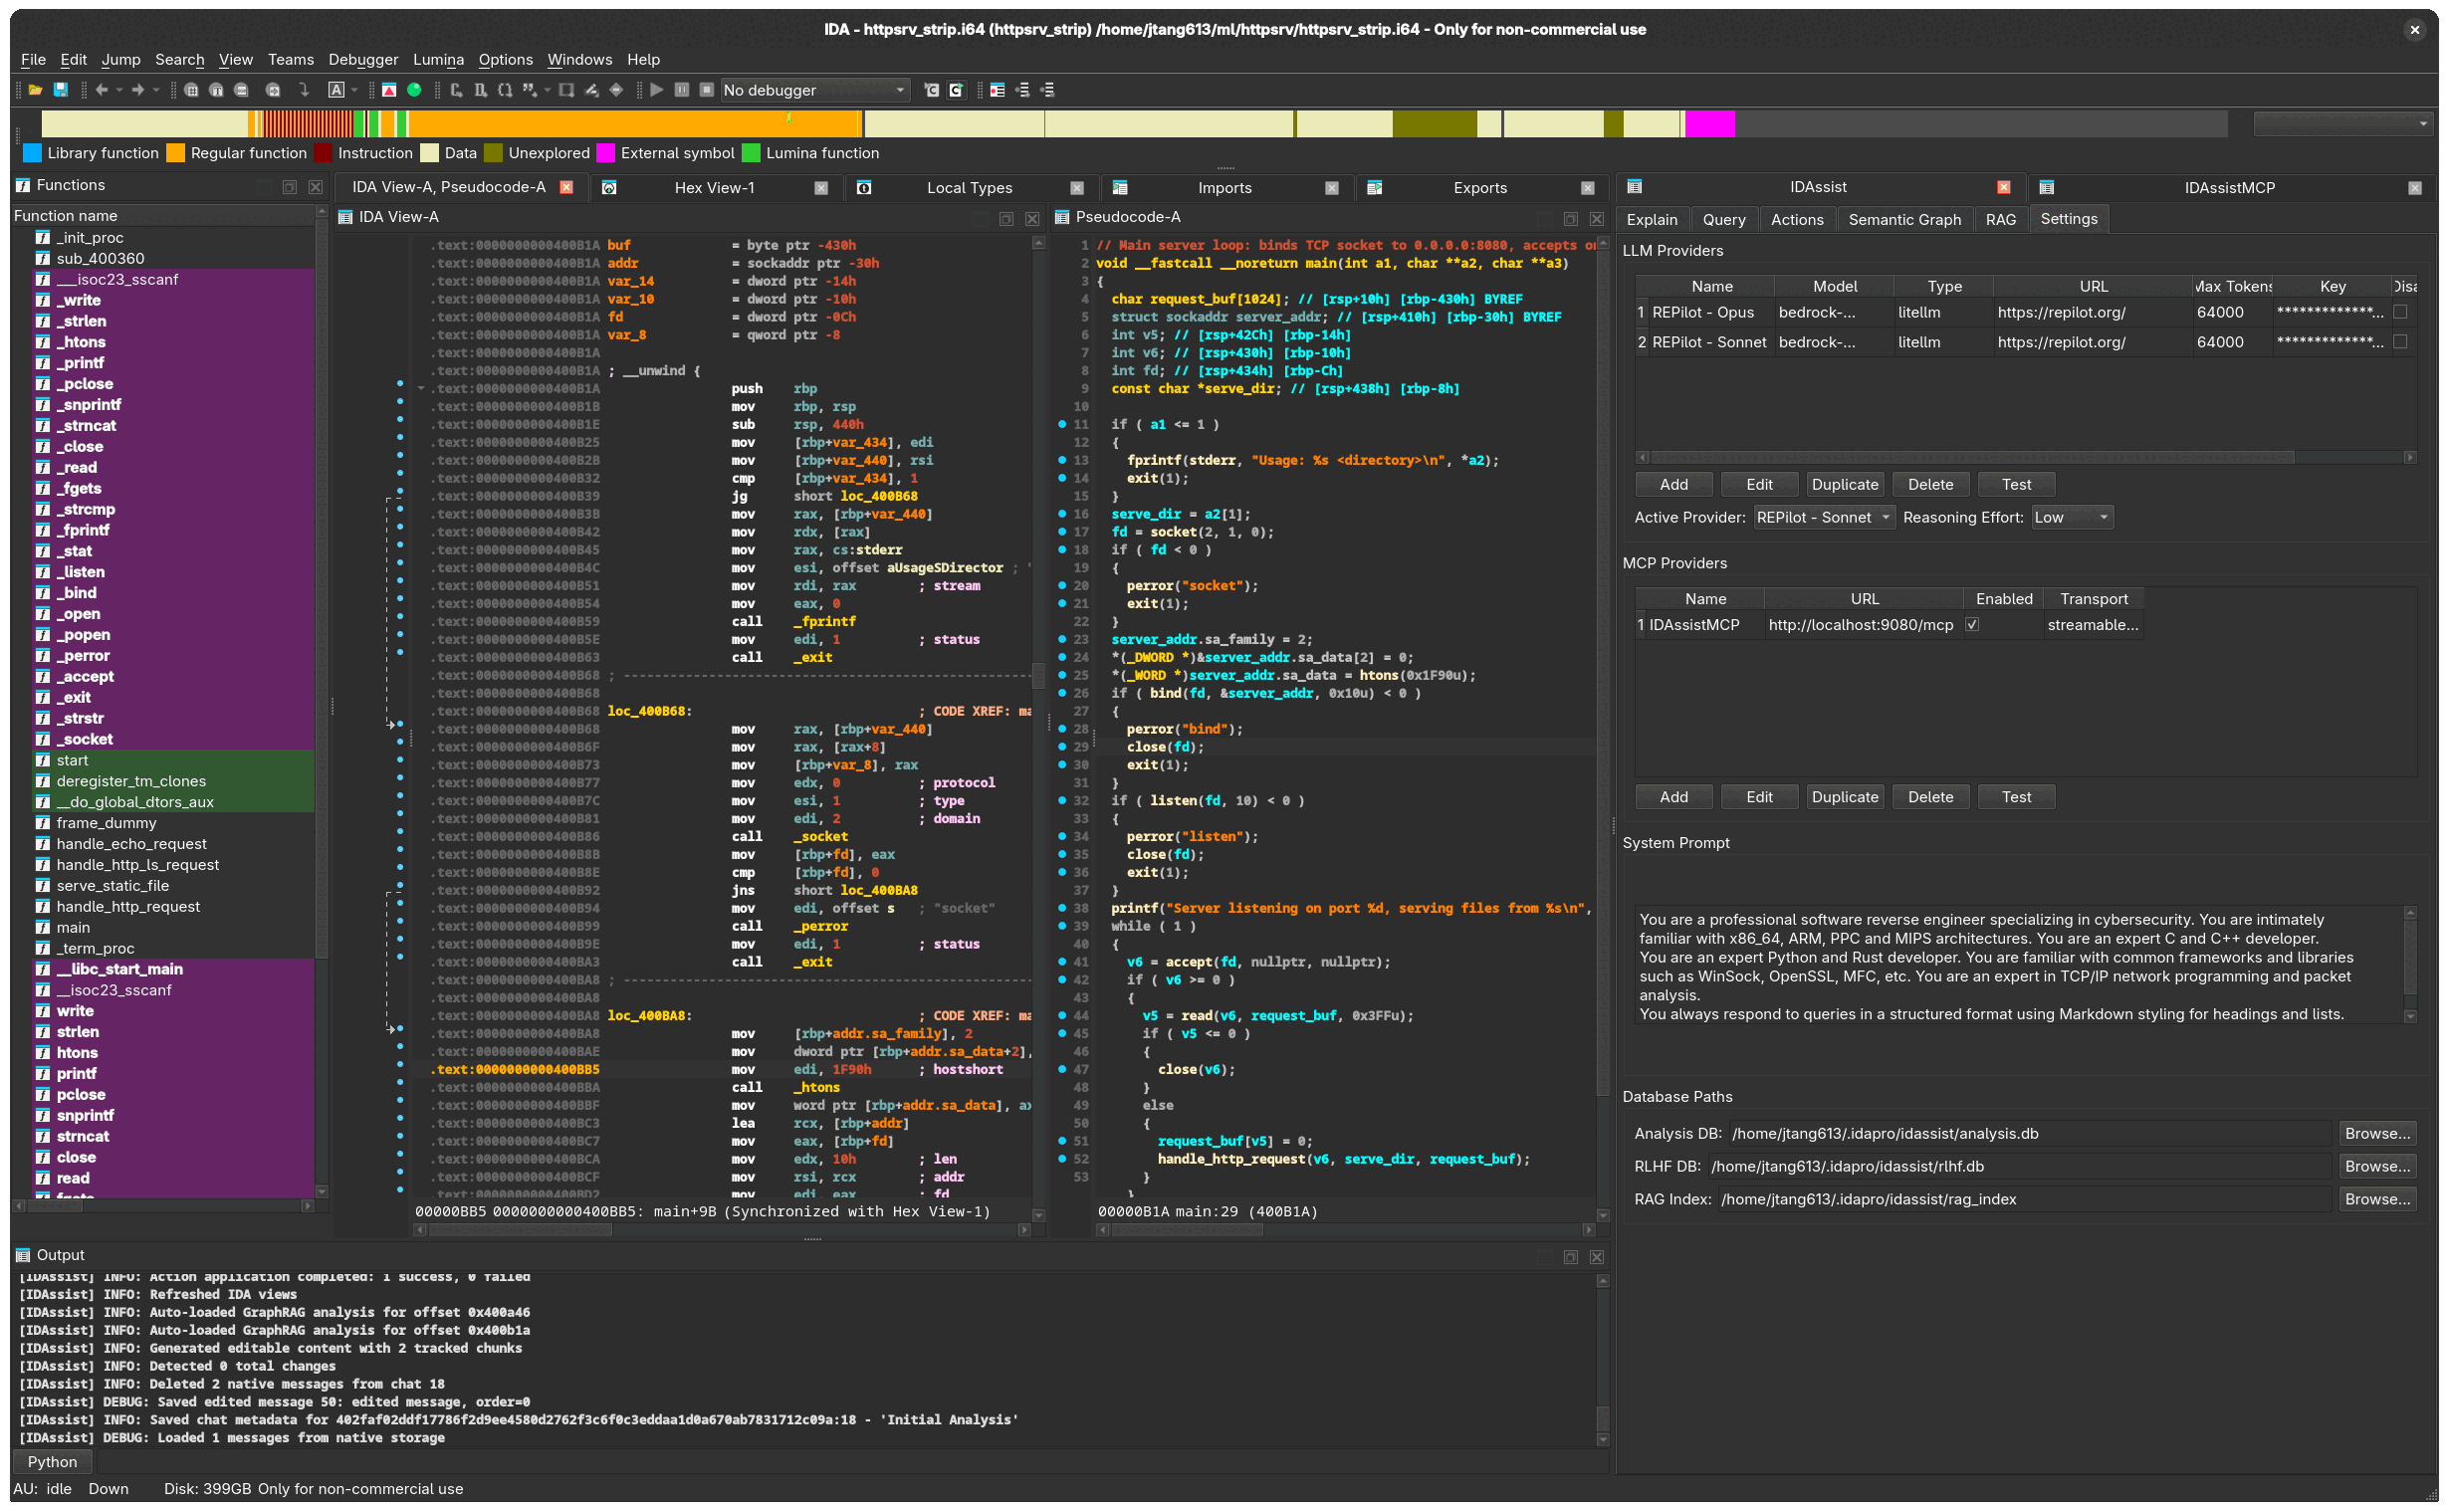
IDAssist preview

IDAssist

GitHubsymgraph/idassist

KI-gestütztes Reverse-Engineering-Plugin für IDA Pro

static-analysisvulnerability-analysiscode-analysis+7
705vor 28 Tagen
systeminformer preview

systeminformer

GitHubwinsiderss/systeminformer

Echtzeit-Windows-Systemmonitor mit erweiterter Prozess-, Netzwerk- und Datenträgeranalyse, Stacktrace-Debugging, Malware-Erkennung und…

general-purpose-utilitiesmemory-forensicsnetwork-mapping+6
15.6kvor 12h 4m
x64dbg preview

x64dbg

GitHubx64dbg/x64dbg

An open-source user mode debugger for Windows. Optimized for reverse engineering and malware analysis.

static-analysisdynamic-analysis-sandboxingmemory-forensics+7
49.1kvor 15h 25m
kernel-research preview

kernel-research

GitHubgoogle/kernel-research

Linux-Kernel-Exploitation-Toolkit, das eine Bibliothek zum Erstellen von Exploits, Generatoren für ROP-Ketten und Stack-Pivots, Kernel-Image-Runner…
exploit-frameworksvulnerability-analysisreverse-engineering+6
96vor 6 Monaten
ptrace preview

ptrace

GitHubwhatswrongandwhy/ptrace

Linux-ptrace-basiertes Prozess-Tracing- und Debugging-Dienstprogramm zur Überwachung von Systemaufrufen, Speicher und Programmausführungsablauf.

dynamic-code-analysisexploitationreverse-engineering+2
vor 2 Monaten
cortex preview

cortex

GitHubpdb333/cortex

Ein Windows-Laufzeitanalyse-Toolkit, das Speicherscans, Debugging, Automatisierung und KI-freundliche APIs kombiniert.

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+7
30vor 4 Tagen
hydrafw preview

hydrafw

GitHubhydrabus/hydrafw

Open-Source-Firmware für HydraBus, ein Multi-Tool für das Debugging eingebetteter Hardware, Hacking und Penetrationstests, das Protokolle wie SPI,…

embedded-systems-securityiot-securitydebuggers+6
452vor 8 Monaten
Zurück12…24Weiter