
pipelock
 luckypipewrench/pipelock
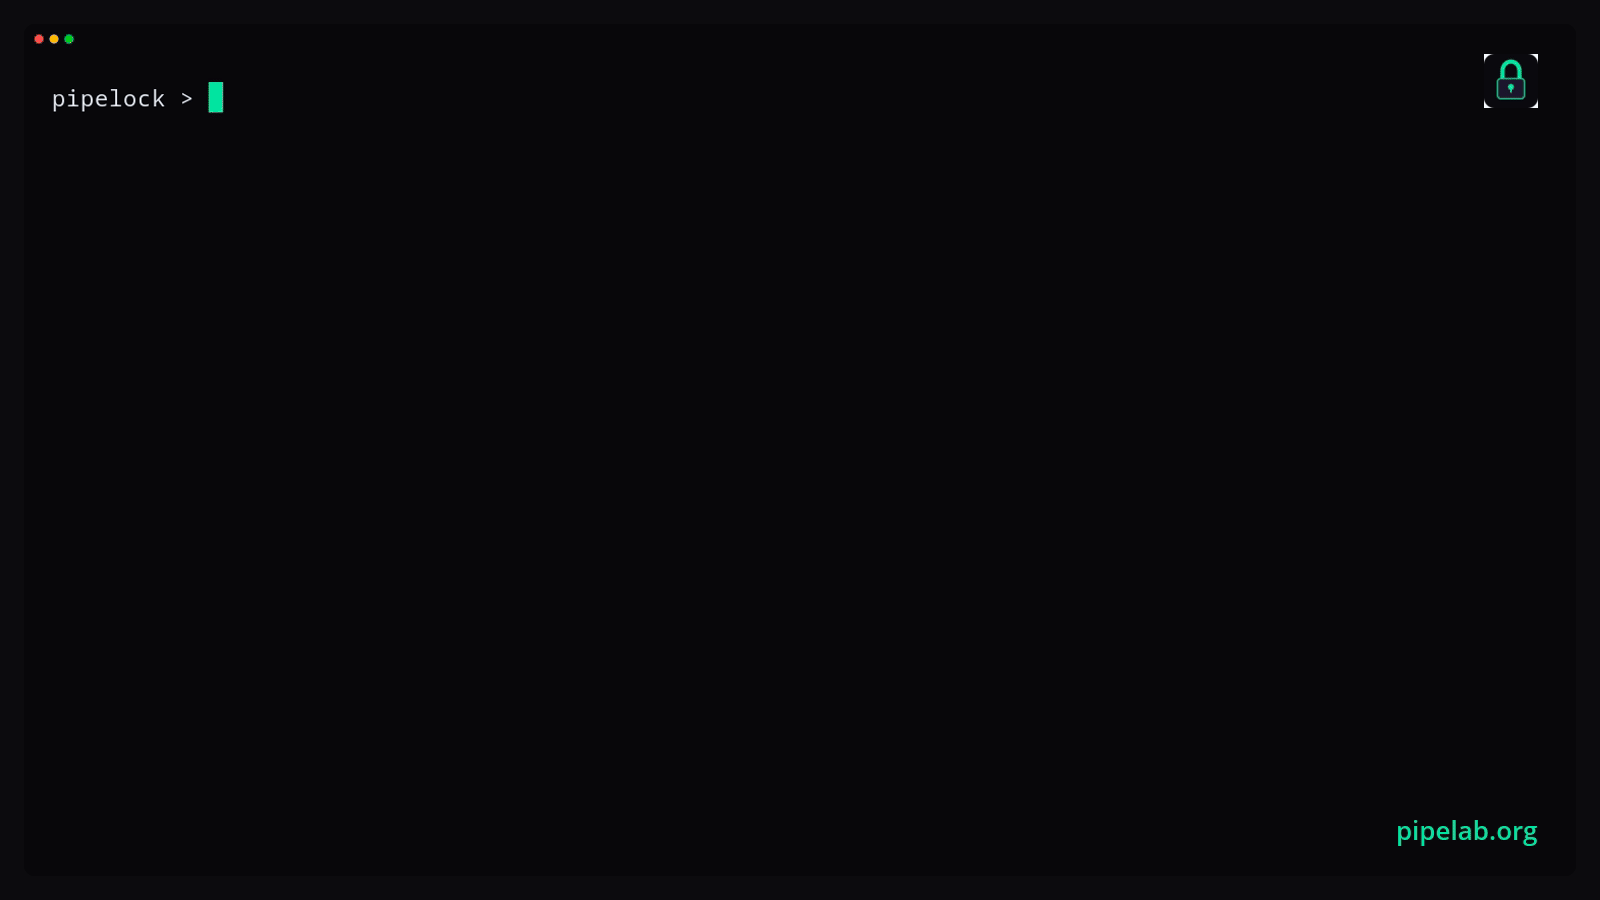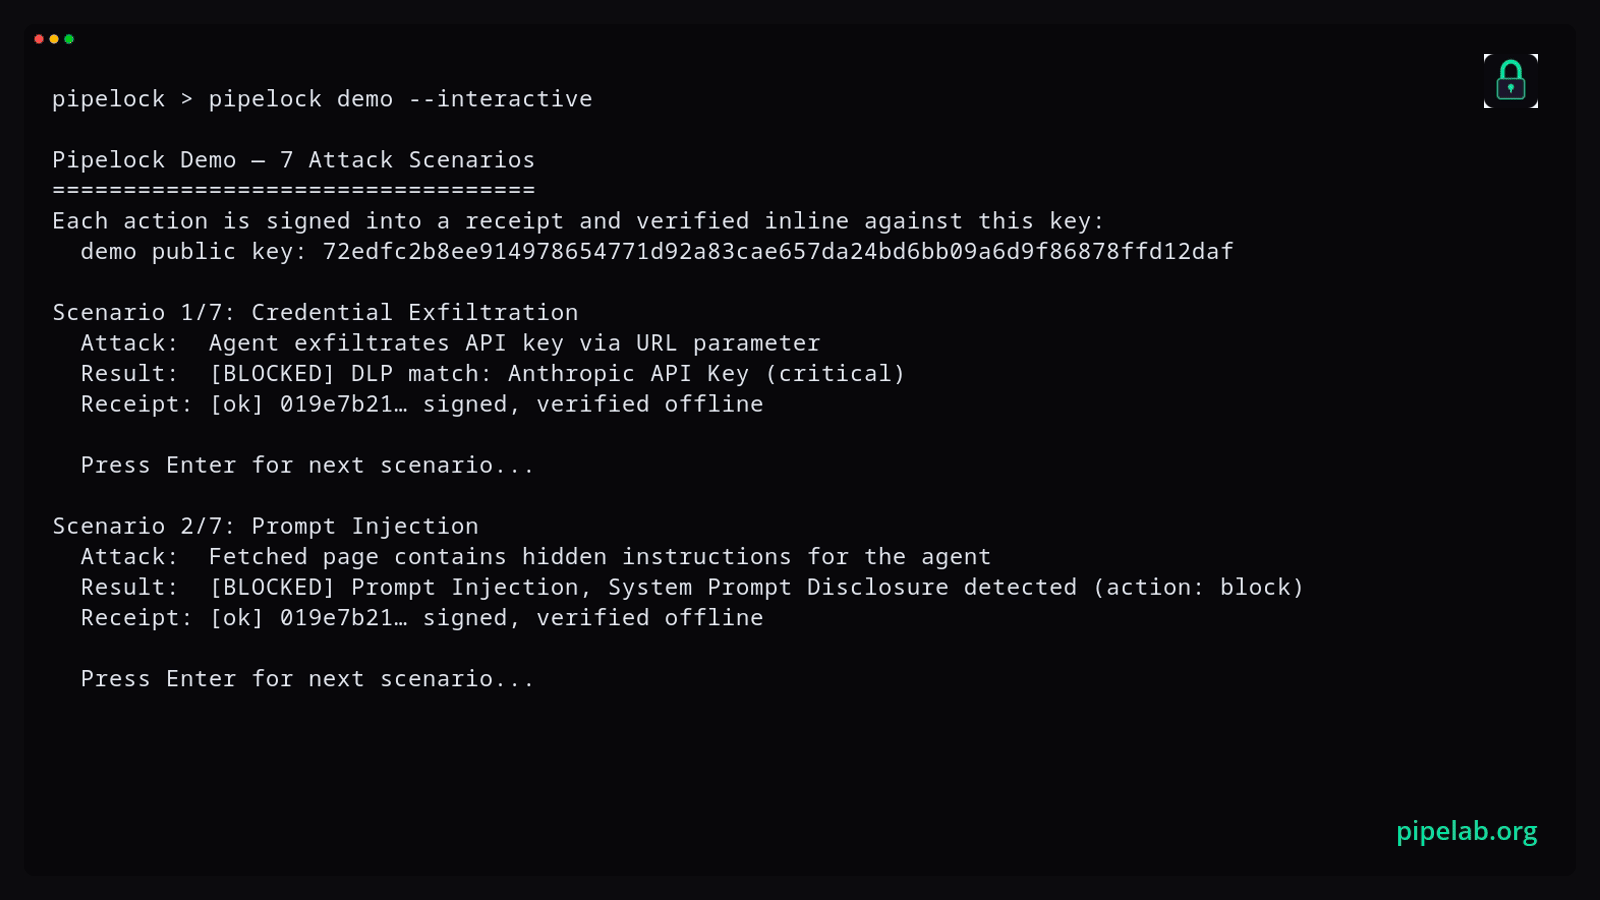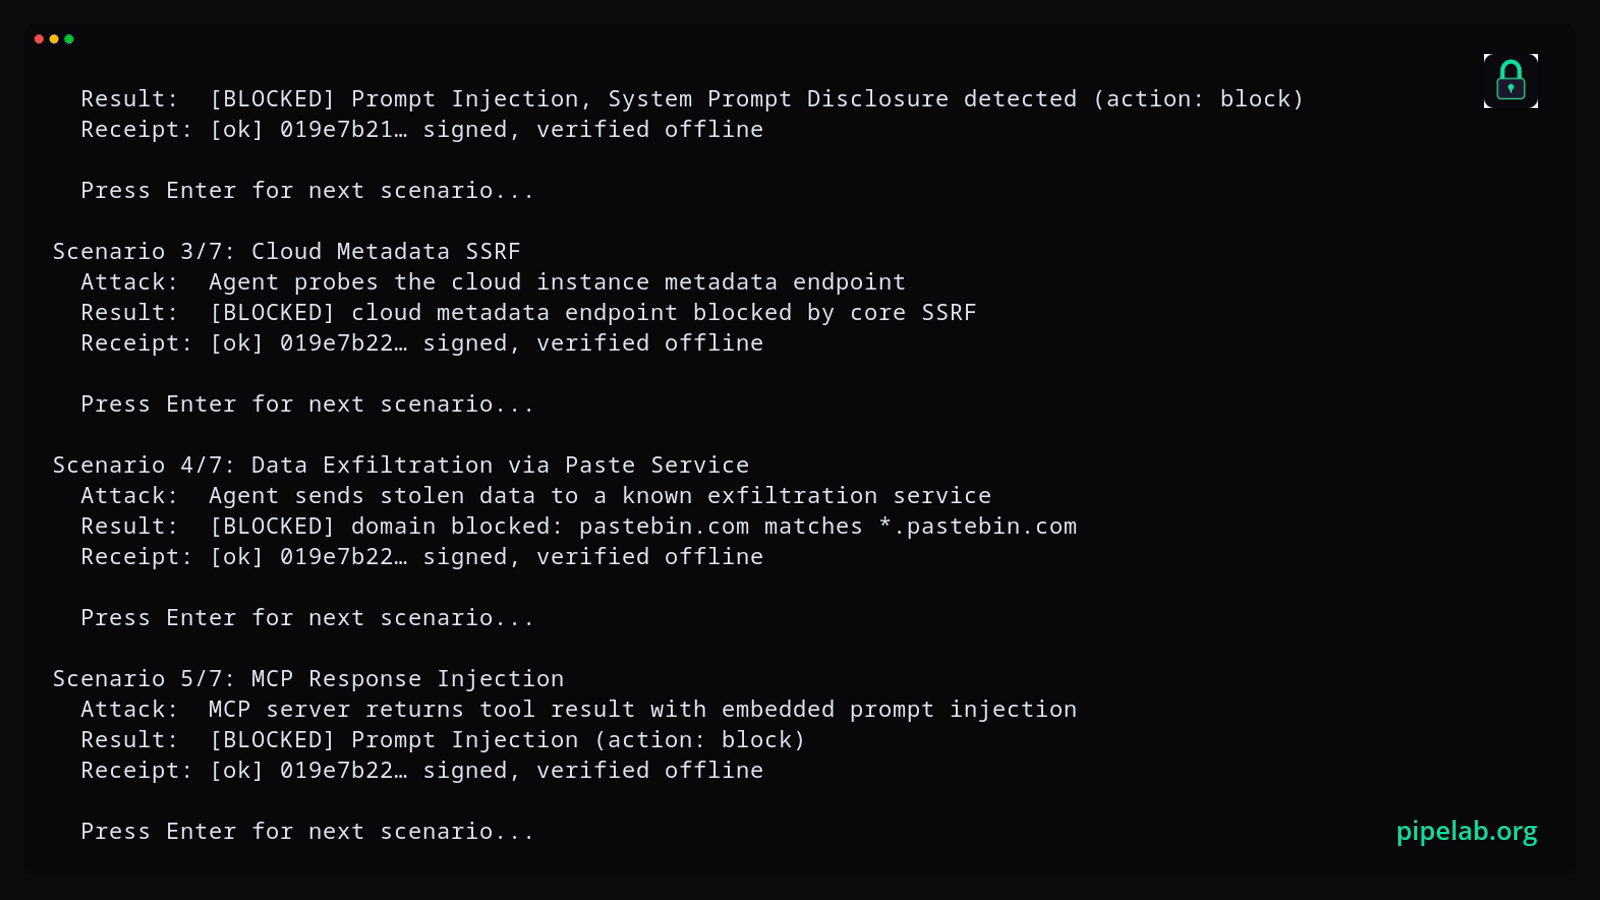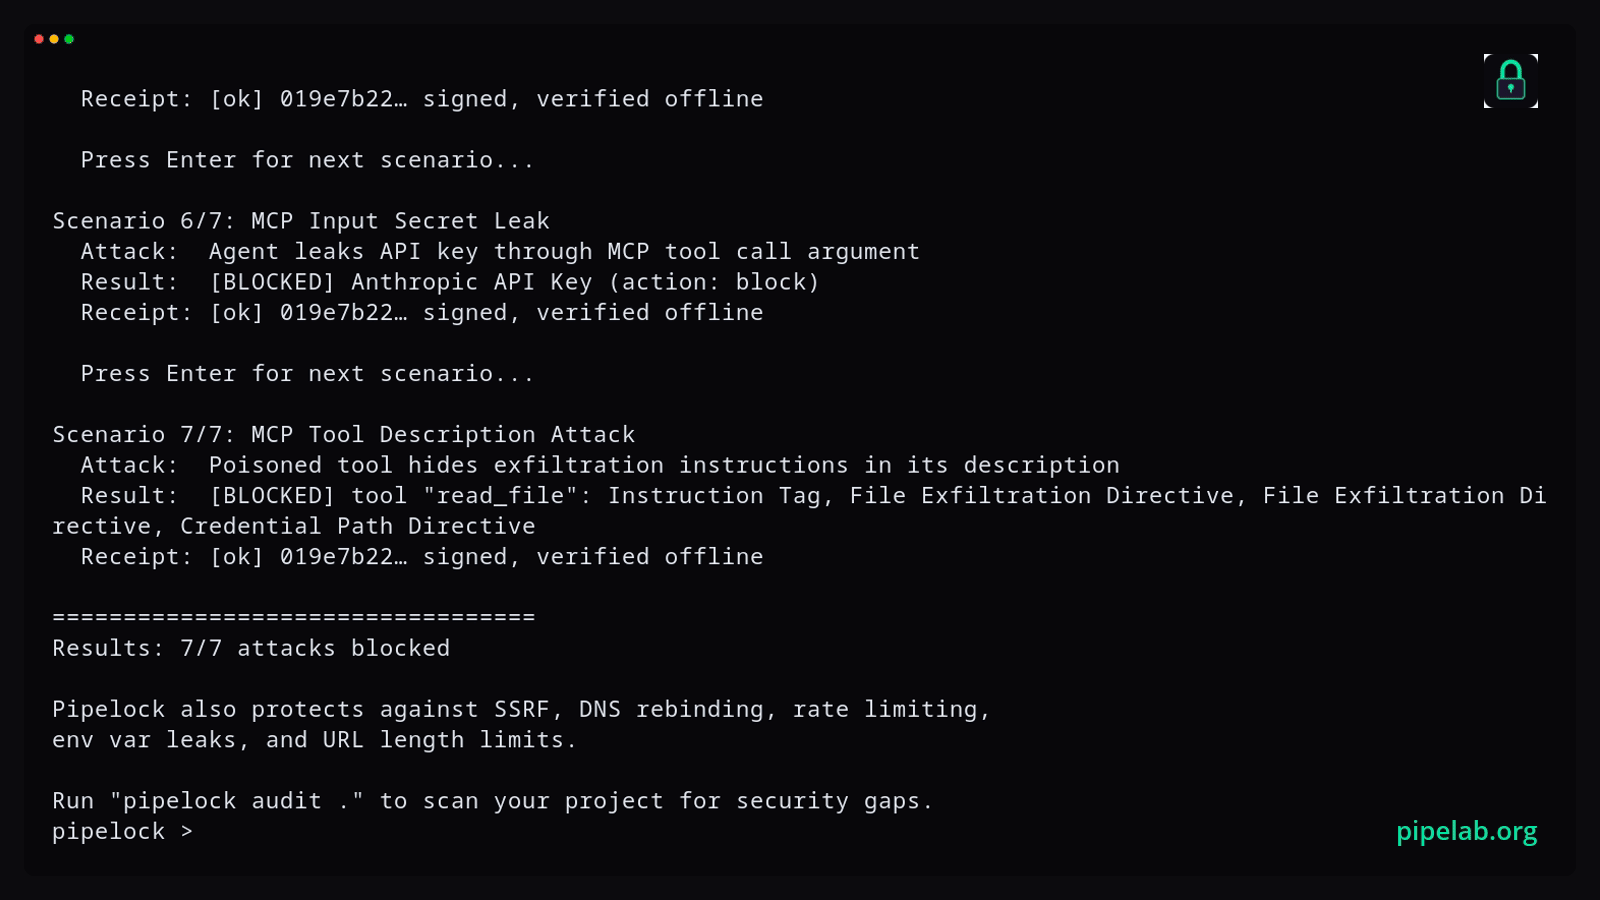
Open-source AI agent firewall that scans HTTP, MCP, A2A, and WebSocket traffic for exfiltration, SSRF, and prompt injection, emitting verifiable…
vulnerability-scannersids-ips-evasiondata-exfiltration+8
792
luckypipewrench/pipelockOpen-source AI agent firewall that scans HTTP, MCP, A2A, and WebSocket traffic for exfiltration, SSRF, and prompt injection, emitting verifiable…
 traccar/traccar
Traccar GPS-Tracking-System
 blakeblackshear/frigate
NVR mit lokaler Echtzeit-Objekterkennung für IP-Kameras
 restic/restic
Schnelles, sicheres, effizientes Backup-Programm
 fleetdm/fleet
Open-Source-Plattform zur Absicherung und Verwaltung von Endpunkten per MDM, Patch-Management, Software-Bereitstellung und osquery-basierter…
 lore-hex/quill-router
TrustedRouter.com Repo für sicheres LLM-Proxying
 kyverno/kyverno
Durchsetzen von Sicherheit und Compliance auf Kubernetes-Clustern mittels Admission Controls, Ressourcen-Mutation, Hintergrundscans und Verifizierung…
 nvidia/nemoclaw
Run agents like Hermes, LangChain Deep Agents, and OpenClaw more securely inside NVIDIA OpenShell with managed inference
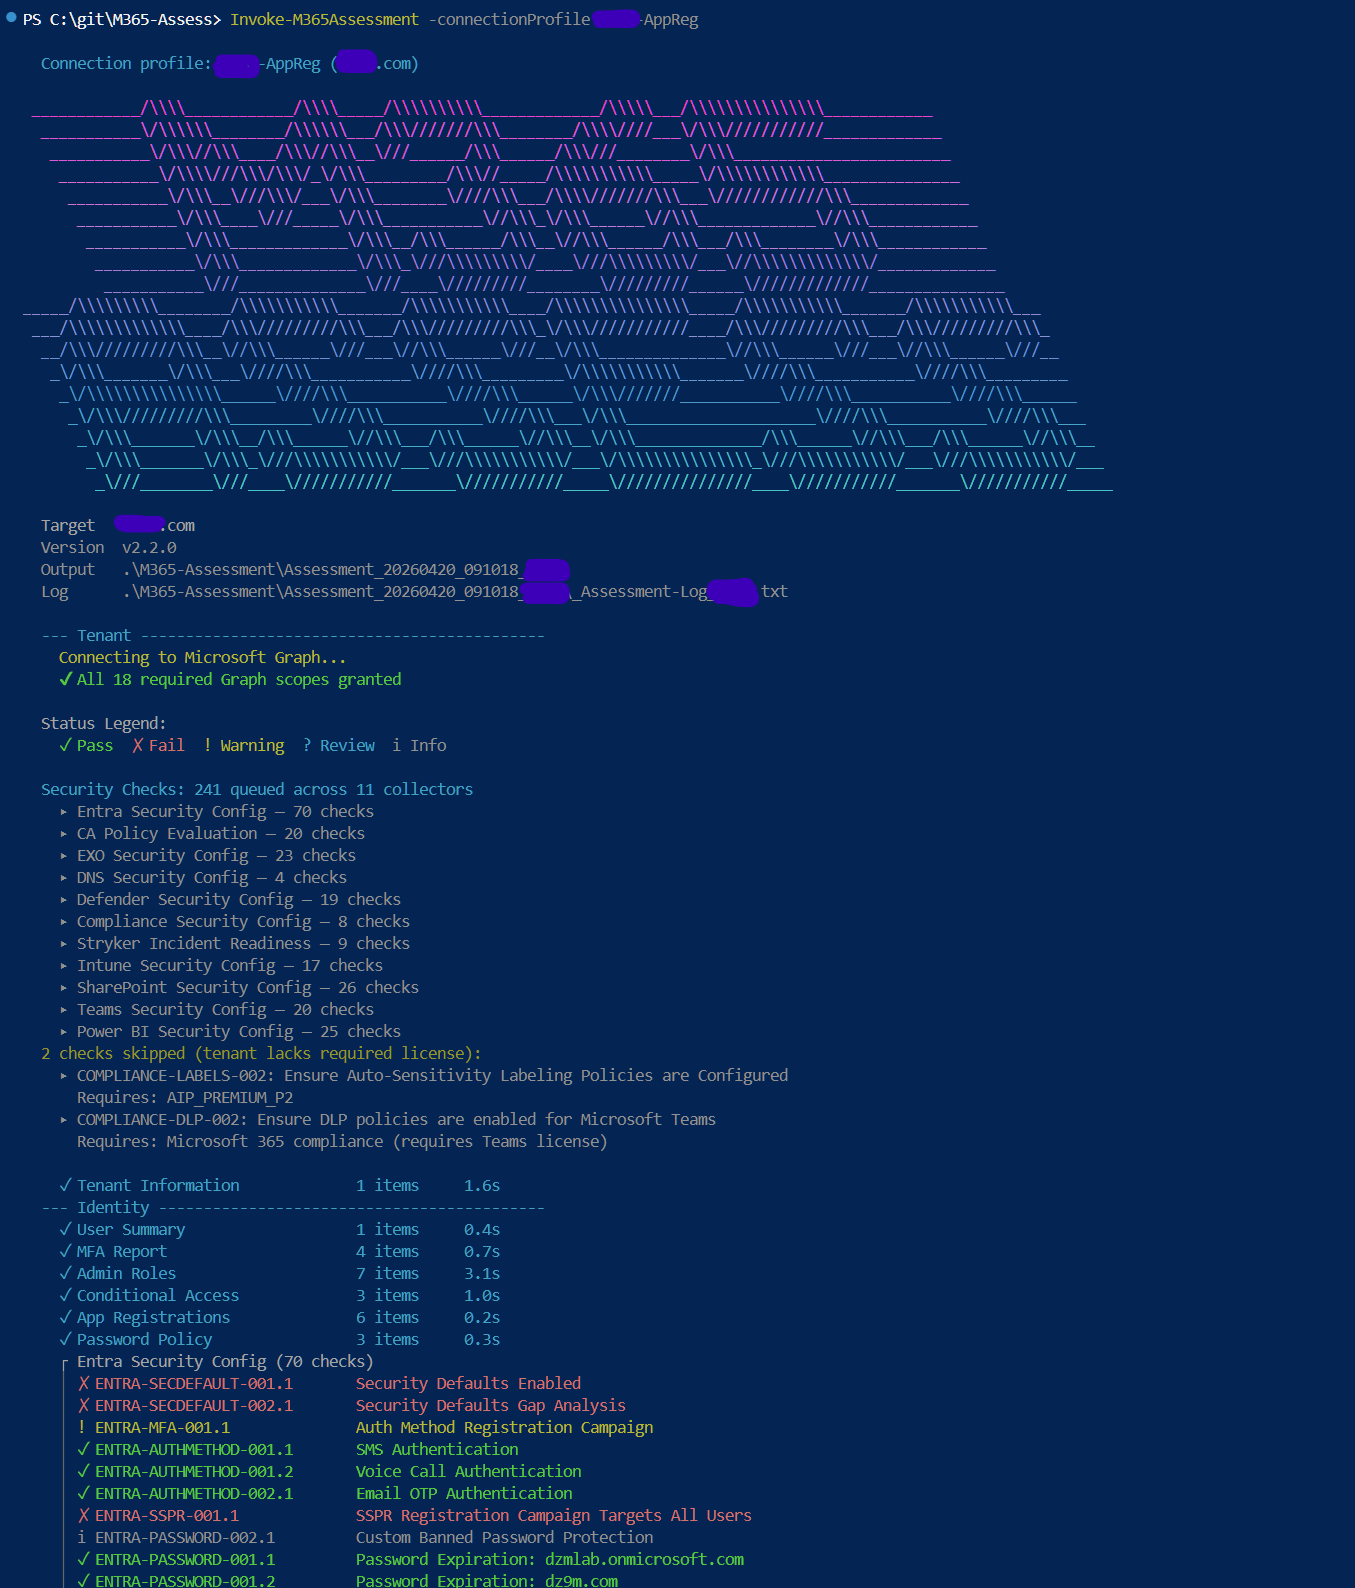 galvnyz/m365-assess
290+ automatisierte Prüfungen in 14 Compliance-Frameworks, interaktiver HTML-Bericht, keine Daten verlassen Ihren Rechner.
 nanocoai/nanoclaw
Eine leichte Alternative zu OpenClaw, die aus Sicherheitsgründen in Containern läuft. Verbindet sich mit WhatsApp, Telegram, Slack, Discord, Gmail…
 cr0hn/dockerscan
Der umfassendste Docker-Sicherheitsscanner
 apache/brpc
Industrietaugliches C++ RPC-Framework zur Erstellung von Hochleistungsverteilten Systemen, das mehrere Protokolle unterstützt (HTTP, gRPC, Redis,…
 node9-ai/node9-proxy
Zugriffskontrolle für KI-Agenten. Legen Sie fest, was Claude Code, Codex, Gemini, Cursor und jeder MCP-Server tun dürfen, prüfen Sie riskante…
 cynative/cynative
Schreibgeschützter KI-Agent, der Ihre Cloud-, Code- und Laufzeitinfrastruktur abfragt, um Fehlkonfigurationen, geleakte Secrets und…
 firezone/firezone
WireGuard-basierte Zero-Trust-Zugriffsplattform, die sicheren Peer-to-Peer-Fernzugriff mit granularer Richtliniensteuerung, SSO-Authentifizierung und…
 elementalsouls/claude-bughunter
Ein Claude Code Skill-Bundle für Bug Hunting und externe Red-Team-Arbeit – 82 Fähigkeiten, 15 Slash-Befehle, 681 offengelegte Berichtsmuster,…
 pgbackrest/pgbackrest
Parallel backup and restore solution for PostgreSQL with encryption, delta restore, and multi-cloud object store support for enterprise disaster…
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets