
etaHEN
 etahen/etahen
PS5-Homebrew-Enabler-Payload mit Post-Exploitation-Funktionen: benutzerdefiniertes Plugin-/Payload-Laden, Unterstützung für unsignierte fself/fpkg,…
privilege-escalationexploitationpost-exploitation+3
792
etahen/etahenPS5-Homebrew-Enabler-Payload mit Post-Exploitation-Funktionen: benutzerdefiniertes Plugin-/Payload-Laden, Unterstützung für unsignierte fself/fpkg,…
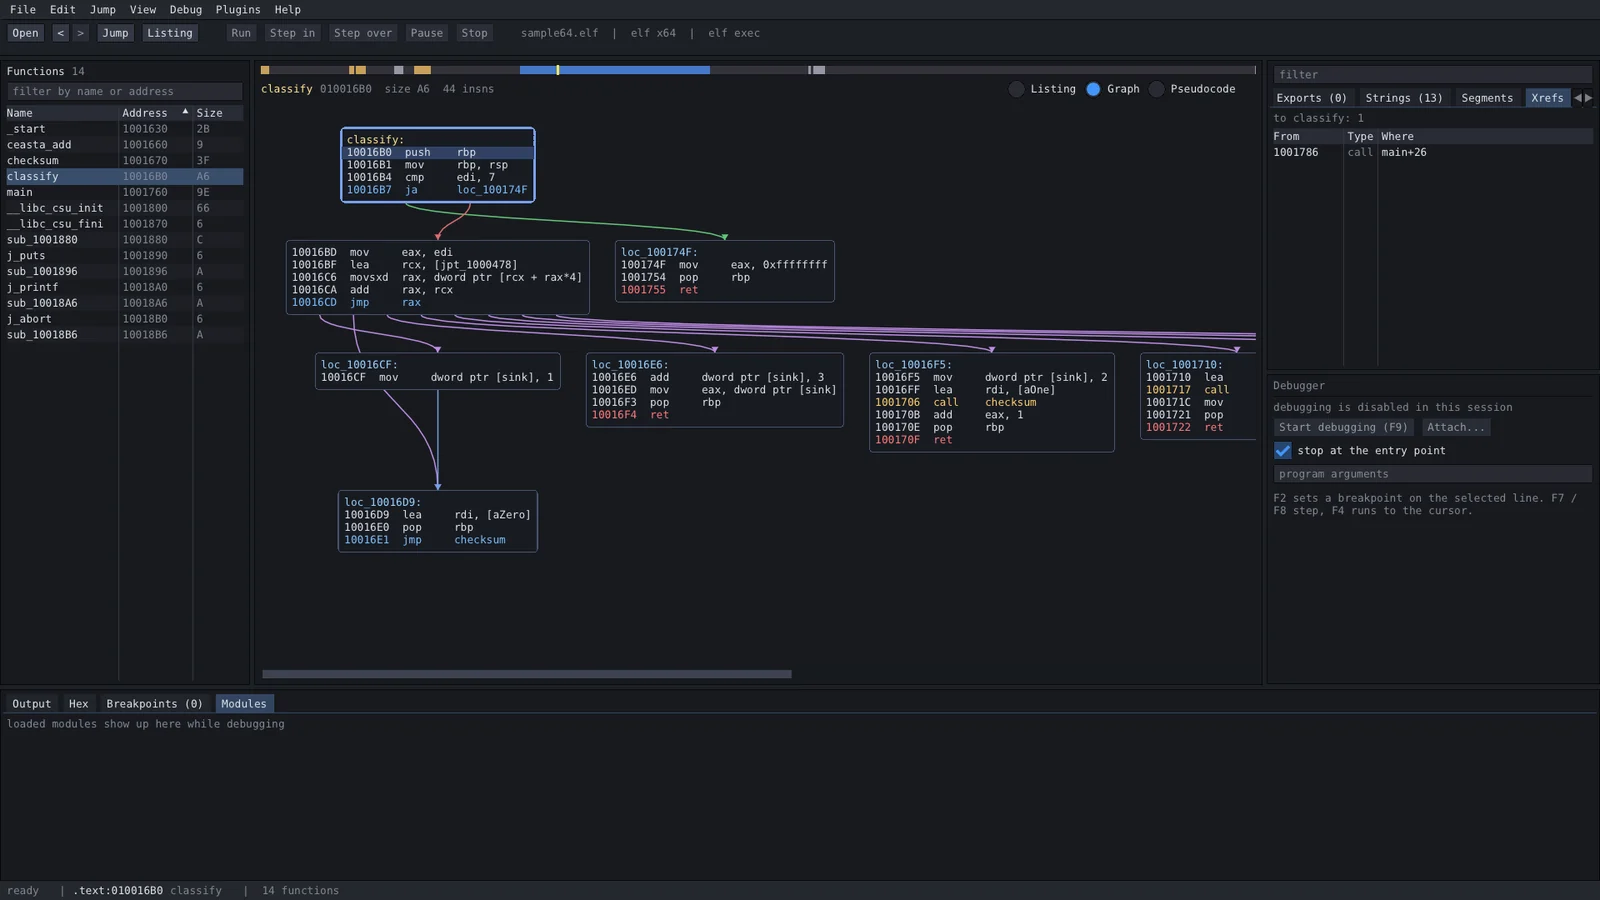 ngwg/ceasta
disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…
 akatorich/kernelflirt
Windows-Kernel-Debugger mit OllyDbg/IDA-artiger Benutzeroberfläche, Software- und Hardware-Breakpoints, PDB-Symbolen, Decompiler und 17 Plugins für…
 itm4n/pentest-windows
Sammlung von Windows-Internals-Forschung und Exploitation-Techniken zu Privilegieneskalation, Token-Missbrauch und Post-Exploitation-Tricks für Red…
 rasetsuu/vmp-devirt
Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…
 tihanyin/rex-skill
REx@Skill – Agentische Reverse-Engineering-Ausführungsfähigkeit zur Entdeckung von Schwachstellen in Binärdateien
 hfiref0x/kdu
Windows-Kernel-Treiber-Dienstprogramm, das anfällige signierte Treiber missbraucht (BYOVD), um DSE zu umgehen, unsignierte Treiber zu laden,…
 cryptogenic/ps5-ipv6-kernel-exploit
Ein experimenteller WebKit-basierter Kernel-Exploit (Arb. R/W) für die PS5 auf <= 4.51FW
 adamkadaban/ctfs
CTF Spickzettel + Writeups / Dateien für einige der Security CTFs, die ich gemacht habe.
 x64dbg/x64dbg
An open-source user mode debugger for Windows. Optimized for reverse engineering and malware analysis.
 google/kernel-research
Linux-Kernel-Exploitation-Toolkit, das eine Bibliothek zum Erstellen von Exploits, Generatoren für ROP-Ketten und Stack-Pivots, Kernel-Image-Runner…
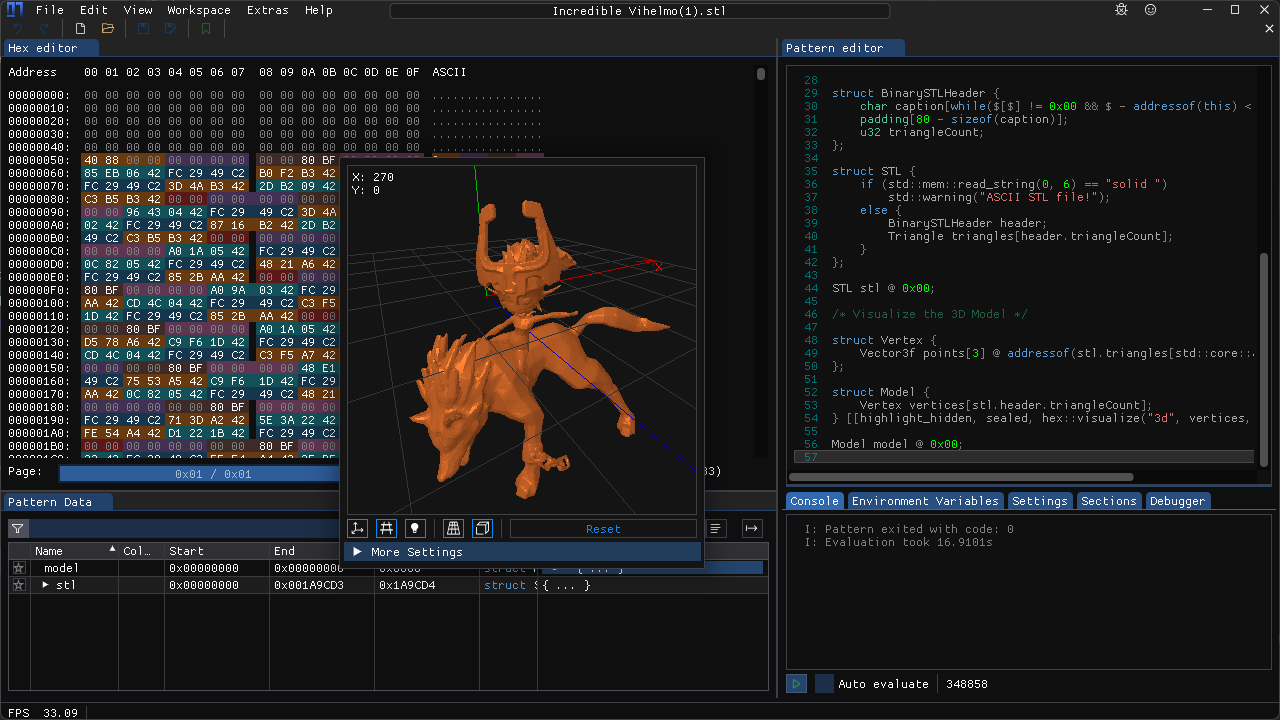 werwolv/imhex
🔍 Ein Hex-Editor für Reverse Engineers, Programmierer und alle, die ihre Netzhaut schätzen, wenn sie um 3 Uhr morgens arbeiten.
 radareorg/radare2
UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset
 mrphrazer/binary-cartography
Technische Webinare zu Reverse Engineering, Malware-Analyse und Softwareschutz.
 racoten/reflectivepluginloader
Reflektierender PE-Mapper und evasionsgehärtete Module-Stomping-Engine für Windows x64
 hanakim3945/bl_sbx
itunesstored & bookassetd sbx escape
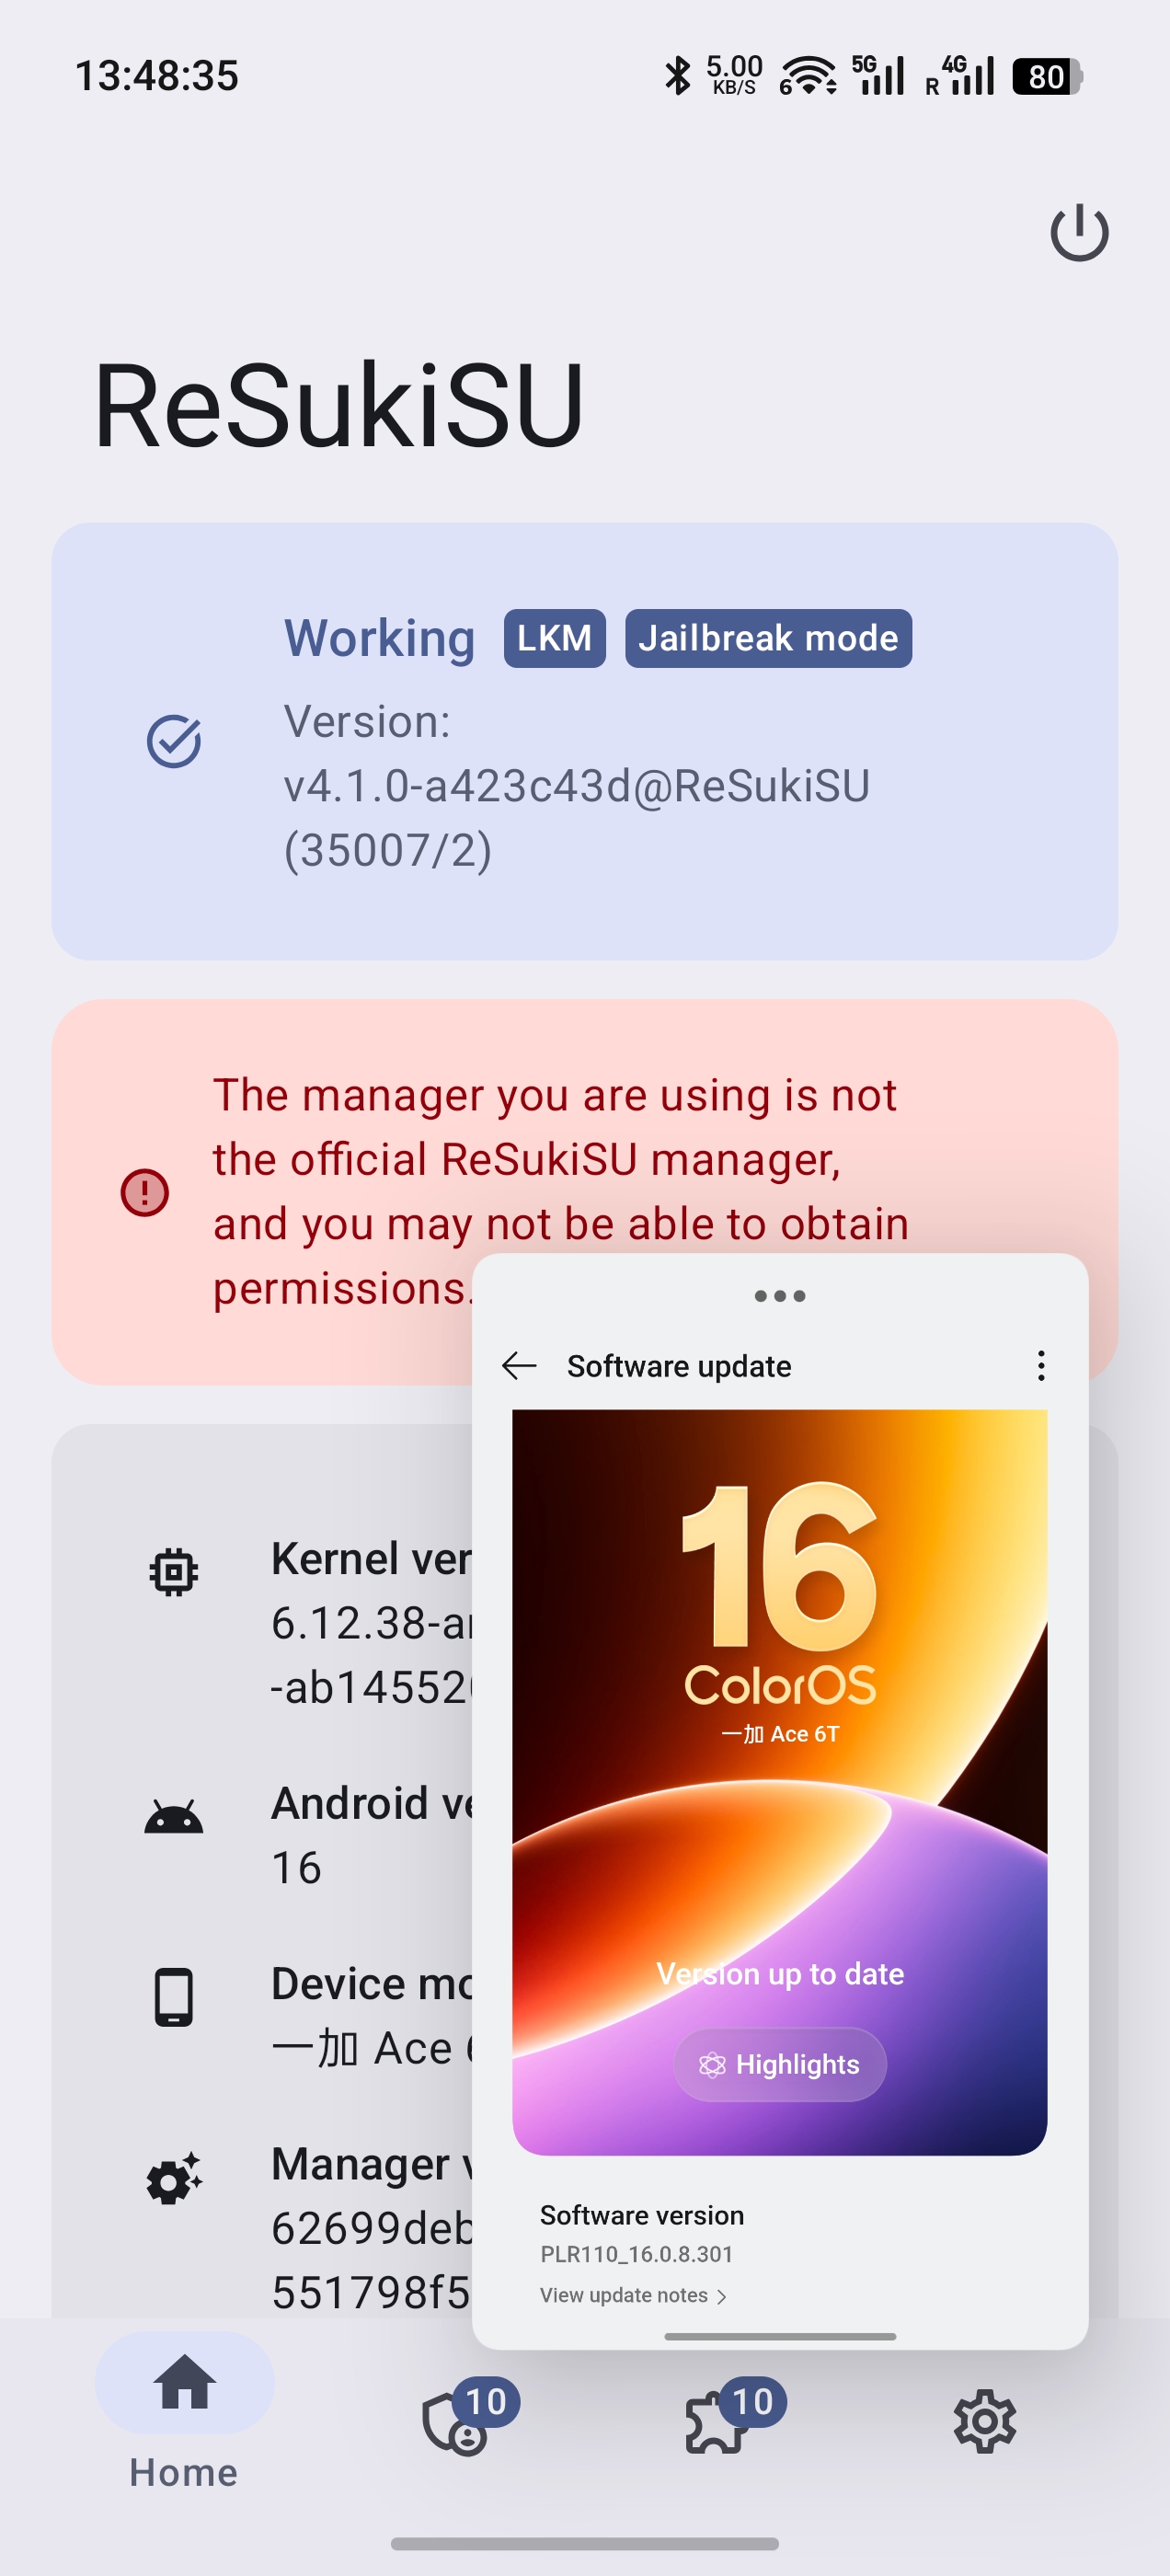 joinchang/ghostlock-oneplus
GhostLock (CVE-2026-43499) kernel exploit for Android devices with locked bootloader
 bmax121/kernelpatch
Patching und Hooking des Linux-Kernels mit nur einem gestrippten Linux-Kernel-Image.