

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Binäranalyse — Tools | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
1205 Ergebnisse
LIEF preview

LIEF

GitHublief-project/lief

Plattformübergreifende Bibliothek zum Parsen, Modifizieren und Abstrahieren von ELF-, PE- und MachO-Ausführungsformaten. Unterstützt C++-, Python-…

android-securityembedded-systems-securitystatic-analysis+12
5.5k
vor 3h 48m
rizin preview

rizin

GitHubrizinorg/rizin

UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset.
embedded-systems-securitystatic-analysisexploitation+7
4.0kvor 3h 52m
Brovan preview

Brovan

GitHubadvdebug/brovan

User-Mode-x86_64-Binäremulator für Malware-Analyse und Reverse Engineering. Unterstützt PE, ELF, Speicherabbilder und rohe Binärdateien mit…
dynamic-analysis-sandboxingdynamic-code-analysisreverse-engineering+3
155vor 5h 46m
raptor preview

raptor

GitHubgadievron/raptor

Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…

penetration-testing-frameworksdynamic-analysis-sandboxingexploit-frameworks+7
3.6kvor 5h 48m
pwndbg preview

pwndbg

GitHubpwndbg/pwndbg

Exploit-Entwicklung und Reverse Engineering mit GDB & LLDB leicht gemacht

embedded-systems-securitystatic-analysismemory-forensics+12
10.8kvor 6h 18m
radare2 preview

radare2

GitHubradareorg/radare2

UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset
android-securityembedded-systems-securitystatic-analysis+16
24.5kvor 7h 10m
windiff preview

windiff

GitHubergrelet/windiff

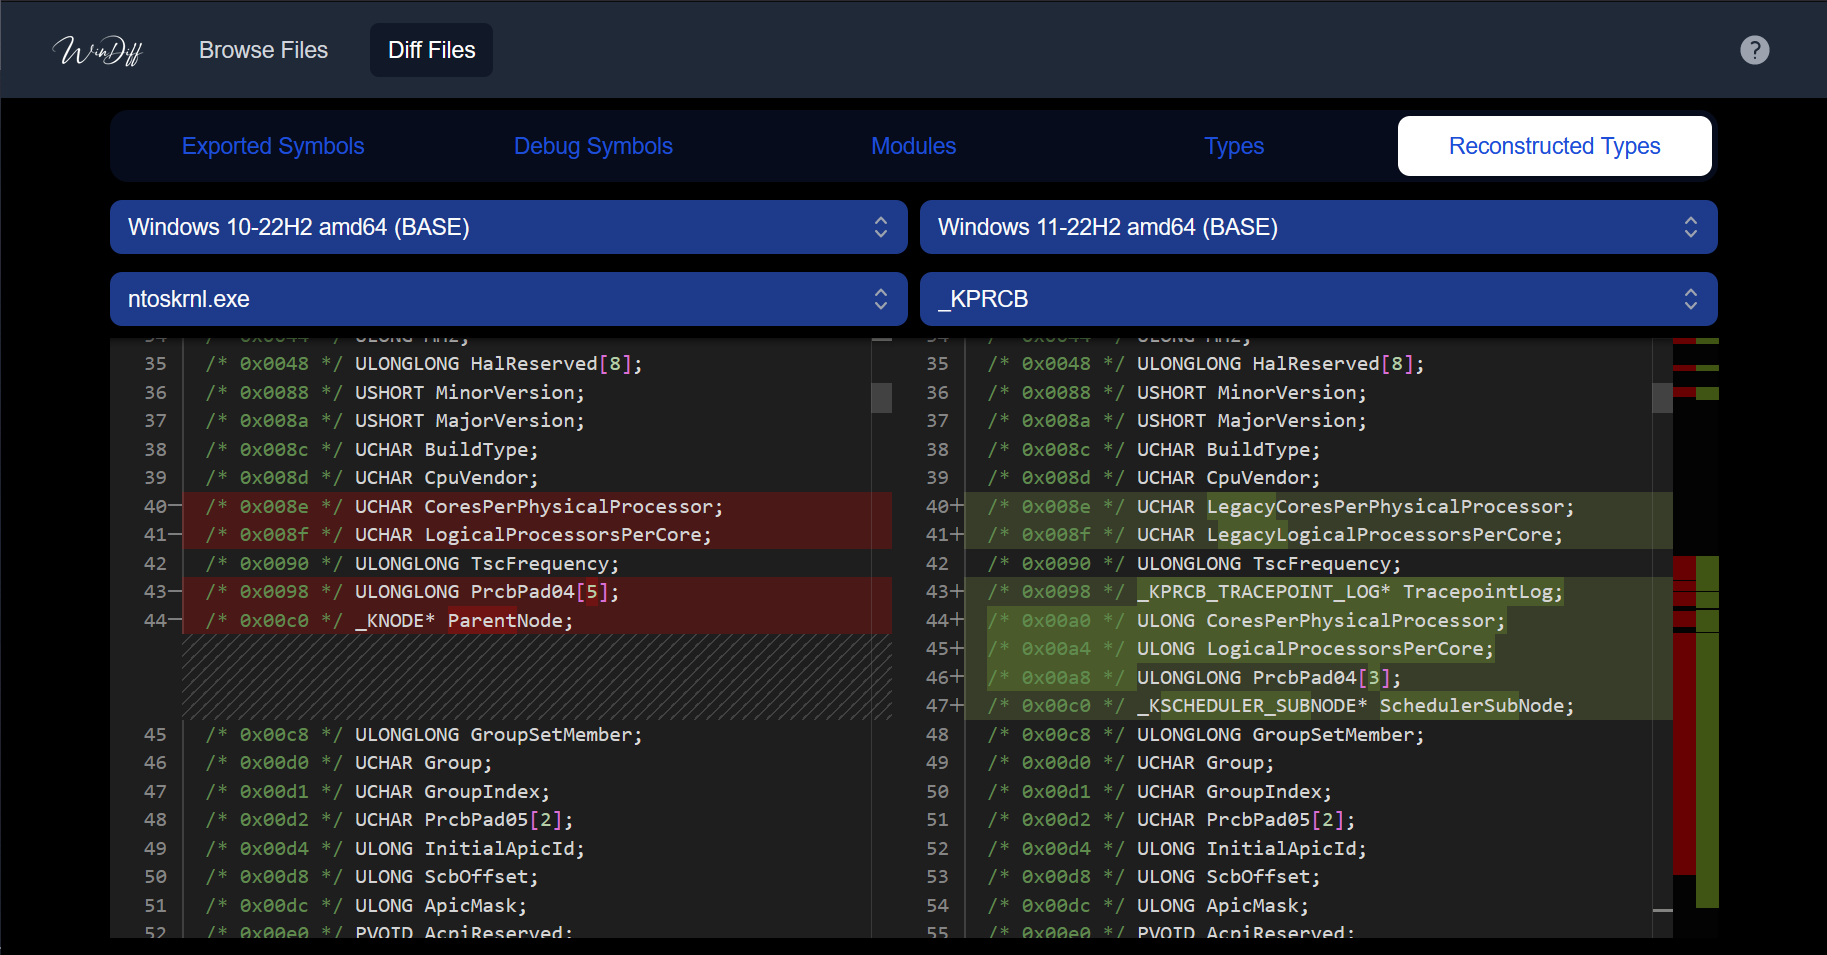
Tool, das den Vergleich von Symbol-, Typ- und Syscall-Informationen von Microsoft Windows-Binärdateien über verschiedene Versionen des…

vulnerability-analysisreverse-engineeringinformation-gathering+1
392vor 7h 35m
frida preview

frida

GitHubfrida/frida

Haupt-Repository für das Hosten von Release-Binärdateien

android-securitydynamic-analysis-sandboxingios-security+9
21.4kvor 8h 15m
x64dbg preview

x64dbg

GitHubx64dbg/x64dbg

An open-source user mode debugger for Windows. Optimized for reverse engineering and malware analysis.
static-analysisdynamic-analysis-sandboxingmemory-forensics+7
49.1kvor 8h 40m
mwemu preview

mwemu

GitHubmwemuorg/mwemu

Reiner Rust x86 Hardware-Emulator und Windows-Prozess-Simulator für Malware-Analyse, Shellcode-Emulation und Payload-Entpackung. Unterstützt…
exploit-frameworksreverse-engineeringshellcode+2
313vor 8h 58m
firmware-analysis-toolkit preview

firmware-analysis-toolkit

GitHubattify/firmware-analysis-toolkit

Firmware-Sicherheitsforschungsplattform, die Binäranalyse, Taint-Tracing und Emulation über IoT, Edge-KI, mobile Geräte und Robotik hinweg kombiniert.
embedded-systems-securityiot-securityvulnerability-analysis+4
1.6kvor 9h 27m
semgrep-rules preview

semgrep-rules

GitHub0xdea/semgrep-rules

Eine Sammlung meiner Semgrep-Regeln zur Erleichterung der Schwachstellenforschung.

static-code-analysisvulnerability-analysiscode-analysis+3
866vor 10h 39m
Detect-It-Easy preview

Detect-It-Easy

GitHubhorsicq/detect-it-easy

Programm zur Bestimmung von Dateitypen für Windows, Linux und MacOS.
reconnaissancestatic-analysisdynamic-analysis-sandboxing+10
11.3kvor 10h 43m
dynamorio preview

dynamorio

GitHubdynamorio/dynamorio

Laufzeit-Instrumentierungsframework zum Erstellen dynamischer Analysetools: Tracing, Profiling, Codeabdeckung, Speicher-Debugging, Fuzzing und…
code-analysisdynamic-code-analysisreverse-engineering+3
3.2kvor 11h 3m
chimera preview

chimera

GitHubpenberg/chimera

Nicht vertrauenswürdigen Code in einer Sandbox ausführen mit sicherem Zugriff auf den Host.
dynamic-analysis-sandboxingcode-analysissecurity-virtualization+3
123vor 11h 50m
sogen preview

sogen

GitHubmomo5502/sogen

🪅 Windows- und Linux-Userspace-Emulator
dynamic-analysis-sandboxingreverse-engineeringdebuggers+3
3.5kvor 13h 24m
XMachOViewer preview

XMachOViewer

GitHubhorsicq/xmachoviewer

XMachOViewer ist ein Mach-O-Viewer für Windows, Linux und MacOS.
static-analysiscode-analysisreverse-engineering+2
957vor 13h 43m
XPEViewer preview

XPEViewer

GitHubhorsicq/xpeviewer

PE-Datei-Viewer/-Editor für Windows, Linux und MacOS.

static-analysisreverse-engineeringbinary-analysis
1.2kvor 14h 3m
Zurück12…67Weiter