

area51
 thoropass-public/area51
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
exploitationweb-application-exploitationapi-security-testing+4
6
thoropass-public/area51The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 semgrep/semgrep
Leichtgewichtige statische Analyse für viele Programmiersprachen. Finde Fehlervarianten mit Mustern, die wie Quellcode aussehen.
 hahwul/mzap
⚡️ ZAP-Scanning mehrerer Ziele
 devcop95/bugbounty-lab101
Ein kompletter Bug-Bounty-Arbeitsbereich für HackerOne-Forscher. Enthält Scope-Durchsetzung, eine automatisierte Recon-/Schwachstellen-Pipeline (400+…
 brutelogic/unkover
Bash-Tester für die Umgehung von 403/401-Zugriffsbeschränkungen, der eine URL mit Header-Spoofing, Methodenmanipulation, Pfadnormalisierung und…
 mobsf/mobile-security-framework-mobsf
Automatisiertes Framework für Sicherheitstests mobiler Anwendungen für Android, iOS und Windows. Führt statische und dynamische Analyse,…
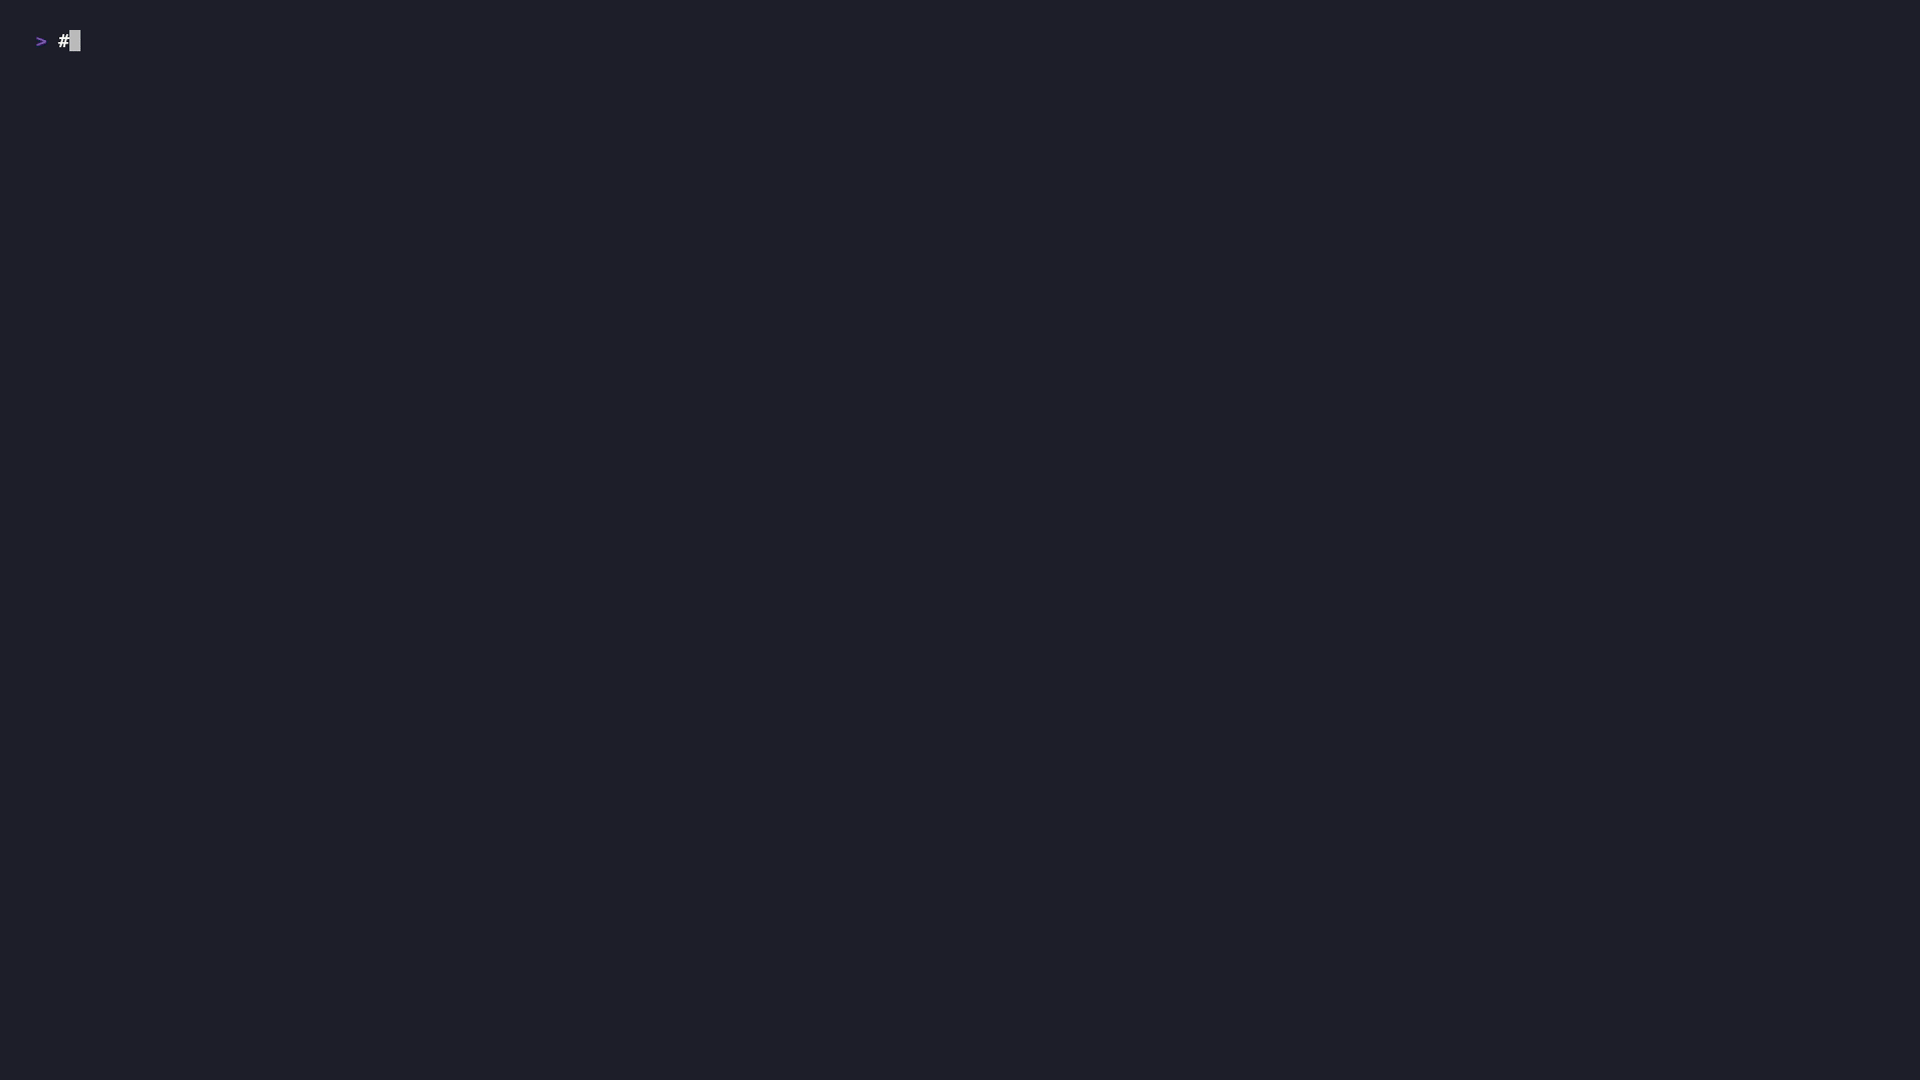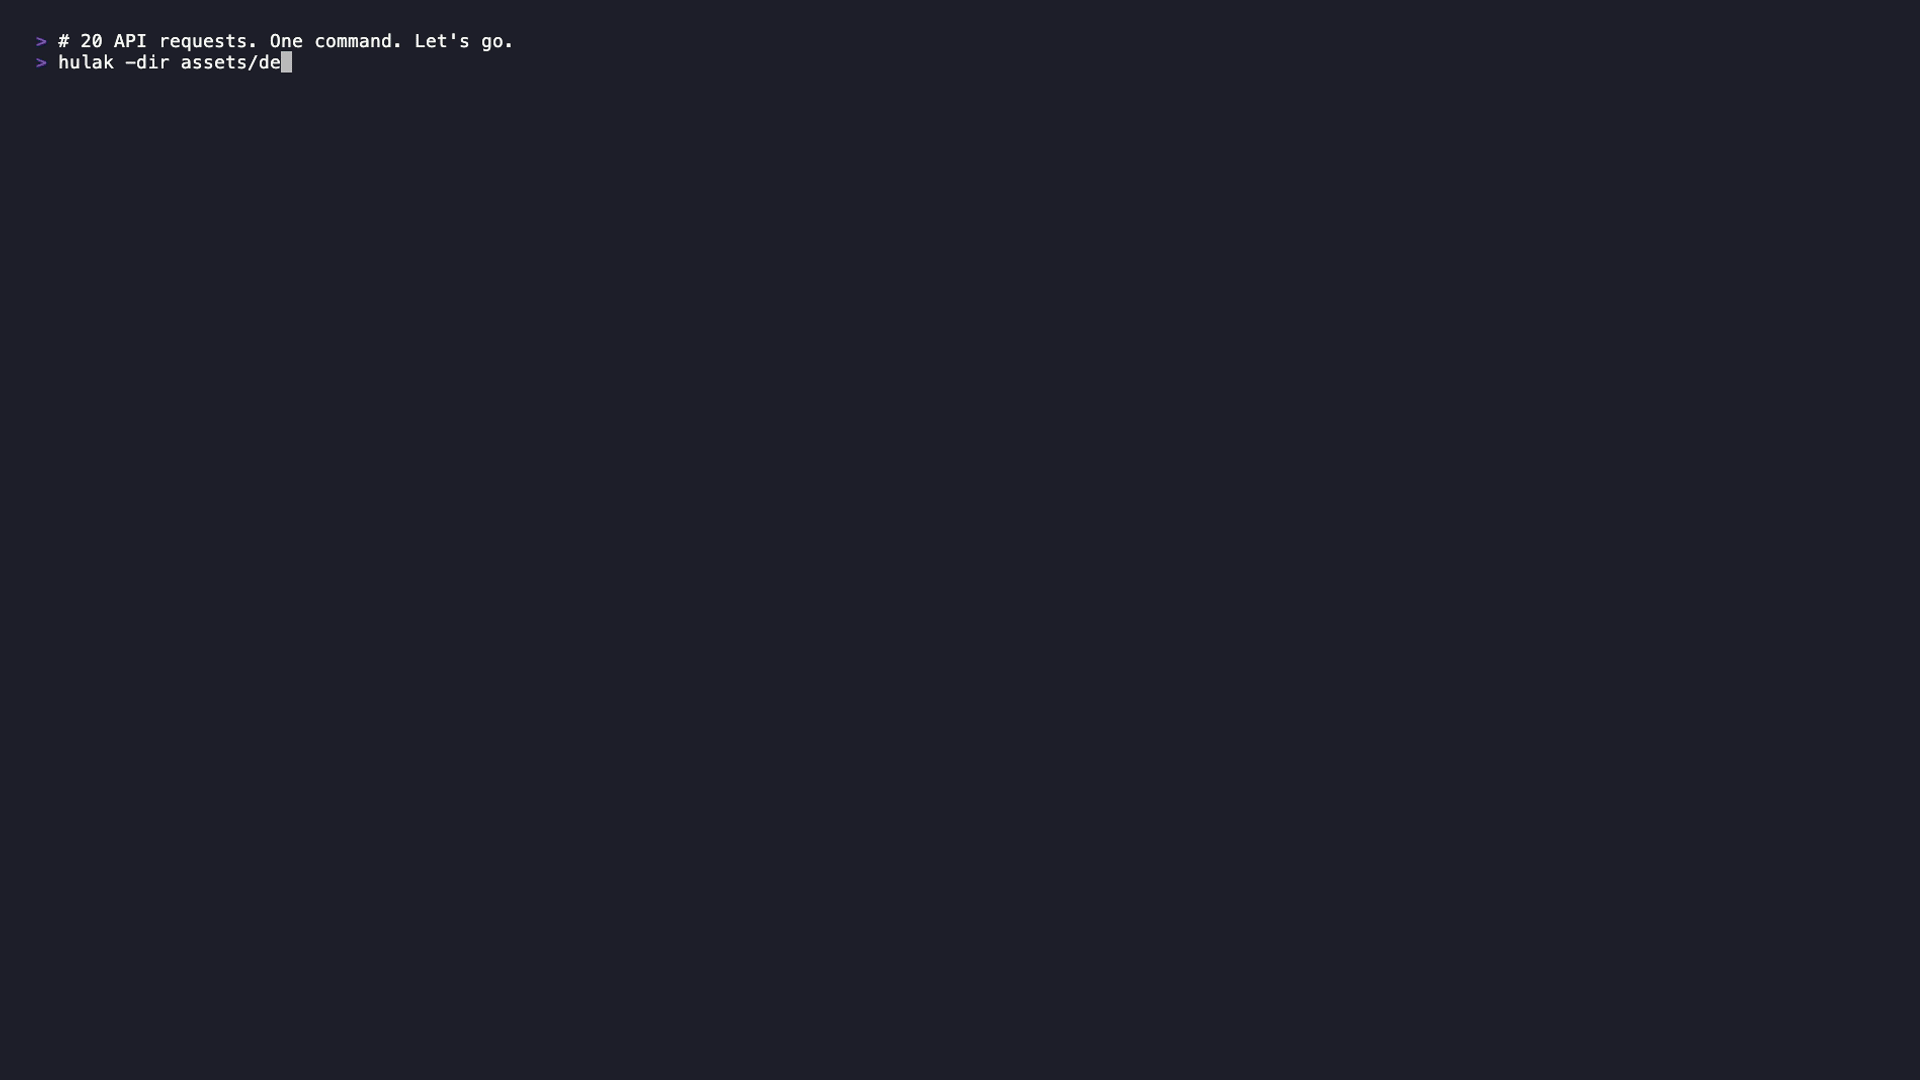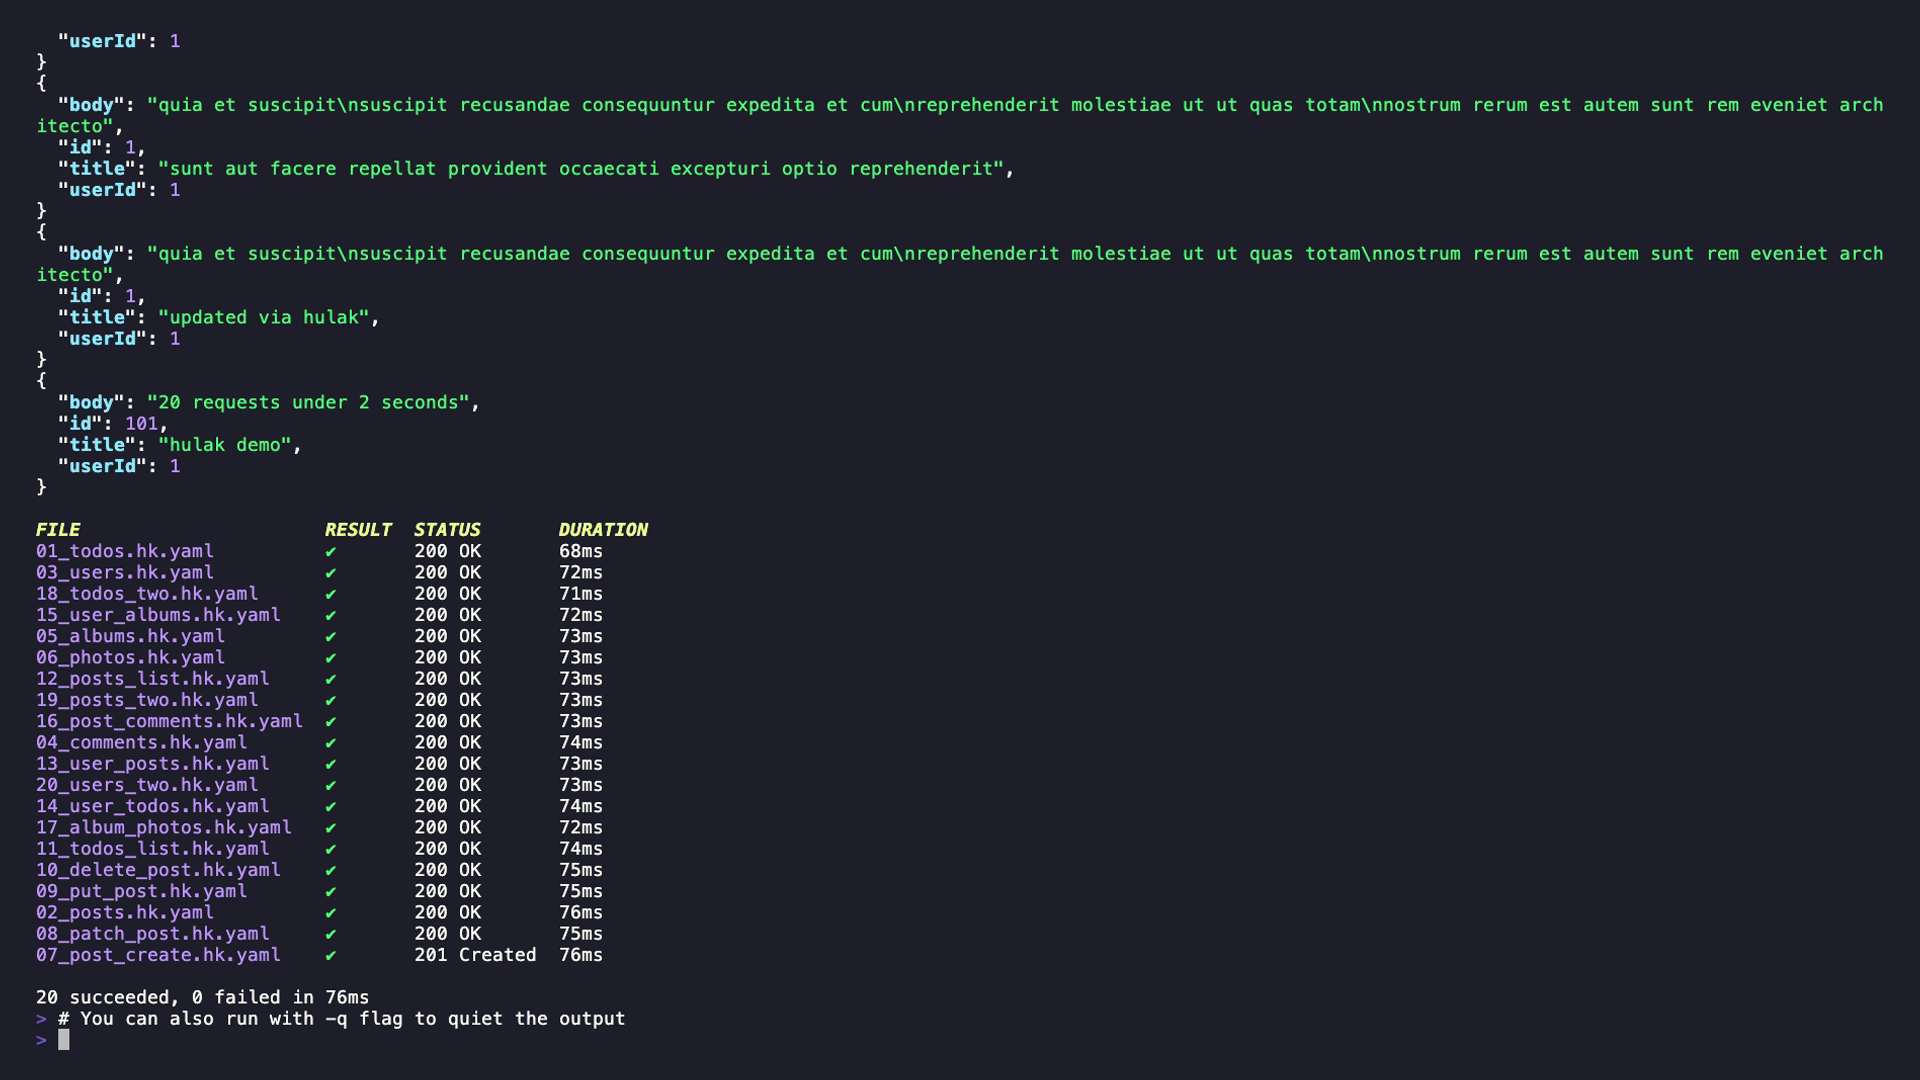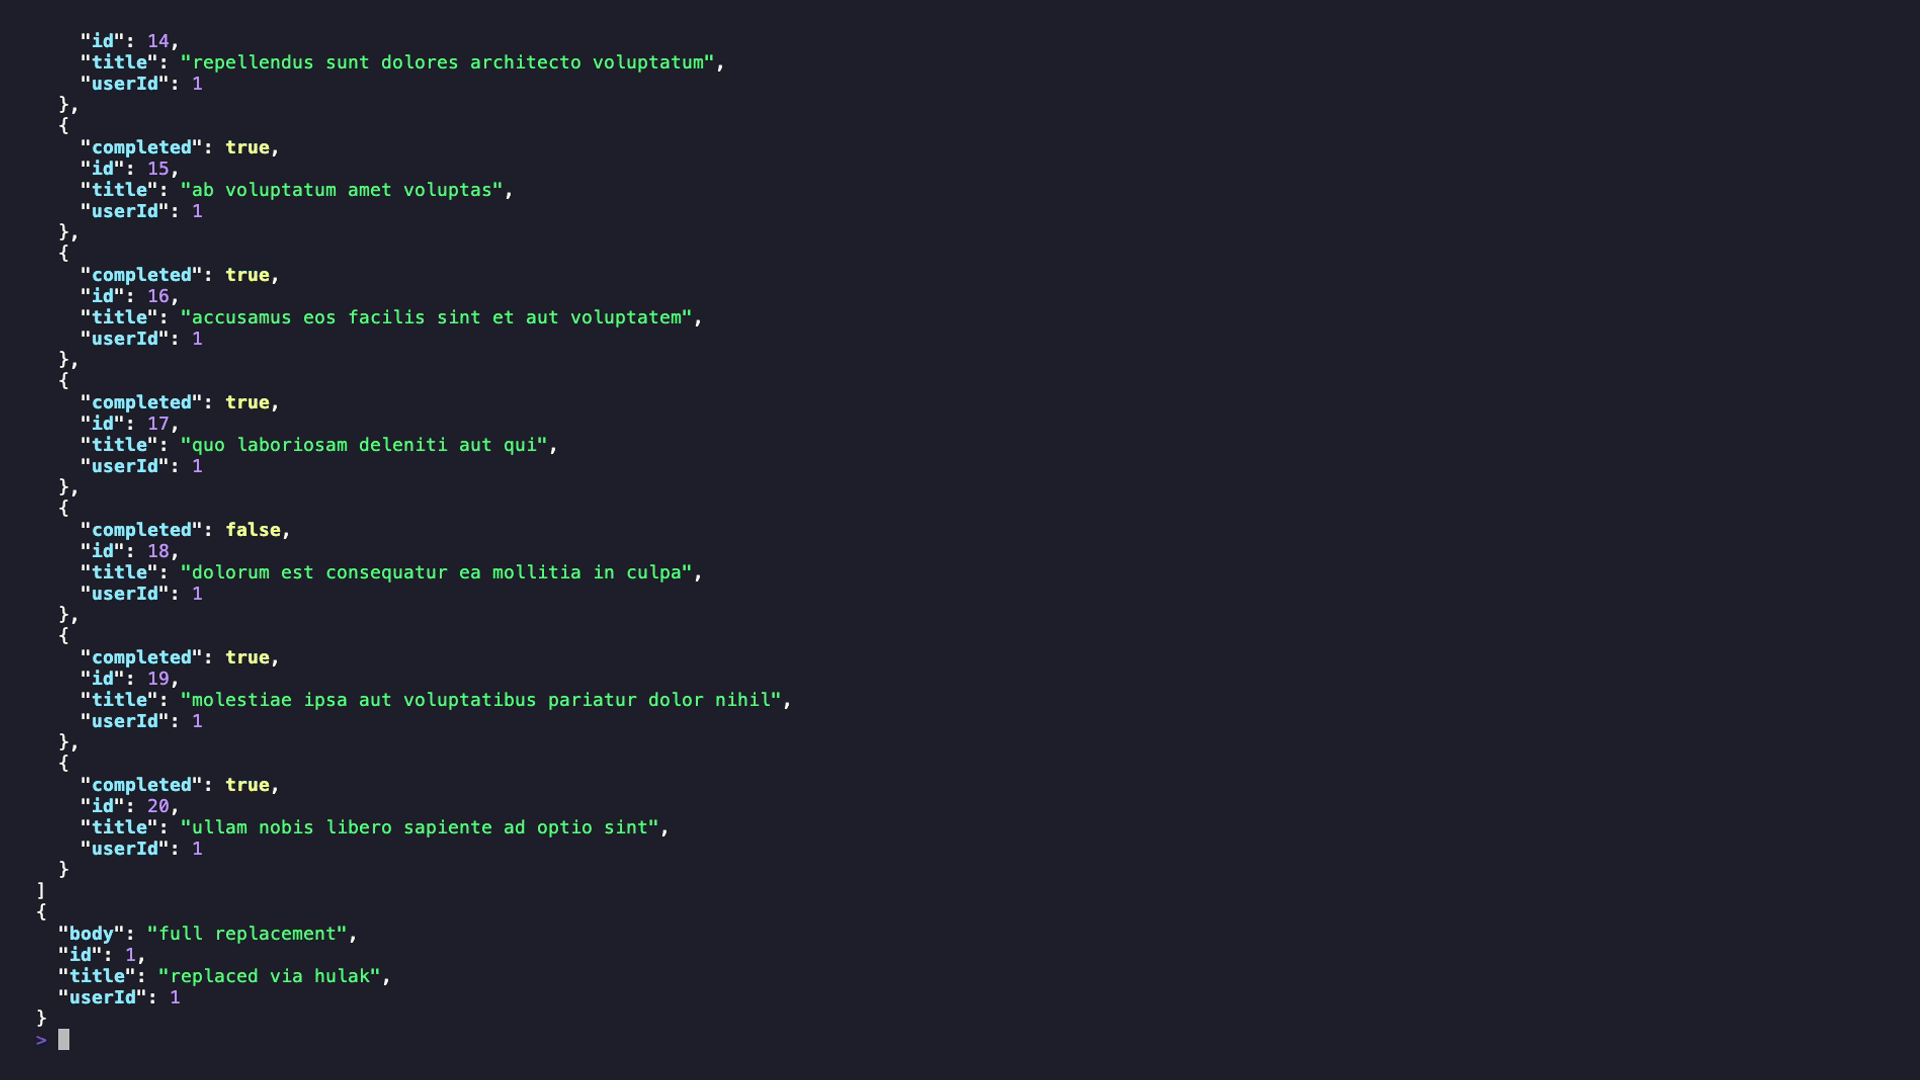 xaaha/hulak
Ein leichtgewichtiger, dateibasierter CLI-API-Client mit age-verschlüsselten Secrets, erstklassiger GraphQL-Unterstützung und einem integrierten…
 simoneavogadro/android-reverse-engineering-skill
Dekompiliert Android-APK/XAPK/JAR/AAR-Dateien und extrahiert HTTP-APIs, Authentifizierungsmuster und Aufrufabläufe mithilfe von jadx, mit…
 mda2av/http11probe
Eine offene Testplattform, die HTTP/1.1-Server auf RFC 9110/9112-Anforderungen, Smuggling Vectors und die Verarbeitung fehlerhafter Eingaben…
 ericmtzmtz/pwnproxy
An open, local-first security testing platform for pentesters, AI agents, CI/CD pipelines, and teams.
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 owasp/nettacker
Automatisiertes Penetrationstest-Framework - Open-Source-Schwachstellenscanner - Schwachstellenmanagement
 awarexone/agentic-bug-hunter
KI-gestütztes Toolkit für die Bug-Bounty-Jagd, das mit oder ohne Abonnement funktioniert.
 vighnesh91/-logicsentry-ai
Offline-SAST/DAST-Triage-Engine, die Quellcode parst und HAR-Verkehr wiedergibt, um Business-Logic-Fehler, BOLA, Race Conditions und…
 0xsteph/pentest-ai
Open-Source-KI-Pentester, der jeden Befund beweist. Maschinen-Orakel führen jeden Exploit erneut aus; verifizierte Bugs werden mit einer Proof-Kapsel…
 traceforce/mcp-xray
Unified security scanner for MCP servers with config, pentest, and repo-scan modes. Generates SARIF reports for CI/CD integration, detects secrets,…
 wapiti-scanner/wapiti
In Python3 geschriebener Web-Schwachstellenscanner
 silentchainai/silentchain
KI-gestützte Schwachstellen-Scanner-Erweiterung für Burp Suite mit Multi-Provider-Unterstützung (Ollama, OpenAI, Claude, Gemini)