Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
SharePointDumper — PowerShell SharePoint-Extraktions- und Audit-Tool für Red/Blue/Purple-Teams. Listet alle SharePoint-Websites/Laufwerke auf, auf die ein Benutzer über Microsoft Graph zugreifen kann, lädt rekursiv Dateien herunter und protokolliert jede Graph- + SharePoint-HTTP-Anfrage für SIEM-Korrelation, Detection Engineering und IR-Tests. | Kitploit
Tools/GitHubGitHub/zh54321/sharepointdumper
DefensivwerkzeugeOSINT (Open-Source-Intelligence)DatenexfiltrationInformationsbeschaffungPenetrationstestsCloud-SicherheitAuthentifizierungRed TeamingIncident Response
Log-Analyse
GitHubzh54321/sharepointdumper

SharePointDumper

Repository anzeigen
1671940vor 9 MonatenVon Kitploit geprüft

Über

PowerShell SharePoint-Extraktions- und Audit-Tool für Red/Blue/Purple-Teams. Listet alle SharePoint-Websites/Laufwerke auf, auf die ein Benutzer über Microsoft Graph zugreifen kann, lädt rekursiv Dateien herunter und protokolliert jede Graph- + SharePoint-HTTP-Anfrage für SIEM-Korrelation, Detection Engineering und IR-Tests.

Teilen

SharePointDumper

SharePointDumper ist ein PowerShell-basiertes Extraktions- und Prüfprogramm, das SharePoint-Websites auflistet, auf die ein Benutzer über Microsoft Graph zugreifen kann, und Dateien über SharePoint herunterlädt.

Es ist für SOC-/DLP-Tests, Purple Teaming und nicht anspruchsvolle Red-Team-Bewertungen konzipiert und erstellt detaillierte Berichte, einschließlich heruntergeladener Dateien und aller HTTP-Anfragen (Graph + SharePoint) für die SIEM-Korrelation.

Das Tool führt keine Authentifizierung durch. Stattdessen benötigt es ein bereits erlangtes OAuth2-Zugriffstoken mit den entsprechenden Microsoft Graph-Berechtigungen (Sites.Read.All oder Sites.ReadWrite.All).
Wenn Sie Hilfe bei der Beschaffung eines solchen Tokens benötigen, können Sie EntraTokenAid verwenden (Beispiele unten enthalten), das die Erstellung nutzbarer Zugriffstoken vereinfacht.


✨ Funktionen

  • Listet SharePoint-Websites, Laufwerke, Ordner und Dateien über Microsoft Graph auf
  • Rekursives Herunterladen von Laufwerken und Ordnern (unter Verwendung von SharePoint-Vorauthentifizierungs-URLs)
  • Keine zwingenden externen Abhängigkeiten (keine Microsoft Graph PowerShell-Module usw.)
  • Anpassbarer User-Agent
  • Globale Download-Limits: maximale Anzahl von Dateien und maximale Gesamtgröße
  • Ein-/Ausschlussfilter für Websites und Dateierweiterungen
  • Einstellbare Anforderungsdrosselung mit zufälligem Jitter
  • Optionale öffentliche IP-Abfrage
  • Unterstützt einfachen HTTP-Proxy
  • Strukturierter Bericht mit:
    • Zusammenfassung (Dauer, Limits, Filter, öffentliche IP)
    • Aufgerufene SharePoint-Websites
    • Vollständige HTTP-Anfrageprotokolle (CSV oder JSON)
  • Schwärzung von SharePoint-Download-Tokens, mit Option zur ungeschwärzten Protokollierung
  • Graziöse Ctrl+C-Behandlung: wird nach der aktuellen Datei gestoppt und schreibt vor dem Beenden den vollständigen Bericht und das HTTP-Protokoll
  • Fortsetzungsmodus, der die Auflistung wiederholt, aber bereits heruntergeladene Dateien überspringt
  • Optionale automatische Zugriffstoken-Aktualisierung (erfordert EntraTokenAid https://github.com/zh54321/EntraTokenAid.git)

📦 Bilder

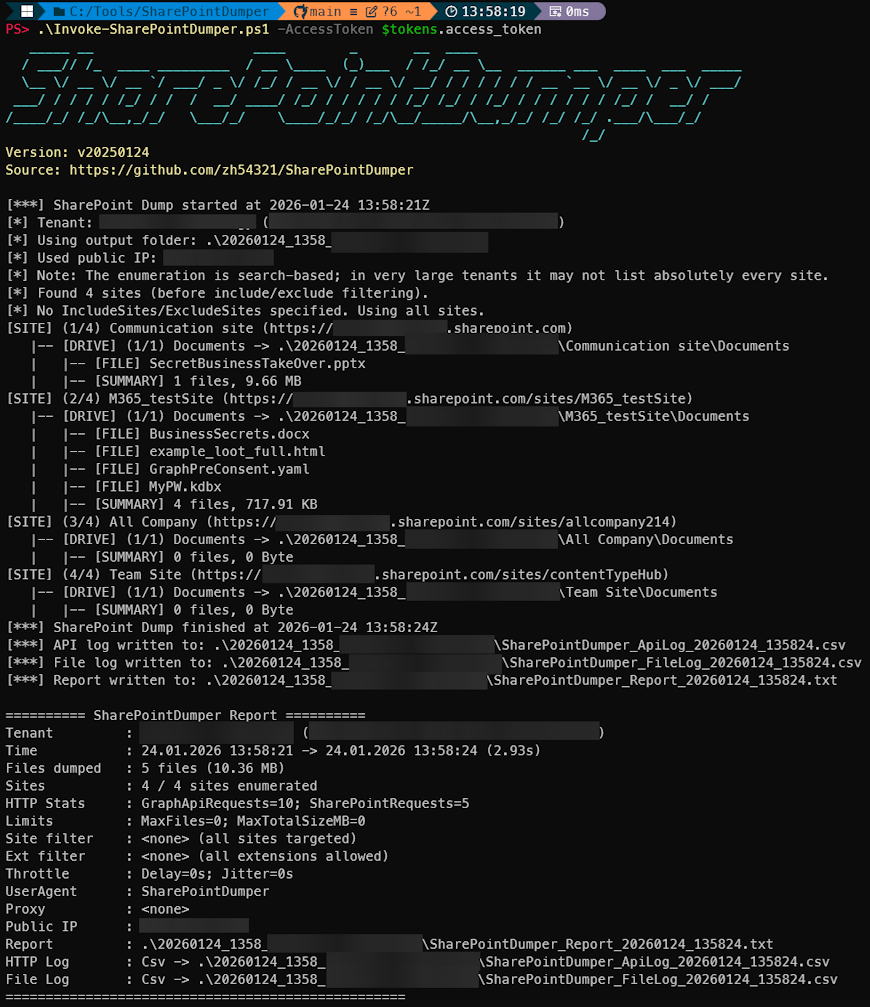
Ausführung:
alt text

Beispiel-CSV-API-Protokoll (kann CSV oder JSON sein): alt text
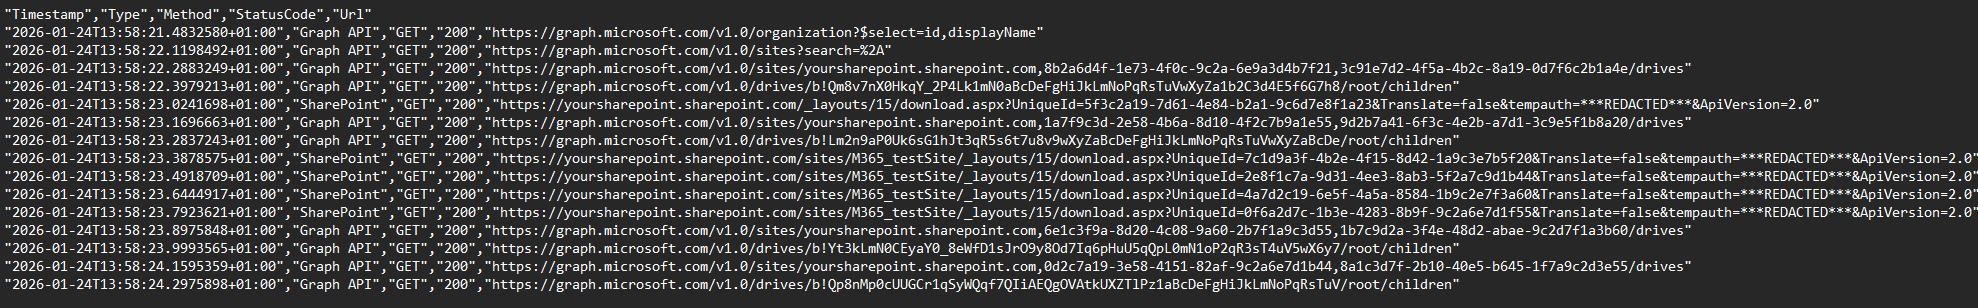
Beispiel-Datei-Download-Protokoll (kann CSV oder JSON sein): alt text


📦 Installation

Repository klonen

git clone https://github.com/zh54321/SharePointDumper.git
cd SharePointDumper

🔑 Voraussetzungen

SharePointDumper benötigt ein gültiges Microsoft Graph-Zugriffstoken mit delegierten Berechtigungen zum Auflisten von Websites und Dateien:

  • Sites.Read.All oder
  • Sites.ReadWrite.All

Darüber hinaus muss der OAuth-Client berechtigt sein, die SharePoint-API aufzurufen.

Mehr als 23 Microsoft-Erstanbieteranwendungen haben bereits vorab zugestimmte Sites.Read…-Berechtigungen. Sie können Dateien von SharePoint herunterladen und verwendet werden, um ohne zusätzliche Mandantenkonfiguration ein gültiges Token zu erhalten.


Verwendbare Erstanbieter-Clients
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →