

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Sharepoint-cve-2023-29375-incident-response — End-to-End-SOC-Vorfallanalyse und Threat-Hunting-Playbook zur Privilegienausweitung in Microsoft SharePoint (CVE-2023-29357) unter Verwendung von SIEM-Logs, Firewall-Daten und Threat Intel. LetsDefend-Laborszenario (SOC227). | Kitploit
Tools/GitHubGitHub/zedocun/sharepoint-cve-2023-29375-incident-response
SchwachstellenanalyseDigitale ForensikBedrohungsanalyseLernen & BildungIncident ResponseLog-Analyse
GitHubzedocun/sharepoint-cve-2023-29375-incident-response

Sharepoint-cve-2023-29375-incident-response

End-to-End-SOC-Vorfallanalyse und Threat-Hunting-Playbook zur Privilegienausweitung in Microsoft SharePoint (CVE-2023-29357) unter Verwendung von SIEM-Logs, Firewall-Daten und Threat Intel. LetsDefend-Laborszenario (SOC227).

Repository anzeigen
136vor 1 MonatNoch nicht geprüft
Teilen

Read on Medium

SOC-Vorfallanalyse: Microsoft SharePoint Server Berechtigungserweiterung (CVE-2023-29375)

Eine eingehende Sicherheitsuntersuchung eines kritischen Exploit- und Enumeration-Versuchs, der auf einen Microsoft SharePoint-Server abzielte.

Vorfallübersicht

  • Alert-Name: SOC227 – Microsoft SharePoint Server Berechtigungserweiterung – Mögliche Ausnutzung von CVE-2023-29375
  • Schweregrad: Kritisch
  • Datum/Uhrzeit: 6. Oktober 2023, 20:05 Uhr
  • Ziel-Hostname: MS-SharePointServer
  • Ziel-IP / Port: 172.16.17.233:443 (HTTPS)
  • Quell-IP (Angreifer): 39.91.166.222
  • User-Agent: python-requests/2.28.1
  • Geräteaktion: Erlaubt / Zugelassen

Übersicht des Alarms


Technische Untersuchung & Erkenntnisse

  1. Erstmeldung und Automatisierung: Das SIEM löste einen kritischen Alert (SOC227) aus, der automatisierte Enumeration und Berechtigungserweiterungsversuche gegen SharePoint-API-Endpunkte mithilfe eines auf Python basierenden Skripts (python-requests/2.28.1) identifizierte.
  2. API-Endpunkt-Tests und Antwortanalyse:
    • Die Anfrage an /_api/web/siteusers/web/siteusers führte zu einer HTTP 404 (Not Found)-Antwort (Antwortgröße: 1453 Bytes).
    • Die anschließende Anfrage an /_api/web/currentuser führte zu einer HTTP 200 (OK)-Antwort (Antwortgröße: 1071 Bytes), was darauf hindeutet, dass der Angreifer erfolgreich den Sitzungskontext abrufen konnte.

Firewall-Datenverkehr

  1. Korrelation mit Threat Intelligence: Der Abgleich der Angreifer-IP (39.91.166.222) auf VirusTotal bestätigte, dass sie von mehreren Sicherheitsanbietern als bösartig eingestuft wird (in Verbindung mit ASN 4837, China Unicom).
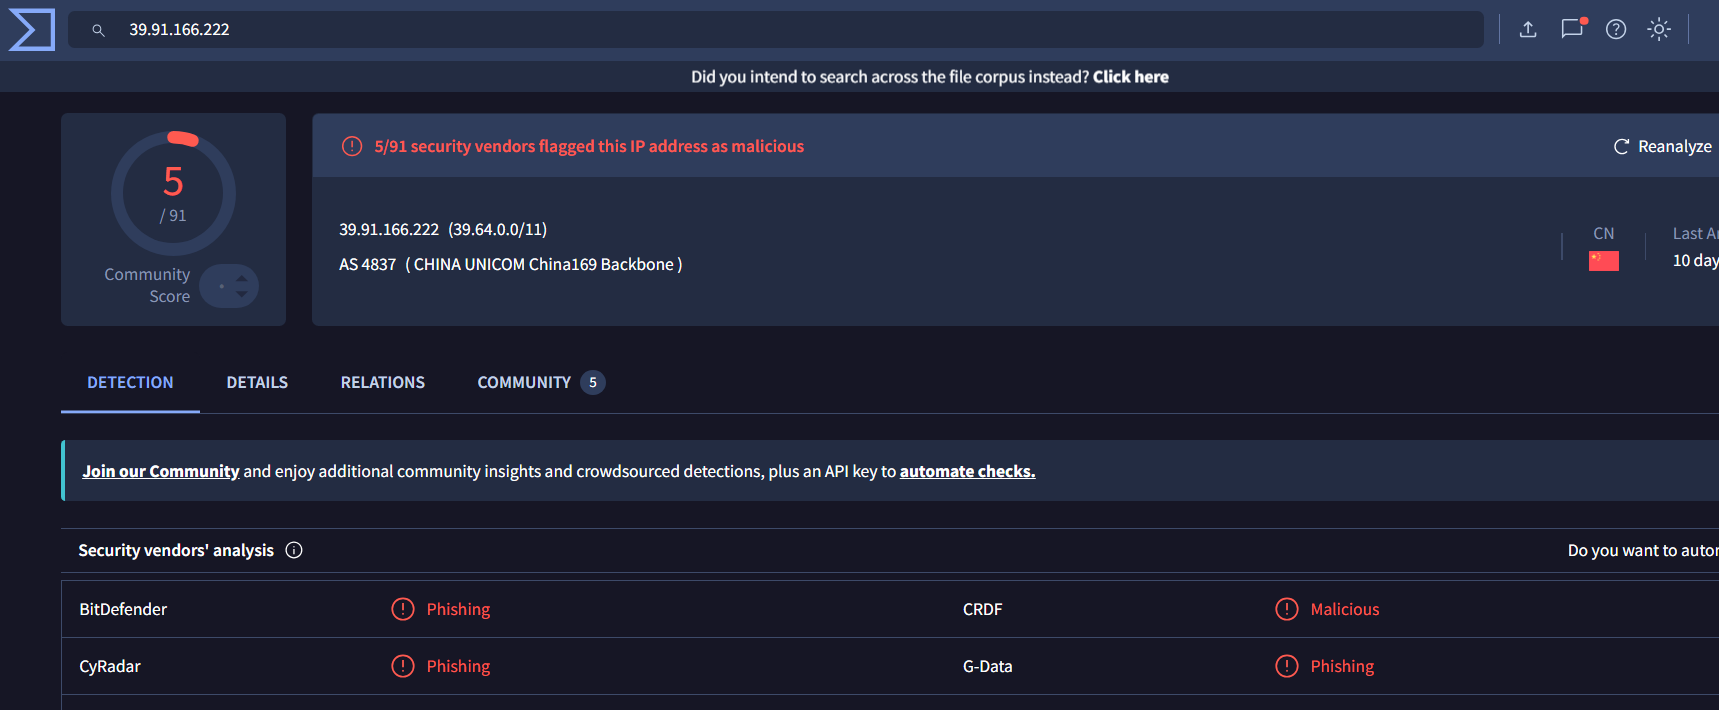

VirusTotal-Analyse

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





