Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
hikihack — # Hikvision CVE-2017-7921 Hack | Kitploit
Tools/GitHubGitHub/xjghnxhlh/hikihack
IoT-SicherheitSchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungLernen & Bildung
GitHubxjghnxhlh/hikihack

hikihack

# Hikvision CVE-2017-7921 Hack

Repository anzeigen
39vor 22 TagenNoch nicht geprüft
Teilen

🛡️ CVE-2017-7921 — Fallstudie & Sensibilisierung

License Scope

Dieses Repository dokumentiert zu pädagogischen Zwecken und zur Sensibilisierung für Cybersicherheit die möglichen Folgen eines für CVE-2017-7921 anfälligen Geräts (öffentlich bekannte Schwachstelle, offengelegt im Jahr 2017, die bestimmte nicht aktualisierte Firmwares von Hikvision-Kameras/-Recordern betrifft).

⚠️ Rechtlicher Hinweis

Alle Demonstrationen in diesem Repository wurden in einer autorisierten Testumgebung durchgeführt, ausschließlich zu Bildungs-, Forschungs- und Sensibilisierungszwecken. Vor der Veröffentlichung wurden alle sensiblen Informationen (Kennungen, Passwörter, IP-Adressen, Seriennummern, Hostnamen usw.) anonymisiert oder unkenntlich gemacht.

Dieses Repository stellt weder eine Anleitung zur Ausnutzung noch eine Aufforderung dar, gegen Systeme vorzugehen, die Dritten gehören. Jede Nutzung muss in einem legalen und ethischen Rahmen und mit ausdrücklicher Genehmigung des Eigentümers der betroffenen Geräte erfolgen.

📋 Inhaltsverzeichnis

  • Kontext
  • Präventionsbericht
  • Abbildungen
  • Pädagogisches Ziel
  • Lizenz

📚 Kontext

CVE-2017-7921 ist eine öffentlich bekannte Schwachstelle, die bestimmte Firmwares von Hikvision-Geräten betrifft und in der nationalen Schwachstellendatenbank (NVD) aufgeführt ist. Ein im Internet exponiertes und nicht aktualisiertes Gerät kann potenziell sensible Informationen preisgeben oder einen unbefugten Zugriff auf seine Administrationsoberfläche ermöglichen.

Dieses Repository hat nicht zum Ziel, die Funktionsweise der Ausnutzung im Detail zu beschreiben, sondern zu veranschaulichen, warum diese Art von Schwachstelle kritisch ist und wie man sich davor schützt (Firmware-Aktualisierung, Netzwerksegmentierung, keine direkte Exposition der Administrationsoberflächen im Internet).

📄 Präventionsbericht

Ein ausführlicher technischer Bericht begleitet dieses Repository. Er enthält insbesondere:

  • eine Beschreibung der Schwachstelle CVE-2017-7921;
  • die betroffenen Produkte und Versionen;
  • die Risiken im Zusammenhang mit der Exposition eines anfälligen Geräts;
  • die möglichen Auswirkungen auf Vertraulichkeit, Integrität und Verfügbarkeit der Systeme;
  • Empfehlungen zur Mitigation und bewährte Praktiken zur Absicherung.

➡️ Präventionsbericht – CVE-2017-7921

📷 Abbildungen

Die folgenden Screenshots wurden in einer autorisierten Demonstrationsumgebung erstellt. Alle Elemente, die ein reales System identifizieren könnten (Kennungen, IP, Eigentümer…), wurden vor der Veröffentlichung anonymisiert oder unkenntlich gemacht. Sie stellen keine Gebrauchsanweisung dar, sondern eine visuelle Darstellung der potenziellen Auswirkungen eines nicht aktualisierten Geräts.

Abbildung Nr. 1 — Beispiel für die Auslesung von Informationen

Beispiel für die Art von Informationen, die offengelegt werden können, wenn ein von CVE-2017-7921 betroffenes Gerät nicht ordnungsgemäß aktualisiert oder abgesichert wurde.
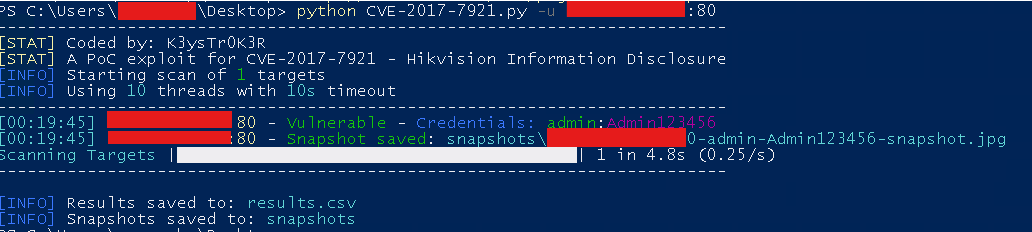
Ausgelesene Informationen — anonymisierte Daten

Abbildung Nr. 2 — Administrationsoberfläche

Administrationsoberfläche eines Geräts in einer autorisierten Demonstrationsumgebung. Ziel: die Folgen einer nicht behobenen Schwachstelle bei einem Gerät zu veranschaulichen, das ohne geeignete Sicherheitsmaßnahmen exponiert ist.
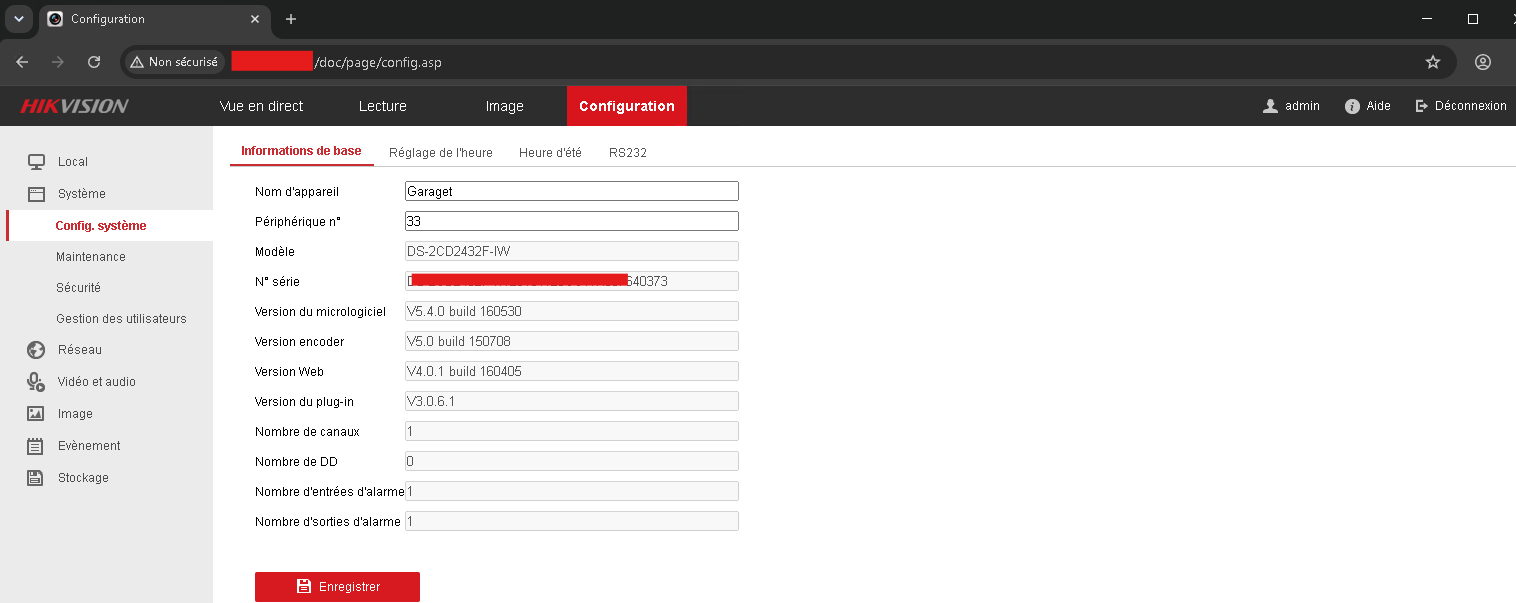
Administrationsoberfläche — Testumgebung

🎯 Pädagogisches Ziel

Diese Ressourcen sollen Administratoren, Sicherheitsforscher und Studierende für die Folgen einer Schwachstelle wie CVE-2017-7921 sensibilisieren, wenn diese nicht behoben wird. Sie veranschaulichen konkret:

  • welche Informationen auf einem verwundbaren Gerät offengelegt werden können;
  • die Folgen einer unzureichend abgesicherten Konfiguration;
  • die Bedeutung der Installation der vom Hersteller veröffentlichten Patches;
  • die Notwendigkeit, Firmwares aktuell zu halten und die Exposition der Verwaltungsschnittstellen im Internet einzuschränken;
  • den Nutzen regelmäßiger Audits, um verwundbare Geräte zu identifizieren, bevor sie kompromittiert werden.

📄 Lizenz

Verbreitet unter der MIT-Lizenz.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →