
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-24061_POC — # POC-Skript für CVE-2026-24061 (GNU-Telnetd-Exploit) | Kitploit

Tools/GitHubGitHub/x-croot/cve-2026-24061_poc
SchwachstellenanalyseExploitationNetzwerksicherheitPenetrationstestsRemote-Access-Tool
GitHubx-croot/cve-2026-24061_poc

CVE-2026-24061_POC

# POC-Skript für CVE-2026-24061 (GNU-Telnetd-Exploit)
Repository anzeigen
229vor 9 MonatenNoch nicht geprüft
Teilen

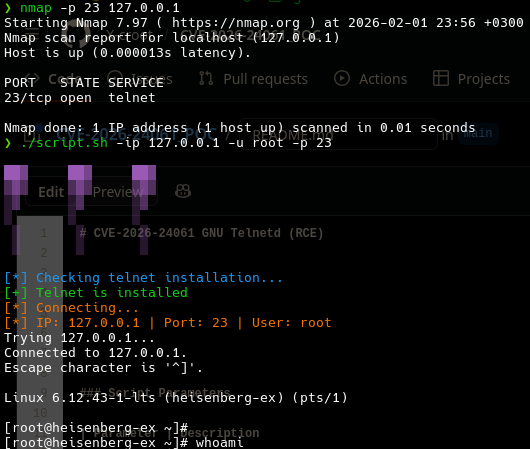
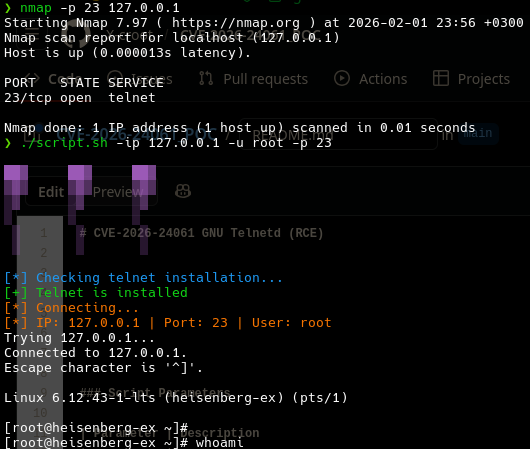
CVE-2026-24061 GNU Telnetd (RCE)

resim

Skriptparameter

ParameterBeschreibungStandardwertErforderlich?Beispiel
-ipGibt die Ziel-IP-Adresse für die Verbindung an.-Ja-ip 192.168.1.10
-uGibt den Benutzernamen für die Telnet-Verbindung an.rootNein-u admin
-pGibt den Port für die Telnet-Verbindung an.23Nein-p 2323

Rechtlicher Haftungsausschluss:

Dieser Proof of Concept (PoC) dient ausschließlich Bildungszwecken. Er wurde entwickelt, um die Existenz einer Schwachstelle in einem System zu demonstrieren und Sicherheitsexperten, Forschern und Entwicklern zu helfen, zu verstehen, wie die Schwachstelle funktioniert.

Durch die Nutzung oder Verbreitung dieses PoC erkennen Sie Folgendes an und stimmen dem zu:

  1. Sie sind allein für die Handlungen verantwortlich, die Sie mit diesem Code ausführen.
  2. Dieser PoC sollte nur auf legale, ethische und verantwortungsvolle Weise verwendet werden.
  3. Verwenden Sie diesen PoC nicht auf Systemen oder Netzwerken, die Ihnen nicht gehören oder für die Sie keine ausdrückliche Genehmigung zum Testen haben.
  4. Der Autor dieses PoC ist nicht verantwortlich für Schäden, Verluste oder Beeinträchtigungen, die durch seine Verwendung entstehen.
  5. Dieser PoC darf nicht für böswillige Zwecke verwendet werden, einschließlich unbefugtem Zugriff, Datendiebstahl oder jeglicher Form von Ausbeutung.
  6. Die Verwendung dieses PoC ohne Autorisierung oder auf Systemen, für die Sie keine ausdrückliche Einwilligung zum Testen haben, kann illegal sein und strafrechtlich verfolgt werden.

Verwenden Sie es verantwortungsvoll und respektieren Sie die Sicherheit anderer.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    319
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    294
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    266

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





