
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Winrar-CVE-2023-40477-POC — CVE-2023-40477 PoC von Wild-Pointer | Kitploit
Tools/GitHubGitHub/wildptr-io/winrar-cve-2023-40477-poc
SchwachstellenanalyseExploitationPenetrationstestsLernen & BildungBinary-Exploitation
GitHubwildptr-io/winrar-cve-2023-40477-poc

Winrar-CVE-2023-40477-POC

CVE-2023-40477 PoC von Wild-Pointer

Repository anzeigen
27825vor 3 JahrenVon Kitploit geprüft
Teilen

CVE-2023-4047 PoC von Wild Pointer

  • Forschung lesen: https://wildptr.io/winrar-cve-2023-40477-poc-new-vulnerability-winrar-security-research/
  • Schwachstelle in Recvol3.cpp: https://www.rarlab.com/vuln_rev3_names.html, https://www.win-rar.com/
  • Betroffen: WinRAR <= 6.22

So testest du es?

Du kannst dein eigenes PoC generieren ODER einfach die beigefügte Demo-RAR-Datei testen (nachweislich zum Absturz von winrar-6.22 beim Extrahieren führend).

  1. PoC generieren - folge cve_2023_40477_poc.py
  2. Demo-RAR-Datei - Extrahiere einfach Rar.rar aus example_poc_after_gen.

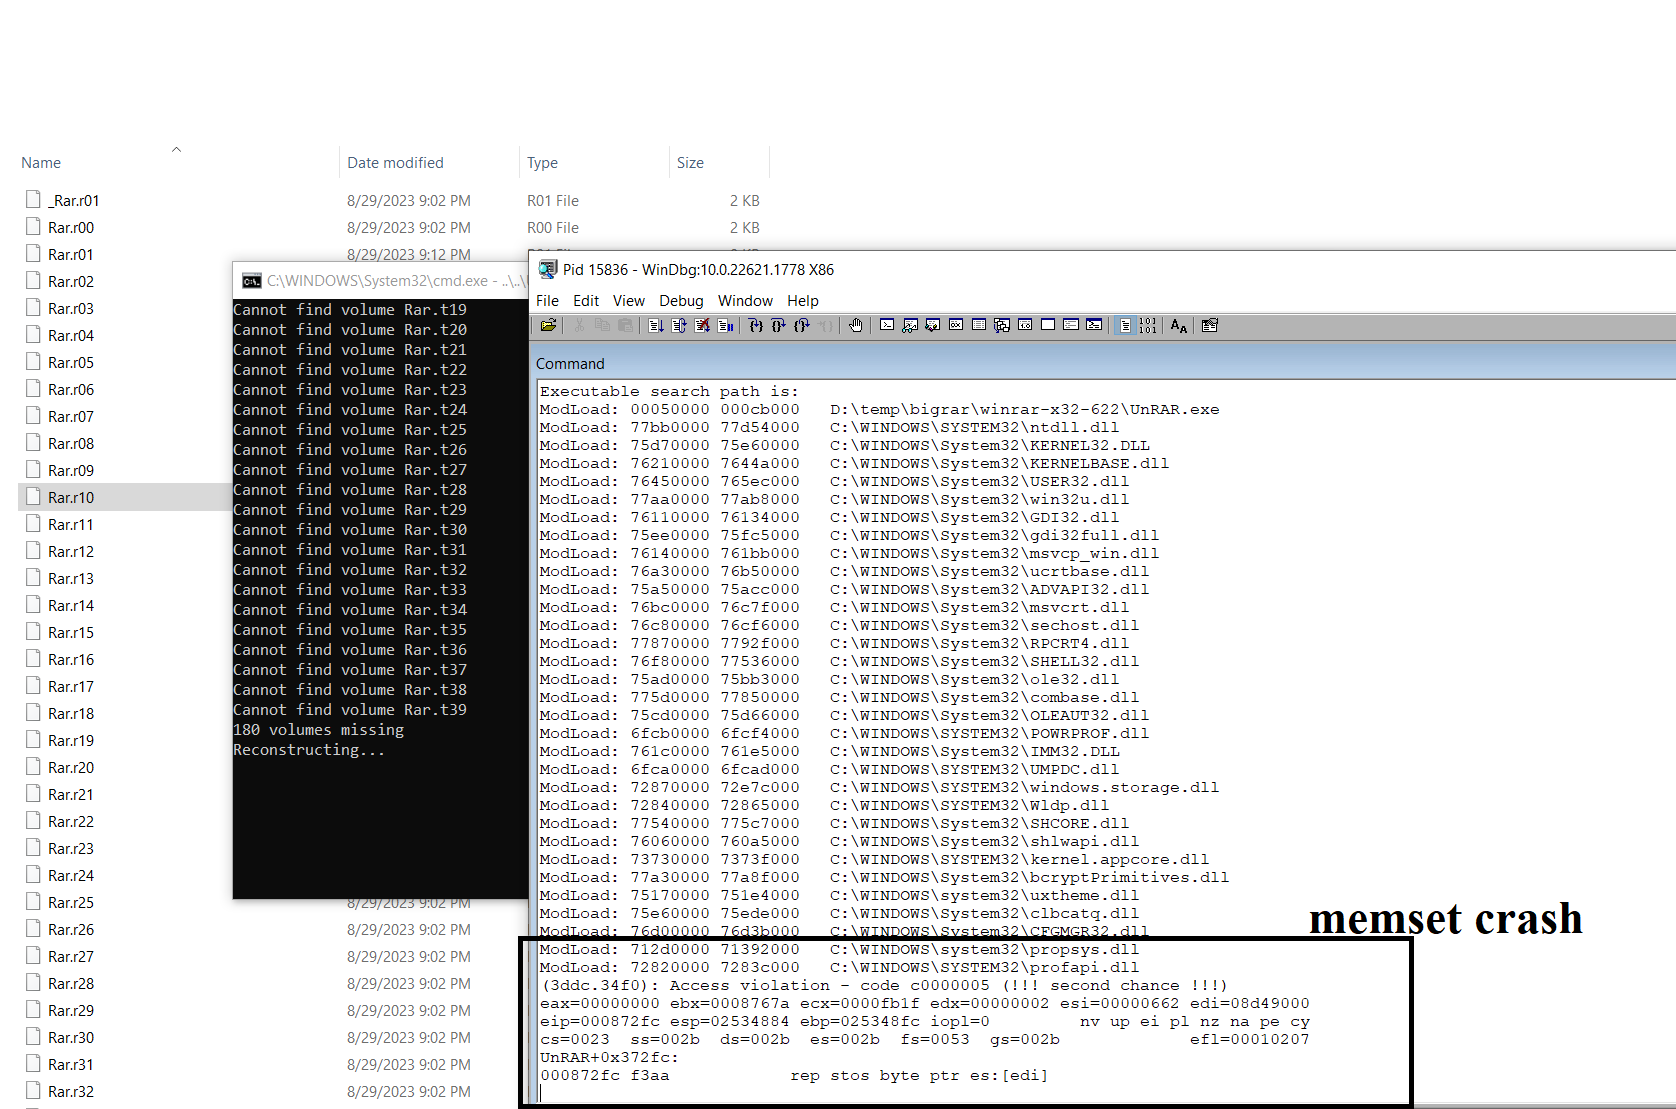
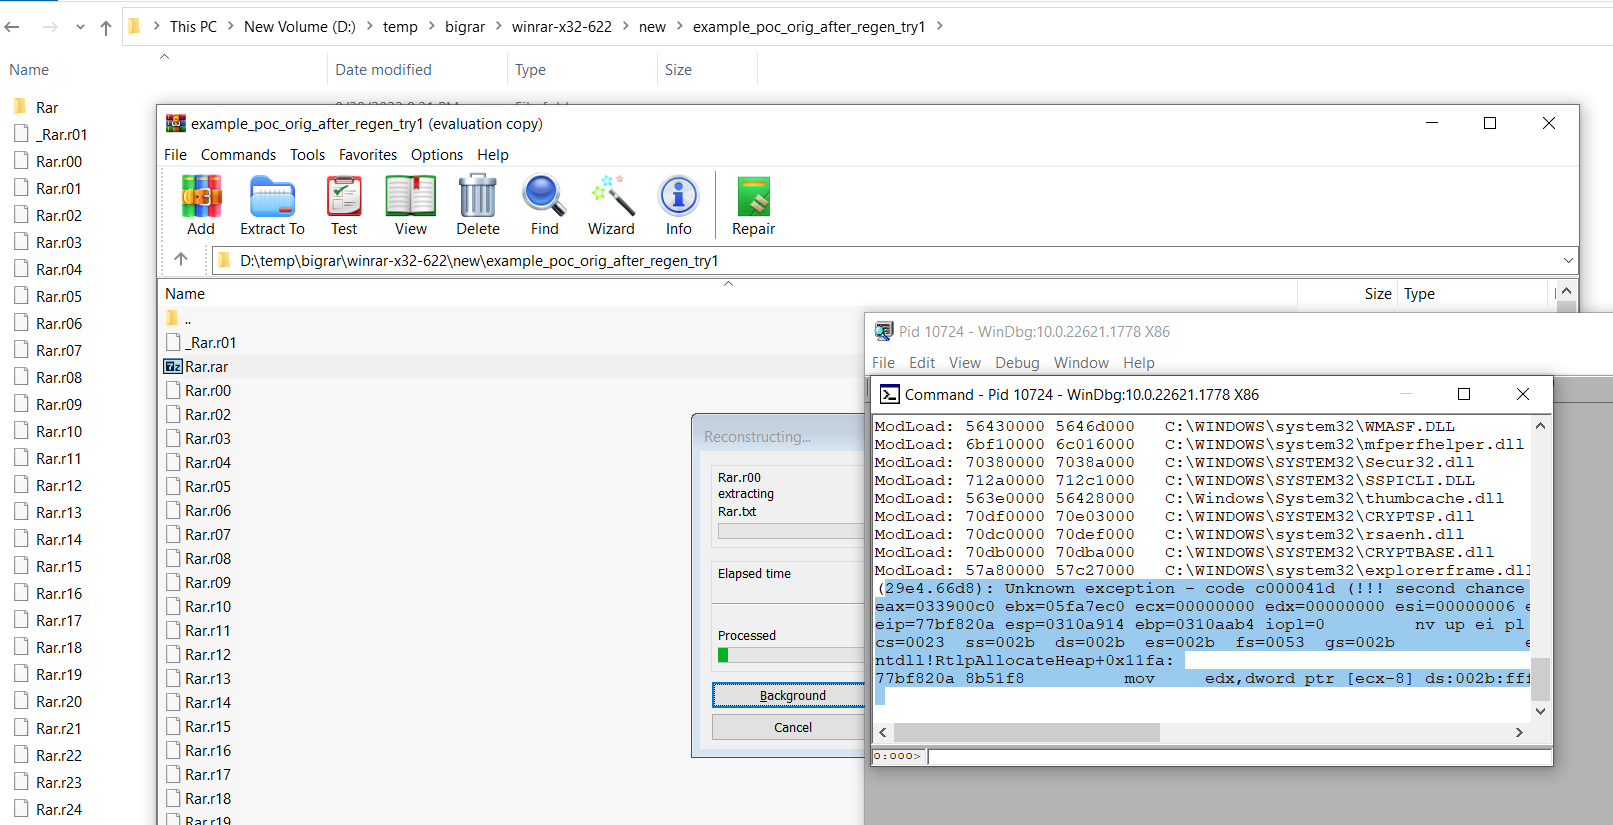
PoC-Absturzbilder

  1. Memset-Absturz -
  2. Heap-Overflow in Winrar -

HAFTUNGSAUSSCHLUSS

Nutzung auf eigene Verantwortung - Der Herausgeber, Autor oder verbundene Unternehmen sind nicht verantwortlich für Handlungen, die durch die Nutzung dieses Codes und/oder Repositorys verursacht, ausgeführt oder erzeugt werden. Dies dient nur und ausschließlich zu Bildungszwecken und enthält ausschließlich ein Demo-Beispiel, nicht um Schaden anzurichten oder Auswirkungen zu verursachen. Verwende dies nur zu Bildungszwecken. Verwende diesen Code nicht für unethisches oder unbeabsichtigtes Verhalten.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →