
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/wezoomagency/grafxploit
AufklärungSchwachstellenanalyseExploitationInformationsbeschaffungWebsicherheitPenetrationstests
GitHubwezoomagency/grafxploit

GrafXploit

Automatisiertes Exploit-Tool für Grafana CVE-2021-43798: Scannt gängige Dateien, die wertvolle Informationen enthalten, und extrahiert SSH-Schlüssel von kompromittierten Benutzern.

Repository anzeigen
423vor 1 JahrNoch nicht geprüft
Teilen

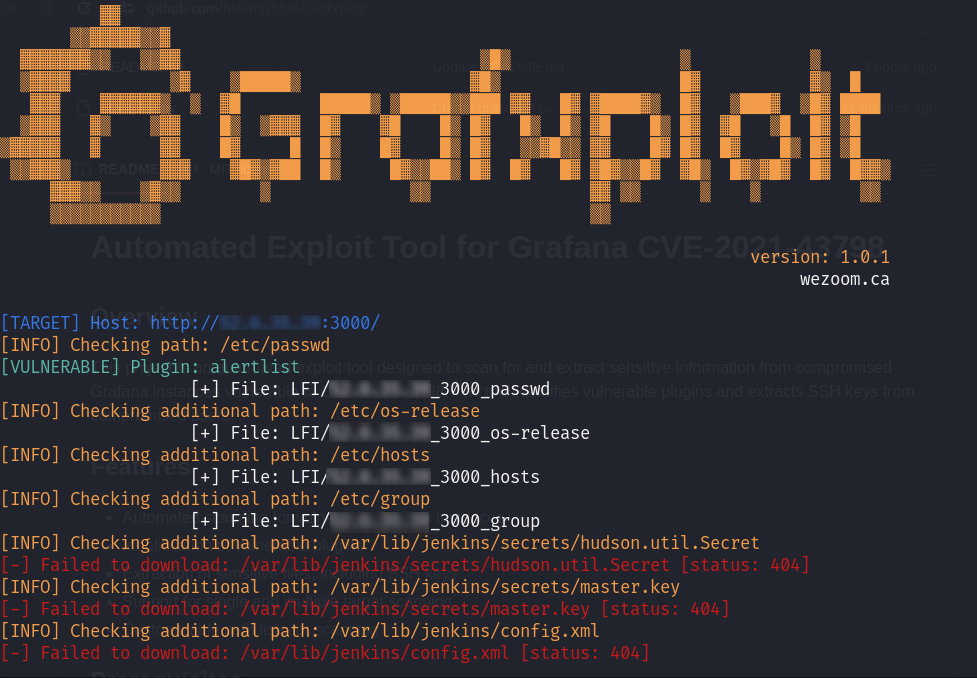
Automatisiertes Exploit-Tool für Grafana CVE-2021-43798

Preview

Übersicht

Dieses Projekt ist ein automatisiertes Exploit-Tool, das dazu dient, kompromittierte Grafana-Instanzen zu scannen und sensible Informationen zu extrahieren, die für CVE-2021-43798 anfällig sind. Das Tool identifiziert anfällige Plugins und extrahiert SSH-Schlüssel von kompromittierten Benutzern.

Funktionen

  • Automatisiertes Scannen nach anfälligen Grafana-Instanzen.
  • Identifizierung anfälliger Plugins.
  • Extraktion sensibler Dateien, einschließlich SSH-Schlüsseln.
  • Unterstützung für das Scannen einzelner und mehrerer Ziele.
  • Anpassbare Pfadlisten für das Scannen.

Voraussetzungen

  • Python 3.x
  • Benötigte Python-Bibliotheken: colorama

Installation

  1. Klonen Sie das Repository:

    git clone https://github.com/hxlxmjxbbxs/grafxploit.git
    cd grafxploit
    
  2. Installieren Sie die benötigte Python-Bibliothek:

    pip install colorama
    

Verwendung

Das Tool kann mit verschiedenen Befehlszeilenoptionen ausgeführt werden, um Ziele, Ausgabeverzeichnisse und zusätzliche zu scannende Pfade anzugeben.

Befehlszeilenoptionen

  • -t, --target: Überprüft ein einzelnes Ziel im Format proto://ip:port.
  • -i, --input-targets: Überprüft mehrere Ziele aus einer Datei im Format proto://ip:port.
  • -o, --output: Verzeichnis, in das die Dateien heruntergeladen werden, falls sie gefunden werden.
  • -p, --paths: Datei mit zusätzlichen zu überprüfenden Pfaden (Standard: common/paths.txt).

Beispiele

  1. Ein einzelnes Ziel scannen:

    python grafxploit.py -t http://192.168.1.100:3000
    
  2. Mehrere Ziele aus einer Datei scannen:

    python grafxploit.py -i targets.txt
    
  3. Ein Ausgabeverzeichnis für heruntergeladene Dateien angeben:

    python grafxploit.py -t http://192.168.1.100:3000 -o output_directory
    

Entwickelt von

  • Halim Jabbes
  • Mohammed Jalal Mahjoubi
  • Fazil Kabkoubi
  • Khodia Gueye

Erstellt am

22-03-2025

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






