 werkamsus/lilith
Lilith - Grundlegendes Reverse-Engineering-Ressourcen für Cybersicherheitsunternehmer in C++


Kostenloses & natives Open Source C++ Remote Administration Tool für Windows
Lilith ist ein konsolenbasiertes, ultraleichtes RAT, entwickelt in C++. Es bietet einen geradlinigen Satz an Befehlen, der eine nahezu vollständige Kontrolle über einen Rechner ermöglicht.
Die Nutzung dieser Software auf einem Gerät, das nicht Ihr eigenes ist, wird dringend abgeraten. Sie müssen eine ausdrückliche Erlaubnis des Eigentümers einholen, wenn Sie Lilith in einer fremden Umgebung verwenden möchten. Jegliche unerlaubte Installation wird wahrscheinlich von der Rechtsordnung verfolgt, in der der (Miss-)brauch stattfindet.
Die Modularität und Erweiterbarkeit dieses RAT sind die Grundlage, auf der es aufgebaut ist. So gelingt es, sehr kompakt, leichtgewichtig und schnell zu bleiben. Sie können andere Dienstprogramme wie Passwort-Wiederherstellungs- oder Keylogging-Tools über Powershell-Skripte herunterladen (Links zu einigen nützlichen Skripten folgen in Kürze) und diese dann ausführen, als ob sie auf Ihrem eigenen Rechner laufen würden. Anschließend können Sie die Ergebnisse hochladen (ebenfalls mit einem PS-Skript) oder direkt vor Ort auswerten (mit dem type-Befehl in der cmd).
| Befehl | Syntax | Anmerkung |
|---|---|---|
| connect | connect <clientID> (connect 0) | Stellt eine Verbindung zu einem Client her |
| exitSession | exitSession | Beendet die aktuelle Sitzung |
| switchSession | switchSession <clientID> (switchSession 2) | Wechselt zu einem anderen Client |
| broadcast | broadcast | Sendet Ihre Befehle an alle Clients |
| keydump | keydump | Gibt die Keylog-Datei aus |
| script | script <scriptname> <scriptparameter> (script keydump keylog.txt) | Führt ein vordefiniertes Skript aus |
| listClients | listClients | Zeigt die Anzahl der verbundenen Clients an |
| remoteControl | remoteControl <C:\program.exe> ODER remoteControl cmd | Weitere Informationen |
| remoteControl | remoteControl | Beendet die remoteControl, falls bereits aktiv |
| restart | restart | Startet den Client neu |
| kill | kill | Beendet den Client |
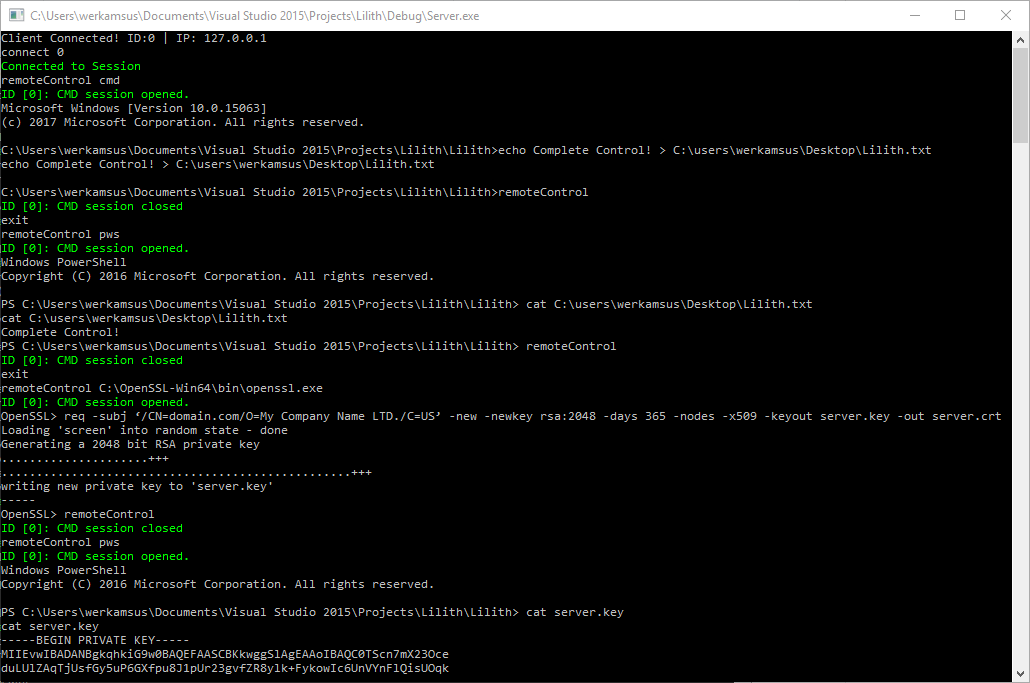
Im Kern dieses RAT liegt die einzigartige Fähigkeit, Befehle remote über CMD, Powershell und fast alle konsolenbasierten Anwendungen auszuführen. Es kann sich automatisch beim Start installieren und hinterher aufräumen. Es verfügt außerdem über einen Fehlerbehandler, der alle Probleme protokolliert. Derzeit ist es nicht zu 100% stabil. Unter „normalen“ Bedingungen läuft es reibungslos und ohne Störungen, aber schwerwiegende Unregelmäßigkeiten bei der Eingabe (d. h. viel Herumspielen damit) können zu Abstürzen führen. Dies wird in naher Zukunft behoben.
Abkürzungen sind: cmd, pws, pws32 für die Eingabeaufforderung, Powershell bzw. Powershell 32-Bit. Sie können diese anstelle eines vollständigen Pfads zur ausführbaren Datei verwenden. Beispiel: remoteControl pws steuert C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe remote.
