 weedhashpeddler/rc4decryption
Missbraucht die von Microsoft signierte tlscsp.dll LOLBin, um RC4-Verschlüsselung/-Entschlüsselung über LsCsp_EncryptHwid auszuführen und den hartcodierten Schlüssel im Speicher für BYOK-Tradecraft zu patchen.

tlscsp.dll — Ghosted Microsoft RC4 LOLBin (BYOK-Verschlüsselungs-/Entschlüsselungsprimitive)
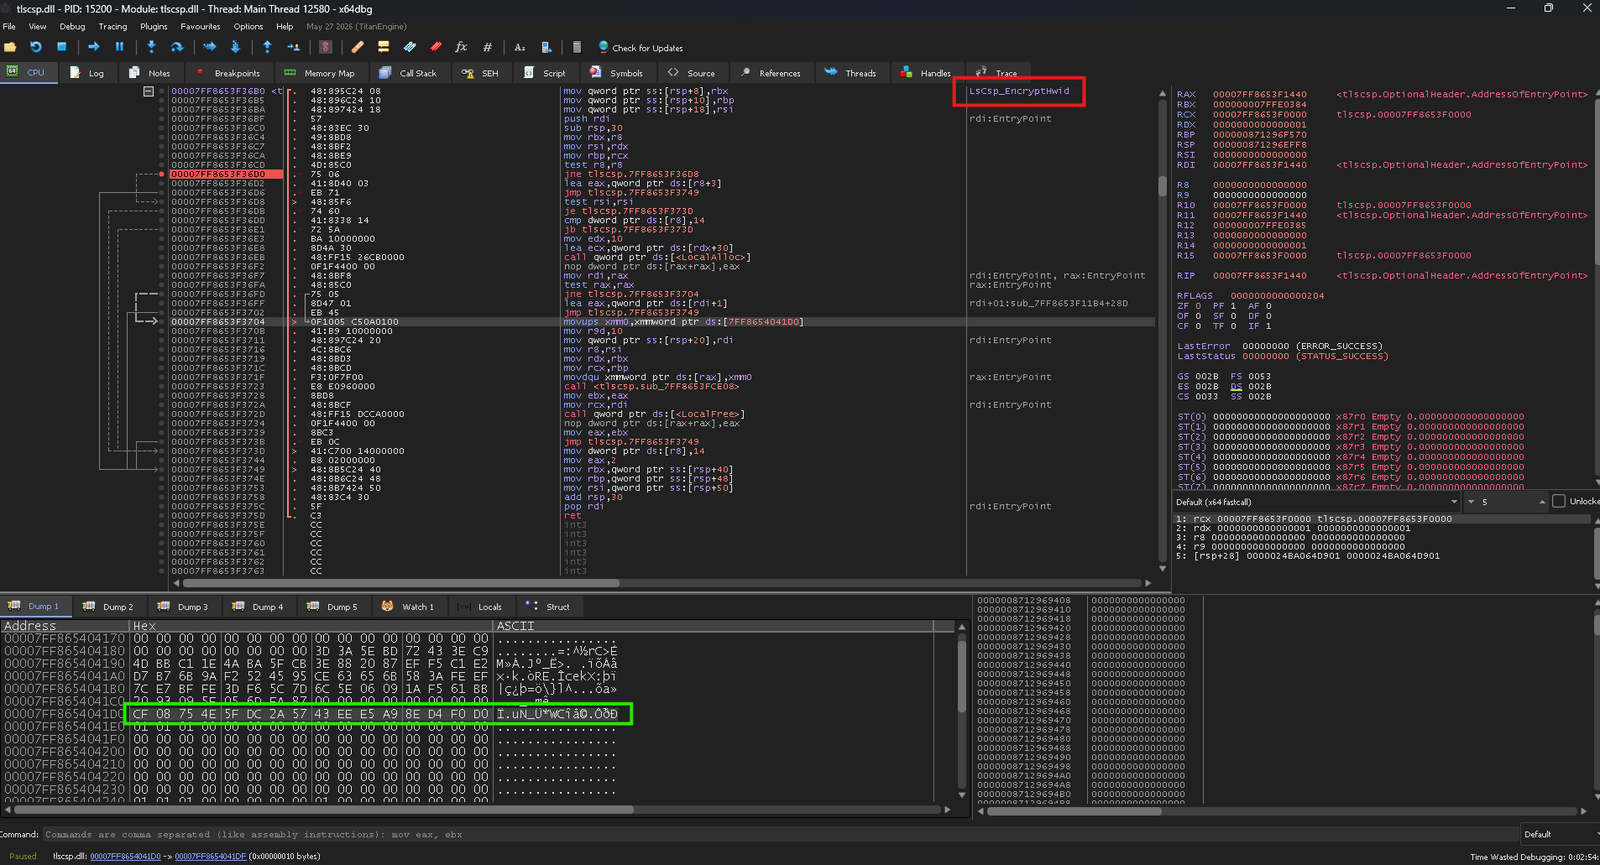
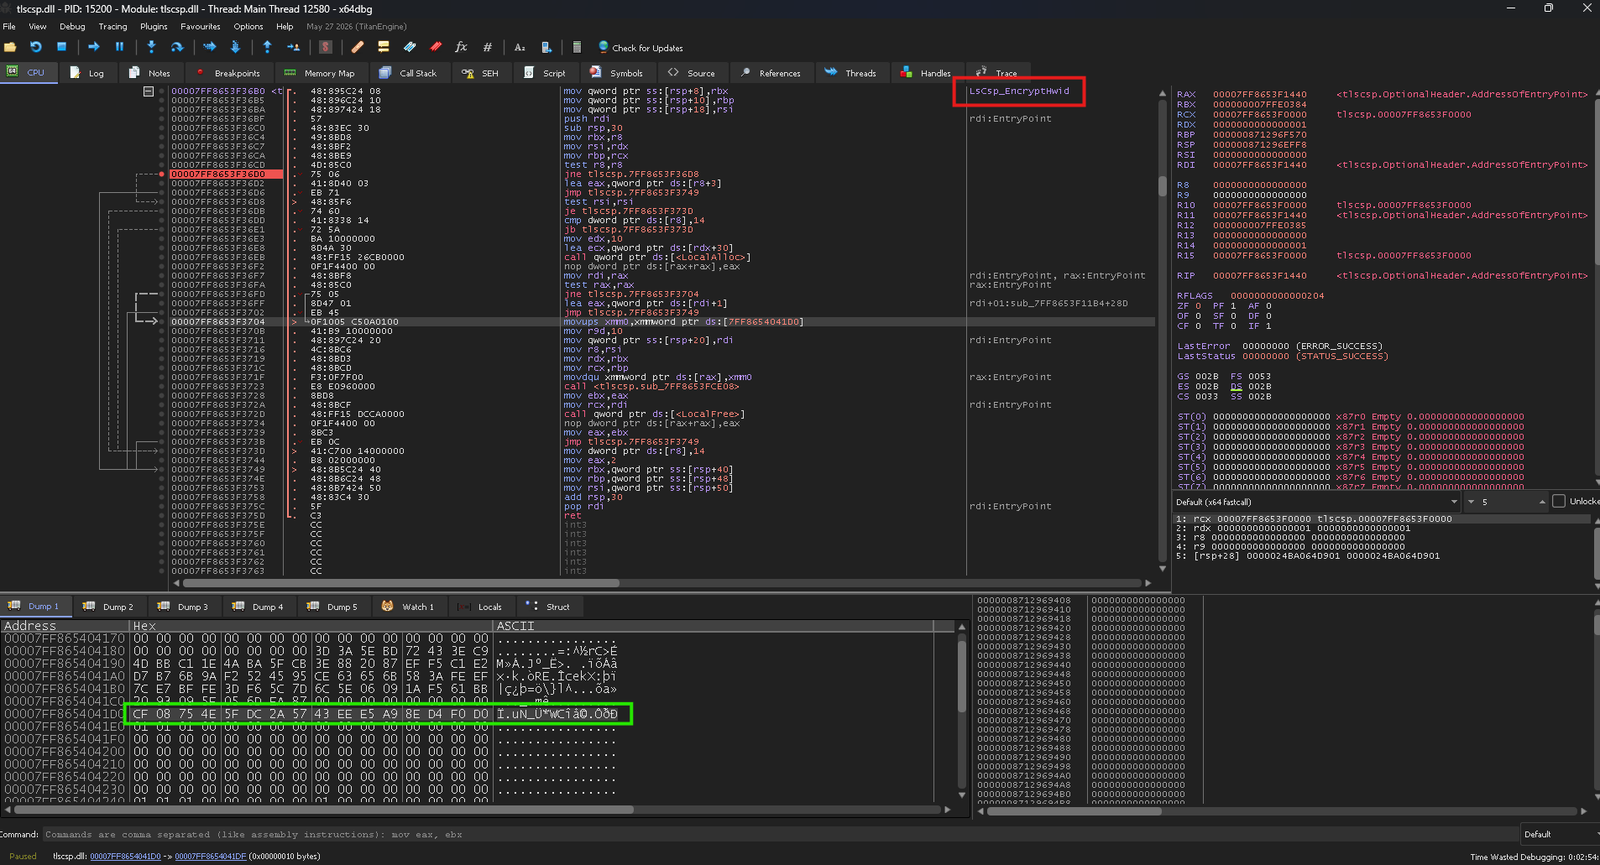
Eine von Microsoft signierte, nie geladene DLL, die einen fest einprogrammierten RC4-Schlüssel enthält. Rufe LsCsp_EncryptHwid auf -> RC4-Verschlüsselung/-Entschlüsselung läuft innerhalb von vertrauenswürdigem Windows-Code ab, mit null Krypto in deiner eigenen Binärdatei.
tlscsp.dll („Microsoft Remote Desktop Services Cryptographic Utility") ist eine
von Microsoft signierte DLL in System32, die standardmäßig nicht geladen wird. Ihr Export
LsCsp_EncryptHwid führt **RC4 mit einem 16-Byte-Schlüssel aus, der in .rdata fest einprogrammiert ist.
Windows 11 neuester Build (25H2). Ältere Windows-Builds enthalten eine leicht abweichende
tlscsp.dll, daher muss der Schlüssel-Offset möglicherweise leicht angepasst werden — hier nicht behandelt.
HINWEIS – Der eingebettete Schlüssel ist öffentlich, sodass jeder entschlüsseln kann. Verwende BYOK (Bring Your Own Key) — patche die 16 Bytes bei base + 0x141D0 im Speicher mit deinem eigenen Schlüssel, bevor du den Export aufrufst. Nun verschlüsselt/entschlüsselt die DLL mit deinem Geheimnis, und dein Loader enthält weiterhin weder einen Schlüssel noch Krypto.