
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/v3ng4mxv1p3r/mobile-drop-device-soc-detection
SchwachstellenscannerExploitationPenetrationstestsMobile SicherheitEinbruchserkennungLernen & BildungRed TeamingIncident ResponseLabs & Praxis
GitHubv3ng4mxv1p3r/mobile-drop-device-soc-detection

Mobile-Drop-Device-SOC-Detection

Ende-zu-Ende-Simulation der Erkennung eines root-losen Android Drop Devices (Casper) unter Verwendung von Wazuh SIEM zur Erfassung von Layer-7-Angriffen wie Shellshock (CVE-2014-6271).

Repository anzeigen
141vor 6 MonatenNoch nicht geprüft
Teilen

🛡️ Projekt Phantom: SOC-Erkennungssimulation für mobiles "Drop Device"

Dieses Projekt demonstriert einen durchgängigen SOC-Lab-Workshop, der simuliert, wie ein nicht autorisiertes, nicht gerootetes Android-Gerät (Casper Via S), das als "Drop Device" innerhalb eines internen Netzwerks eingesetzt wird, durch Wazuh SIEM erkannt wird, wenn es kritische Layer-7-Angriffe (Web-Scanning, RCE) startet.

Dieses Repository zeigt die Verschmelzung von Mobile Penetration Testing (Red Team), SIEM-Log-Integration (Blue Team) und benutzerdefinierter Regel-Erstellung (Detection Engineering) zur Eindämmung der "Shadow Device"-Bedrohung.

🎯 Projektziele (Zusammenfassung für die Führungsebene)

  1. Angriffsvektor: Transformation eines standardmäßigen, nicht gerooteten Mobilgeräts in eine funktionale Penetrationstest-Station (Drop Device) mittels PRoot Debian ohne Hardware-Modifikation (Rooting).
  2. Ausführung: Starten von "unprivilegierten" Reconnaissance-Angriffen (Nmap) und aggressiven Anwendungsschicht-Angriffen (Nikto) gegen einen Ziel-Webserver (Windows 10 / Apache) auf nicht standardmäßigem Port 8080.
  3. Erkennung & Reaktion: Konfiguration von Wazuh SIEM zur Aufnahme der Ziel-Webserver-Logs und automatischen Identifizierung kritischer Exploit-Muster, insbesondere des Shellshock (CVE-2014-6271) RCE-Payloads, zugeordnet zu MITRE ATT&CK-Taktiken.

🏗️ Labor-Architektur & Topologie

  • Angreifer-Einheit (Drop Device): Casper Via S (Android) -> PRoot Debian Container -> Termux über SSH-Tunnel.
  • Zielsystem: Windows 10-Host (IP: 192.168.x.x) mit XAMPP Apache Web Server (Port: 8080).
  • Sicherheitsüberwachung (SOC): Wazuh-Server auf Ubuntu 22.04 (IP: 192.168.x.x) mit Wazuh-Agent auf dem Zielsystem.

⚔️ Betriebsschritte

1. Aufklärung (Red Team)

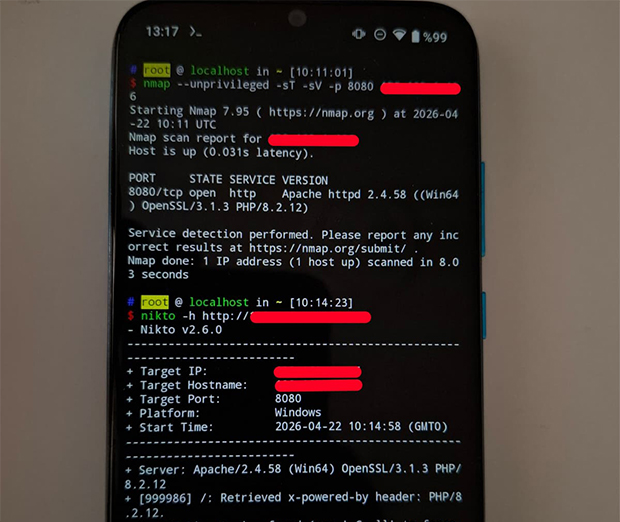
Durchgeführt mit nmap --unprivileged vom Mobilgerät aus, um offene Dienste zu entdecken. Aufgrund von SELinux-Einschränkungen, die die Erstellung von Raw-Sockets auf nicht gerooteten Android-Geräten verhindern, wurden Standard-TCP-Connect-Scans (-sT) verwendet. Der Ziel-Apache-Server wurde auf Port 8080 identifiziert.

2. Exploitation/Scanning (Red Team)

Ein aggressiver Schwachstellenscan mit Nikto gegen die interne IP des Ziels und Port 8080 wurde gestartet. Nikto versuchte, seine Identität zu verschleiern, während es zahlreiche bekannte Exploit-Payloads injizierte.

3. Erkennung & Incident Response (Blue Team/SOC)

Die Apache-access.log vom Windows 10-Ziel wurde über den bereitgestellten Agenten in den Wazuh-Server eingespeist.

Kritisches Log-Detail erfasst: Obwohl Nikto versuchte, seine Scanner-Identität zu verbergen, erkannte Wazuhs tiefgehende Log-Analyse (Regel 31166) erfolgreich den berüchtigten Shellshock-RCE-Payload im Request-Header.

  • Alert Level: 6 (Erhöht)
  • Rule ID: 31166 (Shellshock-Angriffsversuch)
  • CVE: CVE-2014-6271
  • MITRE ATT&CK-Taktik: T1190 (Exploit Public-Facing Application)
  • Quell-IP: 192.168.x.x (Das Casper-Drop-Device)

📸 Nachweise & Visualisierung

A. SOC-Überwachungsübersicht

Dieses Bild fängt das Projekt perfekt ein: Das mobile "Drop Device" aktiv in der Hand und dahinter das SOC-Dashboard mit den Echtzeit-Erkennungsalarmen.
phonelog2

B. Technischer Erkennungsnachweis

Diese Bilder zeigen das spezifische Log-Detail, das von Wazuh SIEM erfasst wurde, mit Hervorhebung des Shellshock-Payloads, der CVE-ID und der MITRE ATT&CK-Techniken.

Wazuh_Shellshock_CVE_Detection

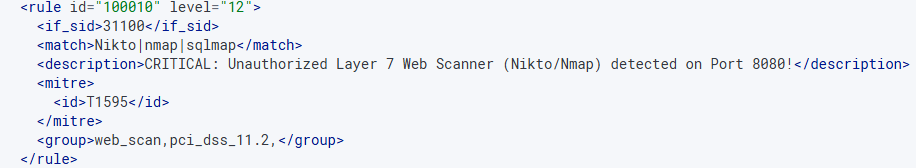
C. Detection Engineering (Bonus)

Zusätzlich zu den integrierten Regeln wurde eine benutzerdefinierte Level-12-Regel erstellt, um verallgemeinerte Web-Scanner-Muster von nicht autorisierten Geräten zu identifizieren, obwohl in diesem Fall der spezifische Shellshock-Alarm (Regel 31166) priorisiert wurde.

Custom_Wazuh_Rule_Creation
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





