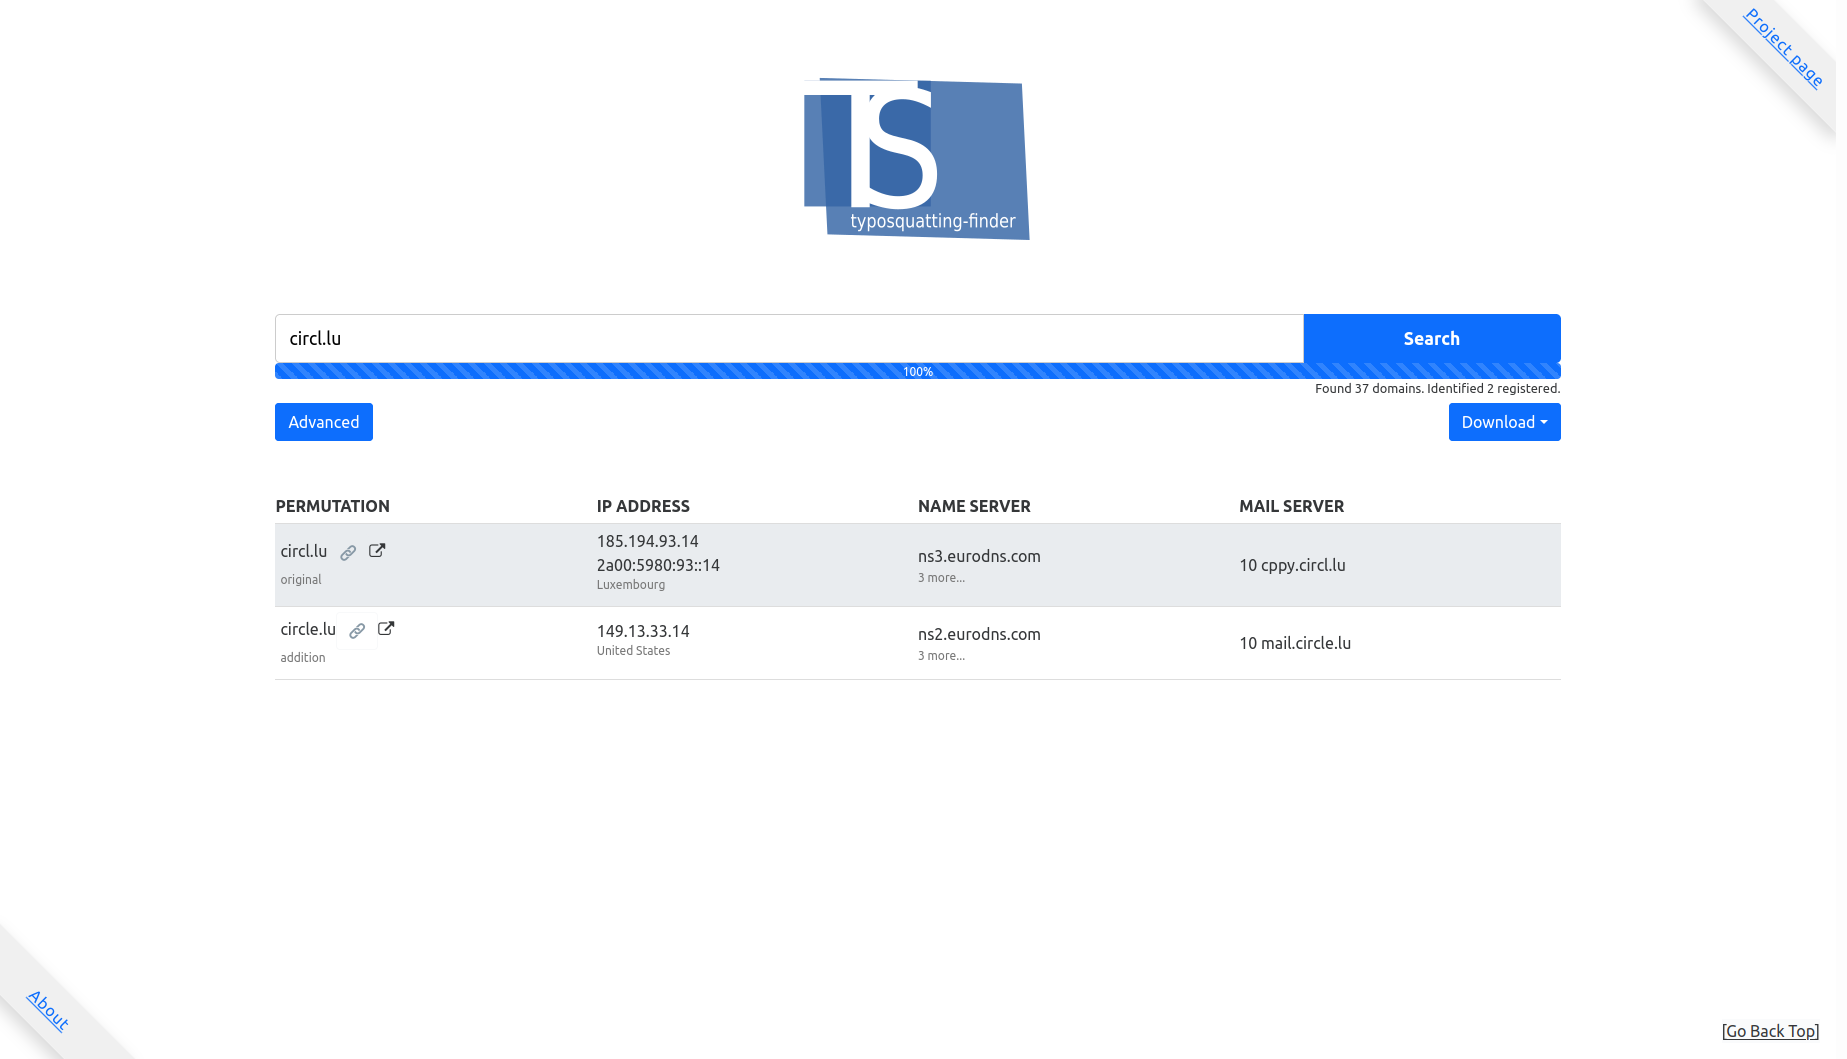
 typosquatter/ail-typo-website
Website für die ail-typo-squatting-Bibliothek

Website für die Bibliothek ail-typo-squatting. Diese Website ist stark von der dnstwist-Website inspiriert.

Das Hauptskript, das ausgeführt werden muss, ist Flask_server.py, aber Sie können mit Folgendem beginnen:
conf/conf.cfg ausfüllenexternal_script/warning_list/generate_warning_list.py ausIn der Option Advanced ist es möglich, Algorithmen auszuwählen, um Variationen eines Domainnamens zu erzeugen.
Es gibt 20 Algorithmen, die ausgewählt werden können. Die Liste finden Sie hier.
Nach einer Suche kann die Liste der Variationen zur Wiederverwendung heruntergeladen werden, und das Ergebnis kann auch im JSON-Format heruntergeladen werden.
Nach einer Suche kann unter dem Button download ein MISP-Event im JSON-Format heruntergeladen werden, oder Sie können zur Seite des MISP-Feeds gehen.
Es ist möglich, die Sitzung zu teilen, indem Sie die URL kopieren, die vom share-Button bereitgestellt wird, der am Ende einer Suche erscheint.
Hinweis: Eine Sitzung wird derzeit für 1 Stunde aufbewahrt
Wenn eine Suche abgeschlossen ist, werden die Ergebnisse in einer Redis-Datenbank gespeichert, um eine Sitzung teilen zu können oder beim zweiten Mal schneller zu sein, wenn eine Domain durchsucht wird.
session_uuid:
url : Domainresult_list : alle Ergebnisse der DNS-Abfrage (werden entfernt)variations_list : Liste der Variationen (nützlich für den Status)stopped : Boolescher Wert, der angibt, ob die Sitzung gestoppt wurde (nützlich, falls jemand anderes dieselbe Domain durchsucht)md5url : md5sum der Domainrequest_algo : Liste der für die Suche verwendeten Algorithmen (nützlich, um nur die Ergebnisse der Sitzung zurückzugeben)md5_of_domain:algo : Liste der Ergebnisse für einen bestimmten Algorithmus (wird verwendet, falls verschiedene Personen dieselbe Domain mit unterschiedlichen Algorithmen durchsuchen)event_manifest:session_uuid : Manifest des Eventsevent_hashes:session_uuid : Hashes des Eventsevent_json:session_uuid : JSON des EventsDies funktioniert nur, wenn Flask_api.py ausgeführt wird.
Zuerst müssen Sie Ihre sid erhalten, indem Sie die Adresse übergeben, die Sie analysieren möchten:
curl http://localhost:7006/scan/<url>
Zweitens können die Ergebnisse der DNS-Prüfung mit folgendem Befehl abgerufen werden:
curl http://localhost:7006/domains/<sid>
Durch die Übergabe von Parametern an die Anfrage ist es möglich, die auszuführenden Algorithmen auszuwählen.
curl "http://localhost:7006/scan/url?charom&add"
runAll
addDash
addTld
addition
changeDotDash
changeOrder
commonMisspelling
doubleReplacement
homoglyph
homophones
missingDot
omission
repetition
replacement
singularPluralize
stripDash
vowelSwap
wrongTld
[
{"circl.lu":{"A":["185.194.93.14"],"AAAA":["2a00:5980:93::14"],"MX":["10 cppy.circl.lu."],"NS":["ns3.eurodns.com.",...],"NotExist":false,"geoip":"Luxembourg"}}, ...
{"complete":1535,"id":"3322fa4f-52a0-43cb-a057-22bc07bdde01","registered":2,"remaining":4372,"total":5907}
]
Der Status des aktuellen Scans befindet sich am Ende der JSON-Ausgabe mit:
complete: Anzahl der geprüften Variationen
id: ID des aktuellen Scans
registered: Anzahl der Variationen, die per DNS erreichbar sind
remaining: Anzahl der noch zu prüfenden Variationen, um den Scan abzuschließen
total: Anzahl der generierten Variationen






