Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
cve — Sammle und aktualisiere alle verfügbaren und neuesten CVEs mit ihren PoCs. | Kitploit
Tools/GitHubGitHub/trickest/cve
Exploit-FrameworksSchwachstellenanalyseInformationsbeschaffungPenetrationstestsKuratierte Ressourcen
GitHubtrickest/cve

cve

Sammle und aktualisiere alle verfügbaren und neuesten CVEs mit ihren PoCs.

Repository anzeigen
8.0k979221vor 1 TagVon Kitploit geprüft
Webseite

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE PoC Tweet

Fast jeder öffentlich verfügbare CVE-PoC.

Aktuell heißeste CVEs

TitelURL
CVE-2022-0001/trickest/cve/blob/main/2022/CVE-2022-0001.md
CVE-2022-25297/trickest/cve/blob/main/2022/CVE-2022-25297.md
CVE-2022-1388/trickest/cve/blob/main/2022/CVE-2022-1388.md
CVE-2022-25451/trickest/cve/blob/main/2022/CVE-2022-25451.md

Um den vollständigen Verlauf zu sehen, gehe hierhin

So funktioniert es

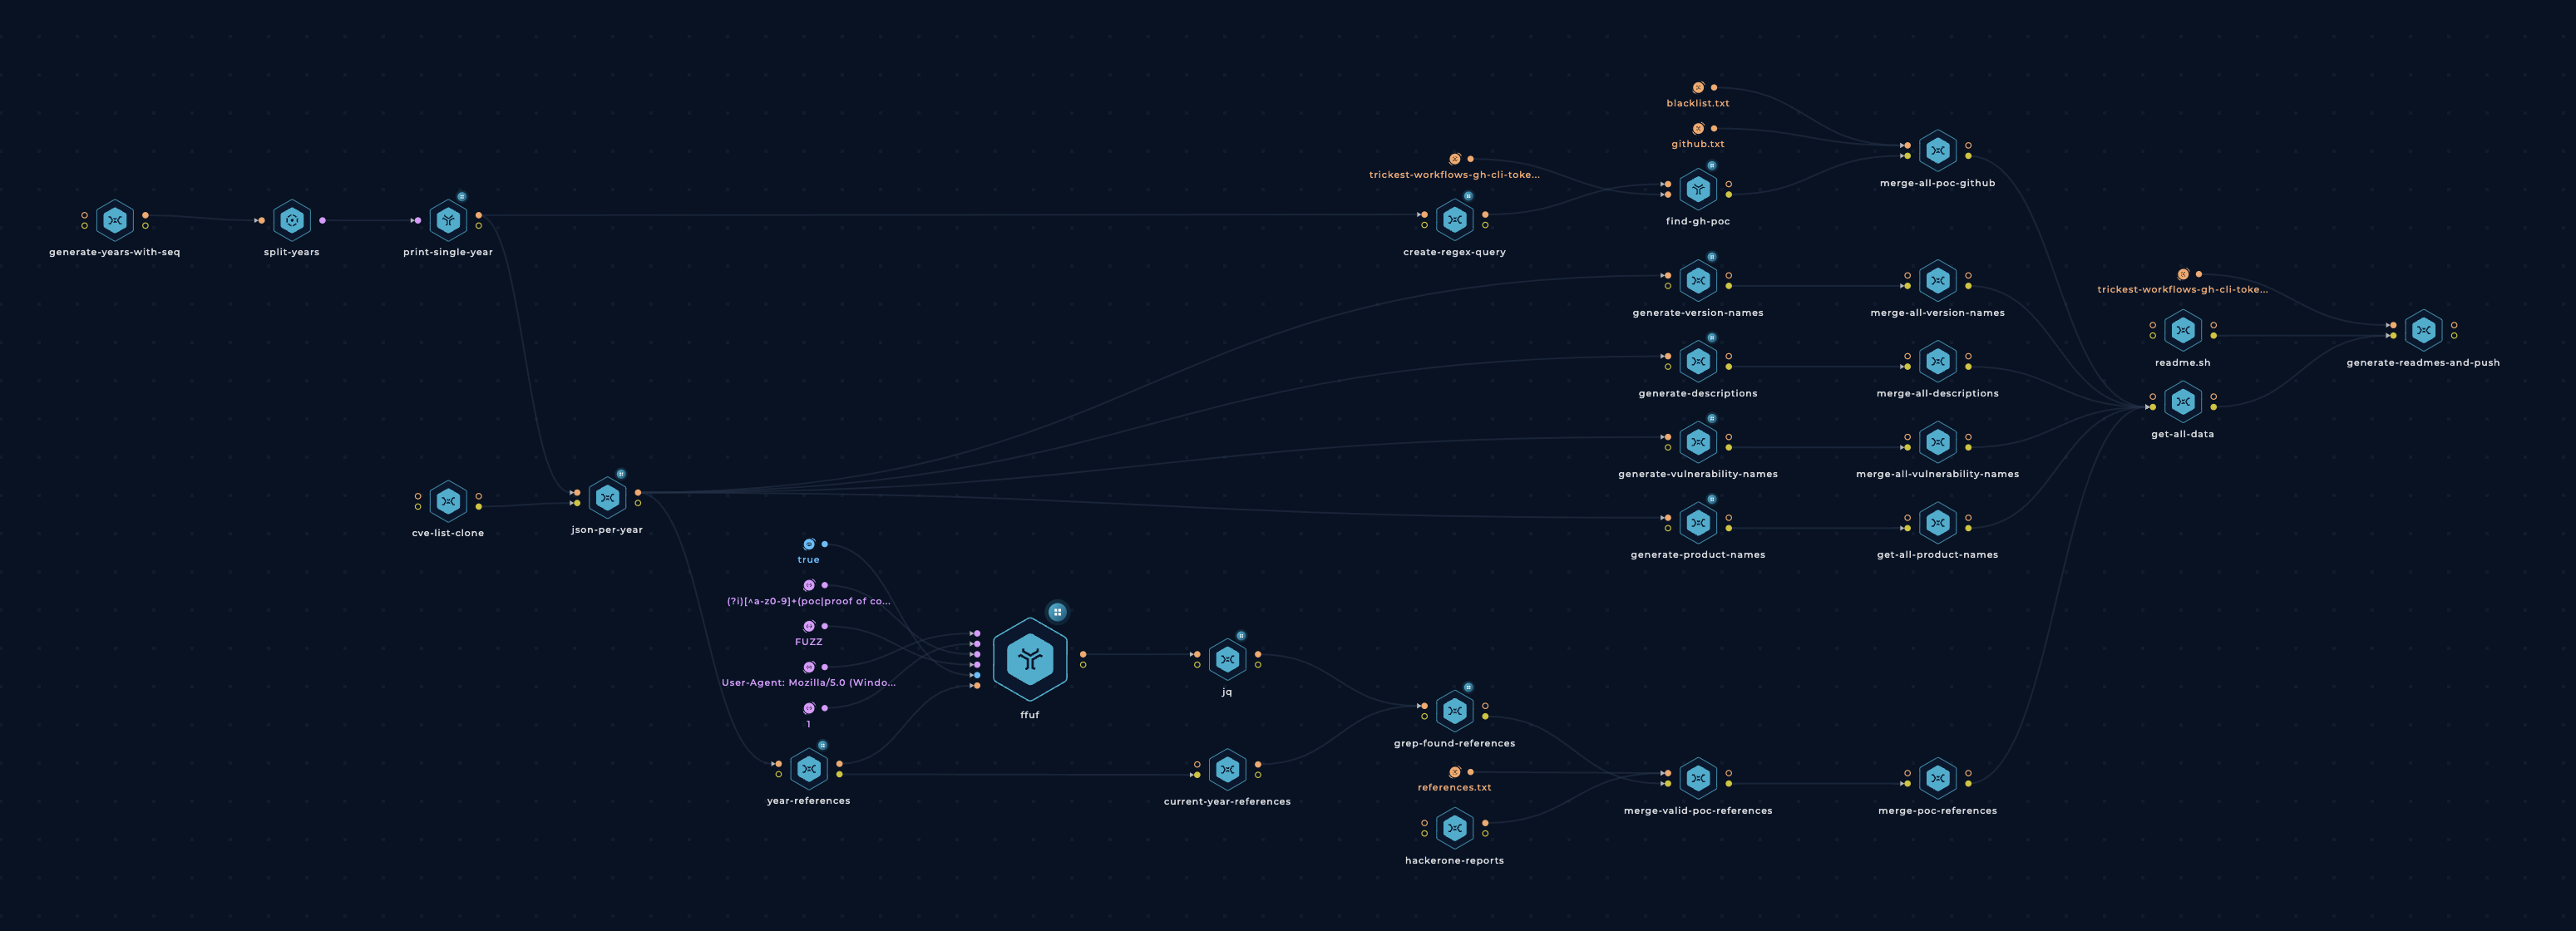
Trickest Workflow-Architektur

Trickest Workflow - PoC

TB; DZ (Too big; didn't zoom):

  • CVE-Details aus cvelistV5 sammeln (Shoutout an das CVE Project!)
  • CVEs nach Jahr aufteilen.
  • PoCs für jede CVE mit 2 Techniken finden:
    1. Referenzen

      • Die References jeder CVE sammeln.
      • Prüfen, ob eine davon auf einen PoC verweist, mithilfe von ffuf und einer Liste von Schlüsselwörtern

      Regex: (?i)[^a-z0-9]+(poc|proof of concept|proof[-_]of[-_]concept)[^a-z0-9]+

      (Danke @joohoi!)

      Hinweis: ffuf ist großartig für weit mehr als nur Content Discovery.

      CVEs abrufen, die in HackerOne-Reports referenziert werden - AllVideoPocsFromHackerOne (Danke @zeroc00I!)

    2. Github

      • PoC-Links aus einem vorab gesammelten Datensatz von GitHub-Repositories hinzufügen, die CVE-IDs erwähnen (erzeugt von unserem find-gh-poc-Workflow), sowie Links, die aus den vorhandenen PoC-Dateien des Repositories gewonnen wurden.
  • Die frischen Ergebnisse in das Repository zusammenführen, ohne die manuell committeten Daten zu überschreiben.
  • Falsch-Positive mithilfe von blacklist.txt herausfiltern.
  • Alle gefundenen PoCs zusammenführen.
  • GitHub-Badges für jede betroffene Softwareversion mithilfe von shields.io generieren.
  • Alles in gut lesbare Markdown-Dateien schreiben.

Wie beschrieben wird fast alles in diesem Repository automatisch generiert. Wir haben den Workflow sorgfältig entworfen (und entwickeln ihn weiter), um sicherzustellen, dass die Ergebnisse so genau wie möglich sind.

Anwendungsfälle

  • Stöbern, einen schönen PoC finden und loslegen!
  • Das Repository beobachten, um Benachrichtigungen über neue PoCs zu erhalten, sobald sie öffentlich werden.
  • Nach einem bestimmten Produkt (oder mehreren) (und gegebenenfalls Version) suchen, um alle öffentlichen Exploits dafür zu finden.
  • Den Atom-Feed für ein bestimmtes Produkt (oder mehrere) überwachen.
  • Eine durchsuchbare HTML-Tabelle mit der Vorlage und dem Skript in summary_html erstellen
    • Beispiel: https://www.andrewmohawk.com/cve_summary (Danke @AndrewMohawk!)

Mitwirken

Alle Beiträge/Ideen/Vorschläge sind willkommen! Erstelle ein neues Ticket über GitHub issues oder tweete uns an @trick3st.

Baue deine eigenen Workflows

Wir glauben an den Wert des Tüftelns; Standardlösungen reichen selten aus. Melde dich für eine Trickest-Demo an, um diesen Workflow an deinen Anwendungsfall anzupassen, Zugriff auf viele weitere Workflows zu erhalten oder deine eigenen Workflows von Grund auf zu erstellen!

Tool herunterladen