Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
JXL_Infotainment_CVE-2025-69515 — Proof-of-Concept-Exploit für CVE-2025-69515, das statisches GPS-Spoofing auf JXL-9-Zoll-Android-Infotainment-Einheiten mittels SDR-basierter Signalinjektion demonstriert, ohne Integritätsprüfung auf dem GNSS-Eingangspfad. | Kitploit
Tools/GitHubGitHub/thorat-shubham/jxl_infotainment_cve-2025-69515
Embedded-System-SicherheitIoT-SicherheitSchwachstellenanalyseExploitationPenetrationstestsHardware- & IoT-SicherheitRed Teaming
GitHub
Teilen
thorat-shubham/jxl_infotainment_cve-2025-69515

JXL_Infotainment_CVE-2025-69515

Proof-of-Concept-Exploit für CVE-2025-69515, das statisches GPS-Spoofing auf JXL-9-Zoll-Android-Infotainment-Einheiten mittels SDR-basierter Signalinjektion demonstriert, ohne Integritätsprüfung auf dem GNSS-Eingangspfad.

Repository anzeigen
75vor 7 MonatenNoch nicht geprüft

CVE-2025-69515

Angriffsname

Attack


📂 Zusätzliche Details

Betroffenes Produkt

  • < JXL 9 Inch Car Android Double Din Player - Android-Version 12.0 >

Betroffene Komponenten

  • GNSS-Empfängermodul / GPS-Chipsatz
  • Infotainment-Navigationsmodul
  • Location Services Framework

Angriffsvektor

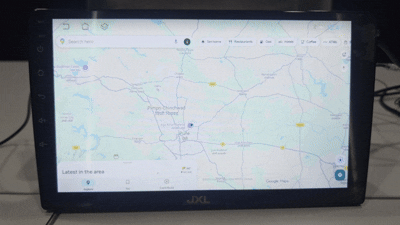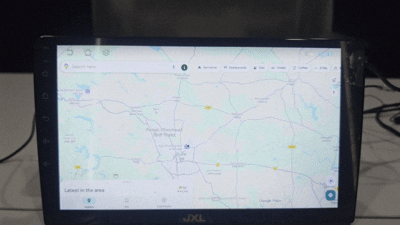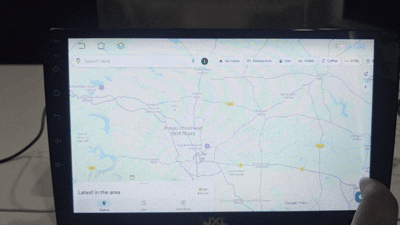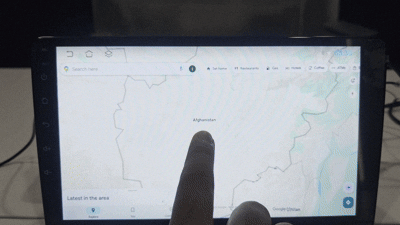
  • Die Infotainment-Einheit kann angegriffen werden, indem mit einem SDR-Gerät manipulierte GPS-Signale ausgestrahlt werden. Da der GNSS-Eingangspfad keine Integritätsvalidierung aufweist, akzeptiert das System möglicherweise stärkere, aus der Nähe gesendete manipulierte Signale, wodurch eine Fernmanipulation des Standorts ohne physischen Zugriff ermöglicht wird.

CVSS-Score: 5.4

  • AV:A (Angrenzend): Der Angreifer muss sich in HF-Nähe befinden, um manipulierte GPS-Signale auszustrahlen
  • AC:L (Niedrig): Keine komplexen Bedingungen über die Signalübertragung hinaus
  • PR:N (Keine): Keine Authentifizierung erforderlich
  • UI:N (Keine): Keine Benutzerinteraktion erforderlich
  • S:U (Unverändert): Auswirkung auf das Infotainment-System beschränkt
  • C:N (Keine): Keine Auswirkung auf die Vertraulichkeit der Daten
  • I:L (Niedrig): Integritätsauswirkung (Standortdaten manipuliert)
  • A:L (Niedrig): Verfügbarkeitsauswirkung (Zuverlässigkeit der Navigation beeinträchtigt)

Danksagungen

  • Forscher: Shubham S. Thorat
  • Organisation: Payatu Security Consulting Pvt. Ltd.

📜 Referenzen

  • CVE-2025-69515 Bericht

POC

Demo GIF

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →