
 thongor77/nmlinux
Einheitliches Netzwerk-Toolkit für Linux — Python 3 + PySide6



Ein einheitliches Netzwerk-Toolkit für Linux und macOS — inspizieren, verbinden, diagnostizieren.
NMLinux ist eine einzige, einheitliche GUI, die 29 Netzwerkmodule in einem Fenster vereint: Interface-Überwachung, Wi-Fi, DNS, SSH-Terminal, Firewall-Viewer, Topologie-Karte, Traceroute und mehr. Von Grund auf in Python und PySide6 (Qt 6) entwickelt, mit 8 Oberflächensprachen und ohne externe Abhängigkeiten außer den Standard-Systemwerkzeugen.
[!NOTE] NMLinux steht in keiner Verbindung zum Linux-Systemdaemon
/usr/bin/NetworkManager(NetworkManager von Red Hat/GNOME). NMLinux ist ein eigenständiges Projekt, das von Grund auf in Python und PySide6 entwickelt wurde.
Entwickelt mit Claude Code (Anthropic) und der Mitwirkung seines Autors.
NMLinux wird mit KI-Unterstützung entwickelt — konkret mit Claude Code — und das wird in diesem Repo nirgends verheimlicht. Nahezu jedes ernsthafte Softwareprojekt setzt heute irgendwo in seiner Pipeline KI ein, ob es das zugibt oder nicht. Die Frage „war KI beteiligt" ist also nicht die interessante. Die interessante Frage ist: Fängt irgendetwas es ab, wenn die KI etwas falsch macht?
Hier ist, was das tut, falls Sie lieber selbst nachprüfen möchten, statt mir einfach zu glauben:
pytest tests/ -v. Reine Logik plus eine Handvoll echter Qt-Widget-Tests (Menüs, Tabellen), ohne die interessanten Teile wegzumocken.docs/Decisions-Techniques.md — jede nicht offensichtliche technische Entscheidung, die verworfenen Alternativen und die gefundenen und behobenen Bugs (einschließlich der von KI eingeführten), mit schriftlich festgehaltener Begründung.docs/Architecture.md und docs/Carte-des-Modules.md — die tatsächliche Struktur des Codes, synchron mit dem gehalten, was ausgeliefert wird.Nichts davon existiert, weil der KI nicht zu trauen wäre. Es existiert, weil nichts ohne einen Prozess ausgeliefert werden sollte, der es prüft — handgeschriebener Code eingeschlossen. Beurteilen Sie das Ergebnis und wie es verifiziert wird, nicht das Werkzeug, das beim Schreiben geholfen hat.
Trotzdem einen Bug gefunden? Das ist nützlich, nicht peinlich — eröffnen Sie ein Issue.
GitHub Discussions sind offen — teilen Sie Feedback, melden Sie Ideen, stellen Sie Fragen oder sagen Sie einfach Hallo. Der Autor hat über 30 Jahre Erfahrung in Infrastruktur und Betrieb und hat dieses Tool gebaut, weil es auch für Linux gute, freie und einfache Software geben sollte.
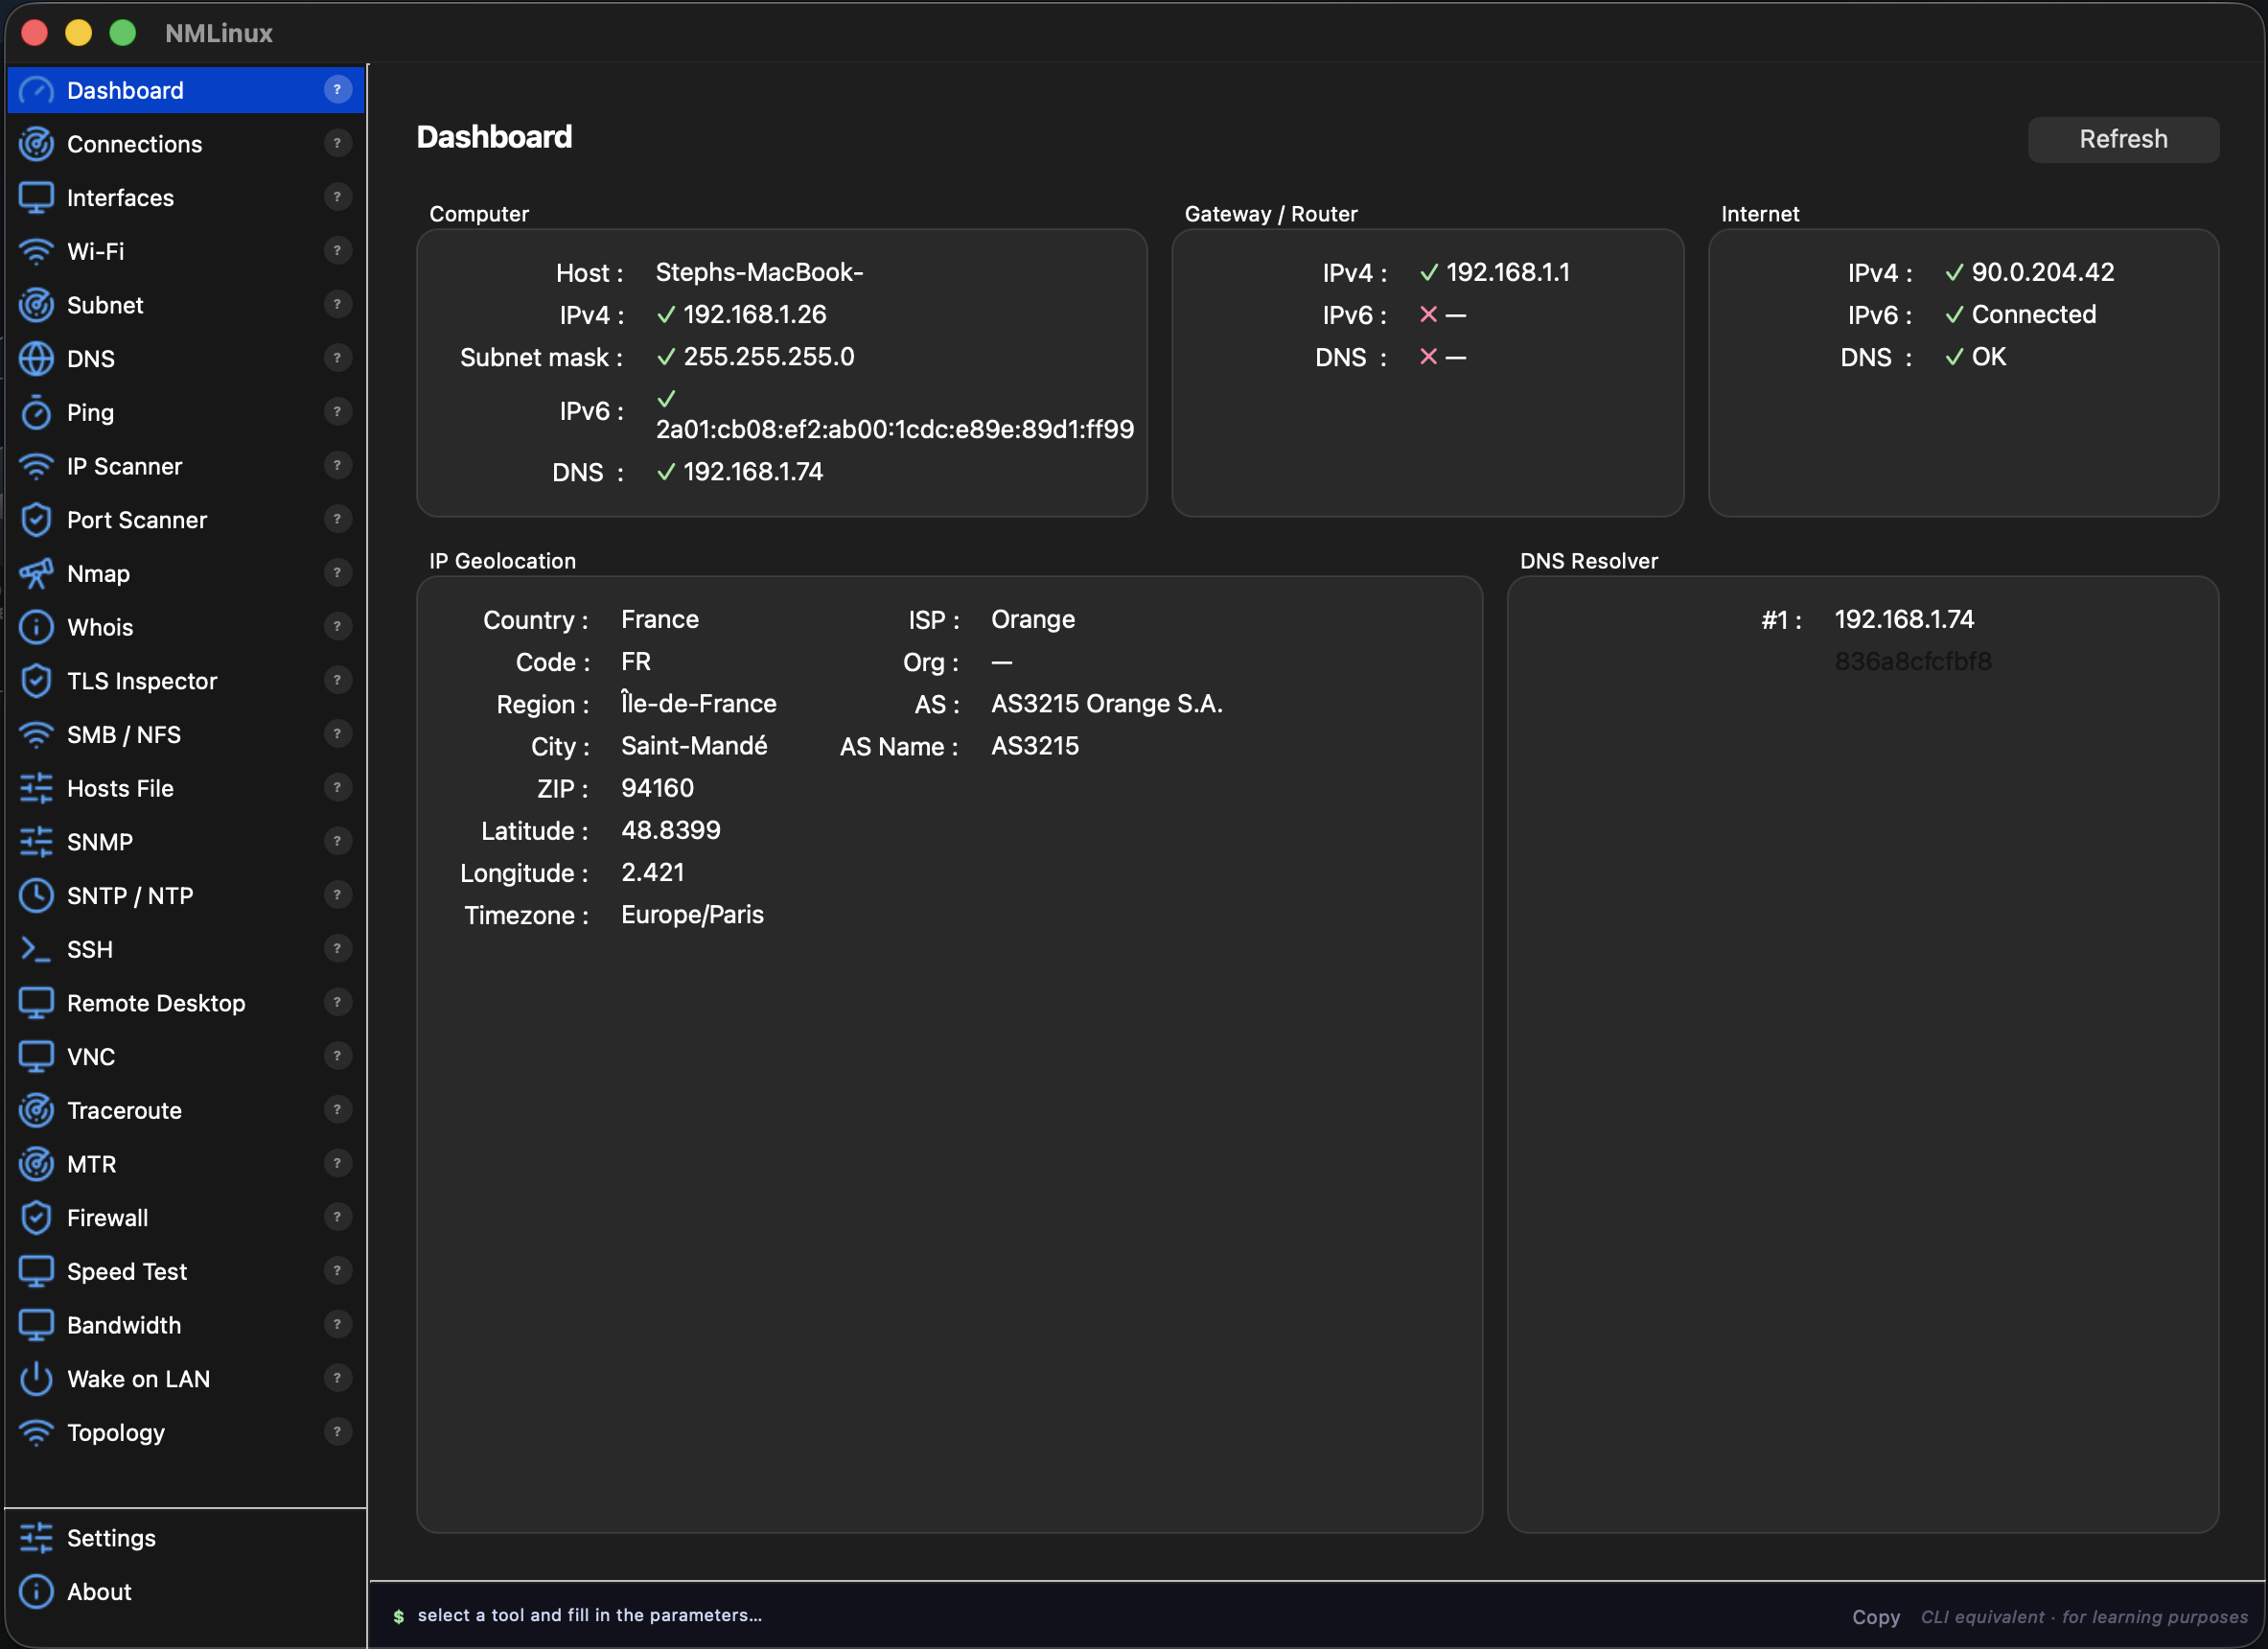
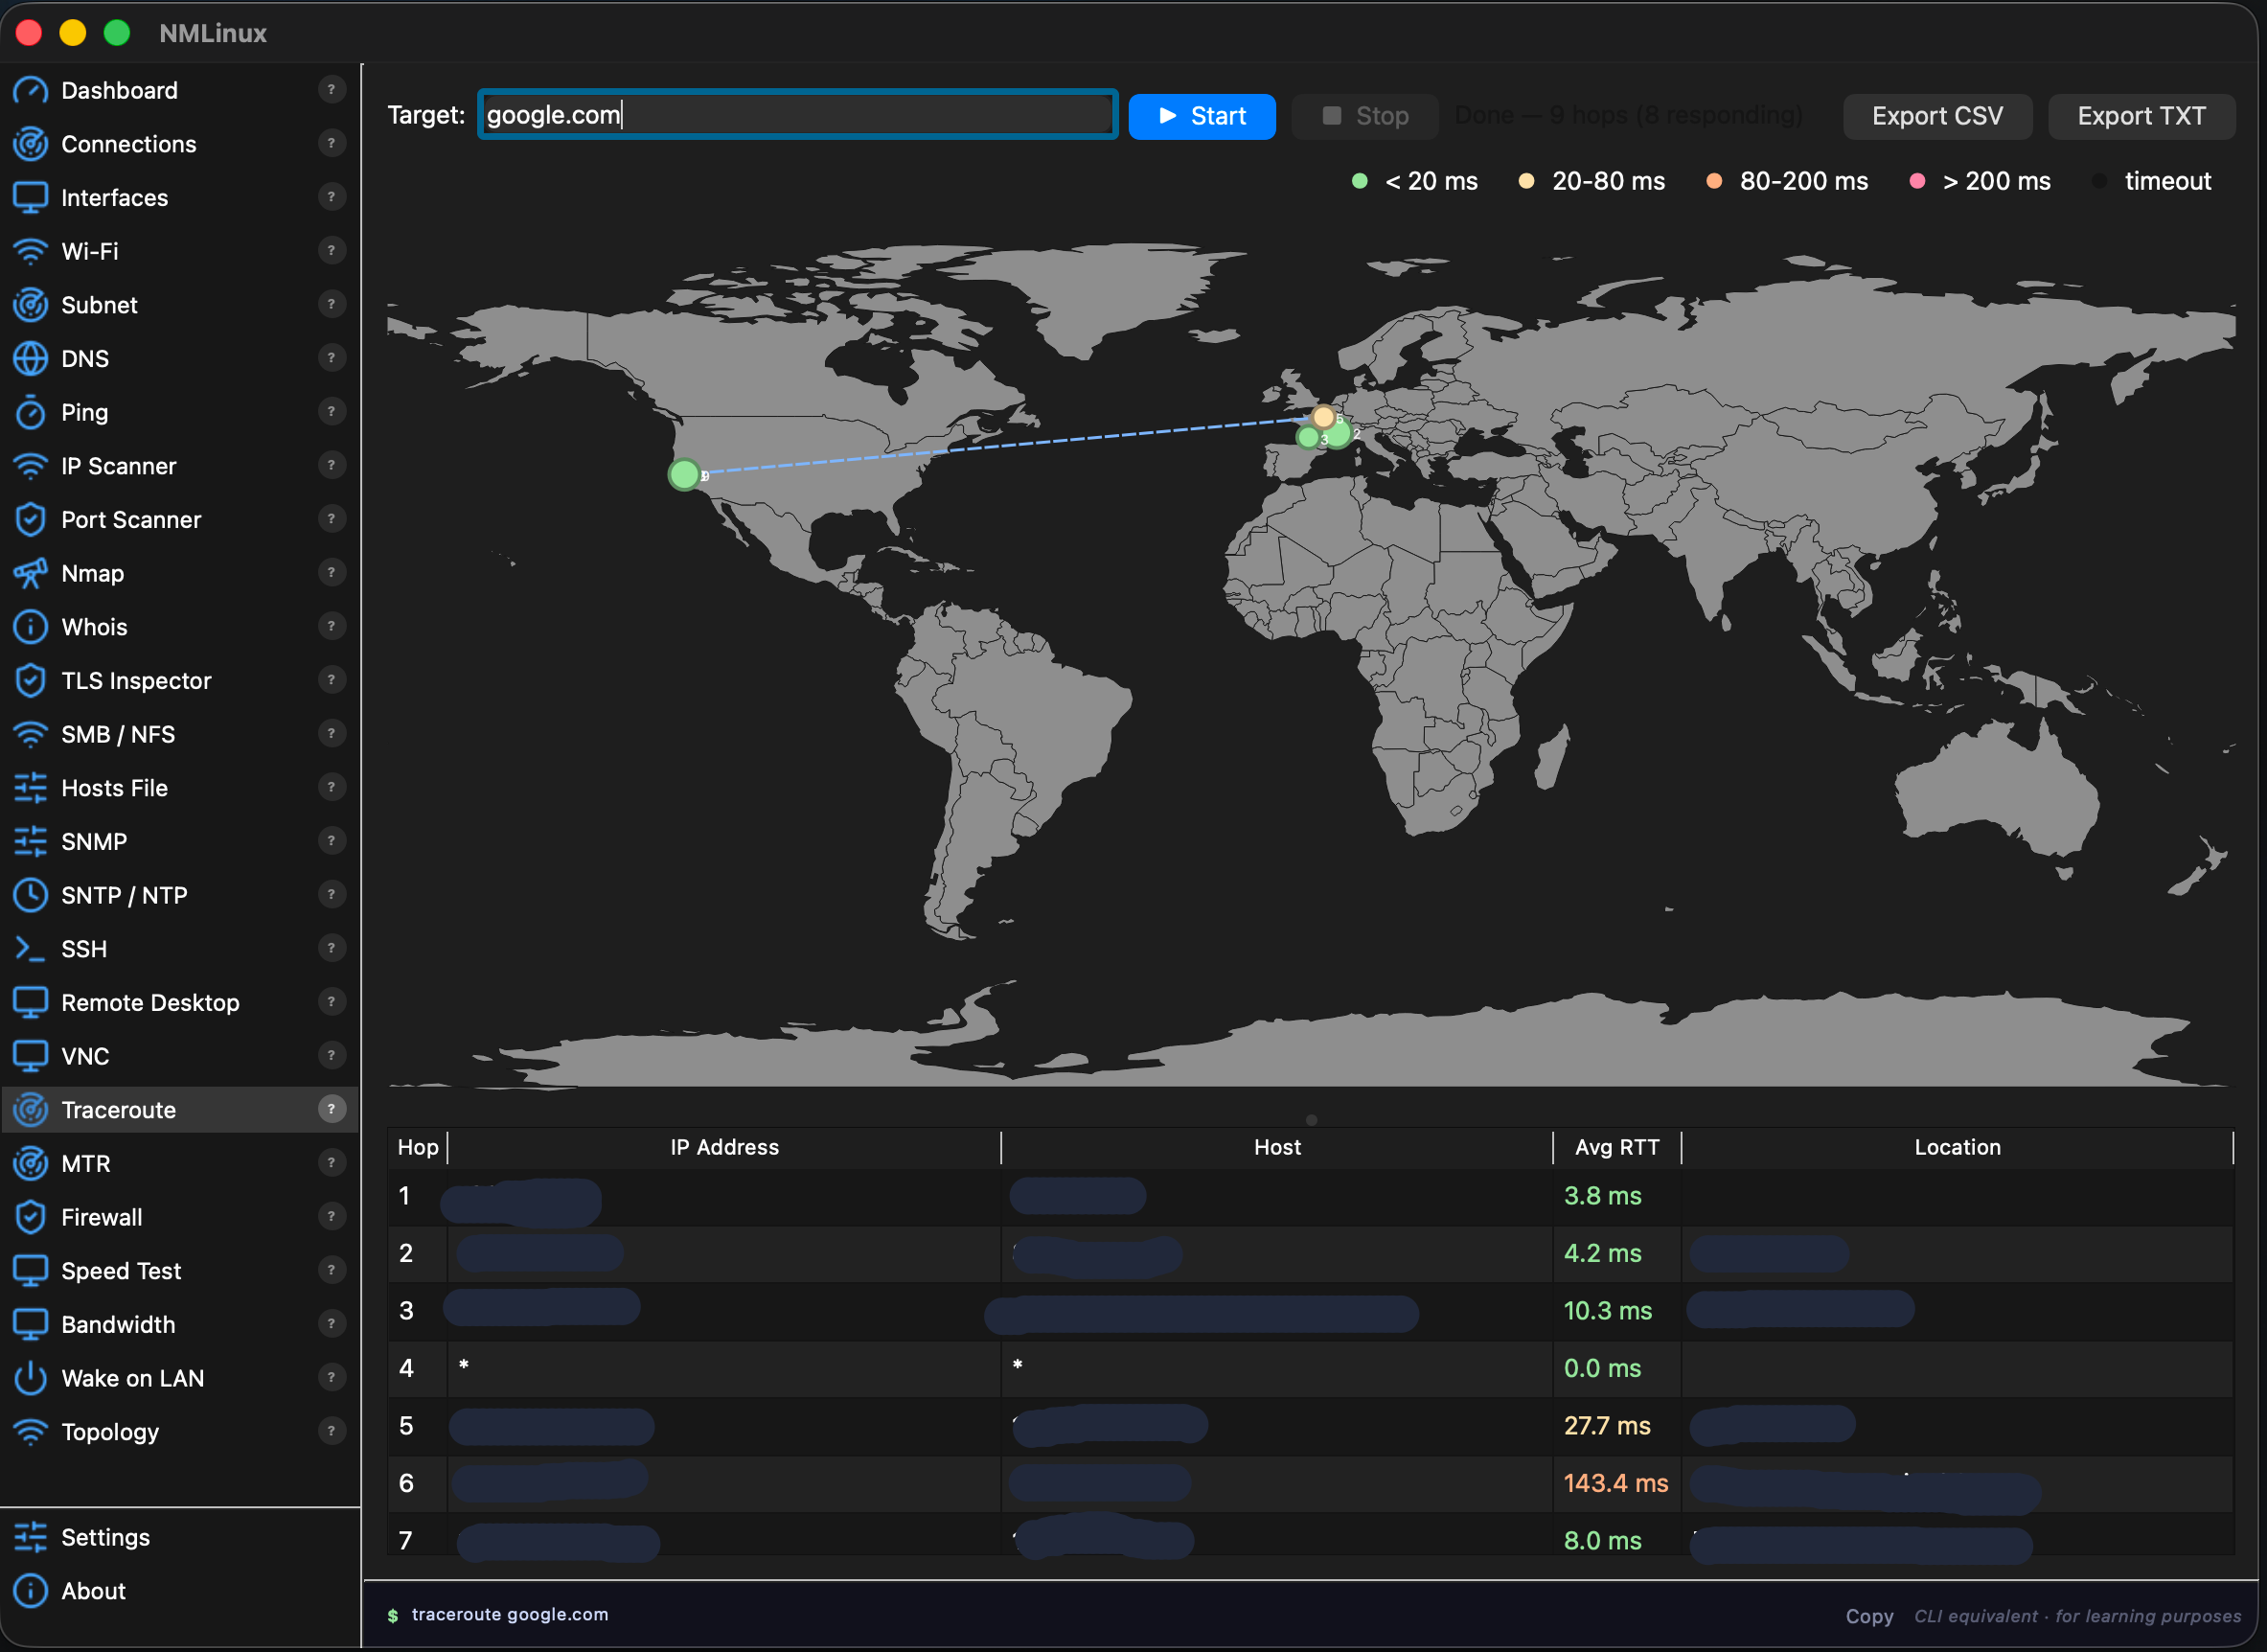
Linux-Screenshots aus v1.2.7 — macOS-Screenshots aus v1.3.5. Die App hat jetzt 29 Module und 8 Oberflächensprachen (FR/EN/ES/DE/IT/PT/JA/ZH).
Linux (KDE)
| Dashboard | Topologie |
|---|---|
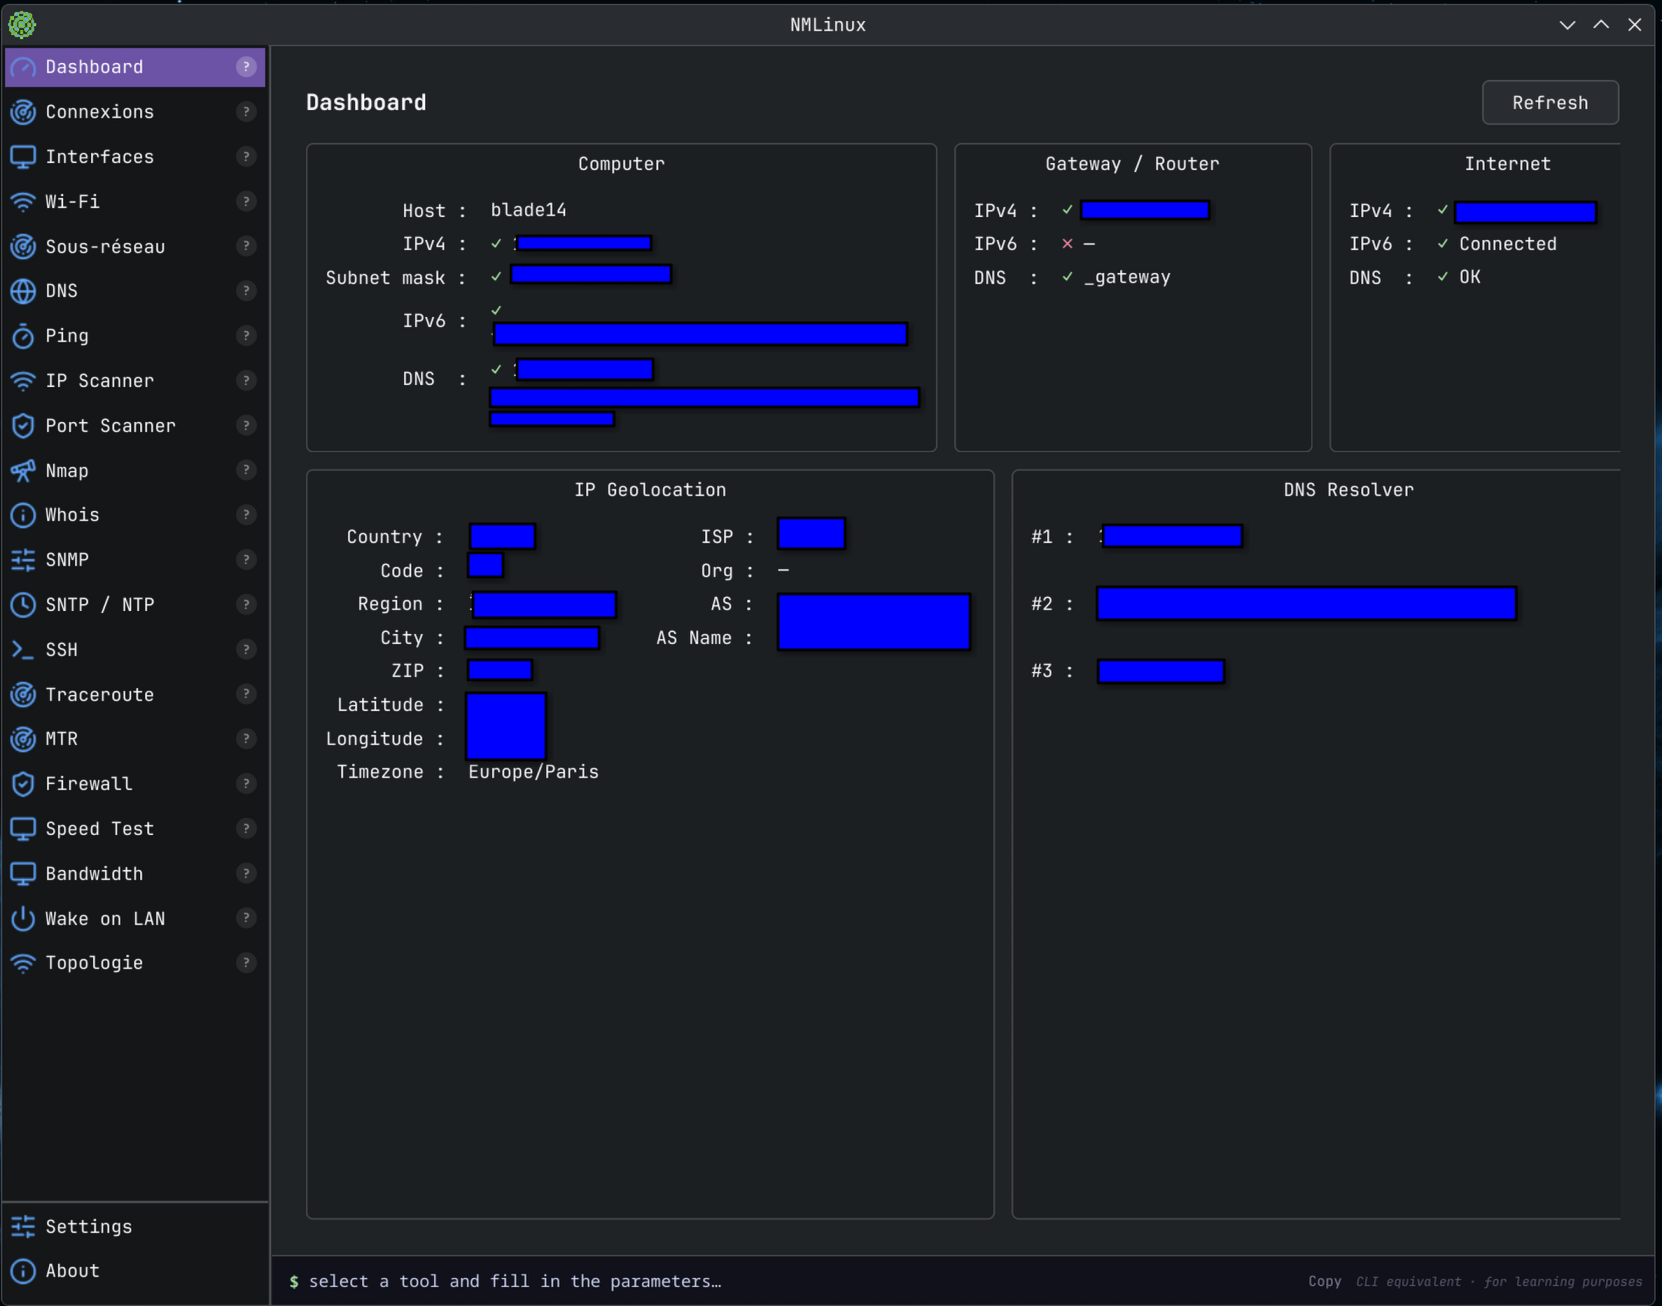 | 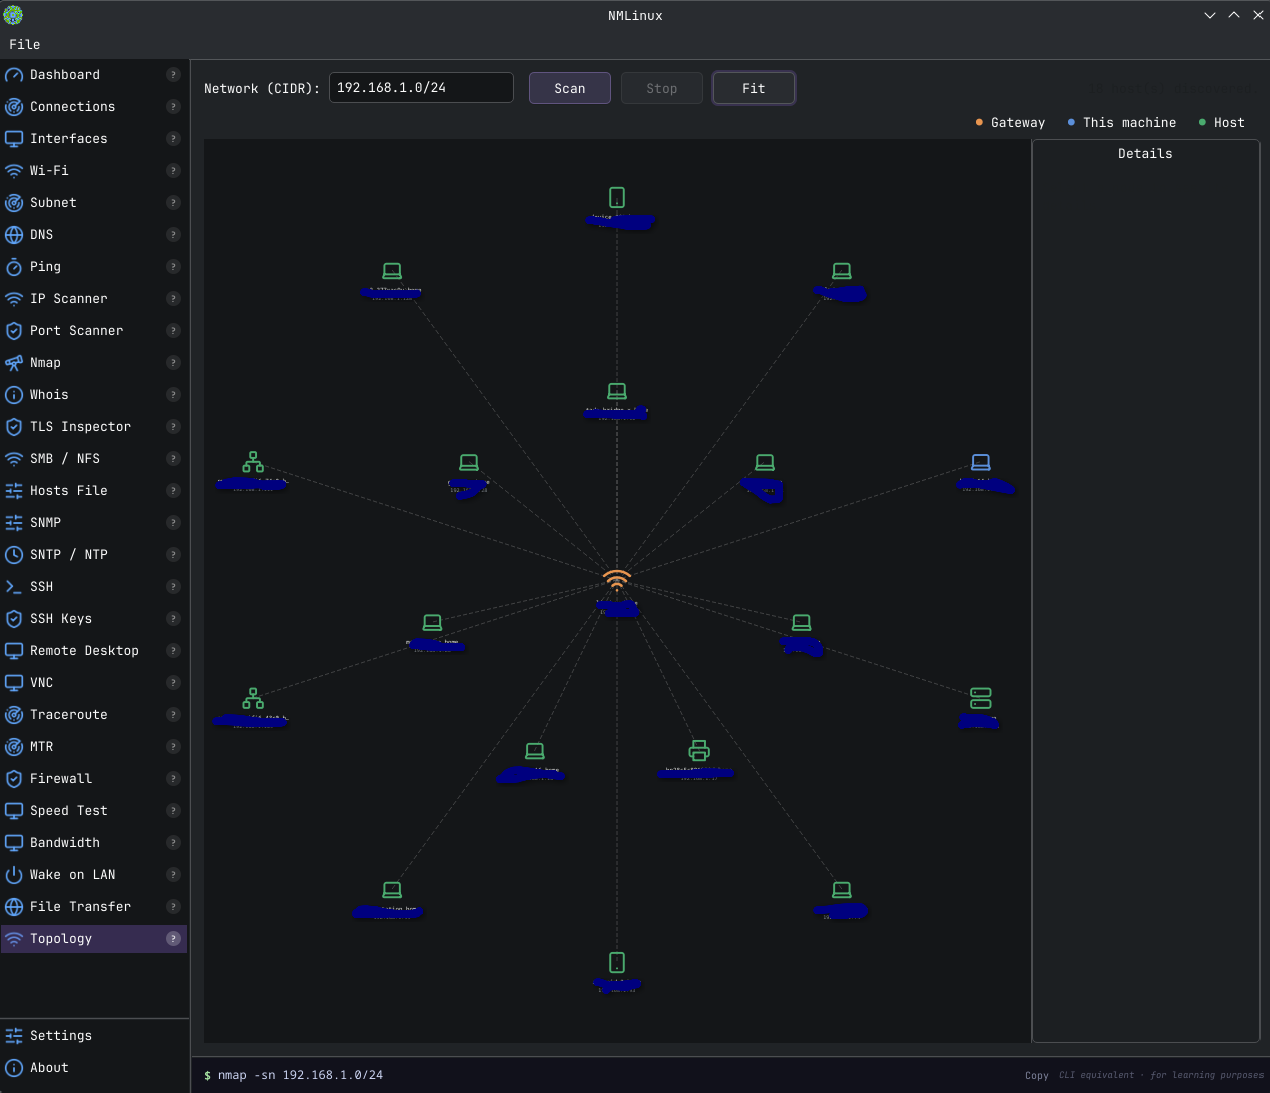 |
| Traceroute | Wi-Fi |
|---|---|
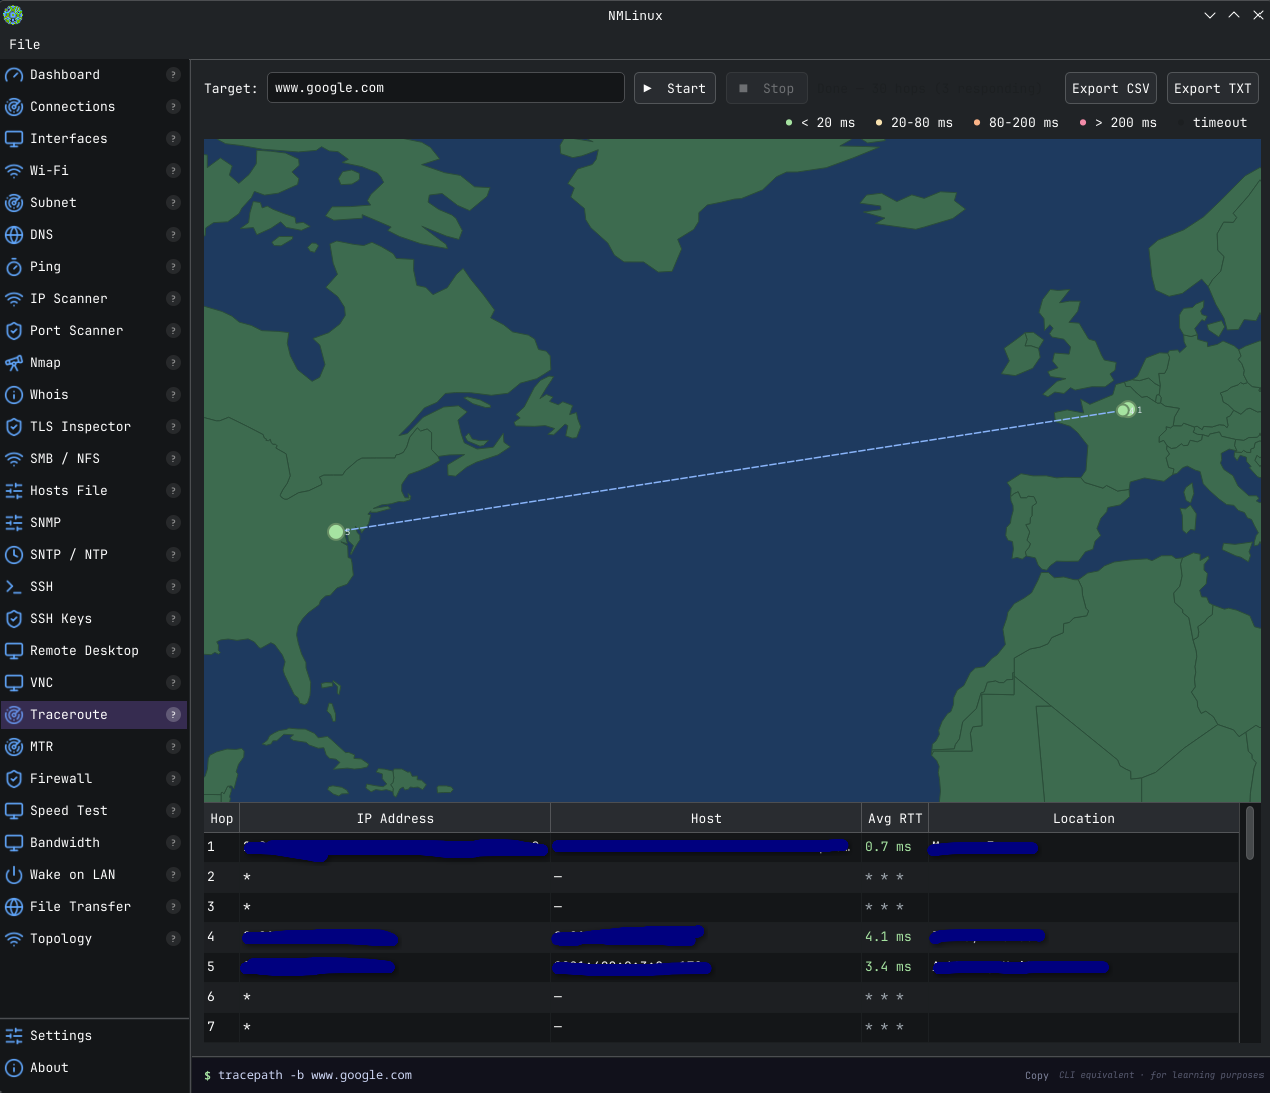 | 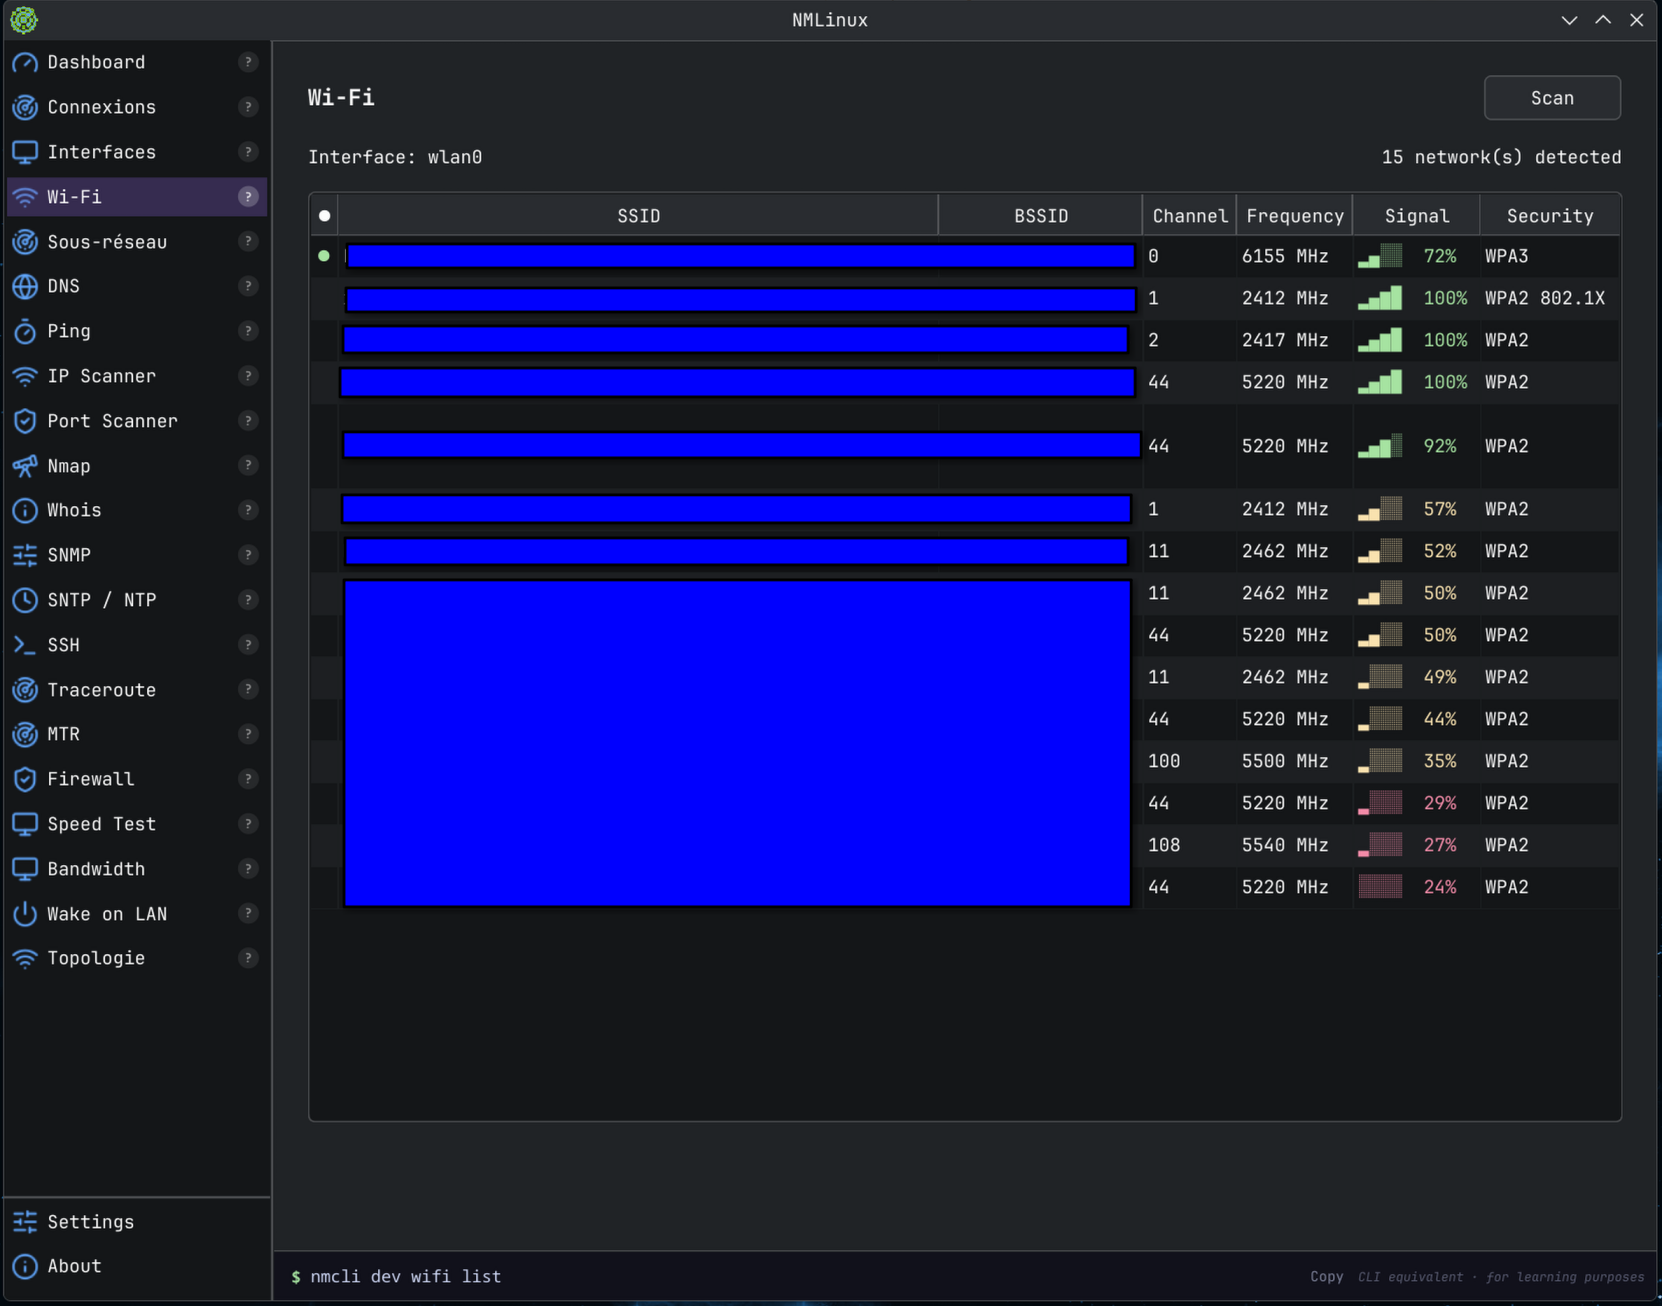 |
macOS
| Dashboard | Traceroute |
|---|---|
 |  |
gh-releases-zsync|thongor77|nmlinux|latest|NMLinux-*x86_64.AppImage.zsync ein, und jedes Release liefert die passende .zsync-Datei mit, sodass AppImageUpdate und ähnliche Werkzeuge es per Delta-Update aus dem neuesten GitHub-Release aktualisieren können (angefragt durch die Katalogprüfung von AppImageHub). Siehe DT-26. Keine Änderung für AUR-/Wheel-Nutzer.xcb-Plattform-Plugin von Qt konnte nicht geladen werden (libxkbcommon-x11.so.0 und libxcb-cursor0 fehlten im Bundle, das nun in einem sauberen ubuntu:22.04-Container gebaut wird, in dem diese nicht vorhanden sind). Der Container installiert sie nun (zusammen mit den anderen libxcb-*-Hilfsbibliotheken), sodass sie mitgebündelt werden. Das Bundle bindet außerdem PySide6 unterhalb von 6.12 ein, dessen Version 6.12.0 unter Python 3.11 in QPainter.drawPath abstürzt (siehe DT-25). Verifiziert in einem sauberen Ubuntu-22.04-Container unter Xvfb.libpython3.14.so.1.0, gebaut gegen die glibc 2.44 des Arch-Linux-Entwicklungsrechners) benötigte weiterhin neuere glibc-Symbole, als die Testmaschine des AppImageHub-Katalogs (Ubuntu 22.04, glibc 2.35) bereitstellt, sodass das AppImage weiterhin direkt beim Start abstürzte. build-appimage.sh baut das PyInstaller-Bundle nun innerhalb eines ubuntu:22.04-Containers (über podman) statt auf dem Host, sodass jede eingebettete Binärdatei gegen genau die glibc-Version gelinkt wird, die das AppImage unterstützen muss.build-appimage.sh bündelte gemeinsam genutzte Bibliotheken (libz.so.1, libstdc++.so.6, libX11.so.6, libfontconfig.so.1 und andere) direkt aus der sehr aktuellen glibc des Arch-Linux-Build-Rechners. Auf älteren Distributionen stürzte das AppImage sofort beim Start ab (GLIBC_ABI_DT_RELR' not found), was durch den automatisierten Test des AppImageHub-Katalogs erkannt wurde. Diese Bibliotheken werden nun aus dem Bundle entfernt, sodass das AppImage auf die eigenen Kopien des Hostsystems zurückgreift, was der Standardansatz für AppImages ist.





