
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/thehappydinoa/iosrestrictionbruteforce
iOS-SicherheitPasswortangriffeForensikMobile Sicherheit
GitHubthehappydinoa/iosrestrictionbruteforce

iOSRestrictionBruteForce

Knacken von iOS-Einschränkungs-Passcodes mit Python

Repository anzeigen
Teilen
3777368vor 2 JahrenVon Kitploit geprüft

iOS-Einschränkungscode-Bruteforce Version

Python OS iOS PRs Welcome Code Climate

Übersicht

Diese Version der Anwendung ist in Python geschrieben und wird verwendet, um den Einschränkungscode eines iPhone/iPad zu knacken, indem sie einen Fehler in unverschlüsselten Backups ausnutzt, der es ermöglicht, den Hash und Salt zu ermitteln.
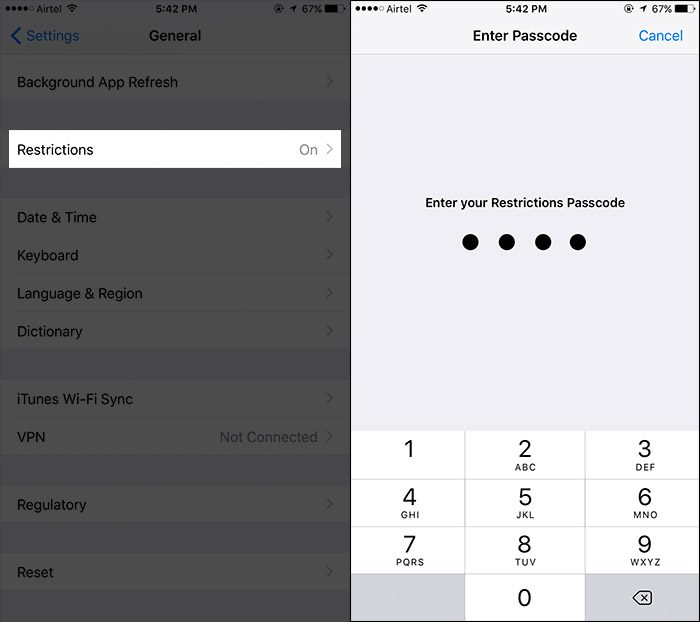
Einschränkungscode

ABHÄNGIGKEITEN

Dies wurde mit Python 2.7 und Python 3.7 getestet.

Erfordert requests. Installation mit pip install requests

Verwendung

usage: ioscrack.py [-h] [-c] [--mojave] [-b folder]

a script to crack the restriction passcode of an iDevice

optional arguments:
-h, --help            show this help message and exit
-c, --cli             prompts user for input
-m, --mojave              helps user run script on macOS mojave
-b folder, --backup folder
                    where backups are located

So wird es verwendet

  1. Repository klonen

    git clone https://github.com/thehappydinoa/iOSRestrictionBruteForce && cd iOSRestrictionBruteForce
    
  2. Stellen Sie sicher, dass Sie iTunes oder libimobiledevice verwenden, um das iOS-Gerät auf dem Computer zu sichern.

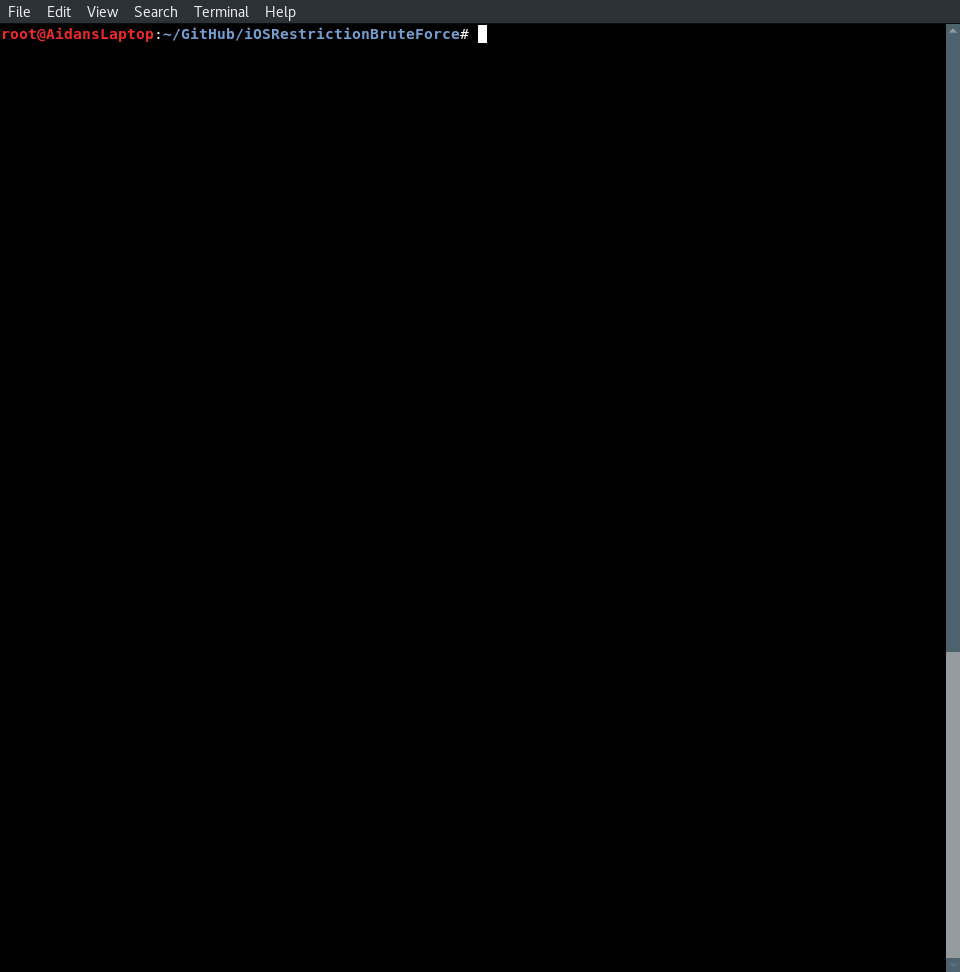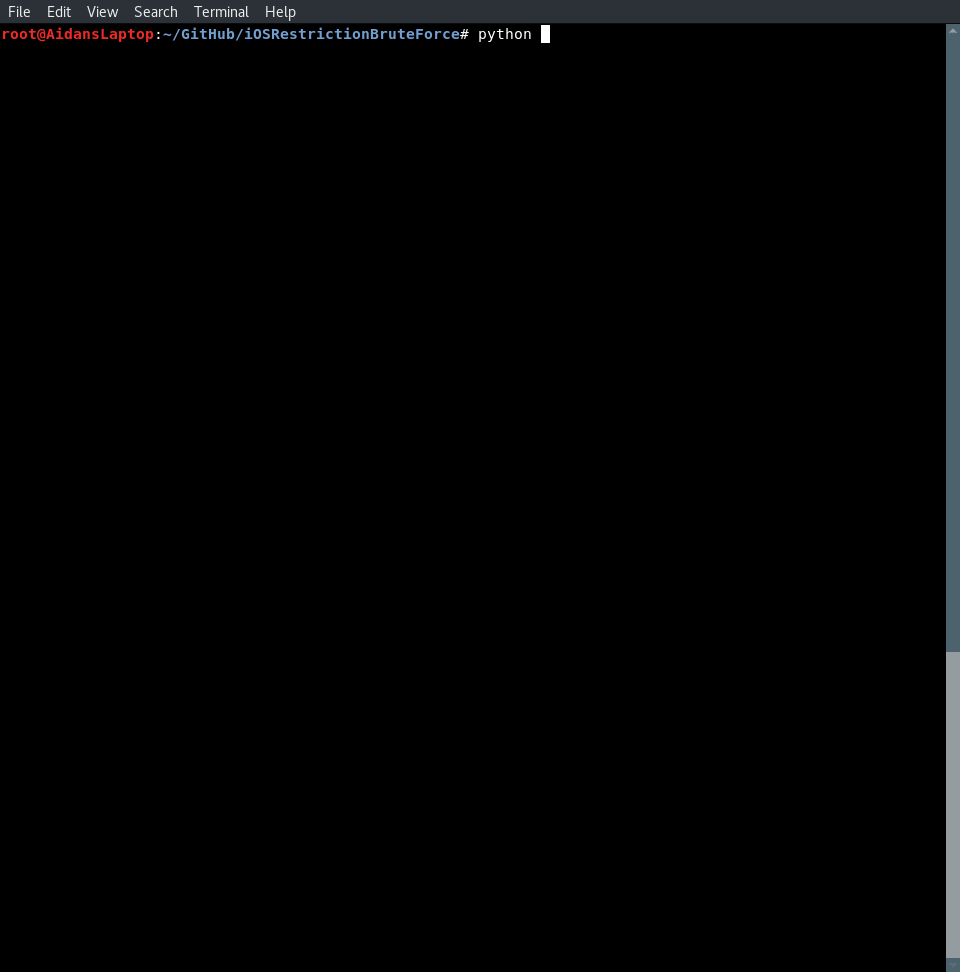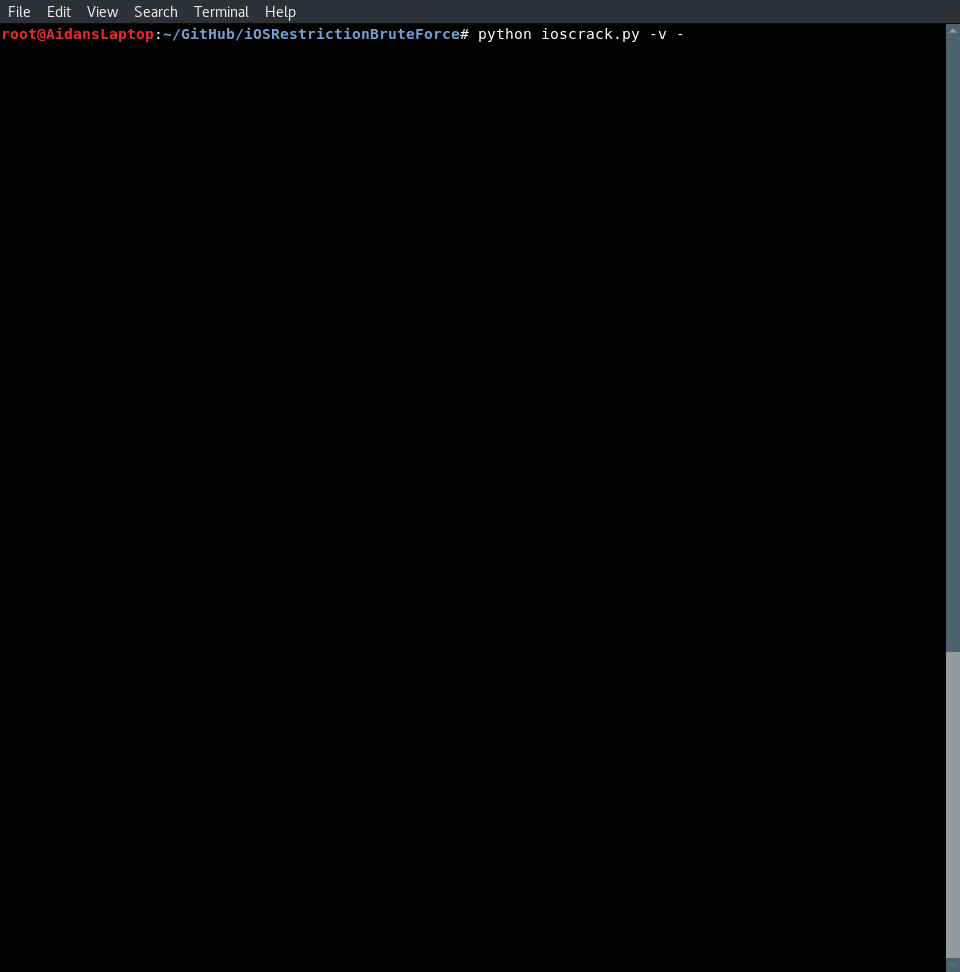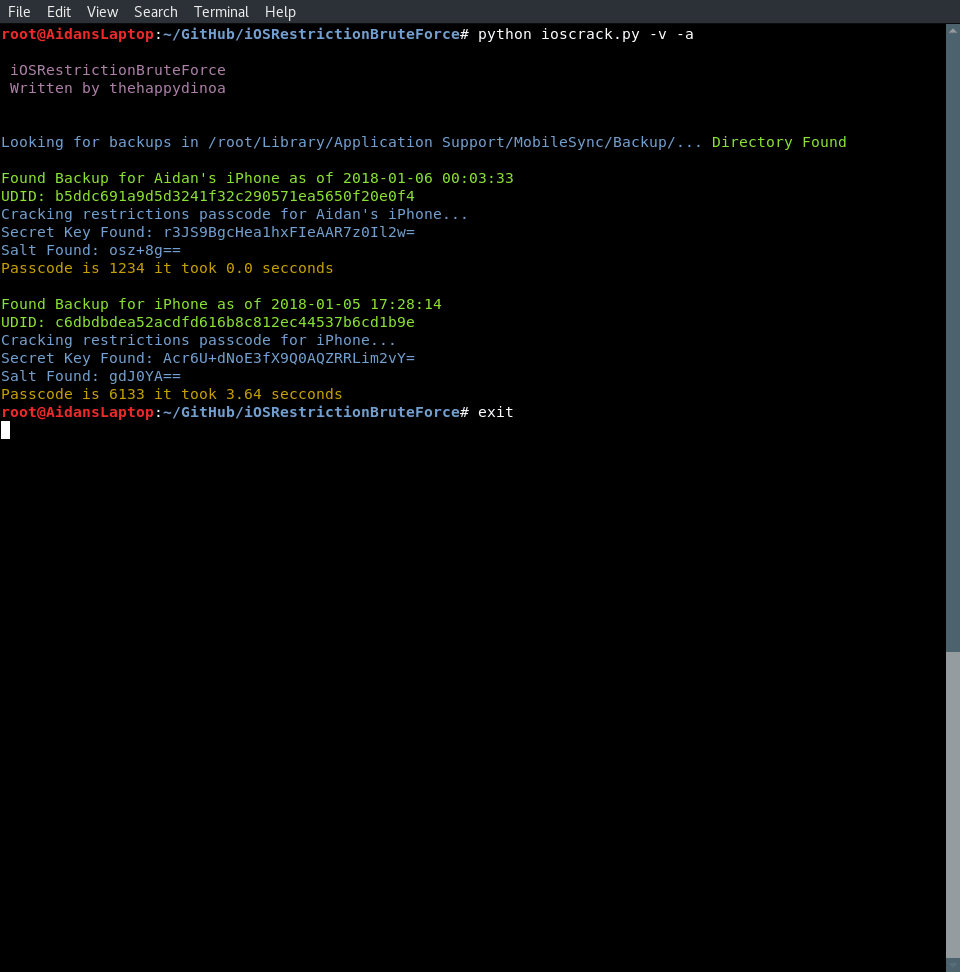
  3. Führen Sie ioscrack.py aus

    python ioscrack.py
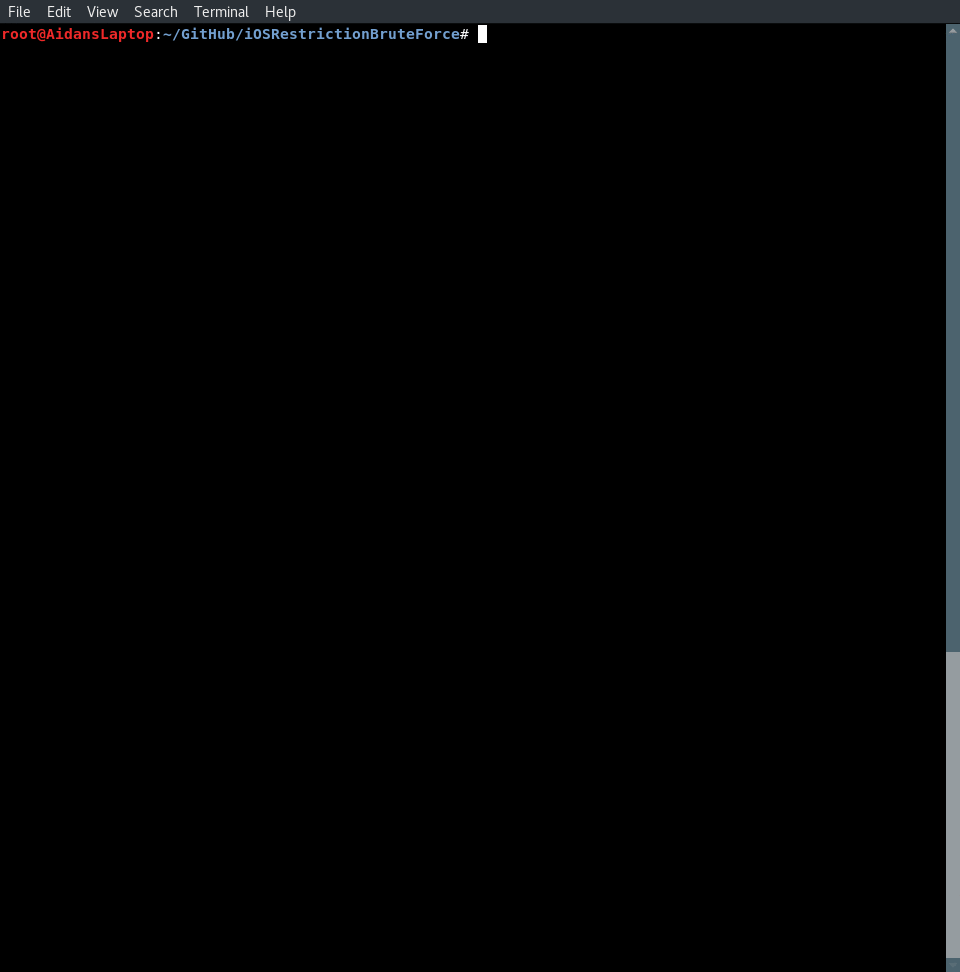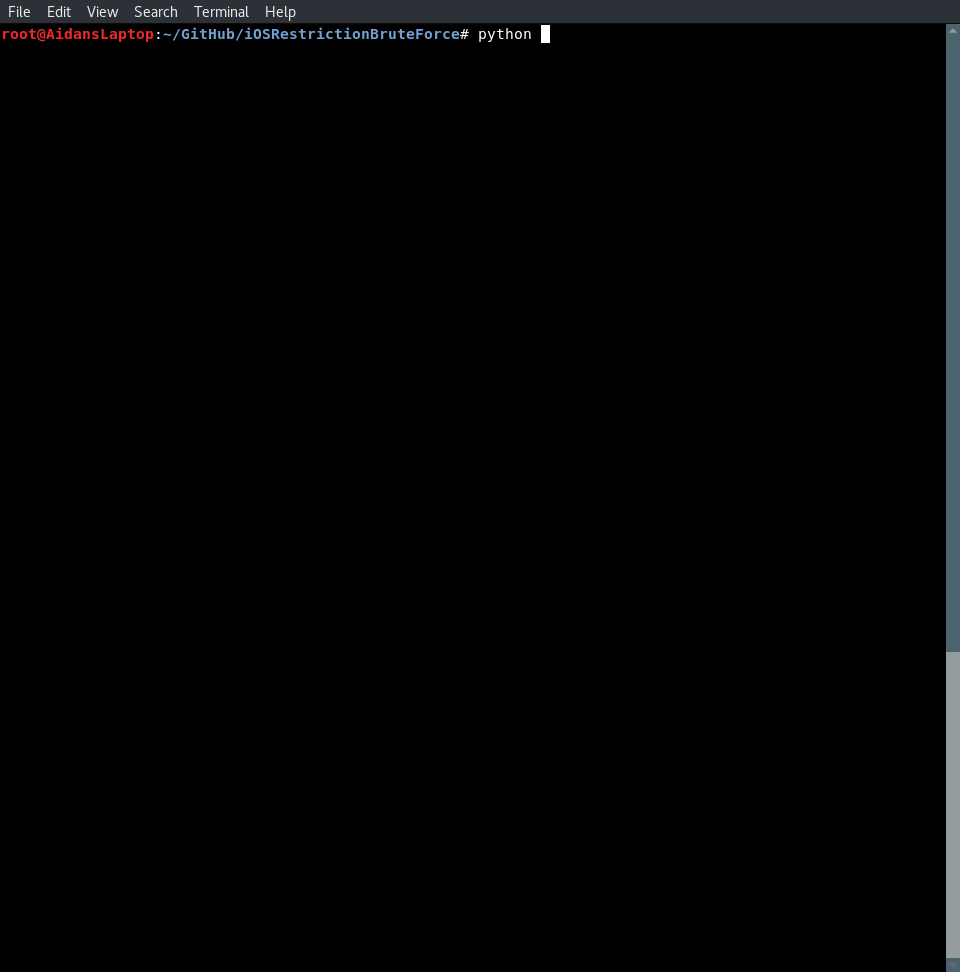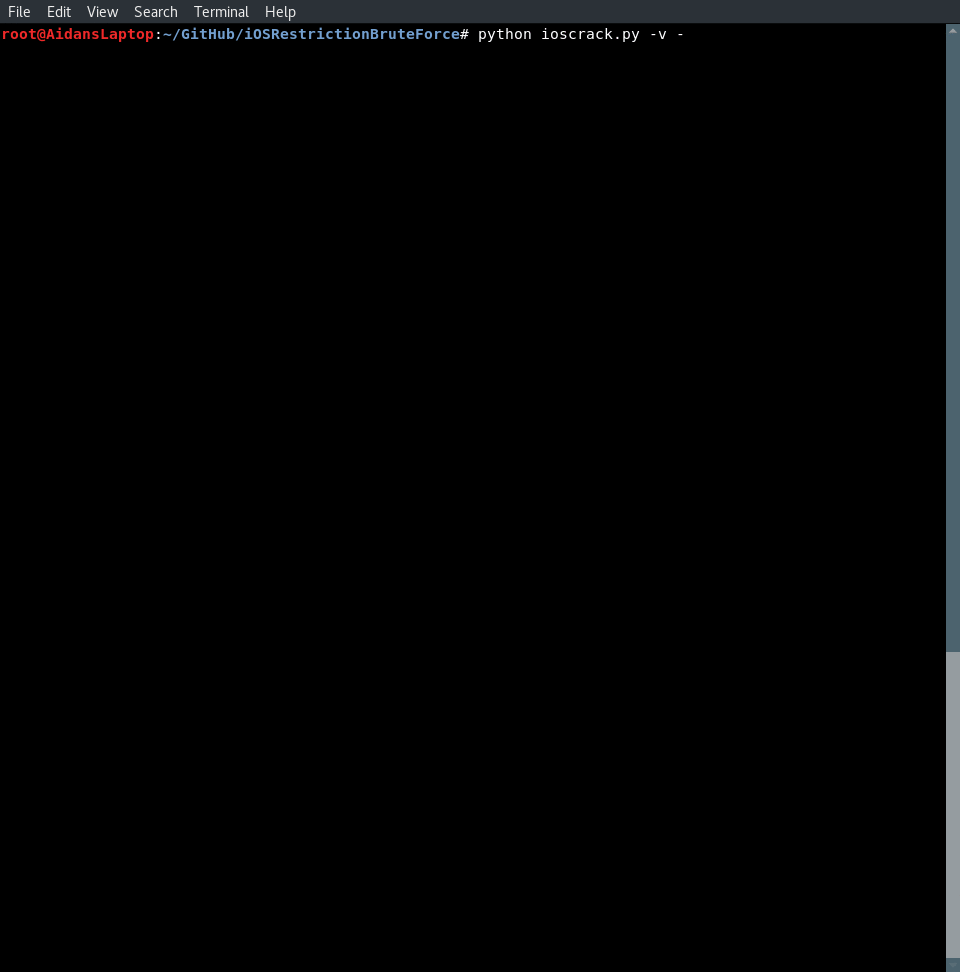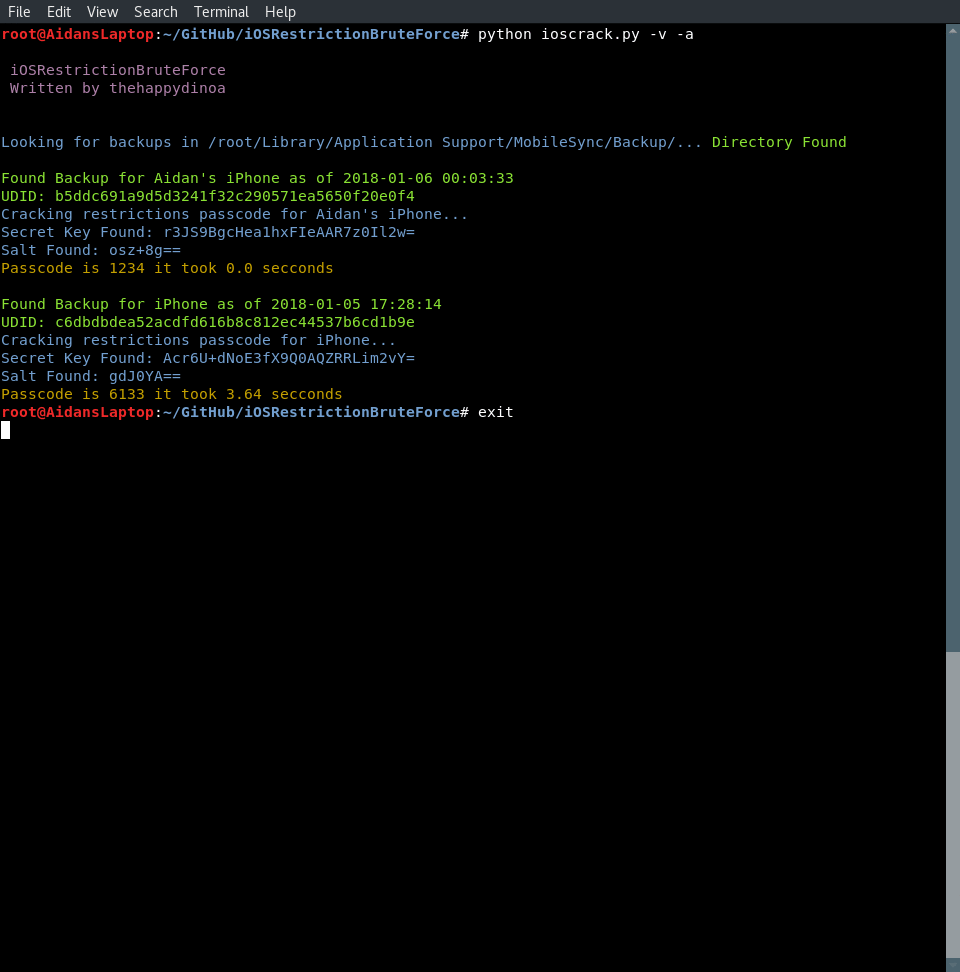
    

GIF

Funktionsweise

Dies wird erreicht, indem der pbkdf2-Hash mit meiner Lambda-Funktion unter Verwendung von Passlib geknackt wird.

  1. Versucht die Top 20 vierstelligen PINs

  2. Versucht Geburtstage zwischen 1000-(50 Jahre in die Zukunft)

  3. Bruteforce-PINs von 1 bis 9999

  4. Fügt erfolgreiche PINs zur lokalen Datenbank hinzu

Schutzmaßnahmen

  1. Backups verschlüsseln

  2. Nur auf vertrauenswürdigen Computern sichern

Hinweise

Möglicherweise haben Sie auf macOS Mojave und höher Probleme beim Zugriff auf ~/Library/Application\ Support/MobileSync/Backup/, da SIP (System Integrity Protection) den programmatischen Zugriff auf diesen Ordner verhindert. Die Lösung besteht darin, den Ordner Backup aus dem genannten Pfad in den Ordner iOSRestrictionBruteForce zu kopieren und dann python ioscrack.py -b Backup auszuführen. Oder führen Sie python ioscrack.py --mojave aus.

Mitwirken

Die besten Möglichkeiten, mitzuwirken

  • Star auf GitHub - wenn Sie es verwenden und mögen, geben Sie ihm bitte zumindest einen Star :)
  • Promotion
  • Issues eröffnen
  • Fehlerbehebungen und/oder Verbesserungen mit Pull Requests einreichen
  • Zum Wiki beitragen

Promotion

Gefällt Ihnen das Projekt? Bitte unterstützen Sie es, um die Weiterentwicklung sicherzustellen:

  • Star dieses Repo auf GitHub

  • Folge mir

    • Twitter
    • GitHub

Danksagungen

  • yuejd

LIZENZ

MIT-Lizenz

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





