
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/thawphone/cve-2025-61183
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstestsLernen & Bildung
GitHubthawphone/cve-2025-61183

CVE-2025-61183

Detaillierte Offenlegung einer gespeicherten XSS-Schwachstelle in VaahCMS durch unsichere Handhabung von SVG-Datei-Uploads, einschließlich Exploit-Ablauf, betroffener Endpunkte und Abwehrstrategien für Sicherheitsforscher.

Repository anzeigen
18vor 9 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    597
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    396
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    274
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    260

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

[CVE-2025-61183] Gespeichertes XSS beim Hochladen von Benutzer-Avataren durch unsichere SVG-Verarbeitung

Übersicht

Eine Schwachstelle in Bezug auf gespeichertes Cross-Site Scripting (XSS) wurde im vaahcms identifiziert, insbesondere in der Interaktion zwischen der Datei-Upload-Logik in MediaController.php und der Methode storeAvatar() in UserBase.php, die es einem niedrig privilegierten registrierten Benutzer ermöglicht, eine bösartige SVG-Datei mit eingebettetem JavaScript hochzuladen. Die Schwachstelle entsteht dadurch, dass die Dateispeicherung vor der Inhalts- oder MIME-Typ-Validierung erfolgt, wodurch bösartige Dateien auf einem vorhersagbaren, öffentlich zugänglichen Pfad auf dem Server verbleiben.

Die Schwachstelle rührt von der Methode upload() in MediaController.php her

$path = $request->file($input_file_name) ->storeAs($request->folder_path, $upload_file_name); was es einem Angreifer ermöglicht, den Verzeichnispfad zu bestimmen und bösartige Dateien (wie ein XSS-beladenes SVG) direkt in das public/-Verzeichnis zu platzieren, wodurch die Payload sofort über einen Webbrowser zugänglich wird.

Auswirkungen

Bei erfolgreicher Ausnutzung kann ein Angreifer den Inhalt und Dateinamen einer Datei steuern, die auf einen öffentlichen Speicherpfad (/storage/media/YYYY/MM/<controlled-filename>.svg) geschrieben wird. Wenn dieses öffentlich zugängliche SVG anschließend im Browser eines Benutzers über ein ``, <object> oder einen manipulierten Link gerendert wird, wird das eingebettete Skript ausgeführt, was zu persistentem XSS führt.

Betroffenes Produkt und Versionen

  • Produkt: VaahCMS
  • Verwundbare Versionen: 2.3.1

Verwundbarer Endpunkt

POST /backend/vaah/manage/media/upload

Kritische Schwachstellen

  1. Race-Condition/Timing-Problem: Die Datei wird physisch auf die Festplatte gespeichert, bevor eine Inhaltsvalidierung oder MIME-Typ-Prüfung durchgeführt wird.
  2. Vorhersagbarer Pfad: Bösartige Dateien werden unter einem vorhersagbaren öffentlichen Pfad gespeichert: /storage/media/YYYY/MM/<controlled-filename>.svg.
  3. Keine Bereinigung: Dateien bleiben bestehen, selbst wenn das Backend einen Fehler zurückgibt (z. B. {"success": false, "errors": ["Unable to decode input"]}).

Exploitationsablauf (Proof of Concept)

  1. Ein Angreifer erstellt eine speziell präparierte SVG-Datei (siehe POC.svg).
  2. Der Angreifer sendet eine Anfrage an den verwundbaren Endpunkt und kontrolliert den Dateinamen (z. B. xss.svg).
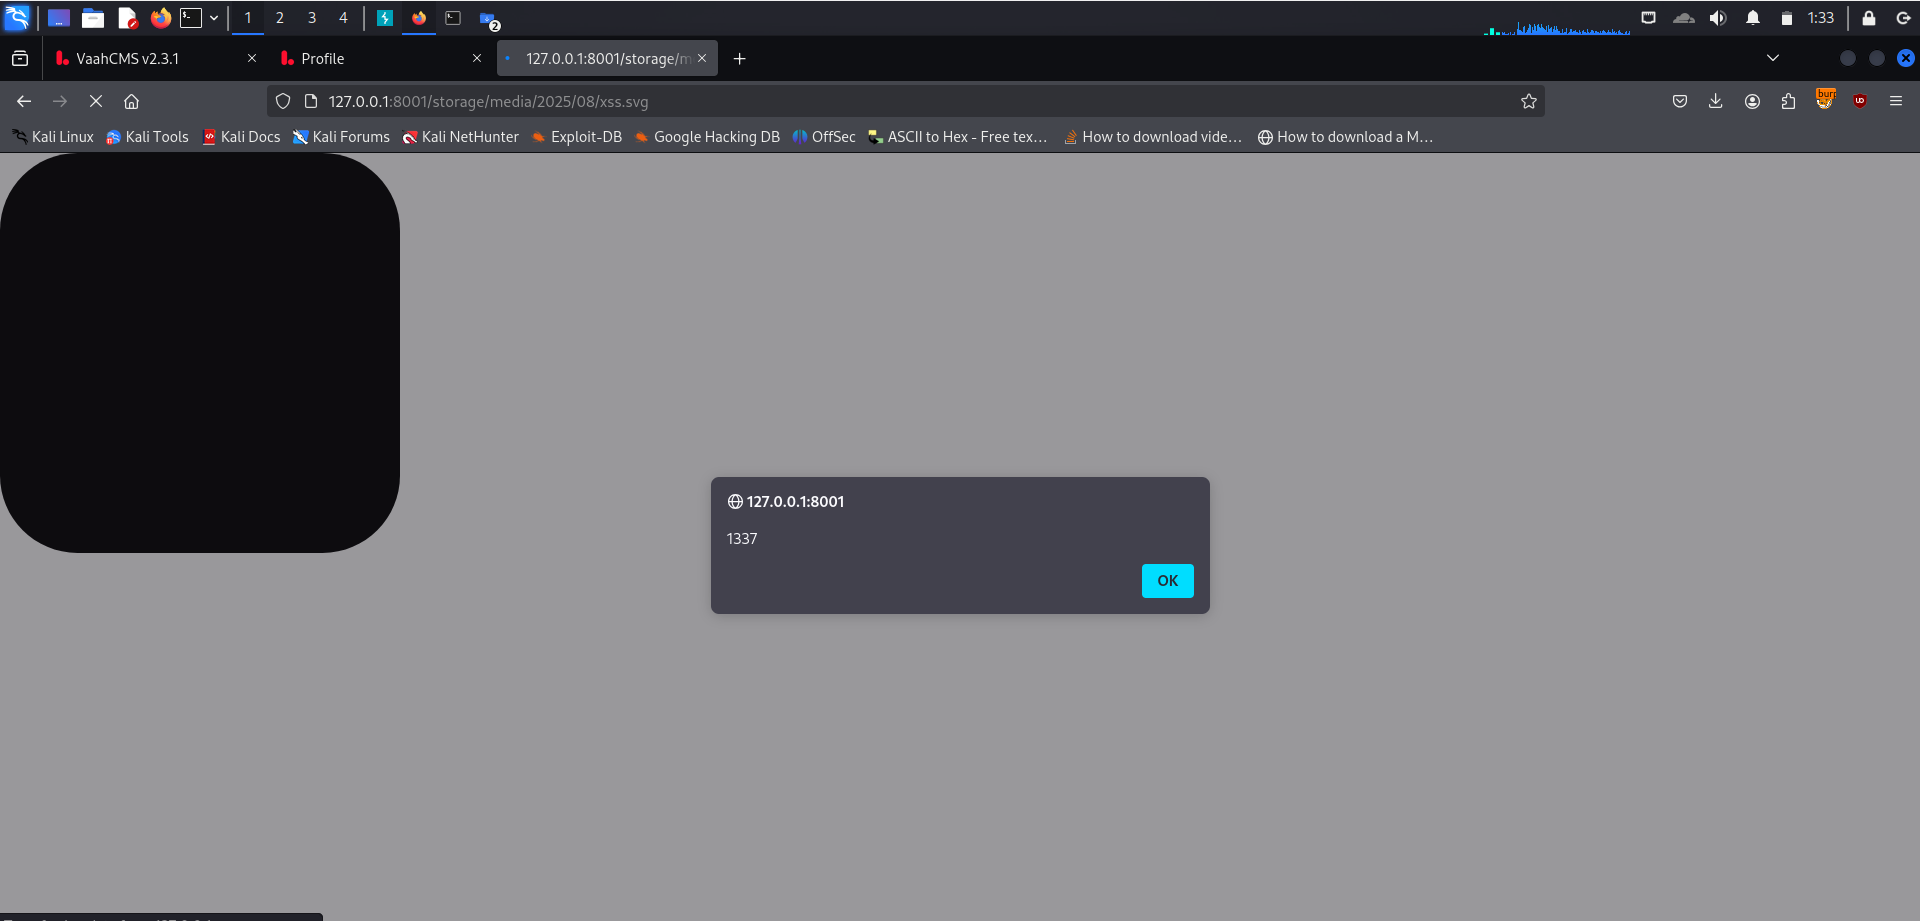
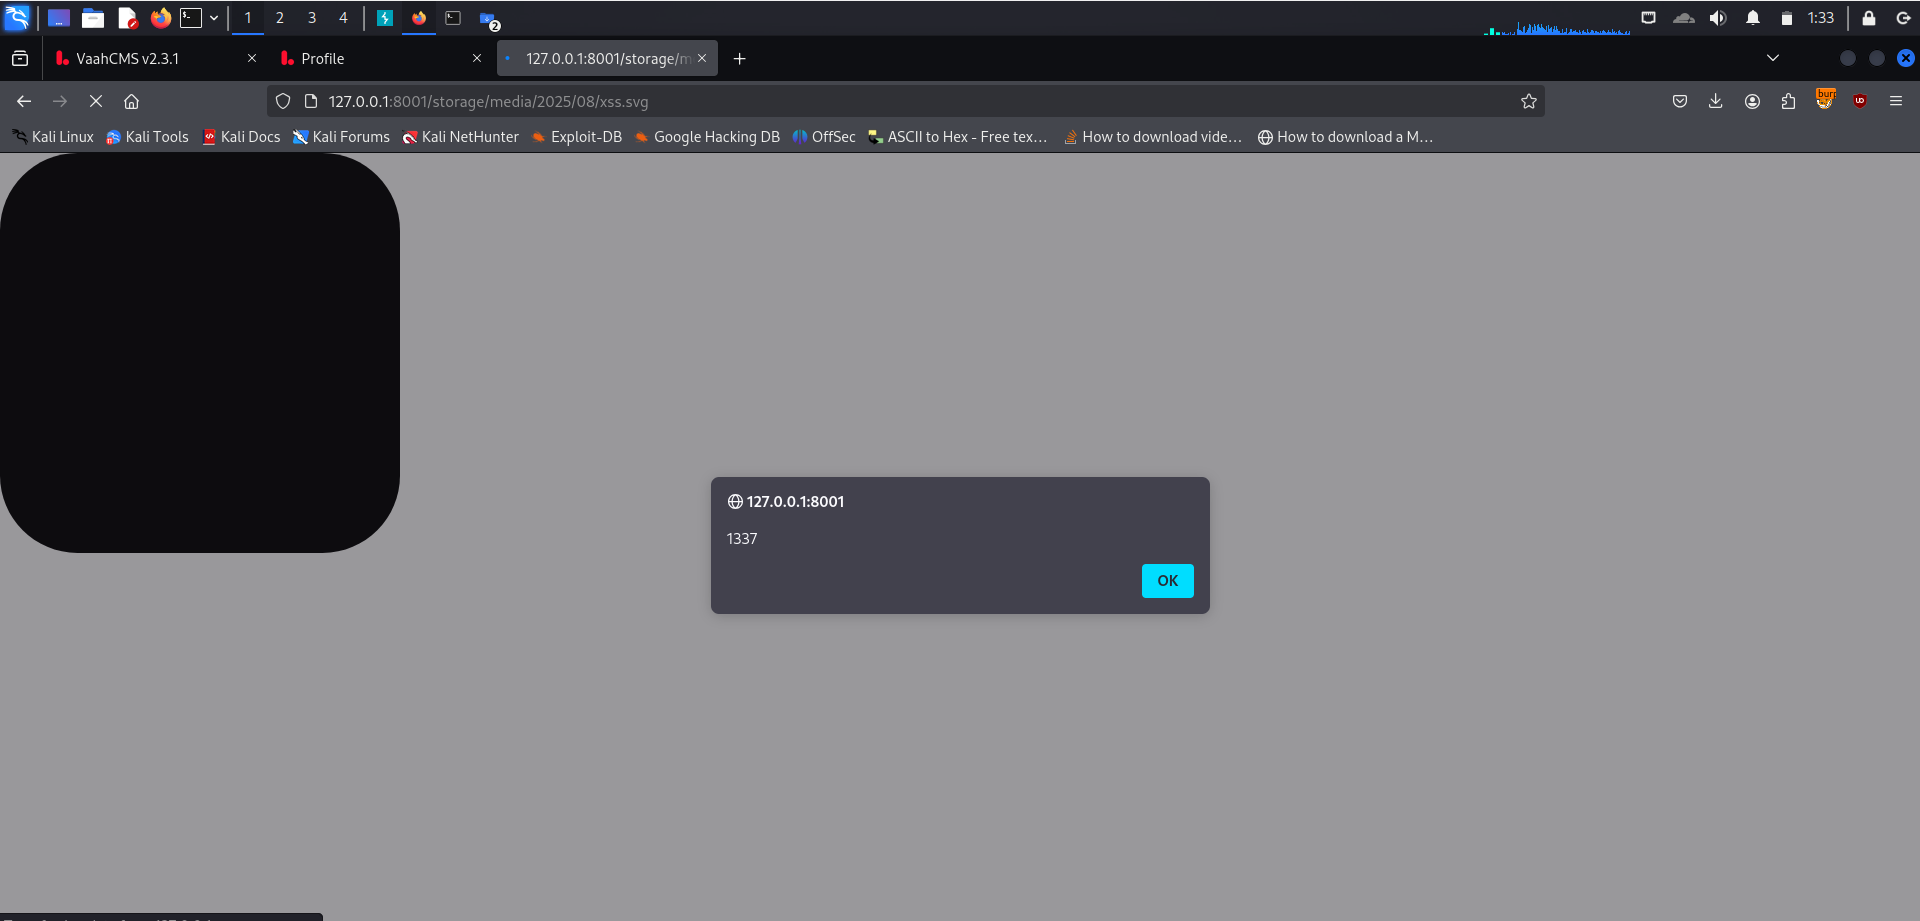
  3. Trotz einer fehlgeschlagenen Backend-Antwort wird die Datei auf der Festplatte gespeichert, z. B. unter /storage/media/2025/08/xss.svg.
  4. Der Angreifer übergibt einem Opfer einen Link oder bettet den Pfad ein (z. B. in einem Forenbeitrag oder einer E-Mail), wodurch die Payload ausgelöst wird. POC

Schadensbegrenzung/Hersteller-Reaktion

  • Hersteller: VaahCMS
  • Status: Bestätigt, Fix ausstehend
  • Vorübergehende Abhilfe:
    • Deaktivieren Sie SVG-Datei-Uploads vollständig in der Anwendung
    • Implementieren Sie serverseitige Dateitypvalidierung mittels MIME-Typ-Prüfung vor dem Speichern von Dateien
    • Verwenden Sie eine dedizierte SVG-Bereinigungsbibliothek (z. B. enshrined/svg-sanitize für PHP)
    • Speichern Sie hochgeladene Dateien außerhalb des Web-Root und stellen Sie sie über einen sicheren Proxy bereit
    • Implementieren Sie die automatische Bereinigung von Dateien, die die Validierung nicht bestehen

🔗 Referenzen

  • https://github.com/webreinvent/vaahcms/issues/301

Forscher: Thaw Phone Nyo

Datum der Offenlegung: 2025/10/8

Tool herunterladen