
Burp Suite-Erweiterung für API-Sicherheitstests mit 15 Angriffstypen, 108+ Payloads, intelligentem Fuzzing, BOLA/IDOR-Erkennung, KI-Integration und automatisierter Aufklärung. Unterstützt REST/GraphQL/SOAP-APIs mit Nuclei, Turbo Intruder und Integration externer Tools. Abdeckung des OWASP API Top 10.
Wenn dieses Projekt Ihre Arbeit unterstützt, unterstützen Sie die laufende Wartung und neue Funktionen.
ETH-Spende-Wallet
0x11282eE5726B3370c8B480e321b3B2aA13686582

Scannen Sie den QR-Code oder kopieren Sie die Wallet-Adresse oben.
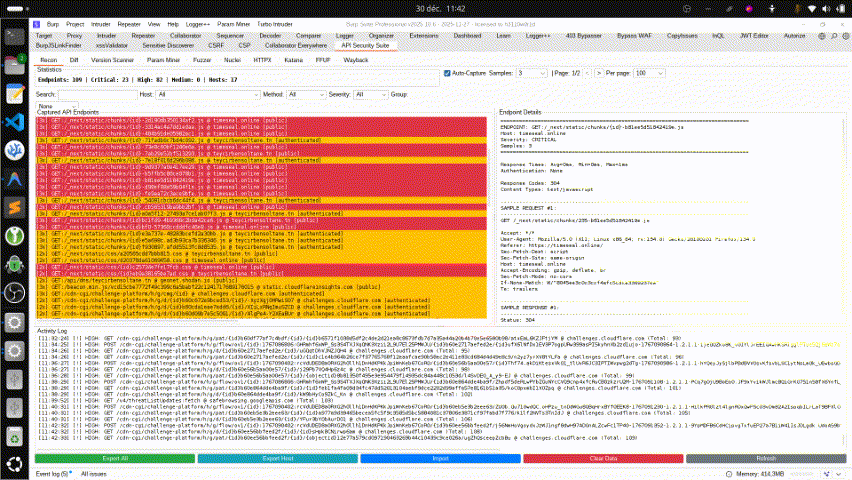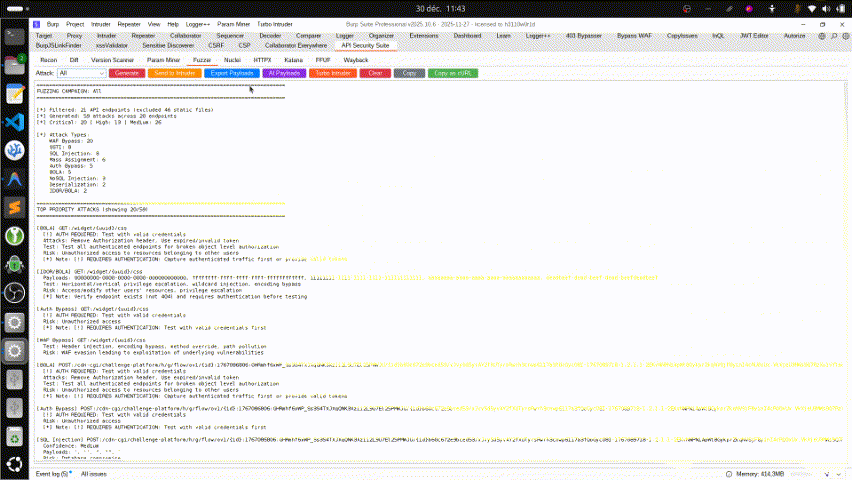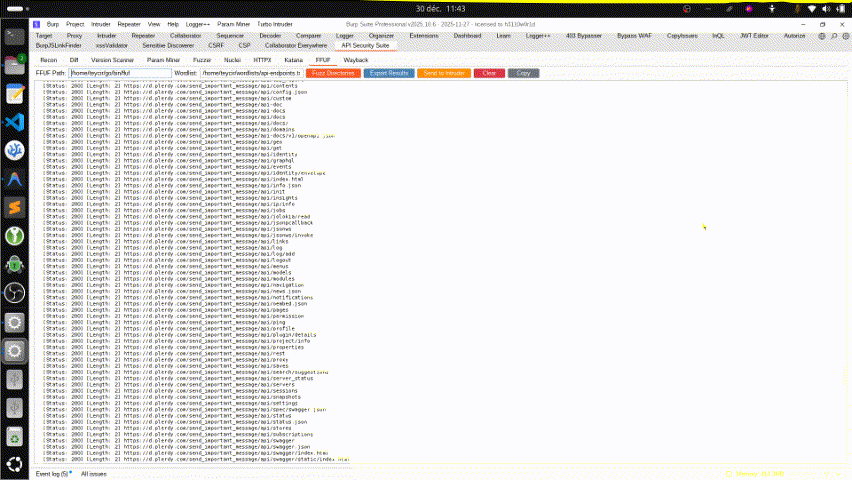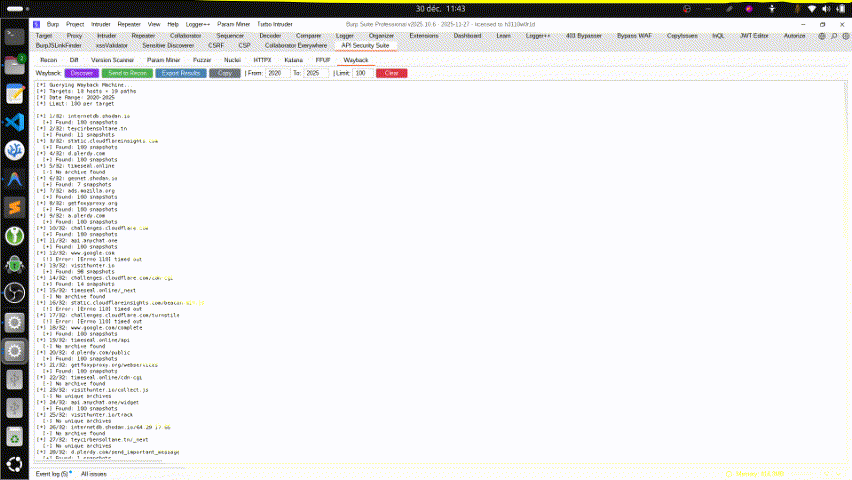


Professionelle Burp Suite Erweiterung für umfassende API-Erkundung, intelligentes Fuzzing und KI-gestützte Sicherheitstests.
BurpAPISecuritySuite vereint Funktionalität, die normalerweise 10+ separate Erweiterungen erfordern würde, in einer einzigen, optimierten Erweiterung. Diese architektonische Entscheidung bietet erhebliche Leistungsvorteile:
Speichereffizienz: Der gleichzeitige Betrieb mehrerer Burp-Erweiterungen erzeugt erheblichen Speicherdruck. Jede Erweiterung verwaltet ihren eigenen Zustand, UI-Komponenten und Ereignis-Listener. Eine einzelne Erweiterung mit mehreren Tabs teilt Ressourcen effizient und reduziert den gesamten Speicherverbrauch.
Reduzierter API-Overhead: Die Burp-Erweiterungs-API verarbeitet Callbacks von allen geladenen Erweiterungen. Bei 10+ Erweiterungen löst jede HTTP-Anfrage Callbacks in allen Erweiterungen aus, was einen multiplikativen Overhead erzeugt. Eine Erweiterung bedeutet eine Callback-Kette, was CPU-Zyklen drastisch reduziert und die Reaktionsfähigkeit verbessert.
Gemeinsamer Kontext: Integrierte Tabs teilen erfasste Verkehrsdaten und vermeiden redundante Verarbeitung. Der Recon-Tab erfasst einmalig, und alle anderen Tabs (Fuzzer, Auth Replay, Passive Discovery usw.) arbeiten mit demselben Datensatz ohne erneutes Parsen von Anfragen.
Schnellerer Start: Das Laden einer Erweiterung ist deutlich schneller als das Laden von 10+ Erweiterungen. Burp initialisiert UI-Komponenten, registriert Callbacks und weist Ressourcen einmal statt wiederholt zu.
Bessere Stabilität: Weniger Erweiterungen bedeuten weniger potenzielle Konflikte, Versionskonflikte und Kompatibilitätsprobleme. Eine einzige Codebasis ist einfacher zu testen, zu debuggen und zu warten.
Diese Designphilosophie priorisiert Leistung und Benutzererfahrung und bietet gleichzeitig umfassende API-Sicherheitstestfunktionen, die sonst ein komplexes Multi-Erweiterungs-Setup erfordern würden.


