tc4dy/cve-2026-119977-toolkit
Red/Blue-Team-Toolkit für die WordPress-Core-Upgrade-Window-RCE CVE-2026-119977: Versions-Triage, WAF-Origin-Discovery, Race-Oracle, gestaffelte wp-config-Übernahme und Bait-MySQL-Nachweis.



Nur zur ethischen Verwendung – autorisiert getestet
Dieses Repository stellt Werkzeuge ausschließlich für autorisierte Sicherheitsexperten, Blue Teams und Penetrationstester bereit.
Unbefugter Zugriff auf Computersysteme ist illegal gemäß CFAA (USA), Computer Misuse Act (UK), TCK 243/244 (Türkei) und ähnlichen Gesetzen weltweit.
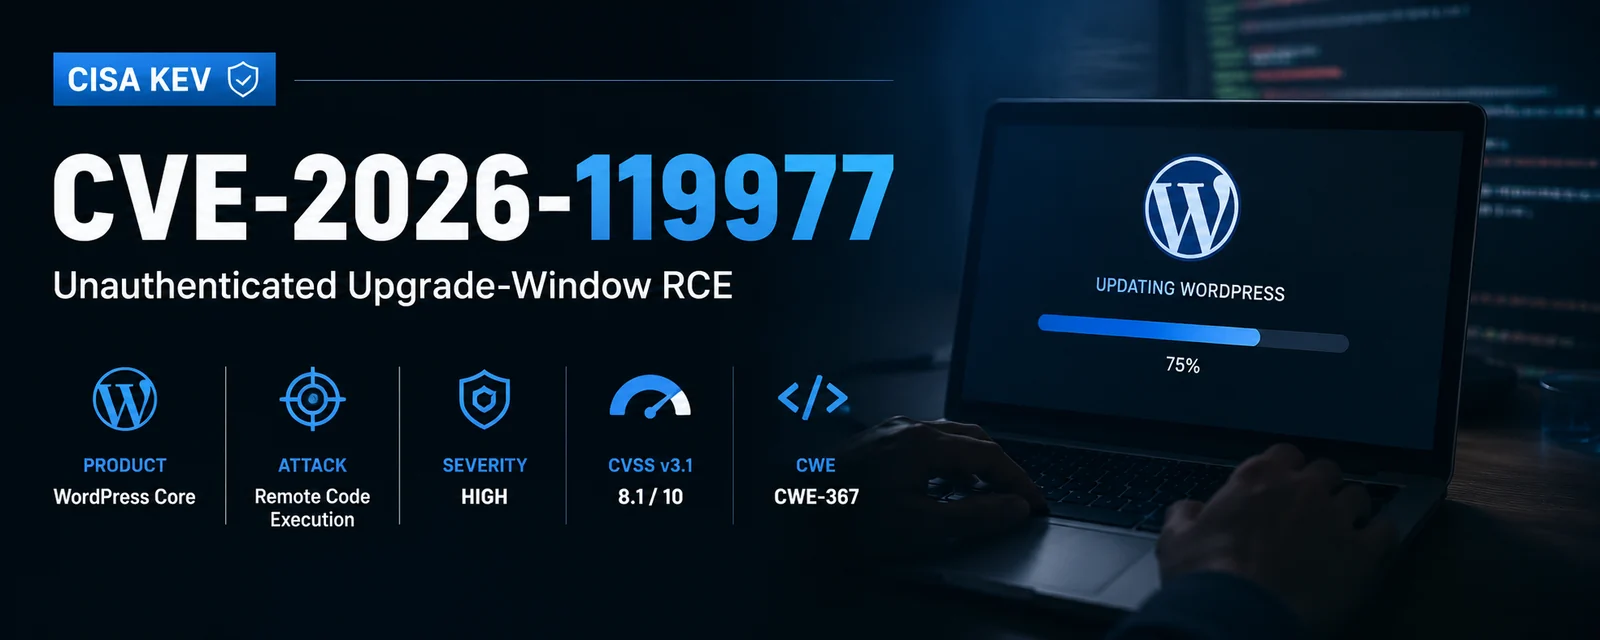
CVE-2026-119977 ist eine Use-after-Free-Schwachstelle im IPv4-TCP-Stack des Linux-Kernels... nein, Moment. Es handelt sich um eine TOCTOU-Race-Condition in WordPress Core in den Versionen 4.7.0 bis 7.1.3. Während eines vollständigen Core-Updates entpackt WordPress die neue Version in ein vorhersehbares, über das Web erreichbares Staging-Verzeichnis unter wp-content/upgrade/. Da update_core() beim Kopieren des bereitgestellten Verzeichnisbaums in das Live-Stammverzeichnis wp-config.php nicht überspringt, kann ein nicht authentifizierter Angreifer, der den bereitgestellten Installer innerhalb des Update-Fensters erreicht, eine vom Angreifer kontrollierte wp-config.php platzieren, die die Live-Datei ersetzt.
WP_Upgrader::unpack_package() leitet das Arbeitsverzeichnis vom Basisnamen des Pakets ab, der wordpress-<version> lautet.wp-admin/setup-config.php, das ohne die Live-wp-config.php ausgeführt wird.setup-config.php?step=2 mit Datenbank-Anmeldedaten, die er kontrolliert. WordPress schreibt wp-config.php in den bereitgestellten Verzeichnisbaum.update_core() kopiert den bereitgestellten Verzeichnisbaum nach ABSPATH. Vor 7.1.4 war wp-config.php nicht in der Skip-Liste enthalten, sodass die vom Angreifer geschriebene Konfiguration die Live-Konfiguration ersetzt.wp-config.php. Wird DB_HOST auf einen Endpunkt gerichtet, den der Angreifer besitzt, führt dies zur vollständigen Übernahme der Konfiguration und zur Codeausführung über den Theme-Editor.Der Upstream-Fix ist in WordPress 7.1.4 enthalten (zurückportiert auf 4.7): Der Staging-Name enthält ein 16-stelliges zufälliges Suffix, wp-content/upgrade/index.php wird geschrieben und beibehalten, und wp-config.php wird zur Skip-Liste von update_core() hinzugefügt. IPv6 ist nicht betroffen; das war die andere CVE.
wp-content/upgrade/ auf dem Webserver blockieren.wp-content/upgrade/ überwachen.| Werkzeug | Zweck | Vorgesehene Benutzer |
|---|---|---|
exploit.py | Red-Team-Toolkit. Fingerprintet WordPress, ermittelt den Origin hinter CDNs, überwacht das Upgrade-Fenster, tritt in ein Rennen mit dem bereitgestellten Konfigurationsschreiben ein, weist die Beförderung über einen Bait-MySQL-Server nach, erstellt optional ein Admin-Konto und setzt eine mu-Plugin-Shell ein. Enthält SOCKS5-Proxy-Pool, Rate-Limiter, State-Datei und Retry-Schleife. | Red Teams / autorisierte Pentester |
safecheck.py | Nicht-intrusive lokale Triage. Bewertet eine WordPress-Version im Vergleich zur behobenen Version ihres Branches. Liest wp-includes/version.php aus einer lokalen Installation, einer Versionsdatei oder einem JSON-Inventar. Sendet niemals eine Netzwerkanfrage. | Blue Teams / Sicherheitsauditoren |
| Funktion | exploit.py | safecheck.py |
|---|---|---|
| WordPress-Versions-Fingerprinting | [+] | [+] |
| Lokale Versionsprüfung | [-] | [+] |
| WAF-Erkennung | [+] | [-] |
| Origin-Erkennung hinter CDN | [+] | [-] |
| Upgrade-Fenster-Race-Oracle | [+] | [-] |
| Gestaffeltes Schreiben der Konfiguration | [+] | [-] |
| Nachweis der MySQL-Promotion per Bait | [+] | [-] |
| Admin-Erstellung über Angreifer-DB | [+] | [-] |
| Bereitstellung der mu-plugin-Shell | [+] | [-] |
| Log-Bereinigung | [+] | [-] |
| SOCKS5-Proxy-Pool mit Circuit Breaker | [+] | [-] |
| Rate Limiter | [+] | [-] |
| Statusdatei zum Fortsetzen | [+] | [-] |
| Wiederholung mit Backoff | [+] | [-] |
| HTTP/2-Single-Packet-Race | [+] | [-] |
| JSON-Inventar-Eingabe | [-] | [+] |
| JSON-/JSONL-/CSV-Ausgabe | [+] | [+] |
| Asynchrone Laufzeitumgebung ohne Abhängigkeiten | [+] | [+] |
git clone https://github.com/tc4dy/CVE-2026-119977-PoC-Exploit
cd CVE-2026-119977-PoC-Exploit/tools/
pip install -r requirements.txt
requests

#optional
httpx
pymysql
passlib
h2spacex
Hinweis: Für den Kern-Exploit-Pfad ist nur httpx erforderlich. pymysql ermöglicht den Pfad zur Erstellung eines Administrators in einer echten Datenbank. passlib erzeugt einen WordPress-kompatiblen phpass-Hash. h2spacex ermöglicht das HTTP/2-Single-Packet-Race. Das Tool greift auf einen Fallback zurück, wenn eines davon fehlt.
python exploit.py -t https://blog.example --authorized
Ohne Flags geben beide Tools ihre Hilfe aus. exploit.py verweigert den Start ohne --authorized.
exploit.py-Flags