Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
allsafe-android — Absichtlich anfällige Android-Anwendung. | Kitploit
Tools/GitHubGitHub/t0thkr1s/allsafe-android
Android-SicherheitDynamische Analyse (Sandboxing)SchwachstellenanalyseMobile App-PenetrationstestsReverse EngineeringFuzzingPenetrationstestsMobile SicherheitLernen & BildungLabs & Praxis
GitHub
41011722vor 1 JahrVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen
t0thkr1s/allsafe-android

allsafe-android

Absichtlich anfällige Android-Anwendung.
Repository anzeigenWebseite
Allsafe Logo

Allsafe - Android

Eine absichtlich verwundbare Android-Applikation für Sicherheitsschulungen

Android CI License: GPL v3 Platform API

Funktionen • Screenshots • Installation • Challenges • Mitwirken • Unterstützung


📱 Über

Allsafe ist eine absichtlich verwundbare Android-Anwendung, die für Sicherheitsbegeisterte, Pentester und Entwickler entwickelt wurde, um die Sicherheit von Android-Apps zu erlernen. Im Gegensatz zu typischen CTF-Apps simuliert Allsafe eine reale Anwendung mit modernen Bibliotheken und Technologien und bietet eine praktische Lernerfahrung zur Identifizierung und Ausnutzung von Android-Schwachstellen.
🎯 Hauptmerkmale

  • 15+ Sicherheits-Challenges in verschiedenen Schwachstellenkategorien
  • Moderner Technologie-Stack mit aktuellen Android-Entwicklungspraktiken
  • Frida-Challenges für dynamische Instrumentierung
  • Reale Szenarien, die tatsächliche App-Schwachstellen widerspiegeln
  • Progressive Schwierigkeit von Anfänger bis Fortgeschritten
  • Saubere UI/UX mit einem Hacker-Theme-Terminal-Interface

📸 Screenshots

Hauptbildschirm Challenge-Ansicht Deep Link Challenge

🚀 Installation

Voraussetzungen

  • Android-Gerät oder Emulator (API 23+)
  • ADB (Android Debug Bridge) installiert
  • (Optional) Frida für dynamische Analyse-Challenges

Herunterladen & Installieren

Option 1: Direkte APK-Installation

# Lade die neueste APK von den Releases herunter
wget https://github.com/t0thkr1s/allsafe/releases/latest/download/allsafe.apk

# Installation über ADB
adb install allsafe.apk

Option 2: Aus dem Quellcode bauen

# Repository klonen
git clone https://github.com/t0thkr1s/allsafe.git
cd allsafe

# APK bauen
./gradlew assembleDebug

# APK installieren
adb install app/build/outputs/apk/debug/app-debug.apk

🎮 Challenges

Die Anwendung enthält verschiedene Sicherheits-Challenges, geordnet nach Schwierigkeitsgrad:

Challenges

1. Unsicheres Logging

Einfache Informationsoffenlegungsschwachstelle. Verwende das Befehlszeilentool logcat, um sensible Informationen zu entdecken.

Ressourcen & HackerOne-Berichte:
  • Logcat Tool
  • Coinbase OAuth Response Code Leak
Zeig mir, wie es geht!
adb shell 'pidof infosecadventures.allsafe'

Nimm die Ausgabe und ersetze

adb shell 'logcat --pid [PID] | grep secret'


2. Hartcodierte Anmeldedaten

Einige Anmeldedaten wurden im Code hinterlassen. Deine Aufgabe ist es, die App zu reverse-engineeren und sensible Informationen zu finden.

Ressourcen & HackerOne-Berichte:
  • Zomato Hardcoded Credentials
  • 8x8 Hardcoded Credentials
  • Reverb Hardcoded API Secret

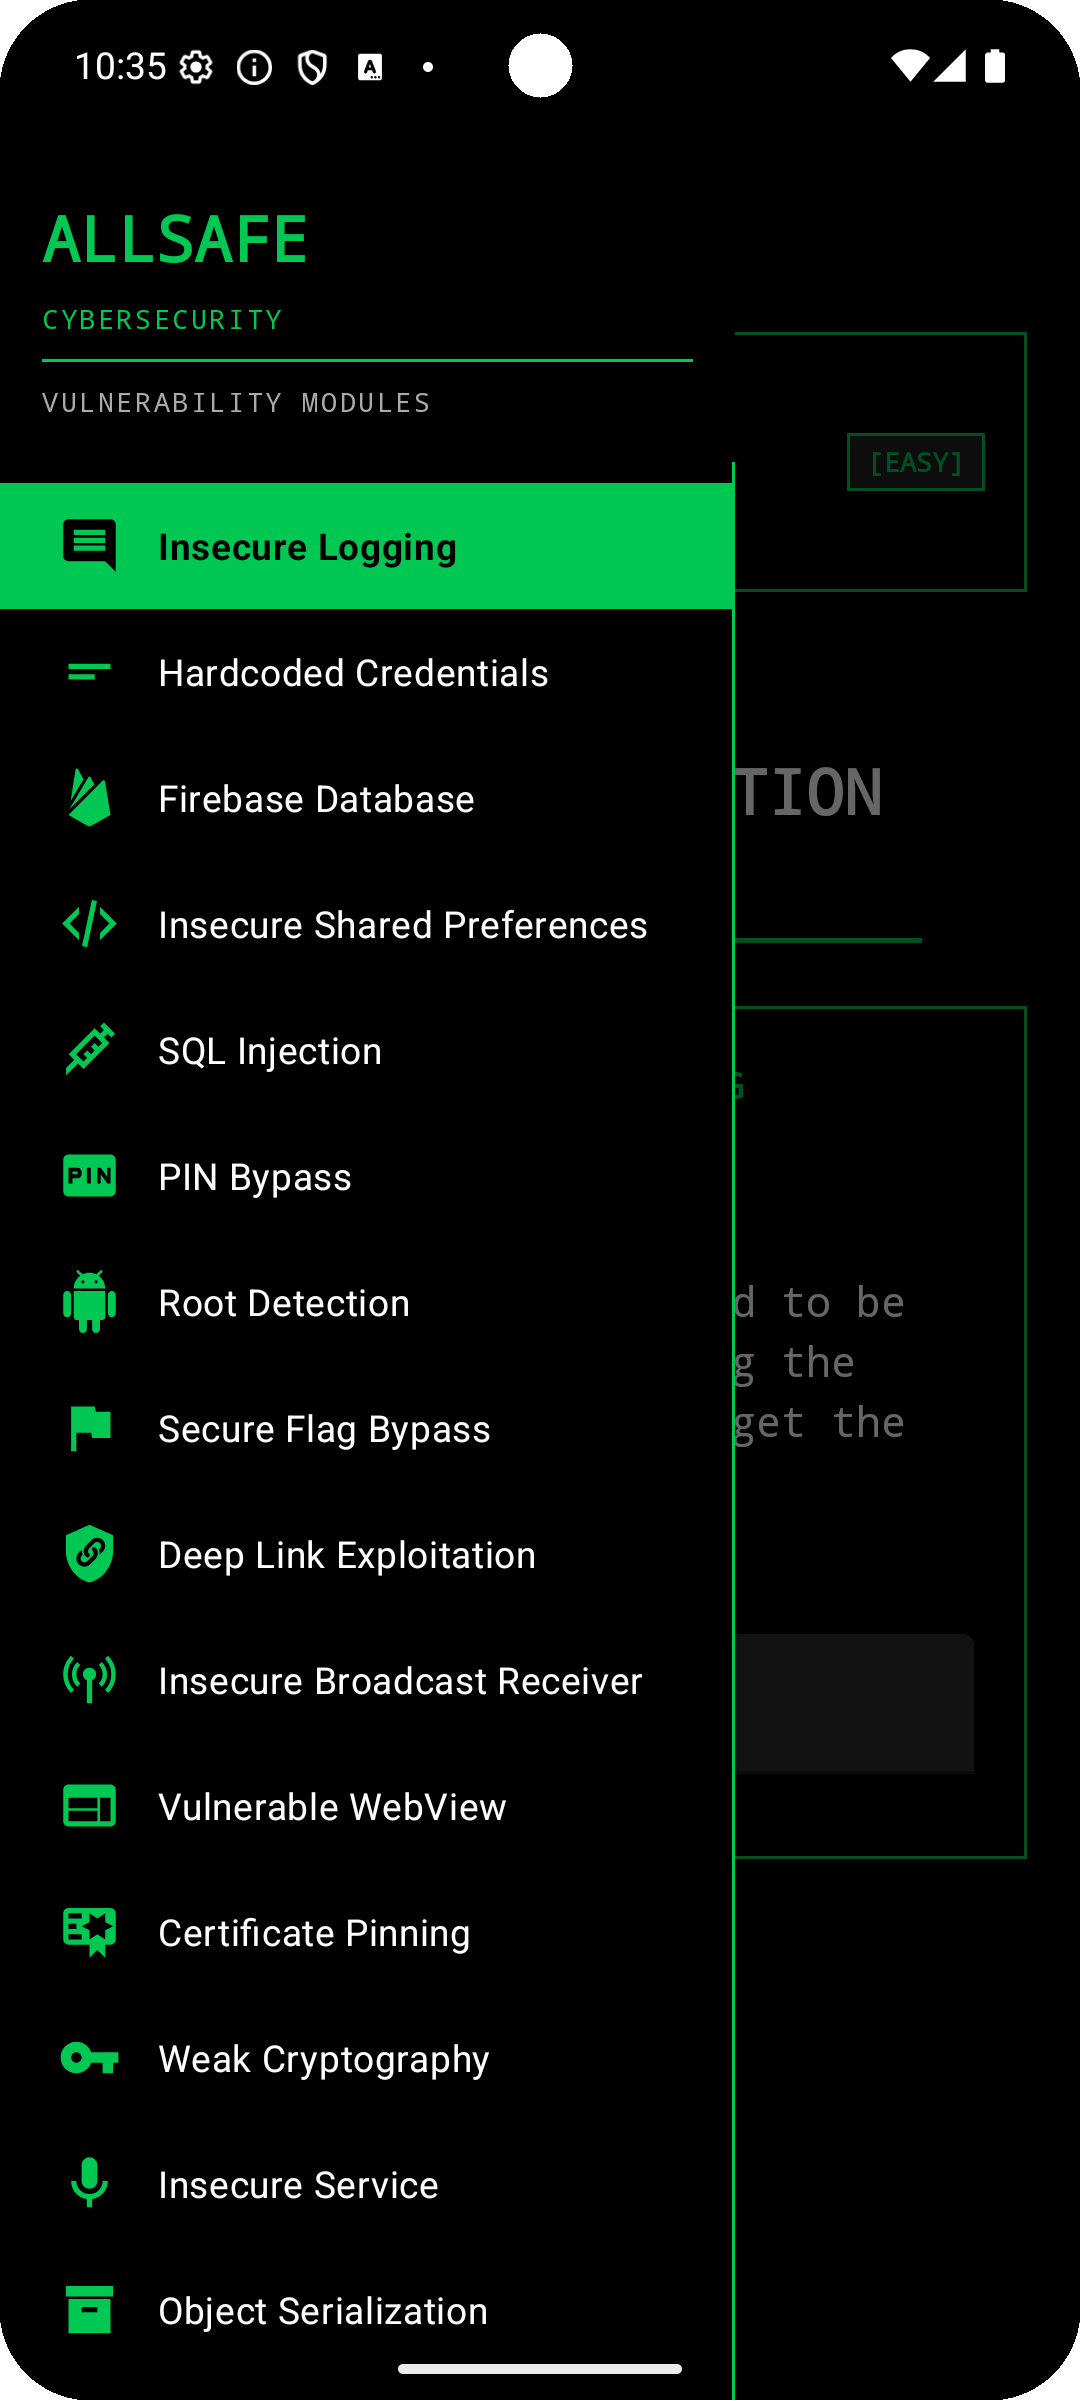
3. Root-Erkennung

Dies dient rein als Frida-Übung. Lass den Code glauben, dass dein Gerät nicht gerootet ist!

Zeig mir, wie es geht!
https://youtu.be/Gg-3Sw79gEI


4. Beliebige Codeausführung

Das sichere Laden von Modulen mit Drittanbieter-Apps ist nicht einfach. Schreibe eine PoC-Anwendung und nutze die Schwachstelle aus!

Ressourcen & HackerOne-Berichte:
  • Arbitrary Code Execution via Third-Party Package Contexts

5. Secure-Flag-Umgehung

Eine weitere Frida-basierte Aufgabe. Hier gibt es keine echte Schwachstelle, hab einfach Spaß beim Umgehen des Secure-Flags!

Ressourcen & HackerOne-Berichte:
  • Android FLAG_SECURE Reference

6. Umgehung von Zertifikats-Pinning

Das Zertifikats-Pinning wird mit der OkHttp-Bibliothek implementiert. Du musst es umgehen, um den Datenverkehr mit Burp Suite anzuzeigen.

Ressourcen & HackerOne-Berichte:
  • Certificate and Public Key Pinning
  • Coinbase Vulnerabilities

7. Unsicherer Broadcast-Empfänger

In der Anwendung gibt es einen anfälligen Broadcast-Empfänger. Löse ihn mit den richtigen Daten aus und du bist fertig!

Ressourcen & HackerOne-Berichte:
  • Android Broadcasts Overview
  • ok.ru Broadcast Receiver Exploitation
  • Bitwarden Vulnerable Broadcast Receiver

8. Deep-Link-Ausnutzung

Ähnlich wie beim unsicheren Broadcast-Empfänger musst du den richtigen Abfrageparameter angeben, um diese Aufgabe abzuschließen!

Ressourcen & HackerOne-Berichte:
  • Android Deep Linking
  • Grab Insecure Deep Link
  • Periscope Deep Link CSRF

9. SQL-Injection

Nur eine normale SQL-Injection, wie man sie in Webanwendungen findet. Kein Reverse-Engineering nötig, um den Login-Mechanismus zu umgehen.

Ressourcen & HackerOne-Berichte:
  • SQL Injection in Content Provider

10. Angreifbares WebView

Du kannst diese Aufgabe auch erledigen, ohne die Anwendung zu dekompilieren. Öffne einen Alert-Dialog und lies Dateien!

Ressourcen & HackerOne-Berichte:
  • ownCloud WebView XSS

11. Smali-Patching

In dieser Aufgabe musst du den Ausführungsablauf der Anwendung ändern, indem du den Smali-Code bearbeitest. Baue schließlich die APK neu und signiere sie!

Ressourcen & HackerOne-Berichte:
  • Uber APK Signer

12. Native Bibliothek

Die Anwendung verwendet eine native Bibliothek, die das eingegebene Passwort validiert. Reverse-engineere die Bibliothek, um das Passwort zu finden, und verwende dann Frida, um die native Methode zu hooken.


Ressourcen & HackerOne-Berichte:
  • Ghidra
  • Cutter
Zeig mir, wie es geht!
# TODO

🔧 Nützliche Tools & Ressourcen

Tool herunterladen