
 stephanev/risk-analysis-editor
Browserbasierter Risikoanalyse-Editor zur Erstellung von Risikomatrizen, Risikoregistern und Maßnahmenplänen. Unterstützt EBIOS RM, ISO 27005 und CNIL-DSFA mit Offline-.rae.json-Dateien.

 Risk Analysis Editor (RAE)
Englisch · Französisch
Eigenständiges Tool zum Erstellen und Visualisieren von Risikomatrizen — inhärentes (Brutto-)Risiko und Rest- (Netto-)Risiko — mit einem offenen, dokumentierten Dateiformat, .rae.json.
Keine Installation: Das Tool läuft vollständig in Ihrem Browser. Zwei sofort öffnungsbereite Demos: 📊 eine von EBIOS RM inspirierte Risikoanalyse (12 Risiken, 11 Maßnahmen) und 🛡️ ein Beispiel für den Risikoanalyse-Teil einer DSFA, inspiriert von der CNIL-PIA-Methode, mit Fokus auf befürchtete Ereignisse, Kontrollen und Restrisiko (12 Risiken, 12 Maßnahmen) — beide mit Beschreibungen, Notizen, farbigen Tags, Fortschrittsbalken, Verantwortlichen und Begründungen pro Verknüpfung sowie einem wiederverwendbaren Objektmodell (Geschäftswerte, unterstützende Werte, Risikoquellen, Stakeholder, Szenarien…) und einem vorkonfigurierten Bericht. Der Download enthält die einzelne HTML-Datei der neuesten Version: Doppelklicken Sie darauf, um offline zu arbeiten.
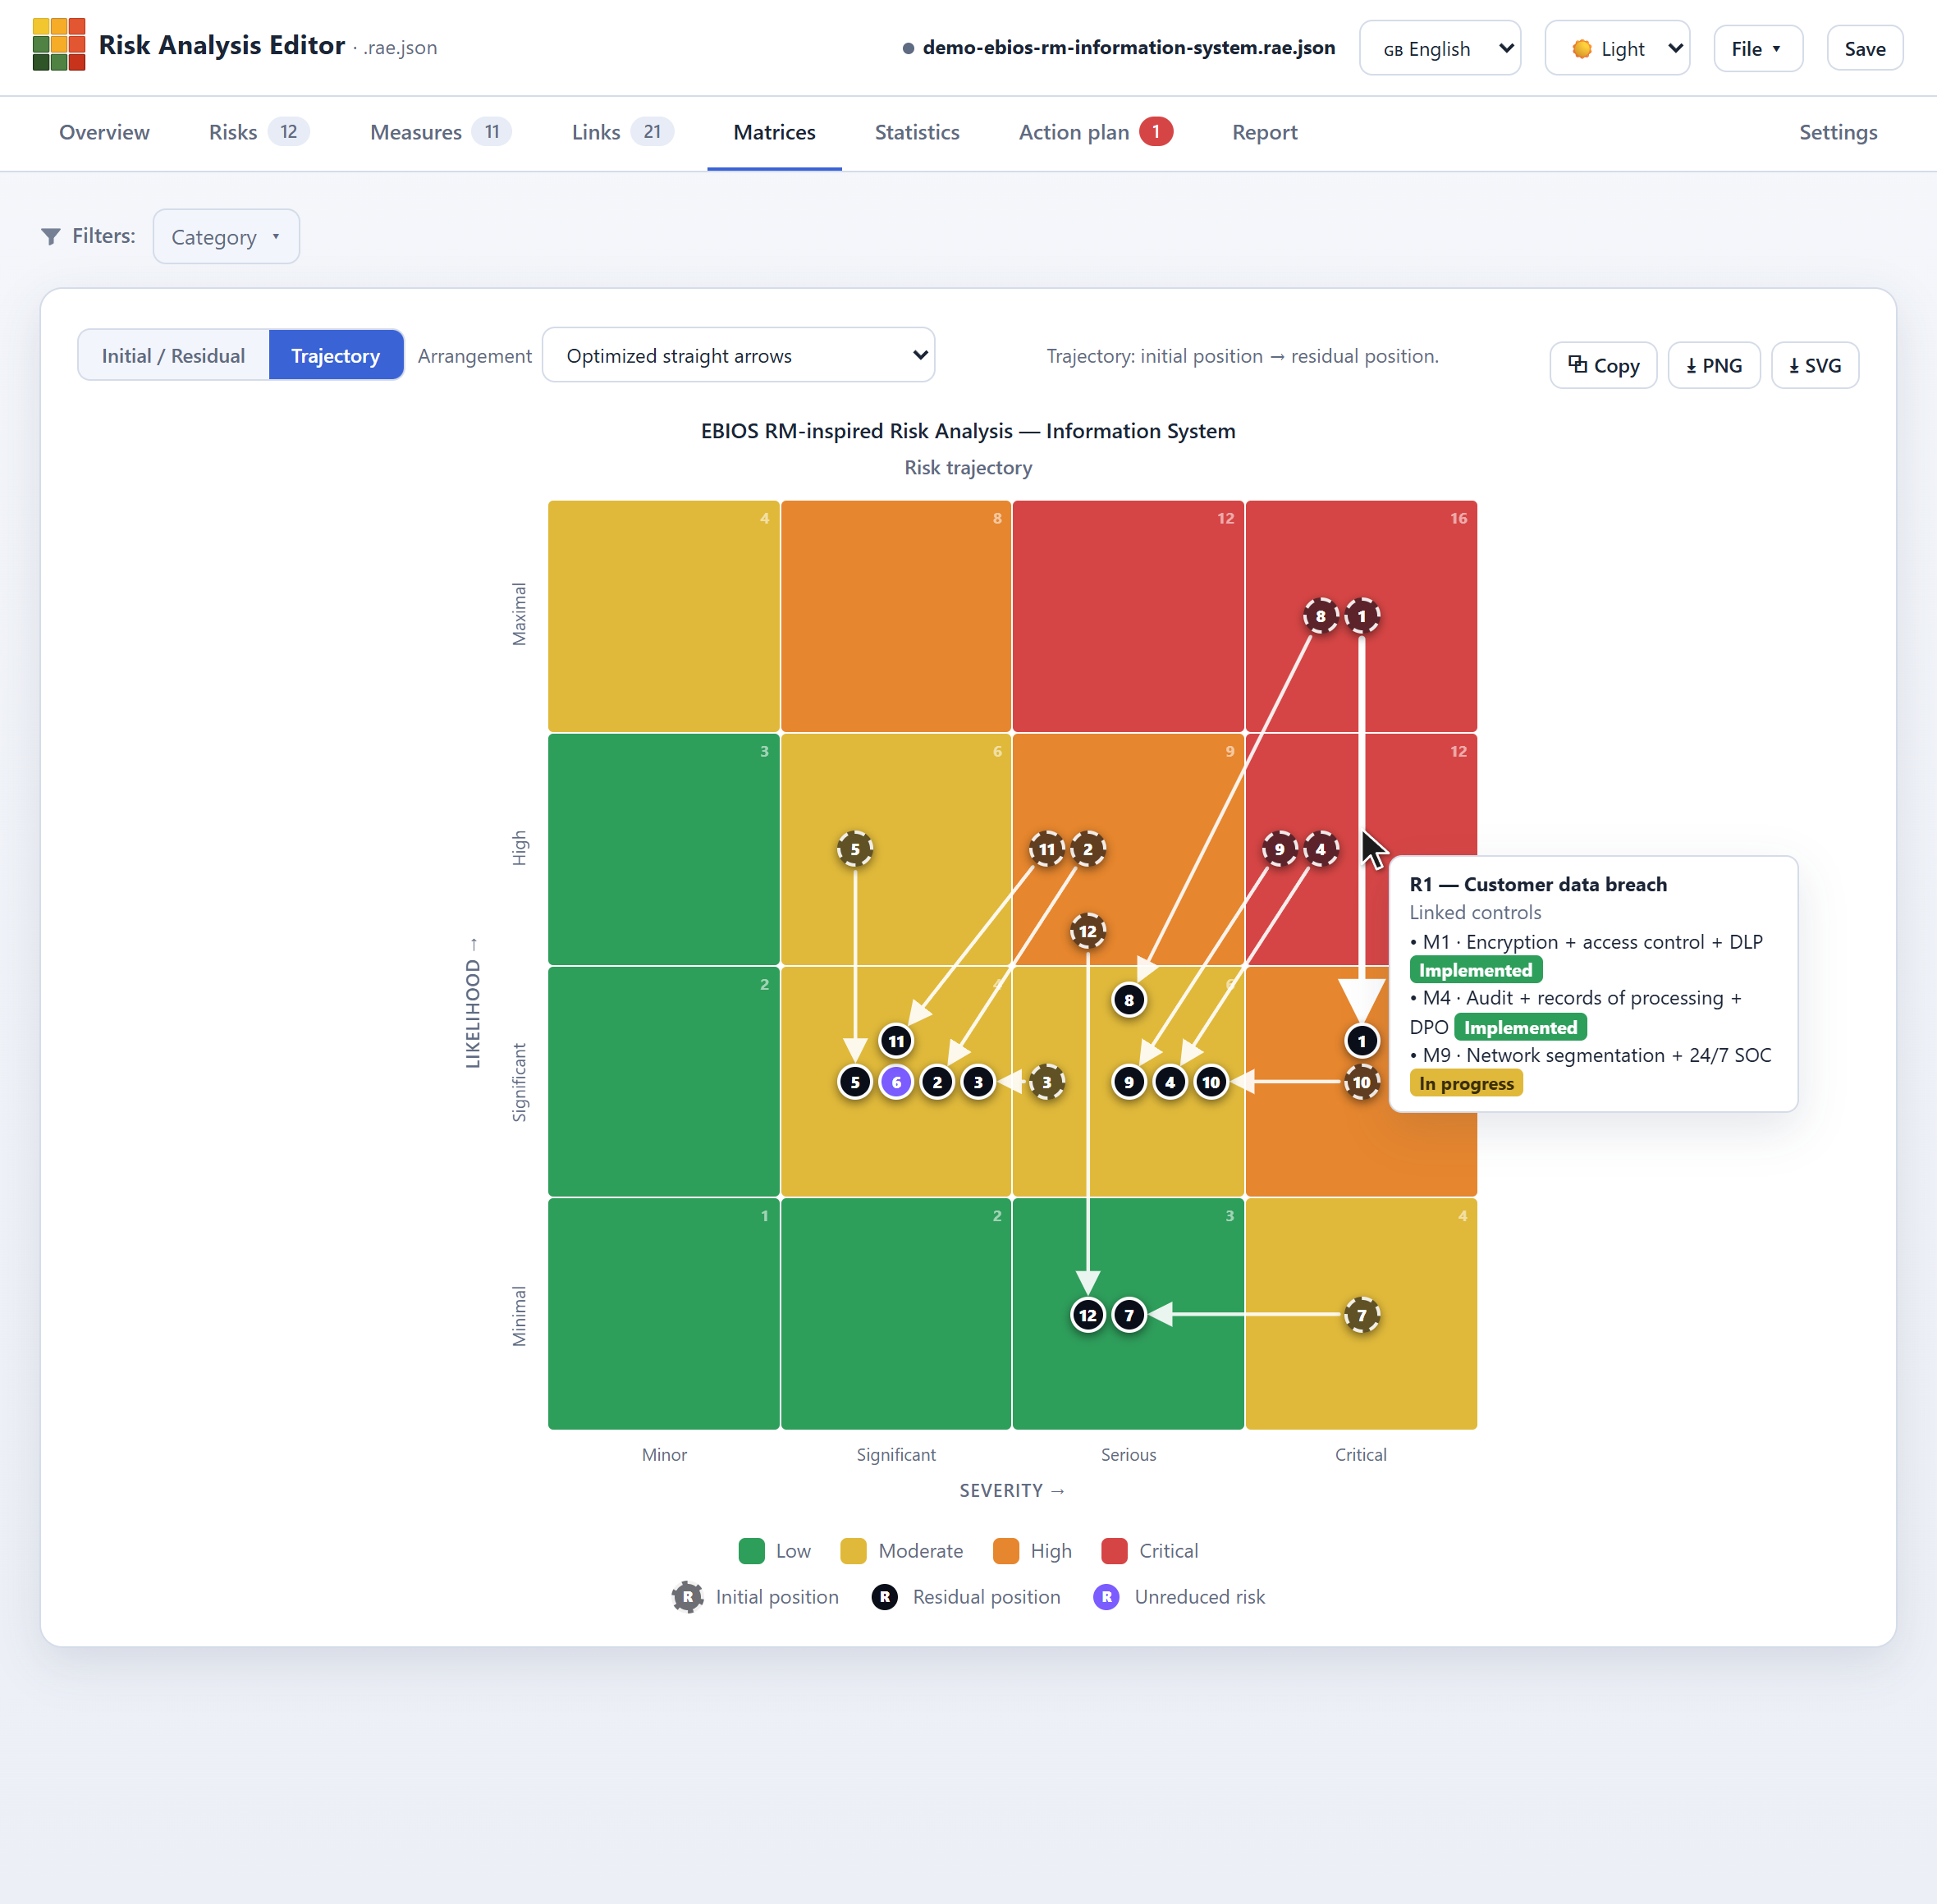
Matrizen › Trajektorie-Ansicht: Jeder Pfeil verbindet die Anfangsposition eines Risikos (gestrichelte Kontur) mit seiner Restposition (durchgezogene Kontur).
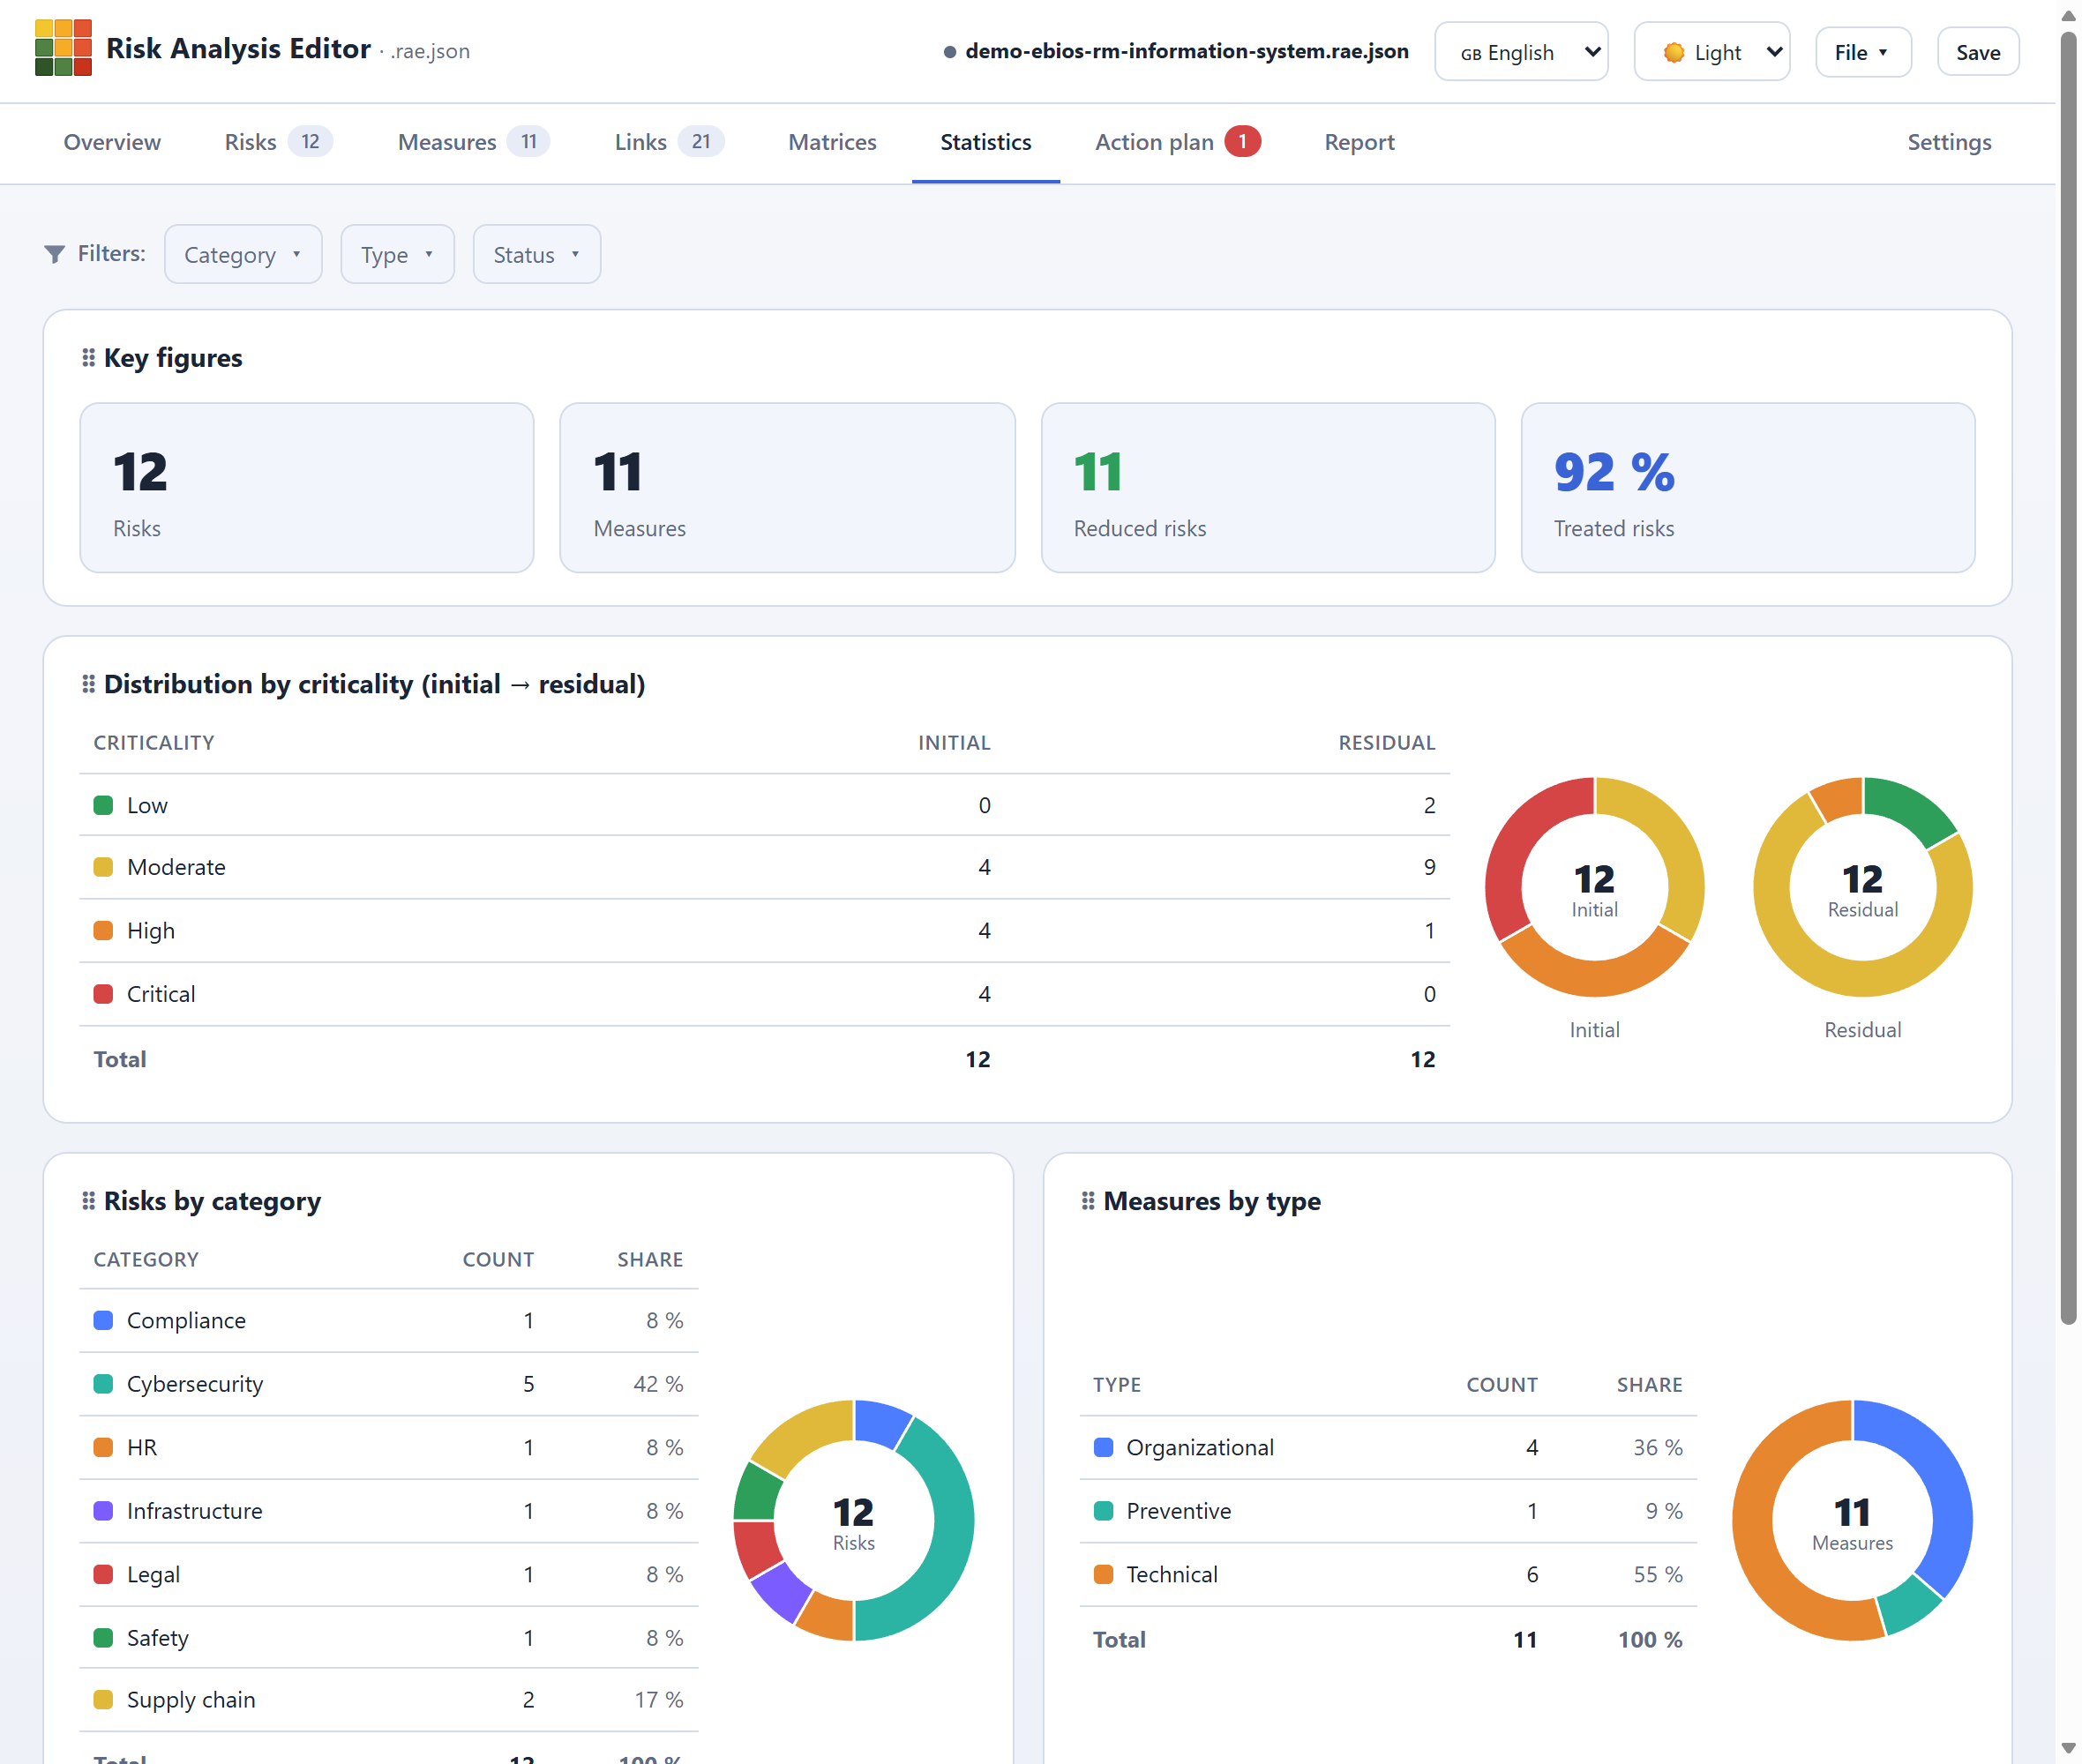
Statistik-Tab: zentrale Zähler und Verteilungen — nach Kritikalität (anfänglich → residual), Kategorie, Maßnahmentyp und -status, benutzerdefiniertem Feld und Abdeckung — als Tabellen und/oder Diagramme (Donut oder Kreis). Das Raster ist anpassbar und per Drag-and-Drop neu anordenbar und folgt dem aktiven Filter.
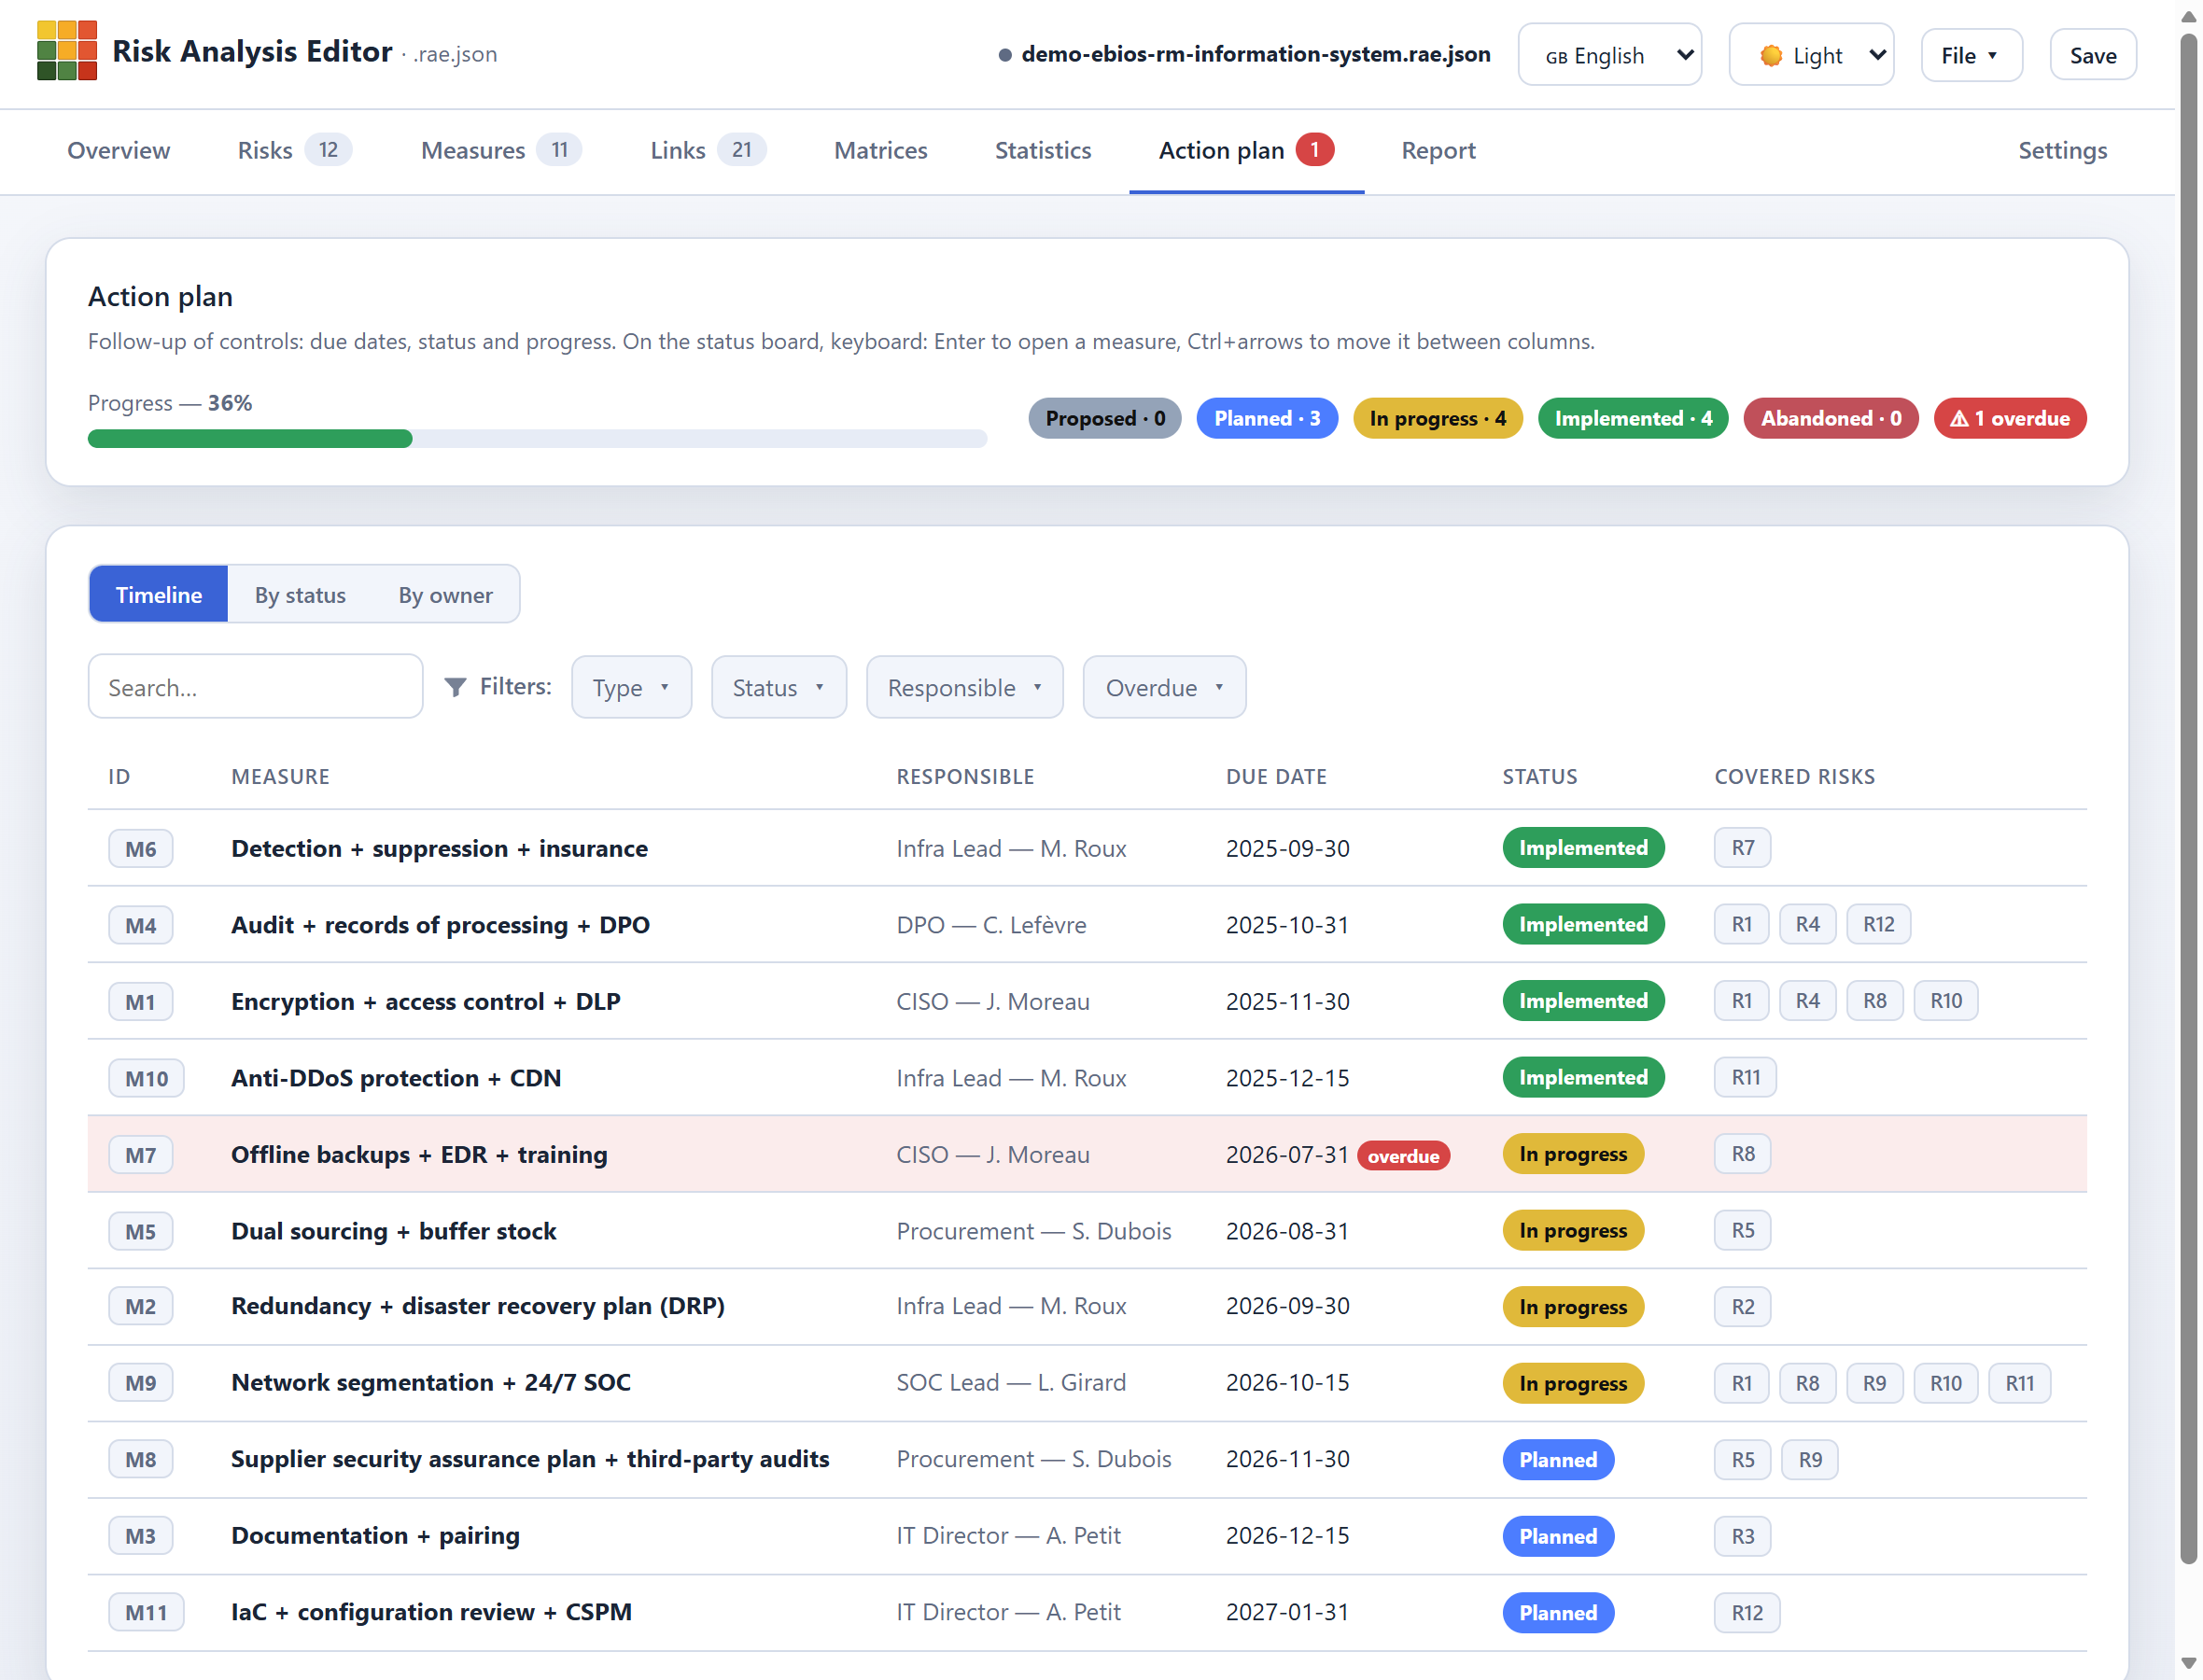
Maßnahmenplan — Zeitachse: Kontrollen nach Fälligkeitsdatum sortiert, mit Verantwortlichem, Status und abgedeckten Risiken. Auch als Statusboard (Kanban) und nach Verantwortlichem verfügbar, mit Fortschritts- und Überfälligkeitsverfolgung.
Risk Analysis Editor ist eine eigenständige Web-App: eine einzelne HTML-Datei ohne Netzwerk- oder externe Dienstabhängigkeit zur Laufzeit, die offline funktioniert (ein einfacher Doppelklick genügt — keine Installation, kein Server).
Sie ermöglicht eine generische, strukturierte Risikoanalyse: Bewertungskonfiguration, Erfassung von Risiken und Maßnahmen, anfängliche und residuale Bewertung, Maßnahmenplan, Visualisierungen und Berichte.
Das Tool basiert auf einem generischen, konfigurierbaren Modell, das an ein internes Framework anpassbar und nutzbar ist, um Analysen nach Ansätzen wie ISO 27005, EBIOS RM oder DSFA zu strukturieren und darzustellen. Das Raster ist weitgehend konfigurierbar: Dimensionen, Achsen, Stufen, Beschriftungen, Schwellenwerte, Farben und Bewertungsmethode; es wird in der Datei gespeichert.
Die gesamte Analyse passt in eine eigenständige .rae.json-Datei: Raster, Risiken, Maßnahmen, Verknüpfungen und anfängliche/residuale Bewertungen (plus aktuelle, im 3-Stufen-Modus). Das Format ist spezifiziert (technische Dokumentation, auf Französisch) und wird von einem JSON-Schema zur Validierung begleitet (schema-analyse-risque.json). Eigenschaftsnamen sind auf Englisch; Werte (Beschriftungen, Beschreibungen) bleiben in der Sprache der jeweiligen Analyse.
Offizielle Website: www.risk-analysis-editor.com — Präsentation, Screenshots und Links.
YouTube-Kanal: @RiskAnalysisEditor — Video-Tutorials.
Erste Schritte: Der illustrierte Benutzerleitfaden (auf Französisch) führt durch jeden Bildschirm und jede Funktion.
Einstiegspunkt: die App online öffnen — oder für die Offline-Nutzung das Repository herunterladen und app/risk-analysis-editor.html per Doppelklick öffnen.
RAE konzentriert sich auf die Strukturierung, Bewertung und Darstellung von Risiko- und Maßnahmenregistern: Definition des Bewertungsrasters, Erst- und Restbewertung, Verknüpfung von Maßnahmen mit Risiken, Nachverfolgung des Aktionsplans, Visualisierung der Matrizen und Erstellung von Berichten.
Das generische, konfigurierbare Modell ermöglicht die Arbeit mit verschiedenen Ansätzen — insbesondere ISO 27005, EBIOS RM, DPIA/PIA CNIL oder einem internen Rahmenwerk —, ohne eine einzige Methodik vorzuschreiben. Die bereitgestellten Vorlagen und Beispiele sind von diesen Ansätzen inspiriert und dienen als anpassungsfähige Ausgangspunkte. RAE zielt jedoch nicht darauf ab, die vollständige Gesamtheit der Schritte, Objekte und Kontrollen der einzelnen Methoden abzubilden: deren vollständige Umsetzung bleibt durch die geltenden Rahmenwerke und den Kontext der Analyse geleitet.
RAE bietet somit ein Rahmenwerk, das strukturierter und konsistenter als eine Sammlung von Tabellenkalkulationen ist und zugleich leichter, portabler und einfacher bereitzustellen als eine GRC-Plattform. Es eignet sich besonders für eigenständige Analysen, Workshops, Beratungsprojekte und Organisationen, die die lokale Kontrolle über ihre Daten in einem offenen, dokumentierten Format behalten möchten.






