
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
slipstream — NAT Slipstreaming ermöglicht es einem Angreifer, aus der Ferne auf beliebige TCP/UDP-Dienste zuzugreifen, die an einem Opferrechner gebunden sind, und dabei die NAT/Firewall des Opfers zu umgehen – und das nur, indem jemand im Netzwerk des Opfers eine Website besucht. | Kitploit
Tools/GitHubGitHub/samyk/slipstream
AufklärungExploitationWebsicherheitNetzwerksicherheitPenetrationstests
GitHubsamyk/slipstream

slipstream

NAT Slipstreaming ermöglicht es einem Angreifer, aus der Ferne auf beliebige TCP/UDP-Dienste zuzugreifen, die an einem Opferrechner gebunden sind, und dabei die NAT/Firewall des Opfers zu umgehen – und das nur, indem jemand im Netzwerk des Opfers eine Website besucht.

Repository anzeigen
2.0k21448vor 3 JahrenVon Kitploit geprüft
Teilen
Webseite

NAT Slipstreaming

NAT Slipstreaming ermöglicht es einem Angreifer, aus der Ferne auf jeden TCP/UDP-Dienst zuzugreifen, der an ein beliebiges System hinter dem NAT des Opfers gebunden ist, wobei das NAT/die Firewall des Opfers umgangen wird (ferne willkürliche Firewall-Portsteuerung), allein dadurch, dass das Opfer eine Website besucht.

v1 entwickelt von: @SamyKamkar // https://samy.pl
v2 entwickelt von: Samy Kamkar && (Ben Seri && Gregory Vishnipolsky von Armis).

Lest Ben & Gregory's exzellenten technischen Beitrag über v2 hier, der tief in ihre Aktualisierungen von v2 eintaucht und viele weitere Details bietet.

v1 veröffentlicht: 31. Oktober 👻, 2020
v2 veröffentlicht: 26. Januar 2021

Source code: https://github.com/samyk/slipstream
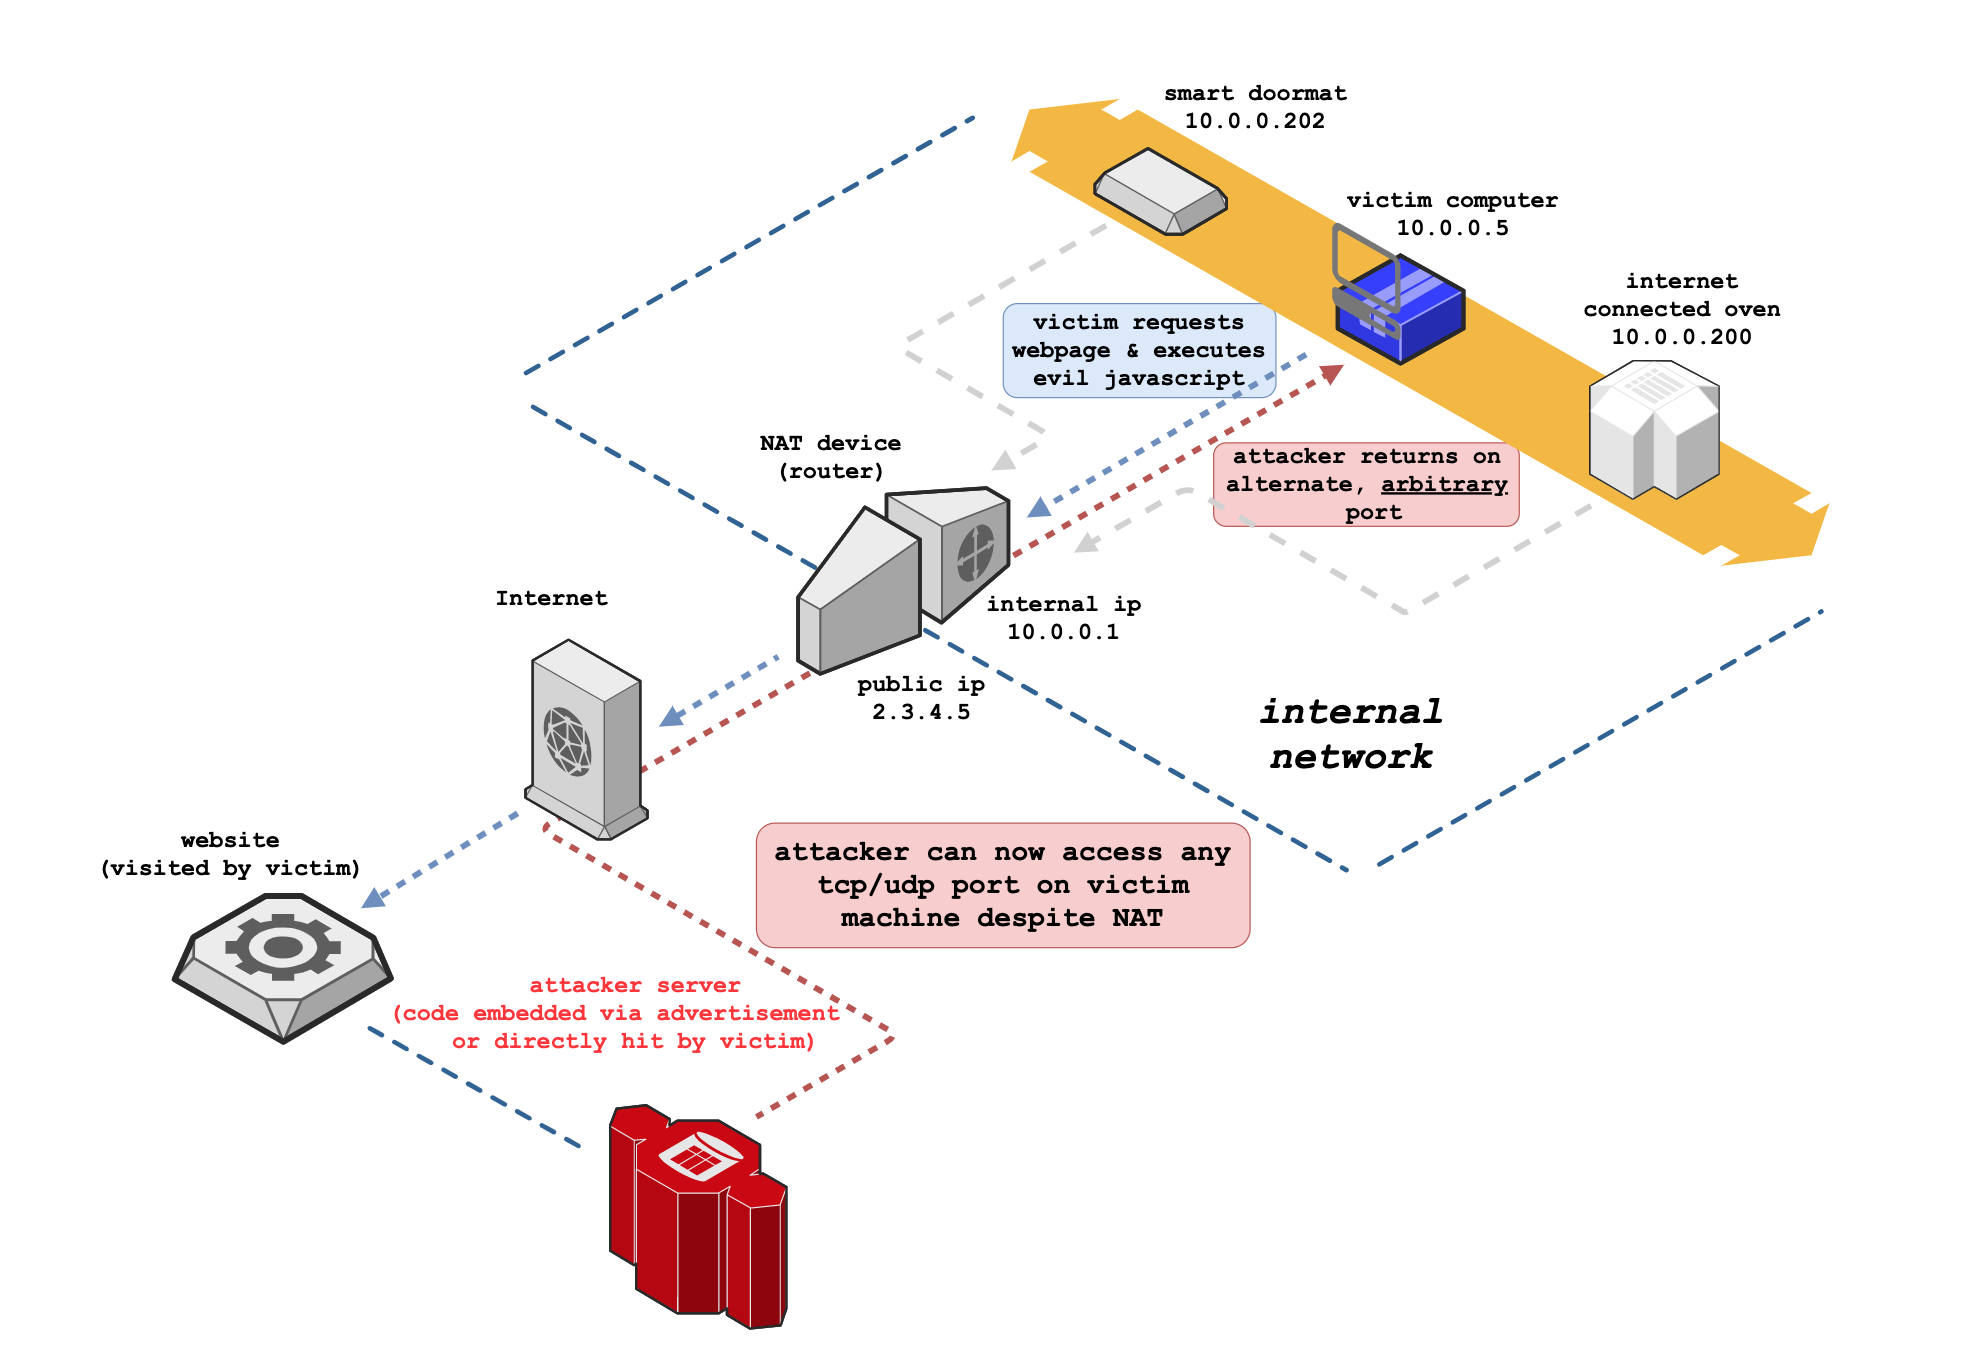
NAT Slipstreaming architecture animierte Version hier generiert mit meinem Fork von draw.io, was exportierbaren Kantenkontextfluss und -steuerung in Animationen ermöglicht

Inhaltsverzeichnis

  • Zusammenfassung
  • Die Details
    • Network Address Translation (NAT)
      • Verbindungsverfolgung
      • Application Level Gateway
    • Router-Untersuchung / Firmware-Dumping
    • Reverse Engineering der Firmware
      • Auffinden interessanter Dateien
      • Erkunden interessanter Funktionen
      • Zu untersuchende Ports / Dienste
      • Reverse Engineering des Kernel-Objekts
    • Verbindungsverfolgung / Application Level Gateway Untersuchung
      • Linux Netfilter
    • Paketgrenzen / Fragmentierungskontrolle
    • TCP-Timing-Angriff / Internes Subnetz & IP-Erkennung
      • Timing-Angriff
    • Browser-Protokollverwirrung
      • Live-Paketänderung im Browser
  • Weitere Erkenntnisse
  • Download
  • Kontakt

Zusammenfassung

NAT Slipstreaming nutzt den Browser des Benutzers in Verbindung mit dem in NATs, Routern und Firewalls integrierten Application Level Gateway (ALG) Verbindungsverfolgungsmechanismus aus, indem es die interne IP-Extraktion per Timing-Angriff oder WebRTC, automatisierte entfernte MTU- und IP-Fragmentierungserkennung, TCP-Paketgrößenanpassung, TURN-Authentifizierungsmissbrauch, präzise Paketgrenzenkontrolle und Protokollverwirrung durch Browser-Missbrauch miteinander verknüpft. Da das NAT oder die Firewall den Zielport öffnet, werden dadurch alle browserbasierten Portbeschränkungen umgangen.

Dieser Angriff nutzt die willkürliche Kontrolle des Datenteils einiger TCP- und UDP-Pakete ohne Einbeziehung von HTTP- oder anderen Headern; der Angriff führt diese neue Paketinjektionstechnik in allen gängigen modernen (und älteren) Browsern durch und ist eine modernisierte Version meiner ursprünglichen NAT-Pinning-Technik von 2010 (vorgestellt auf der DEFCON 18 + Black Hat 2010). Darüber hinaus sind neue Techniken zur Erkennung lokaler IP-Adressen enthalten.

Dieser Angriff erfordert, dass das NAT/die Firewall ALG (Application Level Gateways) unterstützt, die für Protokolle, die mehrere Ports verwenden können (Steuerkanal + Datenkanal) wie SIP und H323 (VoIP-Protokolle), FTP, IRC DCC usw., obligatorisch sind.

Auf hoher Ebene funktioniert NAT Slipstreaming wie folgt:

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    317
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    305
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    275

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





