
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
PoW-Shield — Projekt zur Bekämpfung von Layer-7-DDoS mit Proof-of-Work, mit zusätzlicher WAF und Controller. Ausgestattet mit einem vollständigen Funktionsumfang und containerisiert für schnelle und leichte Bereitstellung. | Kitploit
Tools/GitHubGitHub/ruisiang/pow-shield
Websicherheit
GitHubruisiang/pow-shield

PoW-Shield

Projekt zur Bekämpfung von Layer-7-DDoS mit Proof-of-Work, mit zusätzlicher WAF und Controller. Ausgestattet mit einem vollständigen Funktionsumfang und containerisiert für schnelle und leichte Bereitstellung.

Repository anzeigenWebseite
4087438vor 1 JahrVon Kitploit geprüft
Teilen
PoW Shield

Beschreibung

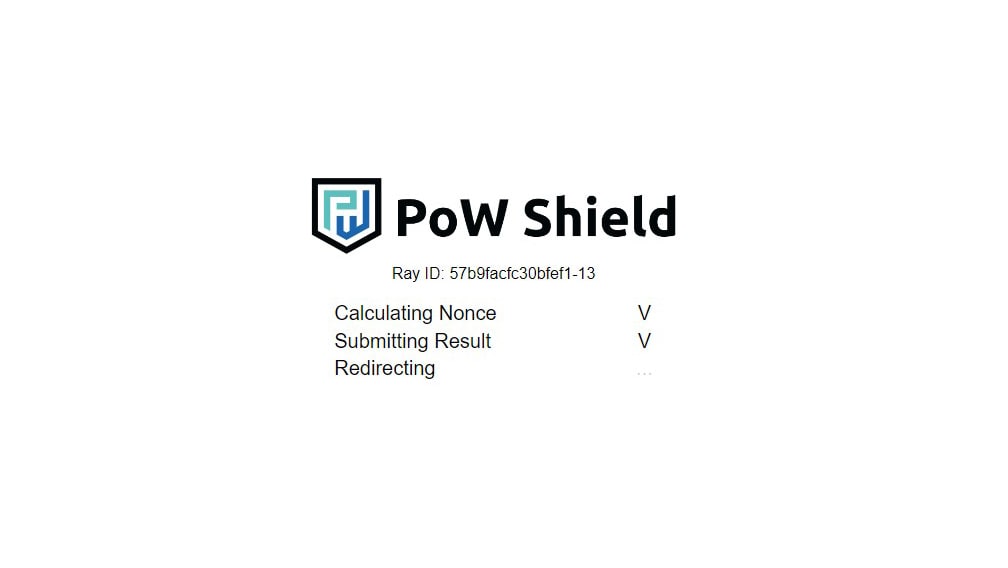
PoW Shield bietet DDoS-Schutz auf der OSI-Anwendungsschicht, indem es als Proxy fungiert, der Proof of Work zwischen dem Backend-Dienst und dem Endbenutzer einsetzt. Dieses Projekt zielt darauf ab, eine Alternative zu allgemeinen Anti-DDoS-Methoden wie Googles ReCaptcha zu bieten, die schon immer eine Qual waren. Der Zugriff auf einen durch PoW-Shield geschützten Webdienst war noch nie einfacher: Einfach die URL aufrufen, und der Browser erledigt den Rest der Verifizierung automatisch für Sie.

PoW Shield zielt darauf ab, die folgenden Dienste in einer einzigen Webapp/Docker-Images zu bündeln:

  • Proof-of-Work-Authentifizierung
  • Ratenbegrenzung und IP-Blacklisting
  • Web Application Firewall

(Neu) Artikel auf LinkedIn

Vorgestellt auf Pentester Academy TV

Geschichte auf Medium

Funktionen

  • Webdienststruktur
  • Proxy-Funktionalität
  • PoW-Implementierung
  • Dockerisierung
  • IP-Blacklisting
  • Ratenbegrenzung
  • Unit-Tests
  • WAF-Implementierung
  • Multi-Instanz-Synchronisation (Redis)
  • SSL-Unterstützung

Unterstützt über den PoW Phalanx-Controller:

  • Multi-Instanz-Verwaltung
  • Whitelist-Tokens
  • Blacklist-IP-Synchronisation
  • Dynamische Schwierigkeitskontrolle
  • Dashboard

Alternative Implementierung in Go PoW-Shield-Go (WIP) für Stresstestzwecke und zukünftige optimierte Produktionsversion.

Funktionsweise

Im Grunde genommen fungiert PoW Shield als Proxy vor der eigentlichen Web-App/dem eigentlichen Dienst. Es führt eine Verifikation mittels Proof of Work durch und leitet nur autorisierten Verkehr an den tatsächlichen Server weiter. Der Proxy ist einfach installierbar und kann Anwendungen mit geringer Sicherheit durch eine WAF schützen.

Folgendes passiert im Hintergrund, wenn ein Benutzer einen durch PoW Shield geschützten Webdienst aufruft:

  1. Der Server generiert ein zufälliges hex-kodiertes „Prefix“ und sendet es zusammen mit der PoW-Shield-Seite an den Client.
  2. Browser-JavaScript auf der Client-Seite versucht dann, eine „Nonce“ zu erraten (Brute-Force), die beim Anhängen an das Prefix einen SHA256-Hash mit mehr führenden Nullbits als der vom Server angegebenen „Schwierigkeit“ D erzeugt. D.h. SHA256(prefix+nonce)=0…0xxxx (binär, mit mehr als D führenden 0en).
  3. Clientseitiges JavaScript sendet dann die berechnete Nonce zur Verifikation an den Server; bei erfolgreicher Verifikation erzeugt der Server ein Cookie für den Client, um die Authentifizierung zu bestehen.
  4. Der Server beginnt mit der Weiterleitung des nun authentifizierten Client-Verkehrs an den Server mit aktivierter WAF-Filterung.

Konfiguration

Sie können PoW Shield über die folgenden Methoden konfigurieren.

  • nodejs: .env (Beispiel: .env.example)
  • docker-compose: docker-compose.yaml (Beispiel: docker-compose.example.yaml)
  • docker run: -e Parameter

Umgebungsvariablen

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →