 rimbadirgantara/opac-fast-automation
Automation für CVE-2025-65862

⚠️ Ethische und rechtliche Warnung Das gesamte Material in diesem Repository wird nur bereitgestellt für:
- Sicherheitsforschung,
- Lernen,
- Schwachstellenanalyse,
- und Tests in Umgebungen, die einem gehören oder für die eine explizite Genehmigung vorliegt.
Das Ausnutzen, Missbrauchen von Bugs oder das Hochladen schädlicher Dateien auf Server Dritter ohne Erlaubnis ist illegal und verstößt gegen das indonesische Recht (UU ITE) sowie internationales Recht.
Der Autor übernimmt keine Verantwortung für den Missbrauch der beschriebenen Werkzeuge oder Techniken.
In SLiMS Bulian 9.7.2 gibt es eine Fehlkonfiguration, wenn der Benutzer (mit schwachen Anmeldedaten) eine Plugin-ZIP-Datei hochlädt.
Der Ablauf:
.php-Dateien.└── myplugin/
└── shell.php
Wenn Sie SLiMS verwalten, achten Sie auf Folgendes:
/plugins//plugins/ und löschen Sie unbekannte Dateien.Dieses Skript wird verwendet für:
| Flag | Funktion |
|---|---|
| -l | Pfad zur Liste der SLiMS-Ziele |
| -f | Zu testendes Plugin-ZIP (enthält Forschungs-Payload/Backdoor) |
| -o | Zum Speichern der Ergebnisse |
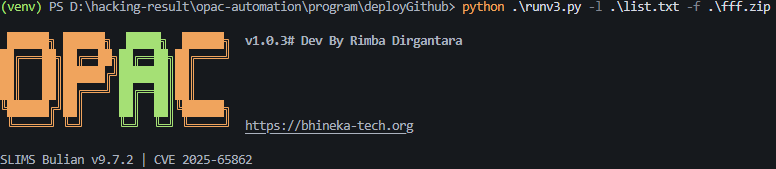
Installieren Sie die folgenden Bibliotheken, bevor Sie das Tool ausführen: pip install httpx beautifulsoup4 urllib3
In Python integrierte Bibliotheken (keine Installation erforderlich):
Dieses Repository verwendet die Lizenz Proprietary — All Rights Reserved
mit dem Ziel, das Forschungswerkzeug vor Missbrauch durch unverantwortliche Parteien zu schützen.
Sie sind nicht berechtigt:
Dieses Repository wurde als Dokumentation der Schwachstelle, technische Analyse und Entwicklung eines Testwerkzeugs erstellt.
Nutzen Sie es ethisch und professionell.
