Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/rhinosecuritylabs/ccat
Container-SicherheitExploitationPenetrationstestsCloud-Sicherheit
GitHubrhinosecuritylabs/ccat

ccat

Cloud Container Attack Tool (CCAT) ist ein Werkzeug zum Testen der Sicherheit von Container-Umgebungen.

Repository anzeigen
65210940vor 7 JahrenVon Kitploit geprüft
Teilen
Webseite

Cloud Container Attack Tool (CCAT ☁️🐈)

Rhino PyPI GitHub license PRs Welcome

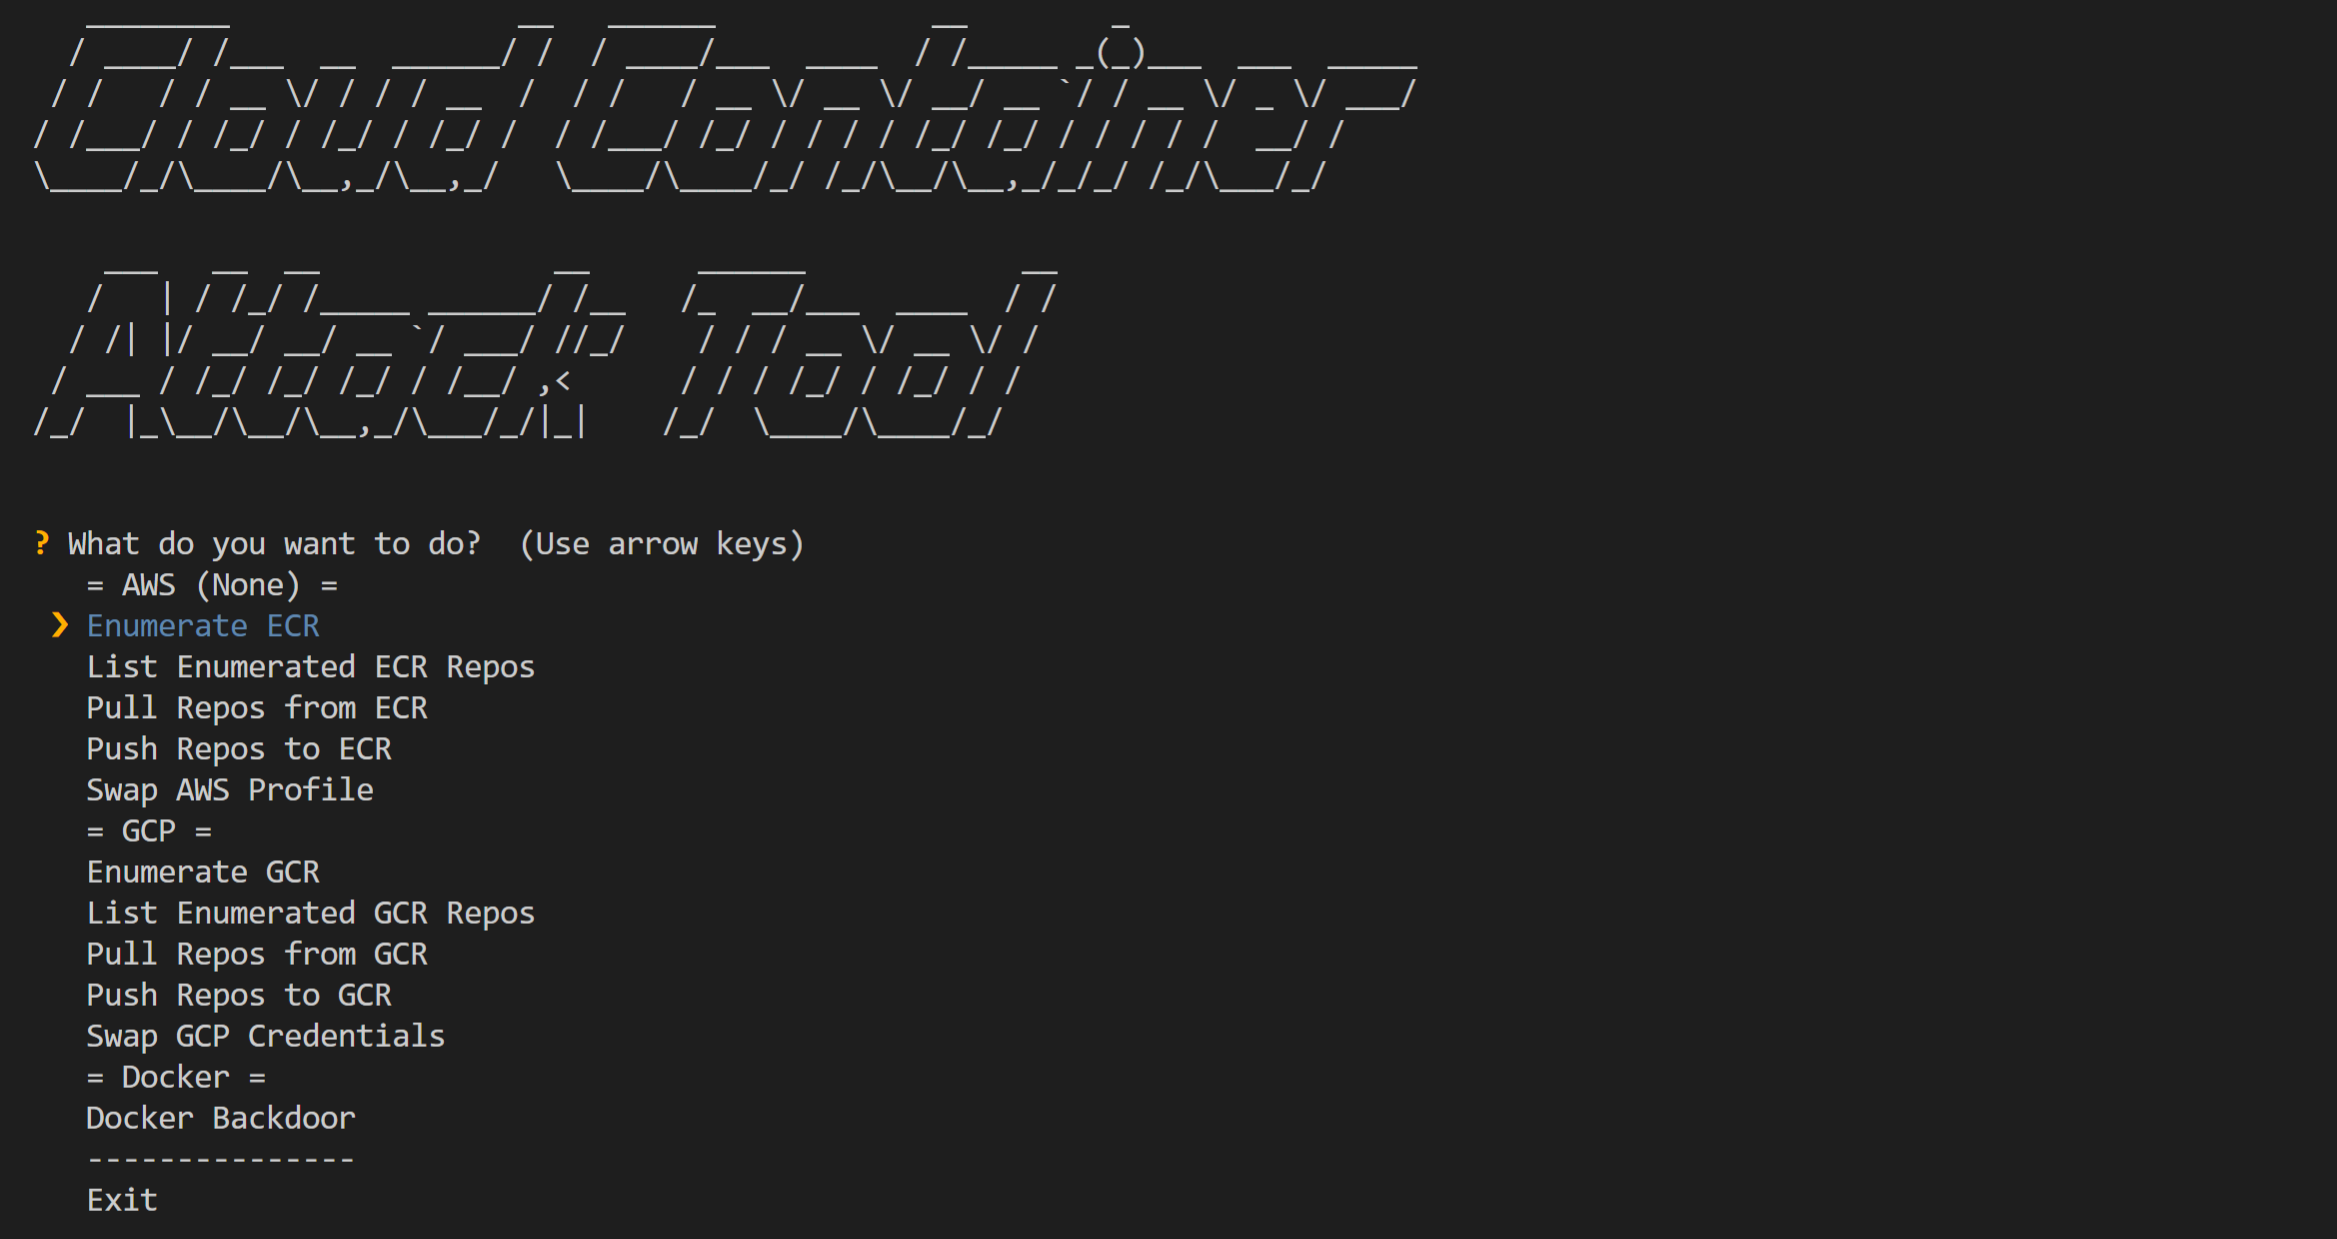
Das Cloud Container Attack Tool (CCAT) ist ein Werkzeug zum Testen der Sicherheit von Container-Umgebungen.

Kurzübersicht

  • Wo Sie Hilfe bekommen: dem Pacu/CloudGoat/CCAT Community Slack, oder Stack Overflow

  • Wo Sie Probleme melden können: https://github.com/RhinoSecurityLabs/ccat/issues

  • Gepflegt von: dem Rhino Assessment Team

Anforderungen

  • Python 3.5+ wird benötigt.
  • Docker wird benötigt. Hinweis: CCAT wurde mit Docker Engine Version 19.03.1 getestet.
  • Ein benanntes Profil wird für die Nutzung von AWS-Funktionen benötigt.
  • Ein Dienstkonto oder Zugriffstoken wird für die Nutzung von GCP-Funktionen benötigt.

Installation

Wir empfehlen, das bereitgestellte Docker-Image zu verwenden, um CCAT auszuführen, damit Sie auf Ihrem eigenen System keine Schwierigkeiten mit den erforderlichen Abhängigkeiten haben.

Installieren Sie CCAT aus dem Quellcode

  $ git clone https://github.com/RhinoSecurityLabs/ccat.git
  $ cd ccat
  $ python3 setup.py install
  $ python3 ccat.py

CCAT Docker-Image verwenden

Warnung: Die Ausführung dieses Befehls wird Ihre lokalen AWS-Konfigurationsdateien in den Docker-Container einbinden, wenn er gestartet wird. Das bedeutet, dass jeder Benutzer mit Zugriff auf den Container Zugriff auf die AWS-Anmeldeinformationen Ihres Host-Rechners hat.

Warnung: Die Ausführung dieses Befehls wird Ihren lokalen Unix-Socket, auf dem der Docker-Daemon standardmäßig lauscht, in den Docker-Container einbinden, wenn er gestartet wird. Das bedeutet, dass Benutzer mit Zugriff auf den Container Zugriff auf Ihren Docker-Daemon haben, was bedeutet, dass sie problemlos auf Ihren Host-Rechner ausbrechen könnten.

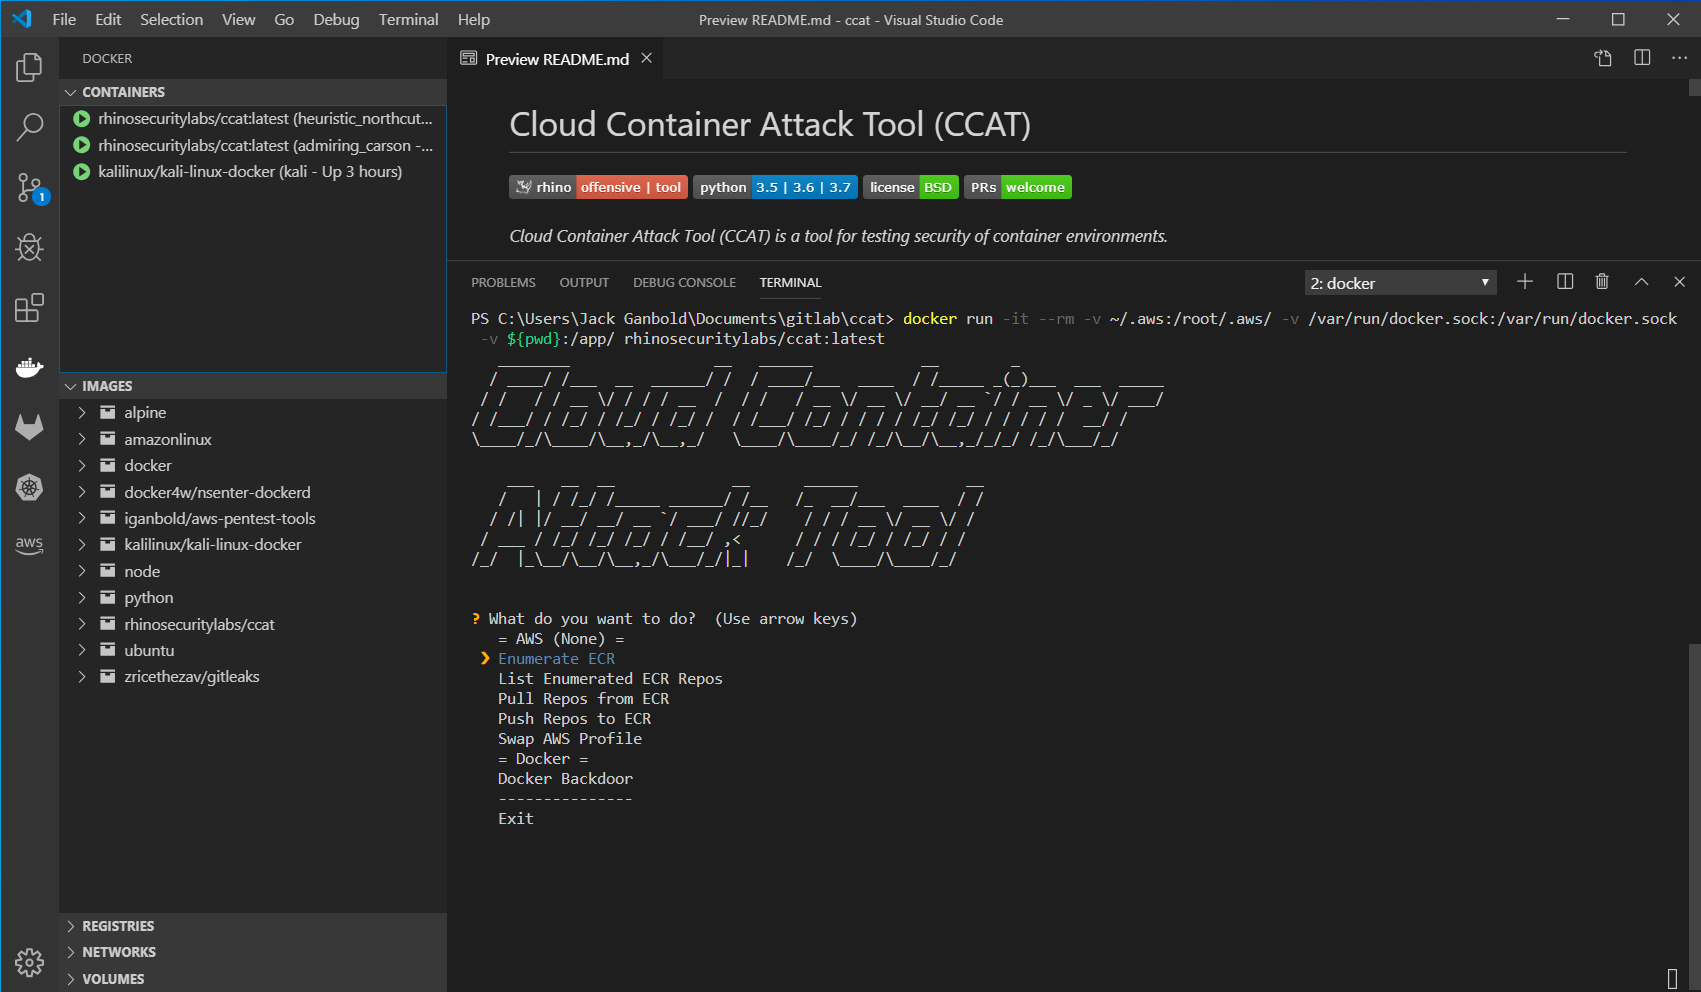
  $ docker run -it -v ~/.aws:/root/.aws/ -v /var/run/docker.sock:/var/run/docker.sock -v ${PWD}:/app/ rhinosecuritylabs/ccat:latest

Erste Schritte

Beispielverwendung

Nachfolgend finden Sie ein Beispielszenario zur Veranschaulichung der Nutzung von CCAT.

Ausgehend von kompromittierten AWS-Anmeldeinformationen enumeriert und untersucht der Angreifer ECR-Repositories. Dann stellt der Angreifer fest, dass ein NGINX Docker-Image verwendet wird, und zieht dieses Docker-Image aus ECR. Darüber hinaus erstellt der Angreifer eine Reverse-Shell-Hintertür in das Ziel-Docker-Image. Schließlich schiebt der Angreifer das mit einer Hintertür versehene Docker-Image in ECR.
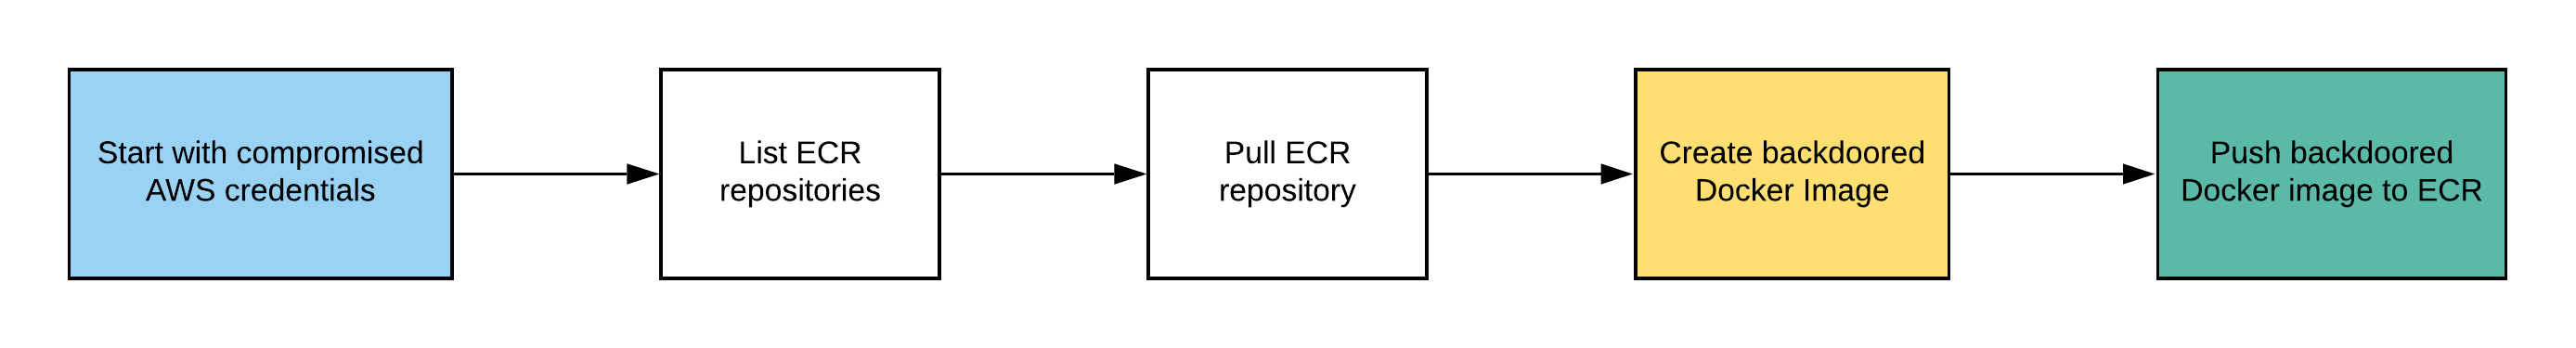
Angriffsweg:

  • VIDEO-Durchgang des Angriffswegs mit CCAT:

  • Durchgang des Angriffswegs mit CCAT:

    Besuchen Sie die Schritt-für-Schritt-Szenarioseite.

Fahrplan

  • Container-Ausbruchsfunktionen
  • Angriffsfunktionen für Amazon ECS
  • Angriffsfunktionen für Amazon EKS
  • Azure Container-bezogene Angriffsfunktionen
  • GCP Container-bezogene Angriffsfunktionen
  • OpenShift Container-bezogene Angriffsfunktionen
  • IBM Cloud Container-bezogene Angriffsfunktionen
  • Alibaba Cloud Container-bezogene Angriffsfunktionen

Haftungsausschluss

  • CCAT ist ein Werkzeug, das absolut ohne jegliche Garantien ausgeliefert wird. Durch die Nutzung von CCAT übernehmen Sie die vollständige Verantwortung für alle Ergebnisse, die daraus resultieren.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →